
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 quyicheng03-boop/cve-2026-98260-popsicle-android
منفذ بحث CVE-2026-98260 الخاص بنظام Android والمستهدف لجهاز Xiaomi popsicle
 blacksnufkin/pt-toolkit
الاستغلالات والنصوص البرمجية وغيرها من الأدوات المفيدة أثناء اختبار الاختراق أو مهام الفريق الأحمر
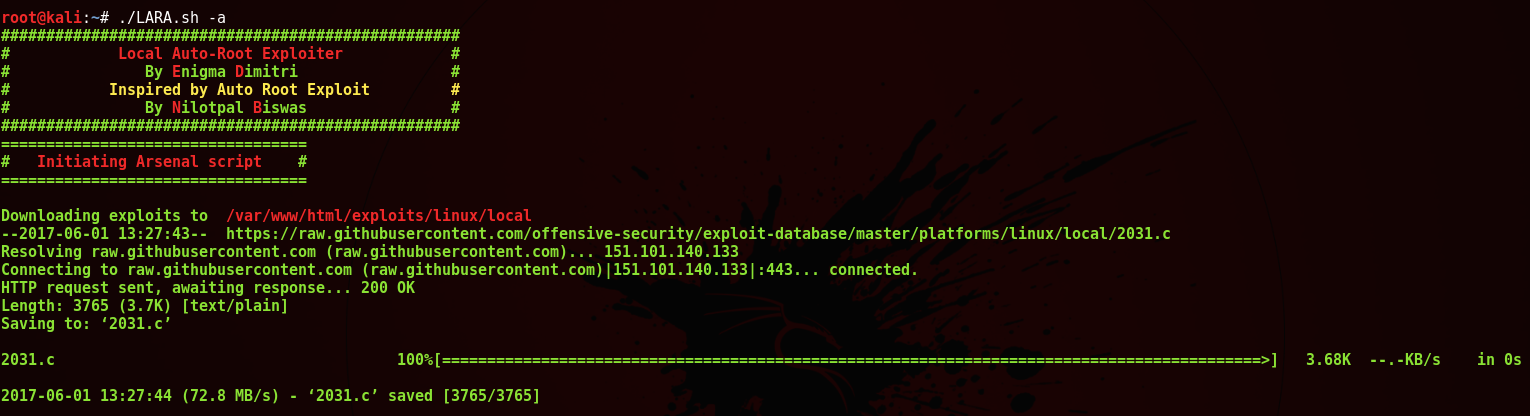 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter هو برنامج bash بسيط يساعدك في نشر ثغرات الجذر المحلية من جهازك المهاجم عندما لا يتوفر لجهاز الضحية اتصال بالإنترنت.
 basharkey/cve-2022-0847-dirty-pipe-checker
سكربت Bash للتحقق من CVE-2022-0847 "Dirty Pipe"
 mtjailed/unjailme
هروب من صندوق الحماية يستند إلى إثبات المفهوم (CVE-2018-4087) من إعداد راني عيدان (Zimperium)
 laginimaineb/cve-2016-2431
تصعيد صلاحيات نواة TrustZone في معالجات كوالكوم
 nickguitar/yaps
شل PHP عكسي آخر - الأكثر اكتمالاً بين شلات PHP العكسية
 veritas501/pipe-primitive
تقنية استغلال أولية في نواة لينكس مستوحاة من DirtyPipe
 rsmudge/cve-2020-0796-bof
ملف كائن Beacon الخاص بـ Cobalt Strike ينفذ CVE-2020-0796 SMBGhost لتصعيد الامتيازات المحلي مع مسارين للاستخدام الهجومي من أجل سرقة الرمز المميز ورفع…
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
إثبات مفهوم PowerShell يوضح CVE-2026-85884، وهو تصعيد امتيازات Windows whesvc/WinDiag Lua ETW من رمز منخفض الامتيازات أو WPAD LPAC إلى SYSTEM.
 j-0-t/staekka
Stækka Metasploit - توسيع Metasploit
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
استغلال رفع صلاحيات محلي لثغرة نواة أندرويد CVE-2020-0041، مع قابلية النقل عبر الأجهزة وإصدارات النواة.
 mazx0p/mssqlbof
مجموعة Beacon Object File لـ Microsoft SQL Server تتحدث بروتوكول TDS 7.4 مباشرة على الشبكة
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT هو أداة تحكم عن بُعد ذات سطر واحد تعمل على نظام ويندوز.
 davidcarliez/cve-2026-49176_lpe_poc
إثبات مفهوم لتصعيد الامتيازات محليًا لثغرة Windows WalletService التي تم إصلاحها في يوليو 2026.








