
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 Windows Local Privilege Escalation تُركت دون تصحيح رسمي منذ عام 2020. وبالتالي، لا تزال ثغرة يوم صفر.
 anonymous941/zygote-injection-toolkit
أداة سطر أوامر لاستغلال حقن Zygote في أندرويد (CVE-2024-31317)
 flangvik/sharpapplocker
نسخة C# من cmdlet PowerShell الخاص بـ Get-AppLockerPolicy
 bbaranoff/cve-2022-0847
استغلال لثغرة CVE-2022-0847، وهي ثغرة تصعيد صلاحيات في نواة لينكس، مع تقديم إثبات مفهوم للحصول على صلاحيات الجذر.
 deathshotxd/0xkern3lcrush
PoC متقدم وبحث لـ CVE-2026-0828 (Safetica) و CVE-2025-7771 (ThrottleStop). تحليل TTPs الخاصة بـ BYOVD (إحضار برنامج تشغيل ضعيف خاص بك) لإنهاء…
 manizada/cifswitch
إثبات مفهوم لاستغلال CVE-2026-46243، يستغل مكتبة NSS مزيفة والتلاعب بمساحات الأسماء لتصعيد الامتيازات عبر cifs.upcall.
 xforcered/scmkit
عدة هجوم لإدارة الكود المصدري
 wavestone-cdt/defcon-cicd-pipelines-workshop
ورشة عمل عملية لتأمين خطوط أنابيب CI/CD تتضمن مختبر Terraform، واستغلال AWS، والهروب من Kubernetes، وتمارين زرع الأبواب الخلفية في القطع الأثرية،…
 lukegix/cve-2022-2602
CVE-2022-2602
 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
سلسلة استغلالات لإثبات المفهوم (CVE-2026-47301) لـ Microsoft Configuration Manager (SCCM)، تجمع بين ضعف التحكم في الوصول، وثغرة تجاوز المسار مع…
 estimated1337/lenovo_exec
CVE-2022-3699 مع قدرة تنفيذ كود النواة بشكل عشوائي
 staturnzz/oob_entry
استغلال نواة tfp0 لنظام iOS 3.0-10.3.4
 wh04m1001/diagtrackeop
أداة استغلال لتصعيد الصلاحيات في ويندوز، تسيء استخدام SeImpersonate عبر DiagTrack RPC، باستخدام Secondary Logon للحصول على رمز مميز (token) تفاعلي…
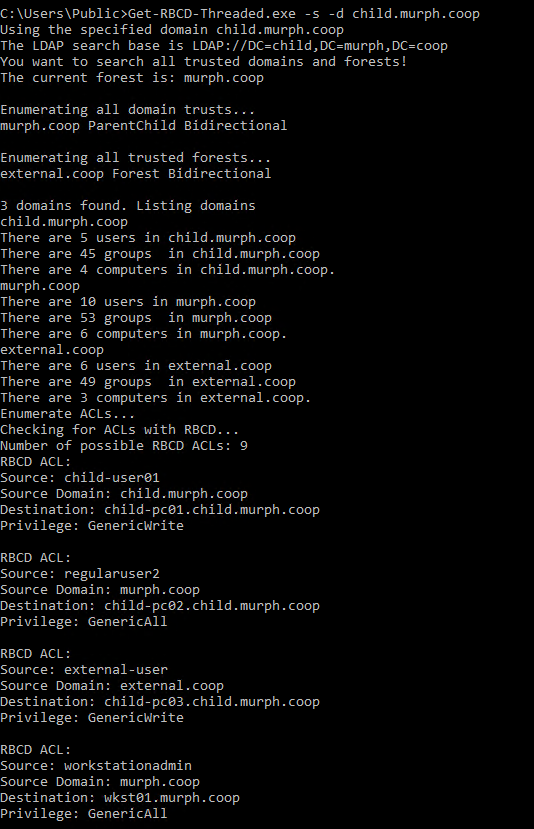 fatrodzianko/get-rbcd-threaded
أداة لاكتشاف مسارات هجوم التفويض المقيد القائم على الموارد في بيئات Active Directory
 nmulasmajic/cve-2018-8897
ينفذ ثغرة POP/MOV SS (CVE-2018-8897) عن طريق التسبب في فحص الأخطاء للجهاز (تعطيل محلي).
 deadjakk/reg1c1de
أداة فحص أذونات السجل مكتوبة بلغة C# لاكتشاف سبل تصعيد الامتيازات المحتملة داخل السجل
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) فقط لـ SERVICE








