
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 synacktiv/dcomillusionist
تقنيات الحركة الجانبية في الذاكرة وبدون ملفات عبر DCOM من خلال إلغاء تسلسل .Net
 safebuffer/pe-linux
أداة تدقيق تصعيد الامتيازات في لينكس تقوم بأتمتة تعداد النظام، فحص ثغرات النواة، جمع كلمات المرور، تحليل السجلات، وفحص مهام cron لاختبار الاختراق.
 tyranid/ie11sandboxescapes
بعض الأمثلة على كود مصدري لعمليات الهروب من بيئة الحماية المعزولة (Sandbox) في IE11 التي تم إصلاحها.
 retme7/cve-2014-7911_poc
ثغرة رفع صلاحيات محلية لهاتف Nexus5 بنظام Android 4.4.4 (KTU84P)
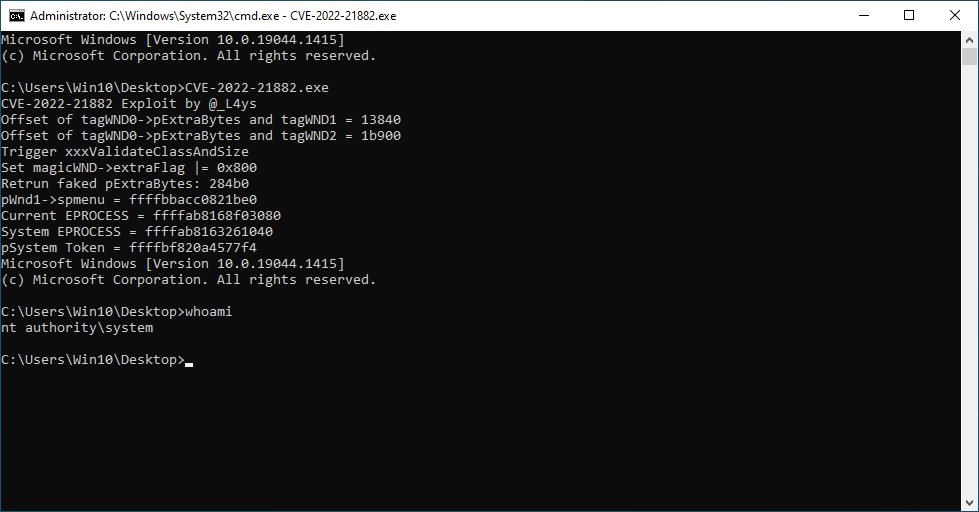 l4ys/cve-2022-21882
استغلال إثبات المفهوم لـ CVE-2022-21882، وهي ثغرة رفع امتيازات في Win32k تستهدف Windows 10 21H2، توضح تصعيد الامتيازات في وضع kernel-mode.
 hackerhouse-opensource/offensivelua
Lua هجومية.
 cobbr/elite
Elite هو المكوّن من جانب العميل لمشروع Covenant. Covenant هو إطار عمل للقيادة والتحكم يعتمد على .NET، يهدف إلى إبراز سطح الهجوم في .NET، وتسهيل…
 ziconius/fudgec2
FudgeC2 - إطار عمل للتحكم والأوامر مصمم للتعاون الجماعي وأنشطة ما بعد الاستغلال.
 h4wkst3r/adokit
أداة هجوم معيارية تستغل واجهة برمجة تطبيقات Azure DevOps REST للاستطلاع، تصعيد الامتيازات، والاستمرارية باستخدام ملفات تعريف الارتباط المسروقة أو…
 securewithumer/cve-2026-pocs
Exploit-Index : قاعدة بيانات CVE Proof of Concept (PoC) والاستغلالات المثالية. مُجمِّع عالي الأداء بدون API لثغرات 0day والثغرات الأمنية وThreat…
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156 تنفيذ الأوامر غير التفاعلي
 bigric3/cve-2018-8120
استغلال لثغرة CVE-2018-8120، وهي ثغرة تصعيد امتيازات محلية في نظام Windows، يوفّر إثبات مفهوم عملي للاختبارات الأمنية والبحث.
 sokarepo/coercedpotatordll
مكتبة DLL انعكاسية لرفع الصلاحيات من خدمة NT Service إلى SYSTEM باستخدام صلاحية SeImpersonateToken
 fullshade/auto-elevate
تصعيد من حساب مسؤول منخفض التكامل إلى NT AUTHORITY\SYSTEM بدون استغلال LPE من خلال الجمع بين تجاوز UAC الخاص بـ COM وانتحال Token Impersonation.
 mindcrypt/powerglot
يقوم Powerglot بتشفير نصوص PowerShell الهجومية باستخدام polyglots. أداة أمنية هجومية مفيدة لـ stego-malware وتصعيد الامتيازات والحركة الجانبية…
 cbayet/exploit-cve-2017-6008
استغلالات لـ CVE-2017-6008، وهي ثغرة تجاوز سعة المخزن المؤقت في تجمع النواة تؤدي إلى تصعيد الامتيازات.
 turtlearm/cve-2023-0179-poc
استغلال لثغرة CVE-2023-0179، وهي تجاوز سعة مخزن مؤقت في مكدس نظام nftables في لينكس، مما يتيح تصعيد الامتيازات المحلية غير المصرح بها إلى صلاحيات…
 jas502n/cve-2019-1388
CVE-2019-1388 رفع امتيازات UAC (nt authority\system)








