Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Auto-Elevate — تصعيد من حساب مسؤول منخفض التكامل إلى NT AUTHORITY\SYSTEM بدون استغلال LPE من خلال الجمع بين تجاوز UAC الخاص بـ COM وانتحال Token Impersonation. | Kitploit
أدوات/GitHubGitHub/fullshade/auto-elevate
تصعيد الامتيازاتالاستغلالاختبار الاختراقالفريق الأحمر
GitHubfullshade/auto-elevate

Auto-Elevate

تصعيد من حساب مسؤول منخفض التكامل إلى NT AUTHORITY\SYSTEM بدون استغلال LPE من خلال الجمع بين تجاوز UAC الخاص بـ COM وانتحال Token Impersonation.

عرض المستودع
1617932منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Auto-Elevate

توضح هذه الأداة قوة تجاوزات UAC والميزات المضمنة في Windows. تقوم هذه الأداة بتحديد موقع winlogon.exe تلقائيًا، وسرقة وانتحال TOKEN العملية الخاصة به، وإنشاء عملية جديدة بمستوى SYSTEM باستخدام الـ token المسروق. بالإضافة إلى طريقة تجاوز UAC رقم 41 (تجاوز UAC الخاص بـ ICMLuaUtil) من أداة UACME الخاصة بـ hfiref0x، يمكن لهذه الأداة ترقية حساب إداري ذو صلاحيات منخفضة إلى NT AUTHORITY\SYSTEM.


توضح الصورة التالية استخدام UACME مع Auto-Elevate للانتقال من حساب Administrator ذو صلاحيات منخفضة إلى NT AUTHORITY\SYSTEM على نظام Windows 10 21H1.

image

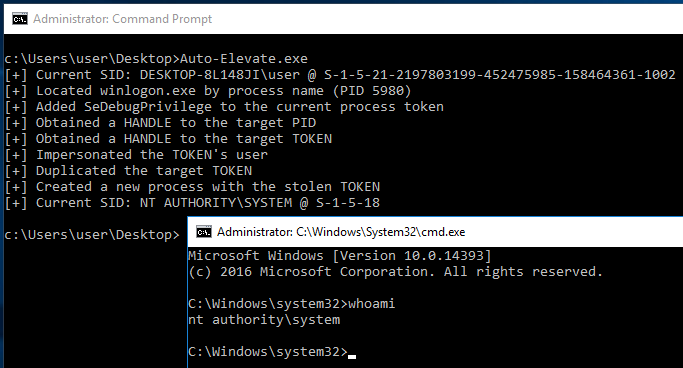
توضح الصورة التالية التصعيد من حساب Administrator ذو صلاحيات عالية إلى SYSTEM بدون تجاوز UAC.
image

الشرح التقني

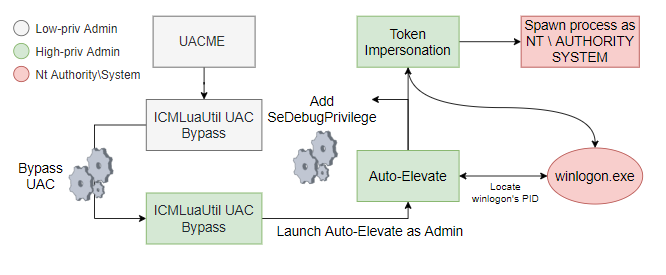
الخطوات التالية يتم تنفيذها بواسطة Auto-Elevate للتصعيد من Administrator ذو صلاحيات منخفضة إلى SYSTEM:
image

Auto-Elevate

  1. يتم تحديد موقع عملية winlogon.exe عن طريق تعداد العمليات الجارية في النظام باستخدام CreateToolhelp32Snapshot و Process32First و Process32Next.
  2. يتم تمكين صلاحية SeDebugPrivilege للعملية الحالية عبر استدعاء AdjustTokenPrivileges، حيث أنها مطلوبة لفتح HANDLE لعملية winlogon.exe.
  3. يتم فتح مؤشر (handle) لعملية winlogon.exe عن طريق استدعاء OpenProcess، ويتم استخدام PROCESS_ALL_ACCESS لهذا الاستدعاء (على الرغم من أنه إسراف).
  4. يتم استرداد مؤشر (handle) لـ token عملية winlogon عن طريق استدعاء OpenProcessToken مع مؤشر العملية الذي تم الحصول عليه سابقًا.
  5. يتم انتحال هوية المستخدم (SYSTEM) الخاص بـ winlogon عن طريق استدعاء ImpersonateLoggedOnUser.
  6. يتم نسخ مؤشر token المنتحَل عن طريق استدعاء DuplicateTokenEx مع SecurityImpersonation، مما ينشئ tokenًا مكررًا يمكننا استخدامه.
  7. باستخدام token المكرر والمنتحَل، يتم إنشاء مثيل جديد لـ CMD عن طريق استدعاء CreateProcessWithTokenW.

قائمة المهام

  • تنفيذ إصدار مستقل من الطريقة 41 من UACME (أو ما شابه ذلك) لأتمتة العملية بشكل أكبر.

تخطيط MITRE ATT&CK

  • التلاعب بالرموز: T1134
  • التلاعب برمز الوصول: انتحال/سرقة الرمز: T1134.001
  • التلاعب برمز الوصول: إنشاء عملية برمز: T1134.002
  • التلاعب برمز الوصول: إنشاء وانتحال رمز: T1134.003

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








