
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 thiagopeixoto/winsos-poc
إثبات مفهوم (PoC) يوضح تنفيذ الكود عبر التحميل الجانبي لملفات DLL في ملفات WinSxS الثنائية.
 3nailsinfosec/dcvc2
إطار عمل C2 لقناة صوتية في Discord لعمليات القيادة والتحكم السرية. ينقل جميع البيانات عبر حزم RTP عبر القنوات الصوتية، دون ترك أي أثر في محادثات…
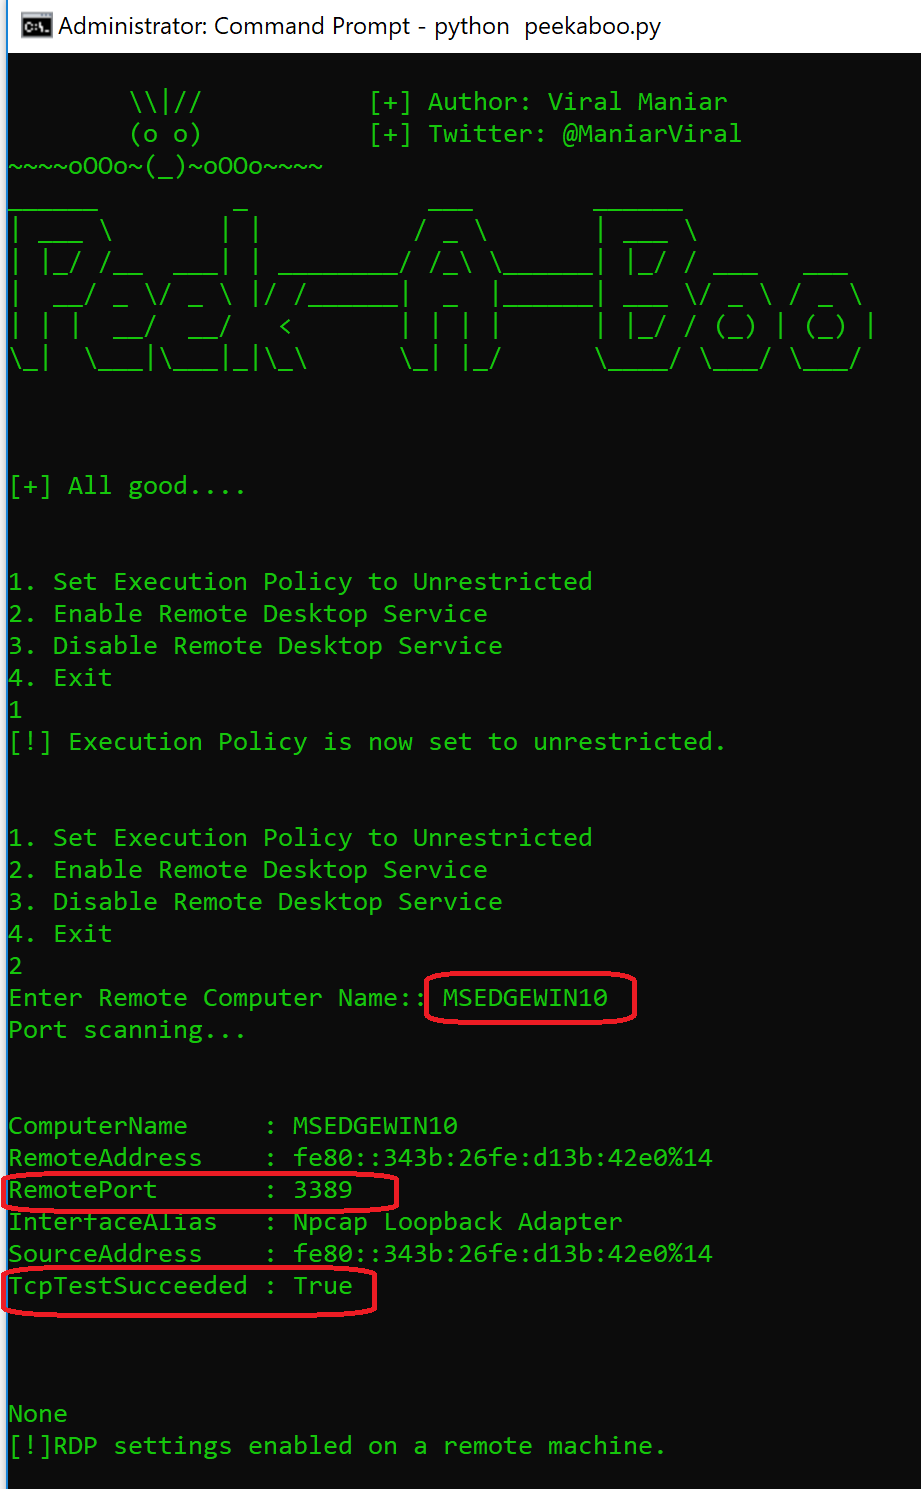 viralmaniar/peekaboo
أداة PeekABoo يمكن استخدامها أثناء اختبار الاختراق الداخلي عندما يحتاج المستخدم إلى تمكين سطح المكتب البعيد على الجهاز المستهدف. تستخدم الاتصال عن…
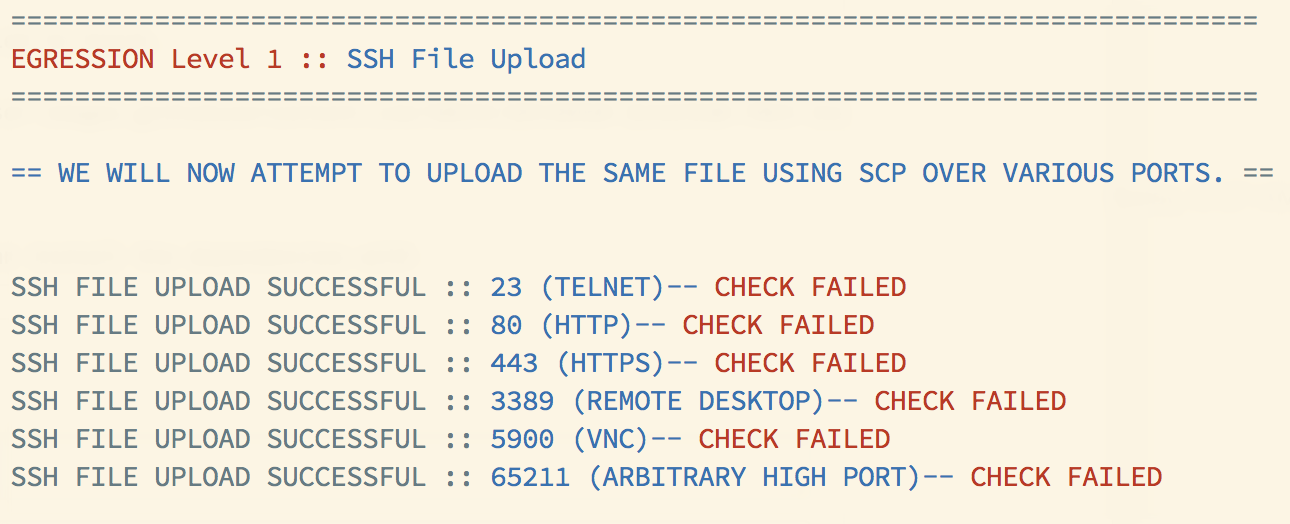 danielmiessler/egression
اختبر ضوابط الخروج للشبكة بمستويات متفاوتة من النجاح والفشل.
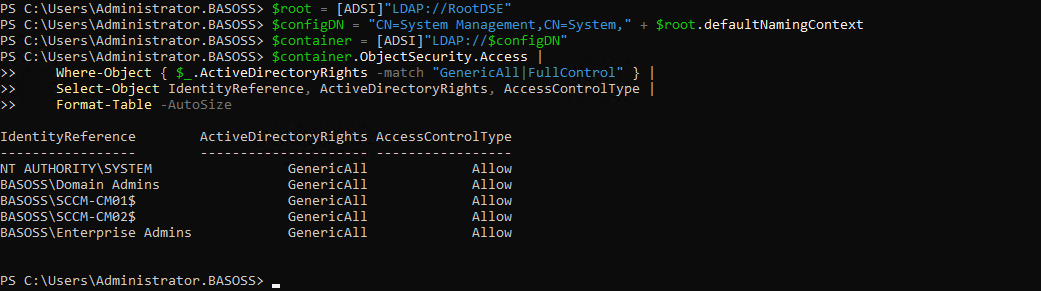 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
سلسلة استغلالات لإثبات المفهوم (CVE-2026-47301) لـ Microsoft Configuration Manager (SCCM)، تجمع بين ضعف التحكم في الوصول، وثغرة تجاوز المسار مع…
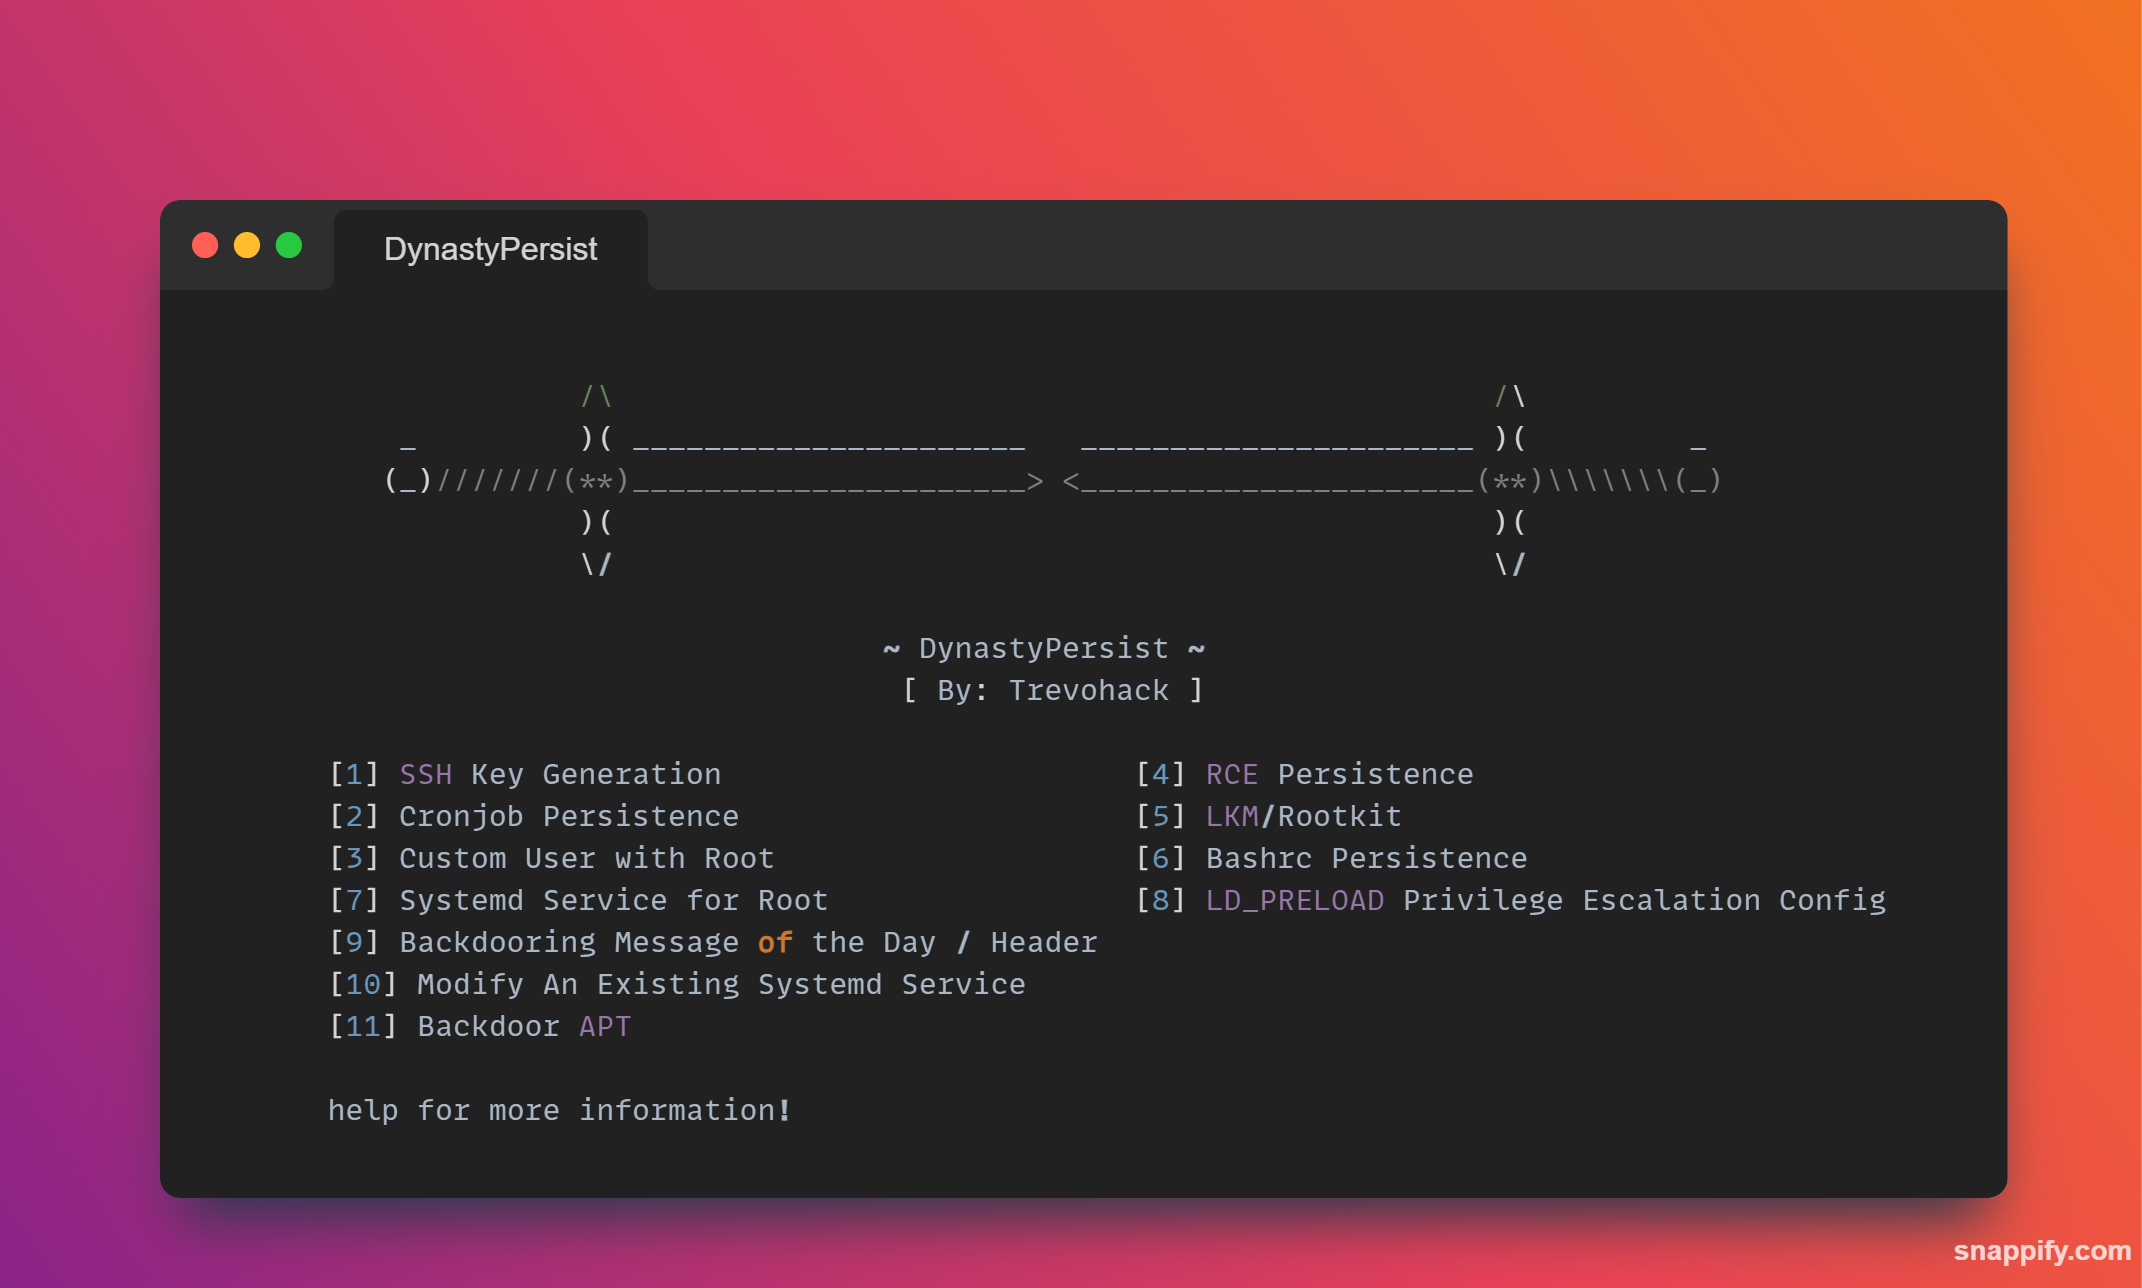 trevohack/dynastypersist
أداة استمرارية لينكس مع 11 وحدة لإنشاء باب خلفي لمفاتيح SSH، والمهام المجدولة (cronjobs)، وخدمات systemd، وجذور خفية LKM، وتصعيد الامتيازات باستخدام…
 secforce/sharpwhispers
نسخة بلغة C# من SysWhispers2. تستخدم SharpASM للعثور على كهوف الكود لتنفيذ كعب استدعاء النظام.
 timwr/cve-2019-2215
# استغلال تصعيد الامتيازات في نواة أندرويد لـ CVE-2019-2215 يوفر إثباتًا للمفهوم لتحقيق وصول الجذر عبر ثغرة استخدام بعد التحرير (use-after-free) في…
 rnalter/thundercloud
إطار استغلال السحابة
 mindcrypt/covertchannels-steganography
قائمة بالقنوات الخفية وموارد إخفاء المعلومات/تحليل إخفاء المعلومات (كتب، أوراق بحثية وأدوات)
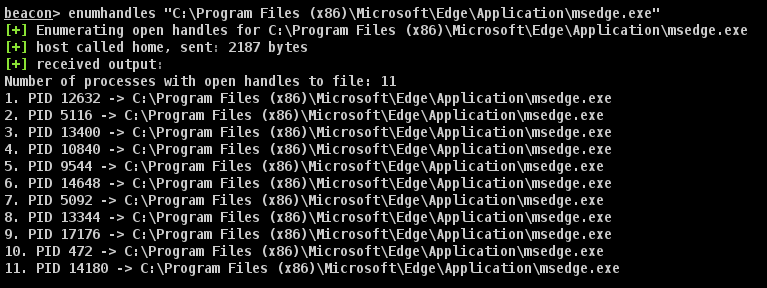 octoberfest7/enumhandles_bof
أداة Cobalt Strike BOF للتعداد المباشر لمقابض الملفات المفتوحة في Windows، وكشف العملية التي قامت بقفل ملف مستهدف على القرص أثناء مرحلة ما بعد…
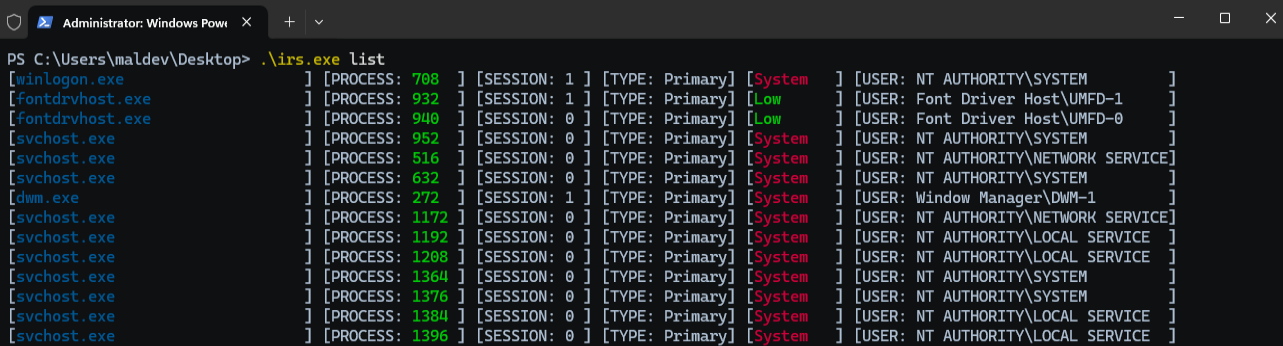 zblurx/impersonate-rs
Rusty Impersonate
 duhirsch/moveedr
تعطيل أنظمة EDR بشكل دائم بصلاحية المسؤول المحلي
 0xsch1zo/nullgate
مكتبة تسهّل استخدام استدعاءات النظام غير المباشرة (indirect syscalls). تقنية مثيرة للاهتمام لتجاوز أنظمة مكافحة الفيروسات وEDR كإثبات للمفهوم (PoC).
 forrest-orr/doublestar
إعادة إنشاء مخصّصة/مُحسّنة لسلسلة استغلال APT "Double Star" الخاصة بـ Darkhotel، مع التركيز على Windows 8.1 وممزوجة ببعض تقنياتي الخاصة
 bc-security/ironsharppack
IronSharpPack هو مستودع لمشاريع C# الشهيرة التي تم تضمينها في نصوص IronPython التي تنفذ تجاوز AMSI ثم تحميل مشروع C# بشكل انعكاسي.
 ttffdd/xbadmanners
أداة لـ CVE-2018-16323
 zblurx/acltoolkit
أدوات إساءة استخدام قوائم التحكم في الوصول (ACL) في Active Directory لتصعيد الامتيازات، وDCSync، وتعديل ملكية الكائنات، والحركة الجانبية عبر التلاعب…








