Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
egression — اختبر ضوابط الخروج للشبكة بمستويات متفاوتة من النجاح والفشل. | Kitploit
أدوات/GitHubGitHub/danielmiessler/egression
تسريب البياناتأمن الشبكاتاختبار الاختراقالفريق الأحمر
GitHubdanielmiessler/egression

egression

اختبر ضوابط الخروج للشبكة بمستويات متفاوتة من النجاح والفشل.

عرض المستودع
1071985منذ 9 سنواتتمت المراجعة من قبل Kitploit
مشاركة
لقطة شاشة 2017-07-23 الساعة 1 48 48 م

الوصف

EGRESSION هي أداة توفر نظرة فورية عن مدى سهولة تحميل البيانات الحساسة من أي شبكة معينة.

تبدأ بملف حساس بمحتويات التالية، مخزنة محليًا كنص عادي. يُستخدم هذا الملف لاختبار ضوابط الإرسال الصادر / DLP على الشبكة عن طريق محاولة الاتصال بالخارج وتحميل هذا الملف باستخدام تقنيات متنوعة.

  • //الضمان الاجتماعي الأمريكي
  • 567-24-4901
  • //أرقام بطاقات الائتمان
  • 4111111111111111
  • 5105105105105100
  • 4222222222222
  • //تواريخ الميلاد
  • 12.12.94
  • 12/12/1994
  • 12/12/94
  • 12 July 1994
  • //رقم التأمين الاجتماعي الكندي
  • 202 275 186
  • //رقم التأمين الوطني البريطاني (NINO)
  • ST 68 86 80 B

إجراءات الاختبار

لقطة شاشة 2017-07-24 الساعة 11 30 06 ص

لديها أربعة (4) مستويات اختبار.

  1. إعلامي: يخبرك إذا كان يمكنه الاتصال بالمنافذ على الإنترنت.
  2. المستوى 0: يخبرك إذا كان يمكنه نقل ملف عبر FTP إلى الإنترنت بنص واضح.
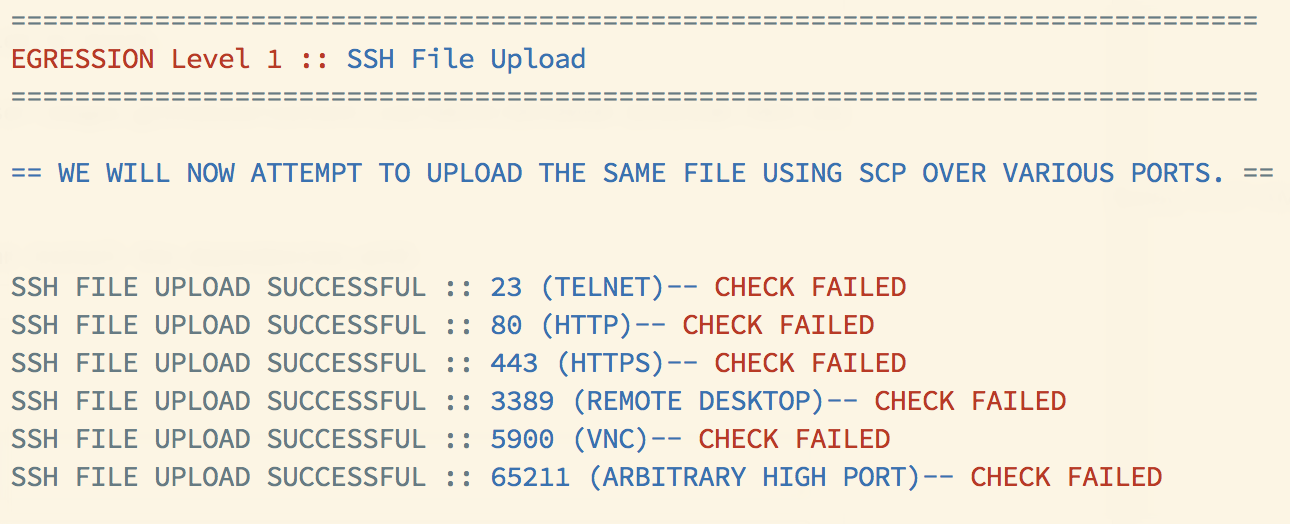
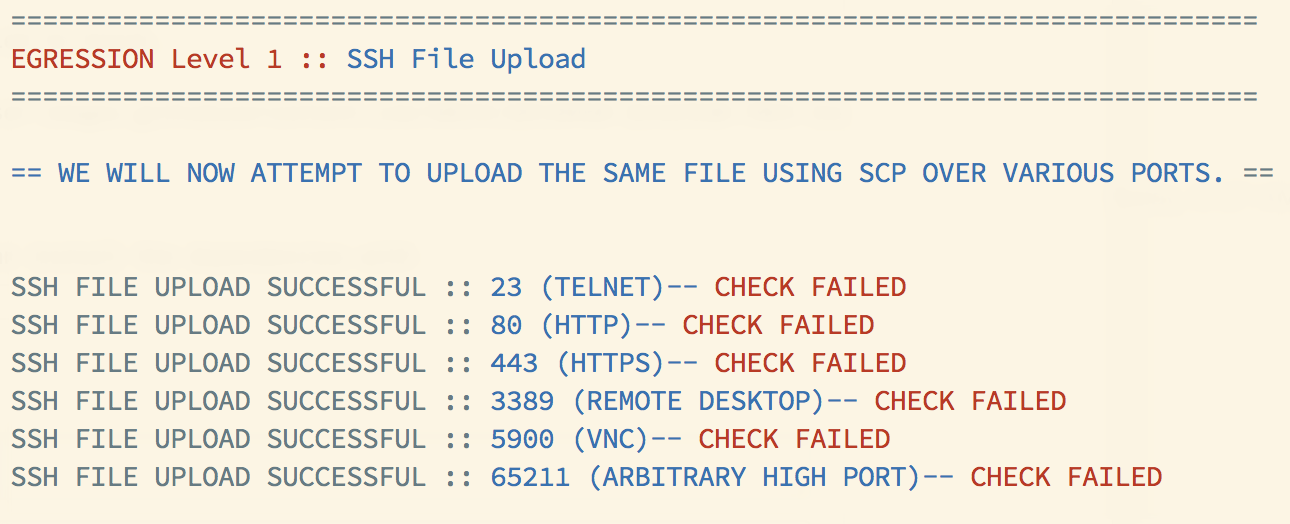
  3. المستوى 1: يخبرك إذا كان يمكنه نقل ملفات عبر SCP إلى الإنترنت عبر منافذ مختلفة.
  4. المستوى 2: يخبرك إذا كان يمكنه إرسال نفس الملف الحساس إلى الإنترنت عبر استعلامات DNS.

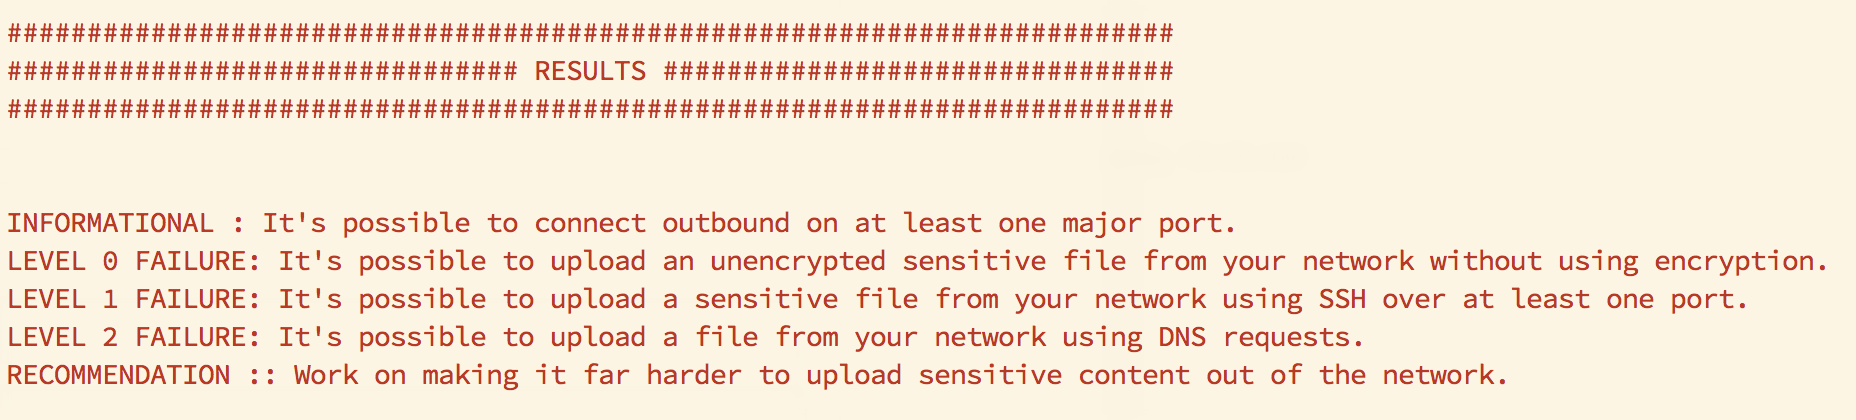
يقوم بكل هذه بالتتابع ثم يبلغ عن المستويات التي فشل في حظرها.
لقطة شاشة 2017-07-24 الساعة 11 27 51 ص

التثبيت

الأداة مصممة لتكون مكتفية ذاتيًا قدر الإمكان وسهلة التشغيل. يمكنك تثبيت التبعيات كالتالي:

  1. تأكد من أن curl مثبت.
  2. تأكد من أن nc مثبت.
  3. git clone https://github.com/danielmiessler/egression.git
  4. cd egression
  5. ./egression

العروض التقديمية

  • Blackhat Arsenal 2017

الخطوات التالية

خطط المشروع تتضمن:

  • إضافة مستويات إضافية، بطرق إرسال صادر إضافية، مثل: إرسال البيانات عبر NTP، ICMP، إلخ.
  • فحص إضافي للأخطاء لسيناريوهات متنوعة

الاعتمادات والشكر

  • تحية لـ William Coppola على عمله السابق والتكميلي في هذا المجال بأداته Fillabuster، والتي قدمها أيضًا في BlackHat Arsenal عام 2015.
  • شكرًا لـ Sasa Zdjelar و Jason Haddix على تقديم الملاحظات حول الأداة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →