


منصة OSINT للويب المظلم ذاتية الاستضافة. استخبارات تهديدات آلية من الاستعلام إلى الرسم البياني في 13 خطوة. بديل مجاني لـ Recorded Future وDarkOwl وFlare.
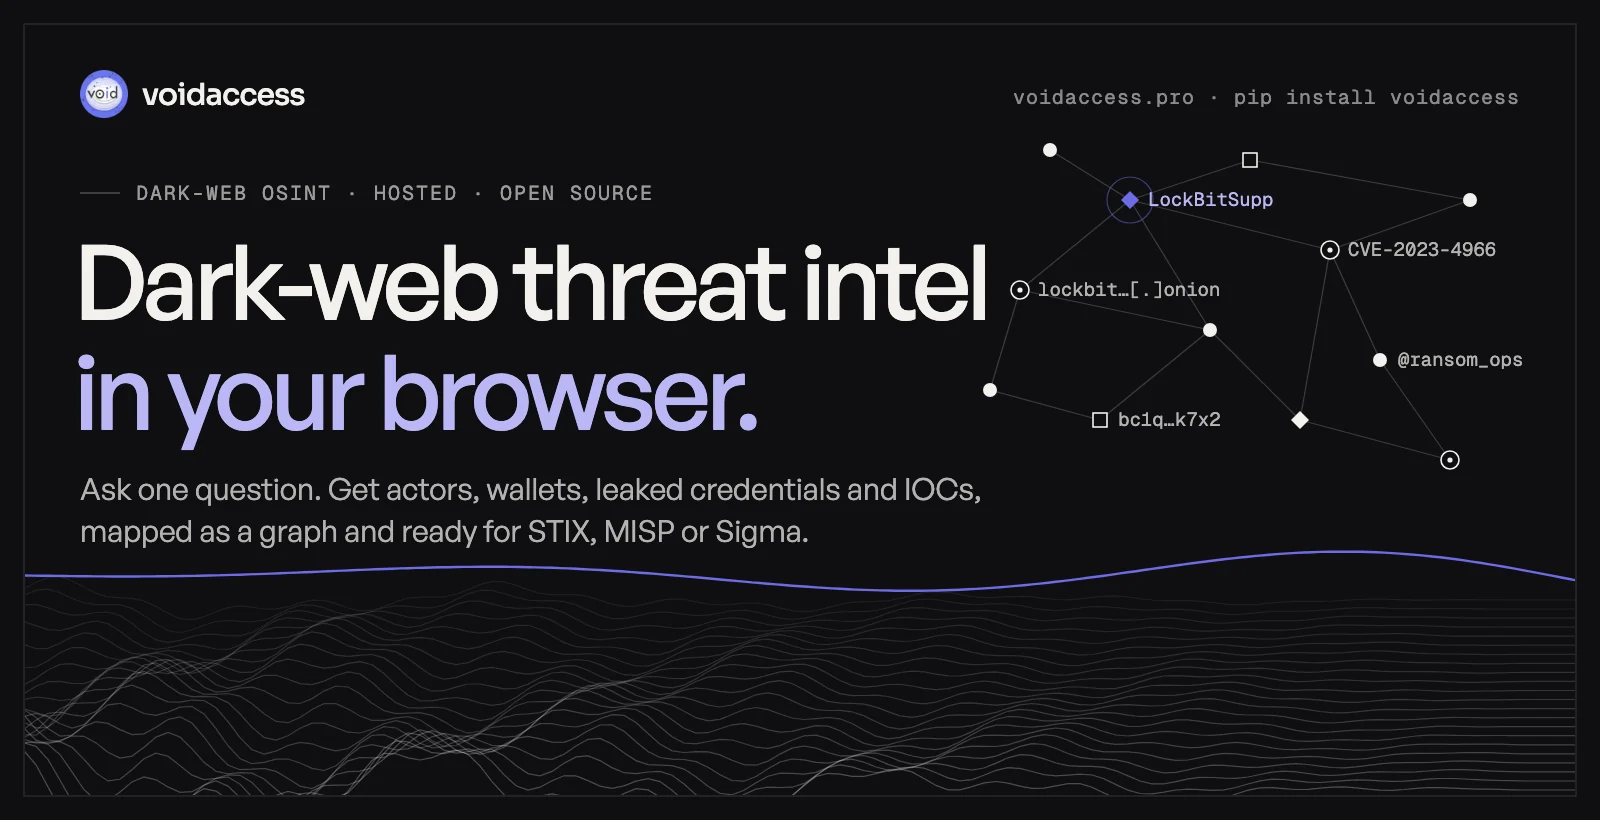


اطرح سؤالاً واحداً. احصل على تقرير موثّق المصادر، ورسم بياني قابل للبحث، ومؤشرات اختراق (IOCs) جاهزة للتحميل.
لباحثي الأمن، وفرق استخبارات التهديدات، ومزودي خدمات الأمن المُدار (MSSPs)، والمحققين المصرّح لهم.
استخدمه مستضافاً → voidaccess.pro
·
شغّله بنفسك → pip install voidaccess
النسخة المستضافة تشغّل هذا المحرك نيابةً عنك. تخرج عمليات البحث وجلب الصفحات من خوادمنا عبر Tor، بحيث لا يبدأ بحثك من حاسوبك المحمول أو شبكة مكتبك. يعرض العرض المباشر كل رابط يُعثر عليه، سواء احتُفظ به أو استُبعد (التكرارات، أخطاء 404، المهلات، مرشّح السلامة)، ثم تُفتح النتائج كرسم بياني مع إمكانية البحث عن كل قيمة حسب الفئة.
ابدأ مجاناً على voidaccess.pro →
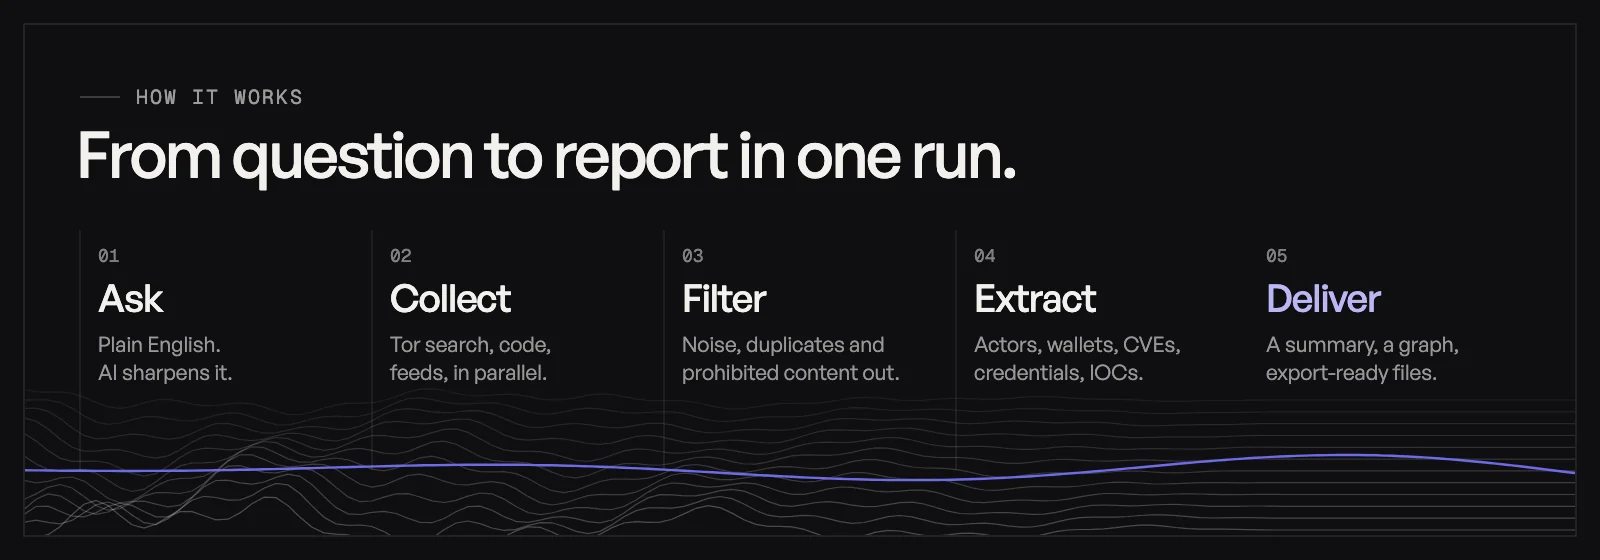
ينتشر استعلام واحد بالتوازي إلى أكثر من 12 محرك بحث على Tor، ومستضيفات شيفرة، وتغذيات أمنية، وبذور .onion منتقاة، ثم يتبع روابط .onion الجديدة فور العثور عليها. تُستبعد الاستعلامات وعناوين URL والمحتويات المحظورة عند بوابات سلامة إلزامية. خط المعالجة الكامل، مع المهلات والاسترداد، موجود في البنية.
| الفئة | أمثلة |
|---|---|
| الجهات الفاعلة للتهديدات | معرّفات الفاعلين، مجموعات الفدية، عائلات البرمجيات الخبيثة، تقنيات MITRE ATT&CK |
| البنية التحتية | IPv4/IPv6، النطاقات، عناوين URL، عناوين .onion، تجزئات الملفات |
| محافظ العملات المشفرة | Bitcoin، Ethereum، Monero، Litecoin، Zcash، Solana، Tron وغيرها |
| بيانات الاعتماد | مفاتيح السحابة، الرموز المميزة، رموز JWT، مفاتيح API، مدخلات سجلات أدوات السرقة وقوائم التجميع (مقنّعة) |
| المراسلة | Telegram، Discord، XMPP، Tox، Session، Matrix، Wire، ICQ، Wickr |
| الثغرات الأمنية | CVEs، معرّفات Exploit-DB |
تُربط الكيانات في رسم بياني للعلاقات مع مجتمعات وعناقيد بنية تحتية، وتُقارن مع النتائج السابقة.
pip install voidaccess
voidaccess configure                      # LLM provider, enrichment keys, Tor
voidaccess investigate "LockBit ransomware"
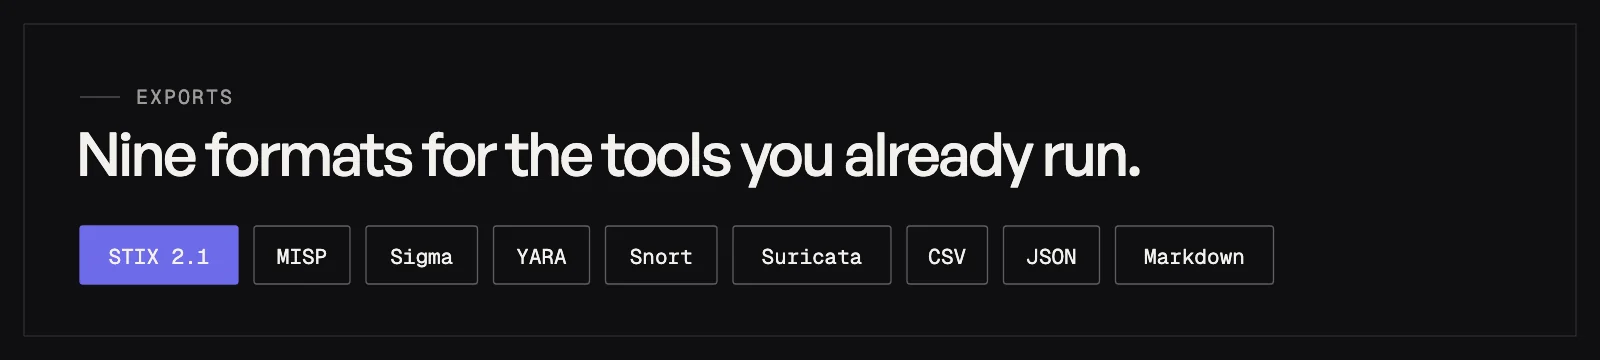
voidaccess export <id> --format stix     # stix, misp, sigma, yara, snort, suricata, package, csv, md, json
لا يوجد Tor أو مفتاح LLM بعد؟ يشغّل voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow عملية تمرير عبر الشبكة المفتوحة فقط. للحزمة الكاملة (PostgreSQL وTor وواجهة API وواجهة الويب) باستخدام Docker Compose، راجع دليل الاستضافة الذاتية. يتطلب Python 3.10+.
| الأمر | الوصف |
|---|---|
voidaccess investigate "QUERY" | تشغيل تحقيق |
voidaccess show | فتح متصفح الكيانات التفاعلي |
voidaccess export ID --format FORMAT | التصدير بصيغة STIX أو MISP أو Sigma أو YARA أو Snort أو Suricata أو package أو CSV أو Markdown أو JSON |
voidaccess package ID | بناء حزمة ZIP لمؤشرات الاختراق (IOC) |
voidaccess enrich ID | إعادة إثراء تحقيق محفوظ |
voidaccess list | عرض التحقيقات المحفوظة |
voidaccess status | عرض حالة الإعدادات وTor وذاكرة التخزين المؤقت والمحرك والبذور |
voidaccess actors | عرض ملفات تعريف الفاعلين الدائمة |
voidaccess actor HANDLE [--timeline] [--note "TEXT"] | عرض فاعل أو خطه الزمني أو إضافة ملاحظة |
voidaccess configure [llm | keys | tor] | تشغيل معالج الإعداد، أو جزء واحد منه |
voidaccess version | طباعة الإصدار المثبّت |
يمكن لطلبات الشبكة المفتوحة الاختيارية استخدام ScrapingAnt مع --use-scraping-api أو --use-proxies؛ ولا يتأثر ذلك بحركة Tor أو .onion أو GitHub أو GitLab.
| الطبقة | المصادر |
|---|---|
| البحث في الويب المظلم | أكثر من 12 محرك بحث Tor وبذور .onion منتقاة |
| جمع الويب المفتوح | مواقع اللصق وGitHub وGitLab وتغذيات RSS منتقاة |
| تغذيات التهديدات | AlienVault OTX وabuse.ch (MalwareBazaar وThreatFox وURLhaus) وCISA KEV |
| سياق IP والنطاقات | Shodan InternetDB وGreyNoise وAbuseIPDB وFeodo Tracker وcrt.sh وURLScan.io وWayback Machine وCIRCL PDNS وRDAP |
| سياق الملفات والهويات | VirusTotal وHybrid Analysis وHave I Been Pwned وEmailRep |
| البلوكتشين | BlockCypher وEtherscan |
تُتخطى المصادر التي تحتاج إلى مفتاح API بسلاسة عند عدم توفره. يستخدم الإصدار المستضاف مجموعة فرعية تسمح شروطها بذلك. الإعدادات الكاملة: البنية. للحصول على تضمينات sentence-transformer الكاملة، نفّذ pip install "voidaccess[nlp]"؛ وبدون ذلك يُستخدم مُرمِّز احتياطي حتمي.
