
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 abubakarsiddik31/zdr
دليل منسق لتكوينات عدم الاحتفاظ بالبيانات لـ LLM APIs. يغطي نقاط النهاية الخاصة بالموفرين لـ ZDR، ونماذج التهديد، وتوصيات الامتثال، وأنماط الاستضافة…
 owasp-amass/amass
رسم خرائط سطح الهجوم المتعمق واكتشاف الأصول
 justicerage/ffm
وضع الكفاح من أجل الحرية: مجموعة أدوات اختراق مفتوحة المصدر
 simoesctt/ctt-vsyslog-vortex-cve-2023-6246
CVE-2023-6246 استغلال تجاوز سعة المخزن المؤقت في الكومة في دالة glibc __vsyslog_internal() باستخدام نظرية التقارب الزمني (α = 0.0302011). رشّ كومة…
 alaeddine03/cve-2023-32749-poc
ثغرة استغلال لـ CVE-2023-32749 تؤثر على Pydio Cells 4.1.2 والإصدارات السابقة
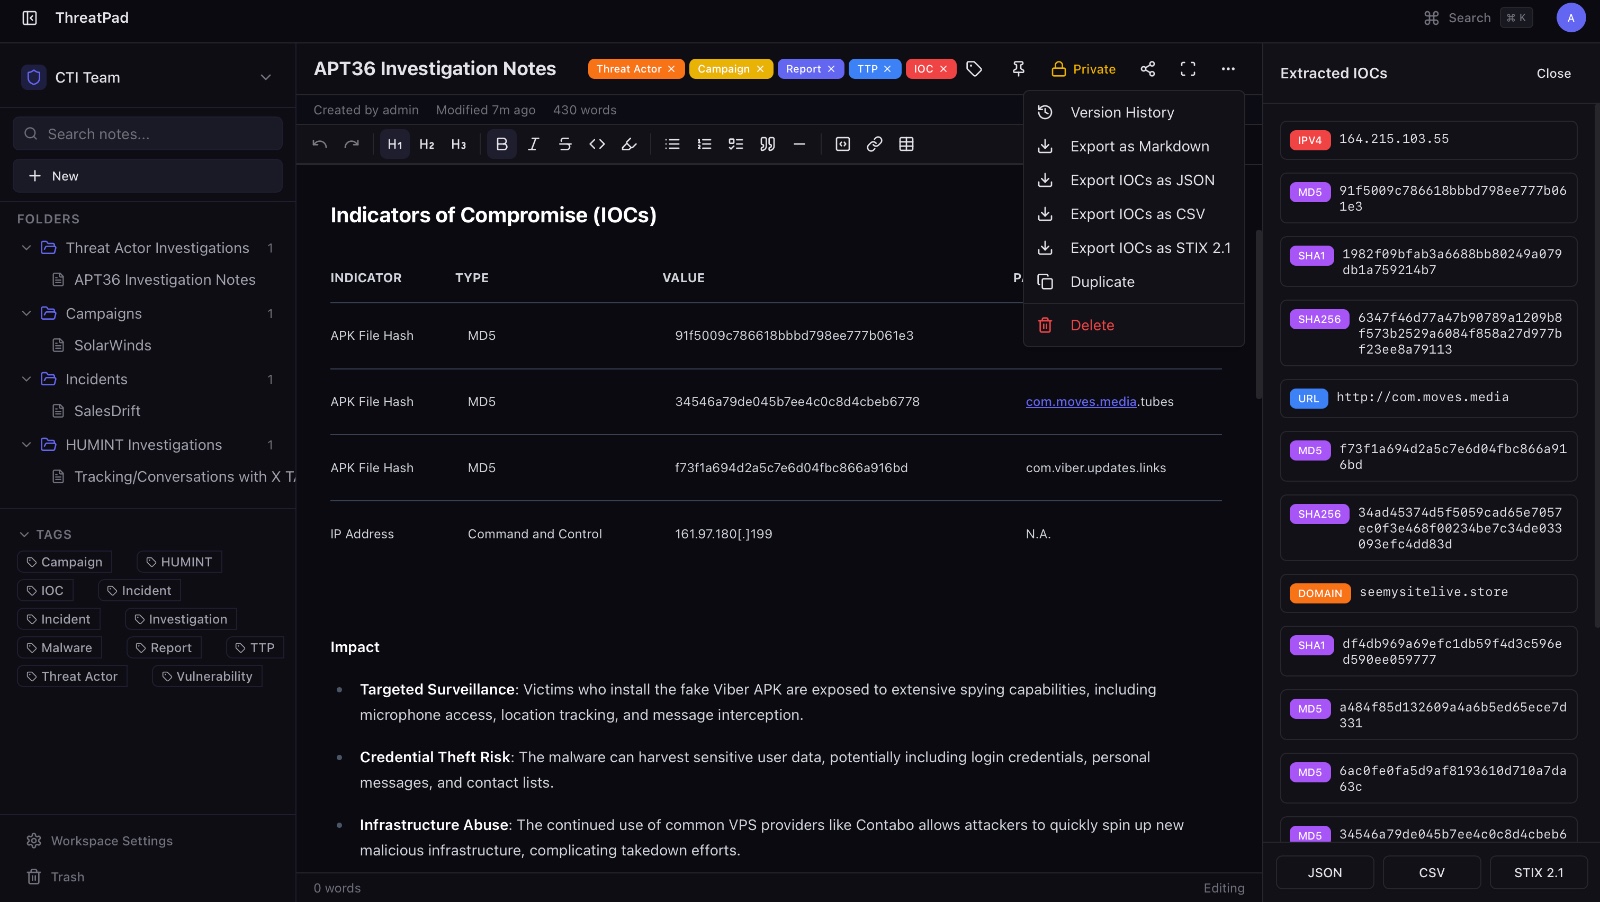 bhavikmalhotra/threatpad
منصة تعاون مفتوحة المصدر لتدوين الملاحظات لفرق الأمن السيبراني ومعلومات التهديدات (CTI). استخراج IOC تلقائيًا، تصدير STIX 2.1، تحرير فوري، RBAC، سجل…
 mranonymous234/sandbox-escape-ios-18.0-26.0
يستخدم هذا CVE-2025-43407 كاستغلال، ولا يزال قيد الاختبار، وليس مضمونًا أن يعمل.
 mistyfir/cve-2024-21338-exploit
استغلال إثبات المفهوم لـ CVE-2024-21338، وهي ثغرة تصعيد امتيازات برنامج تشغيل Windows AppLocker (appid.sys) المستخدمة من قبل مجموعة Lazarus كـ 0day.…
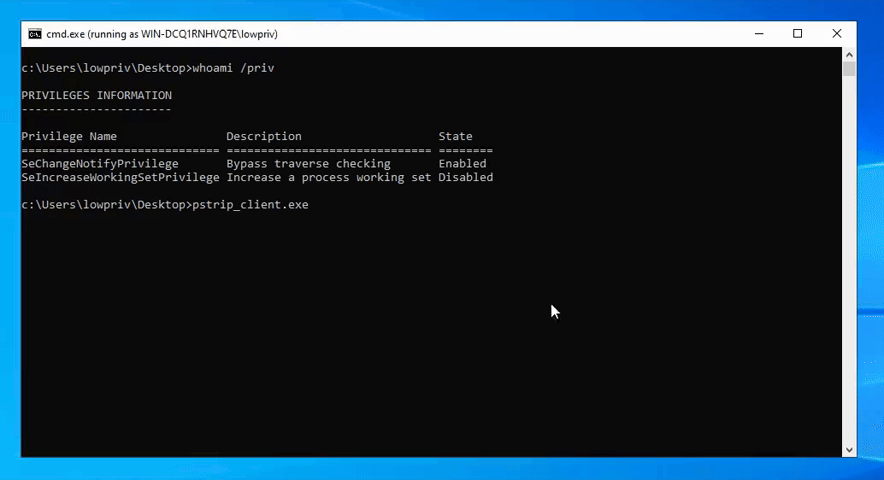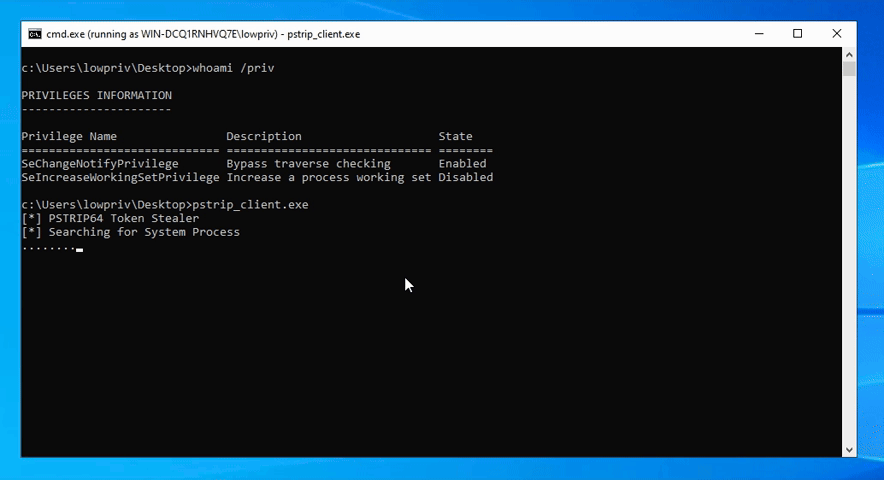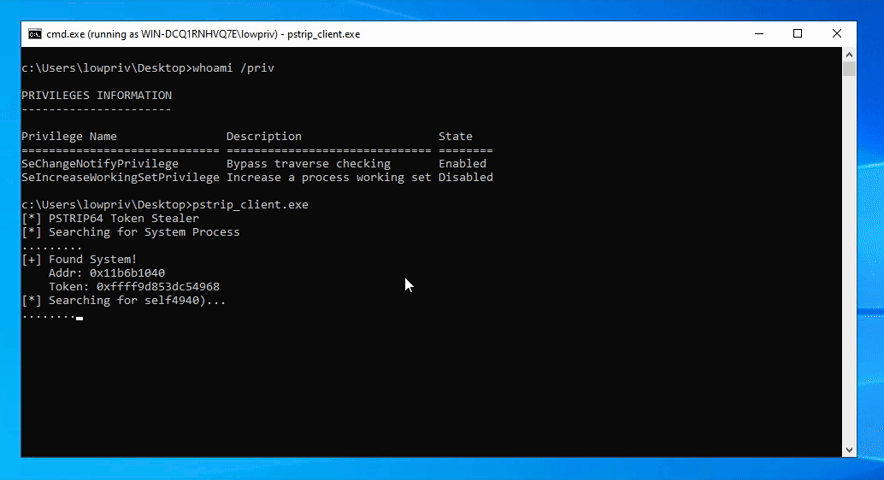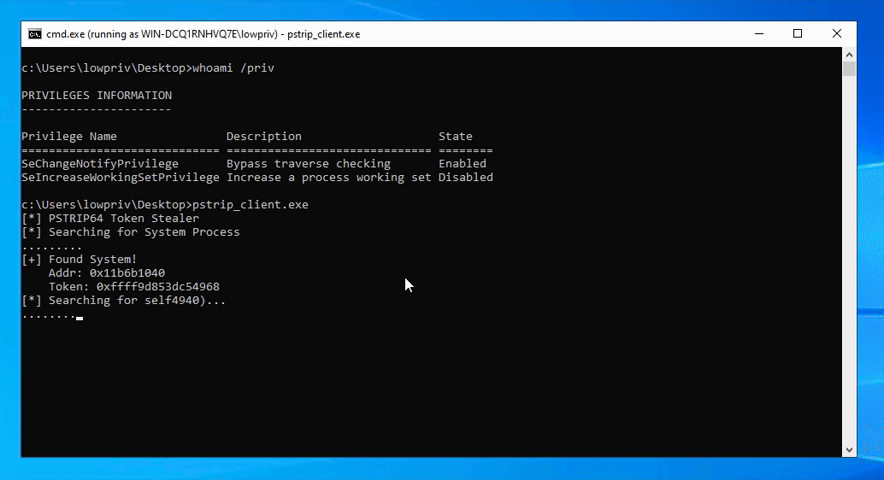 smarttfoxx/cve-2026-29923
يُعرّض برنامج تشغيل النواة pstrip64.sys واجهة IOCTL تتيح للمستخدمين منخفضي الامتيازات تعيين نطاقات عشوائية من الذاكرة الفعلية في مساحة العناوين…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
دراسة حالة لـ CVE-2024-21413. تم استخدام غرفة TryHackMe Moniker Link (CVE-2024-21413) كمرجع. تم إجراء تعديلات على الاستغلال (exploit) باستخدام claude…
 jricramc/aigate
ماسح الأسرار الخاص بمطالبات الذكاء الاصطناعي: وكيل محلي وخطاف لـ Claude Code يمنع تسرب الأسرار قبل وصولها إلى واجهات برمجة تطبيقات الذكاء الاصطناعي.
 z3usx01/cve-2023-2640-3262-poc
استغلالات POC توضح ثغرات تصعيد الامتيازات المحلية القائمة على OverlayFS في Ubuntu (CVE-2023-2640 & CVE-2023-3262)
 vettrivel007/cve-2024-49138
استغلال إثبات المفهوم لـ CVE-2024-49138، يوضح ثغرة تصعيد صلاحيات محلية في برنامج تشغيل وضع النواة لنظام ويندوز (win32k.sys).
 frkngksl/nicoff
COFF و BOF Loader مكتوب بلغة Nim
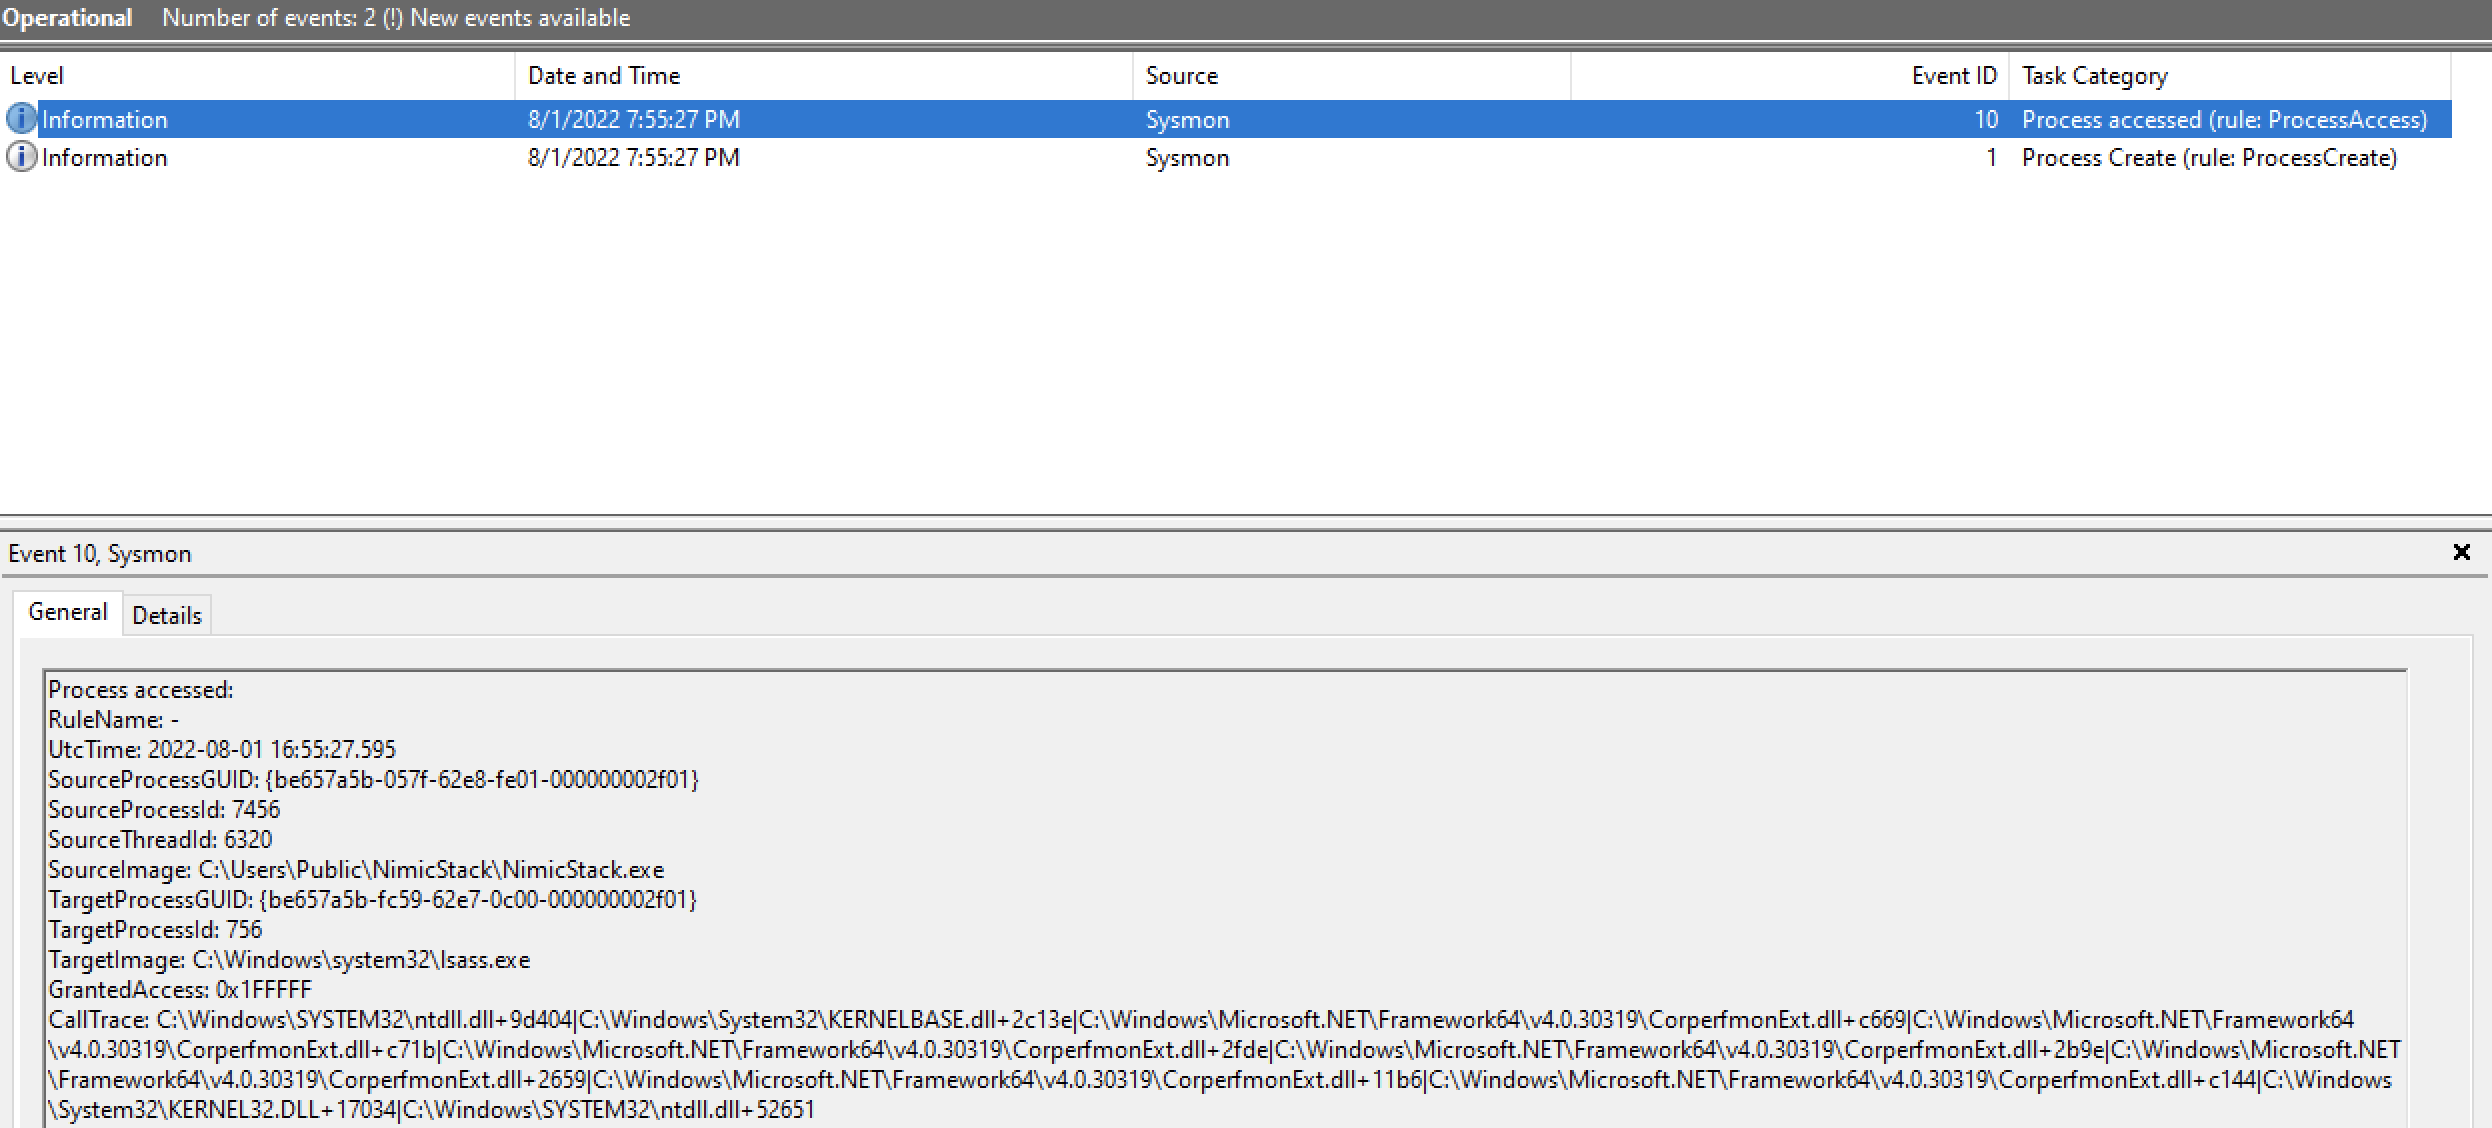 frkngksl/nimicstack
NimicStack هو تنفيذ نقي بلغة Nim لتقنية تزوير مكدس الاستدعاءات لمحاكاة البرامج المشروعة
 frkngksl/nimexec
تنفيذ الأوامر بدون ملفات للحركة الجانبية في Nim
 frkngksl/silentnimvest
تنفيذ Nim لطريقة استخراج بيانات الاعتماد من خلايا SAM/SECURITY لـ sud0Ru (المعروفة باسم SilentHarvest)
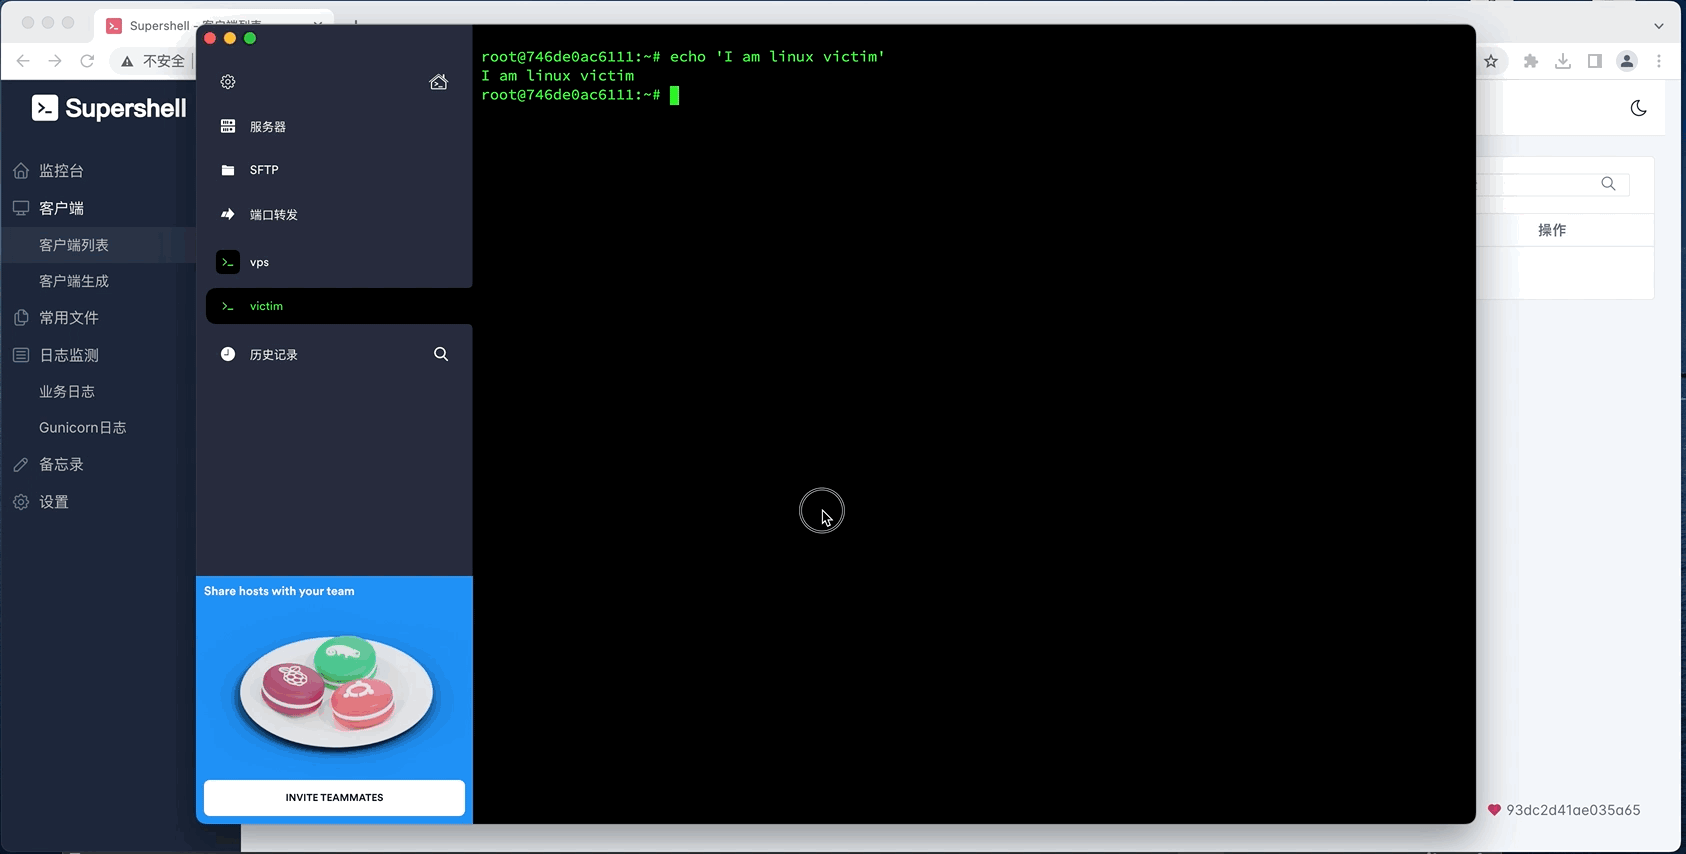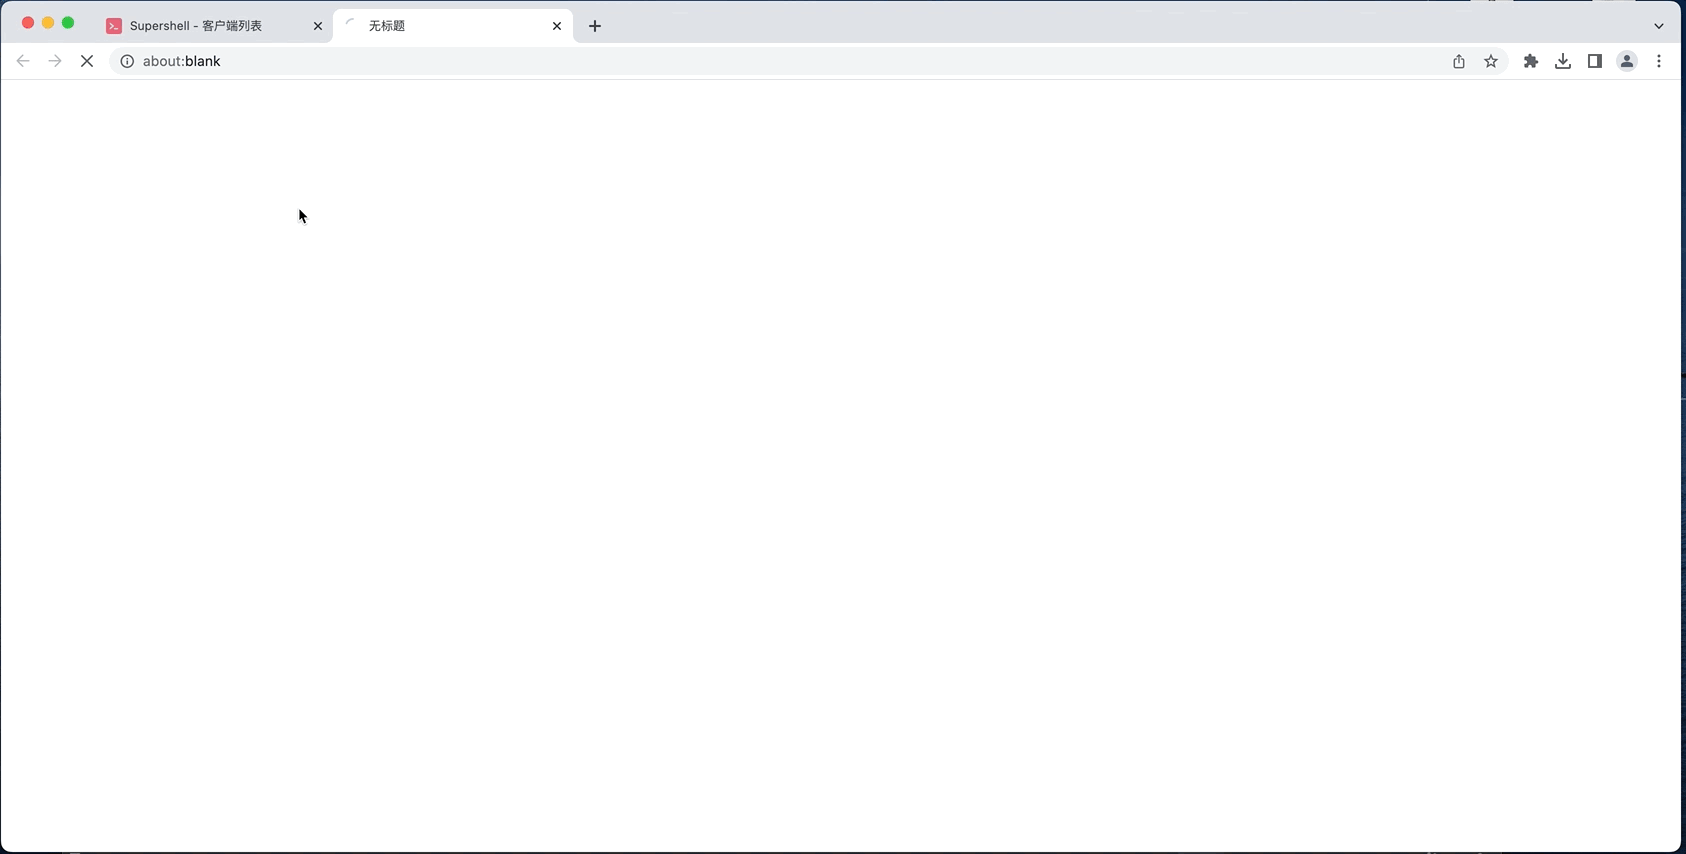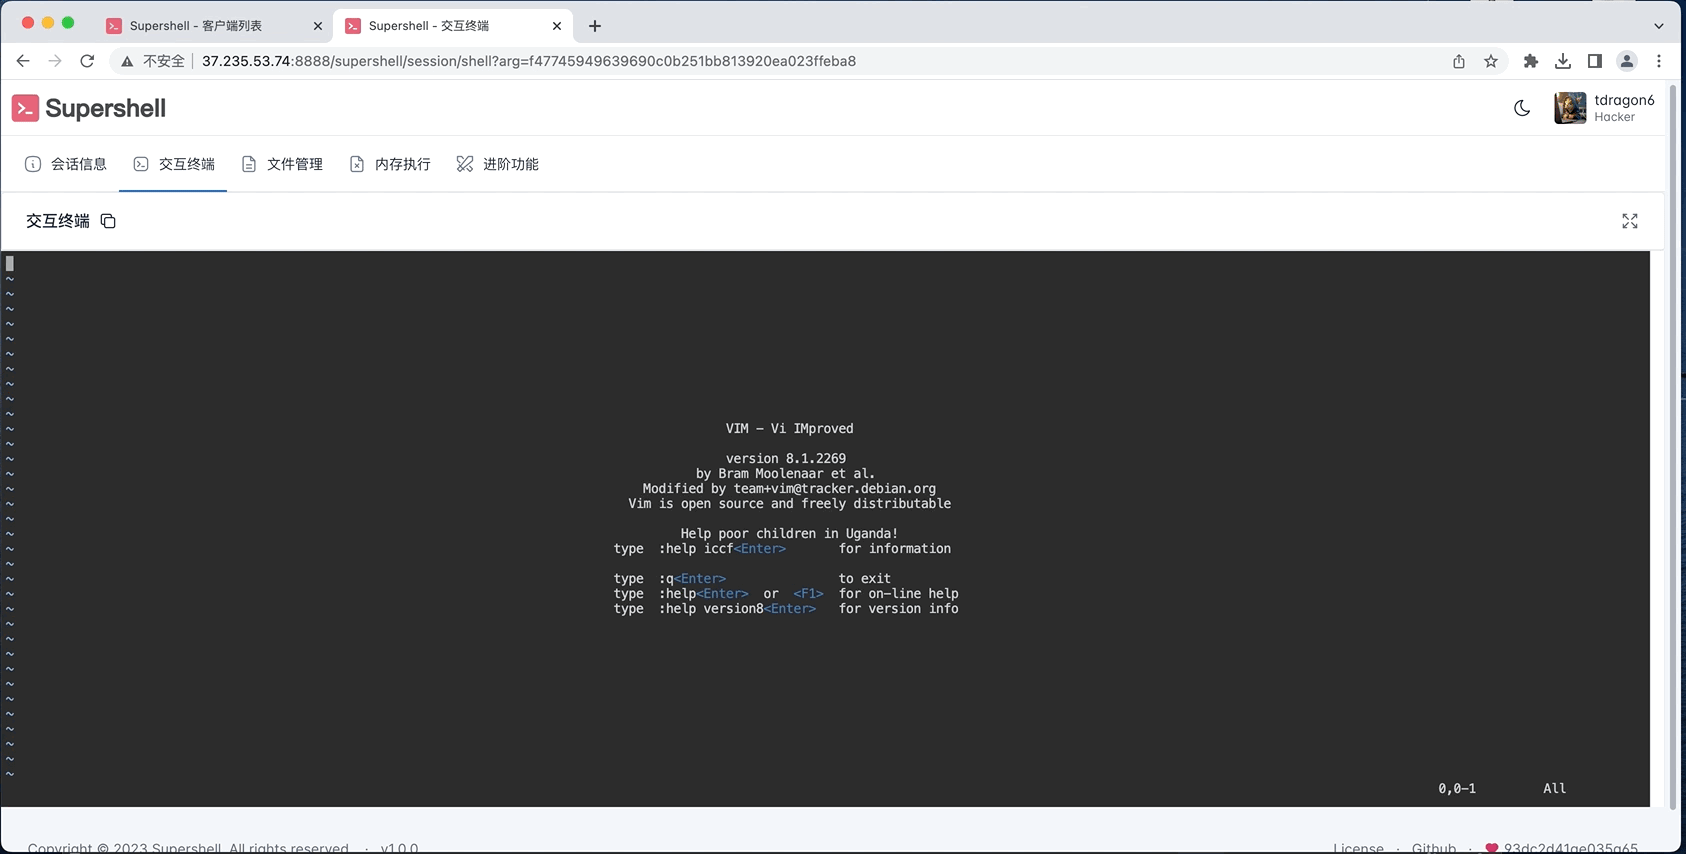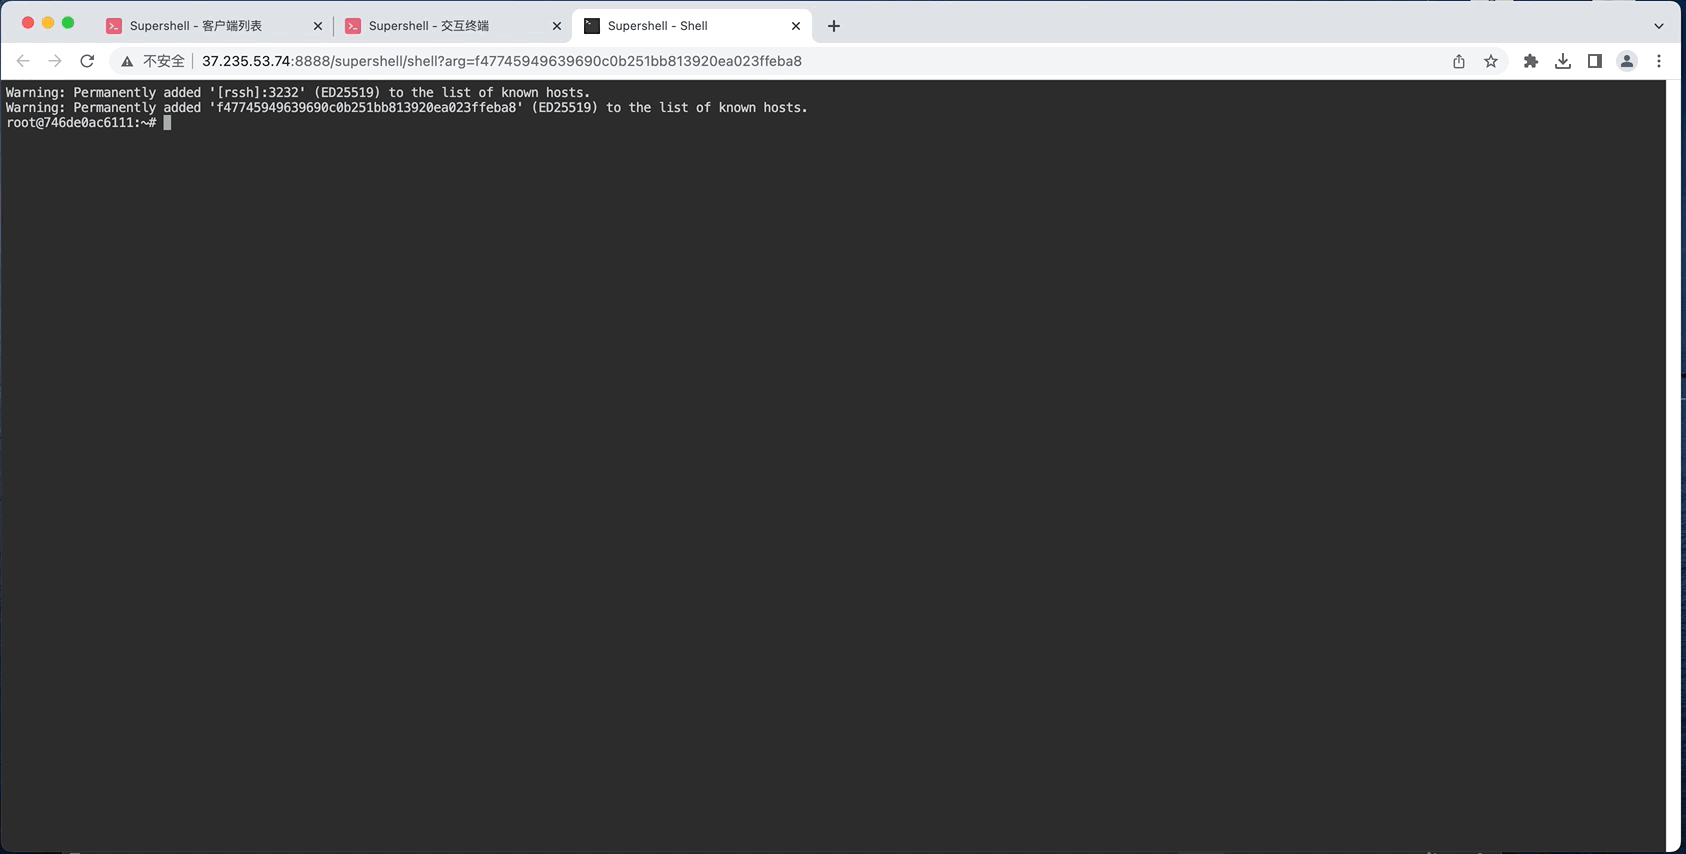 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell








