
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-46300 — CVE-2026-46300 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-46300
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالأوراق والأبحاثالتعلم والتعليماستغلال الملفات الثنائيةمختبرات وتدريب عملي
GitHub0xblackash/cve-2026-46300

CVE-2026-46300

CVE-2026-46300

عرض المستودع
15839منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

🛡️ CVE-2026-46300 - Fragnesia

ChatGPT Image May 16, 2026, 10_19_32 AM

Severity Linux Local Affected

هجوم نظيف وقاتل على ذاكرة التخزين المؤقت للصفحات

متغير من عائلة "Dirty Frag"


📌 نظرة عامة

CVE-2026-46300 (Fragnesia) هو خلل منطقي عالي الخطورة في معالجة مخازن المقابس (Socket Buffers) في نواة لينكس عبر الدالة skb_try_coalesce() ضمن نظام XFRM/ESP-in-TCP الفرعي (espintcp ULP).

يمكن لمهاجم محلي غير مميز تحقيق كتابة بايتات عشوائية في ذاكرة التخزين المؤقت للصفحات (Page Cache) لأي ملف قابل للقراءة — بما في ذلك الملفات الثنائية للنظام مثل /usr/bin/su — مما يؤدي إلى رفع صلاحيات موثوق إلى الجذر محليًا.


✨ النقاط البارزة

  • ✅ لا يتطلب حالة سباق
  • ✅ يعمل بشكل كامل في ذاكرة التخزين المؤقت للصفحات (الملفات على القرص تبقى سليمة)
  • ✅ يستخدم splice() / sendfile() + فك تشفير AES-GCM متحكم به
  • ✅ إثبات المفهوم متاح للعموم
  • ✅ يؤثر على معظم توزيعات لينكس الرئيسية

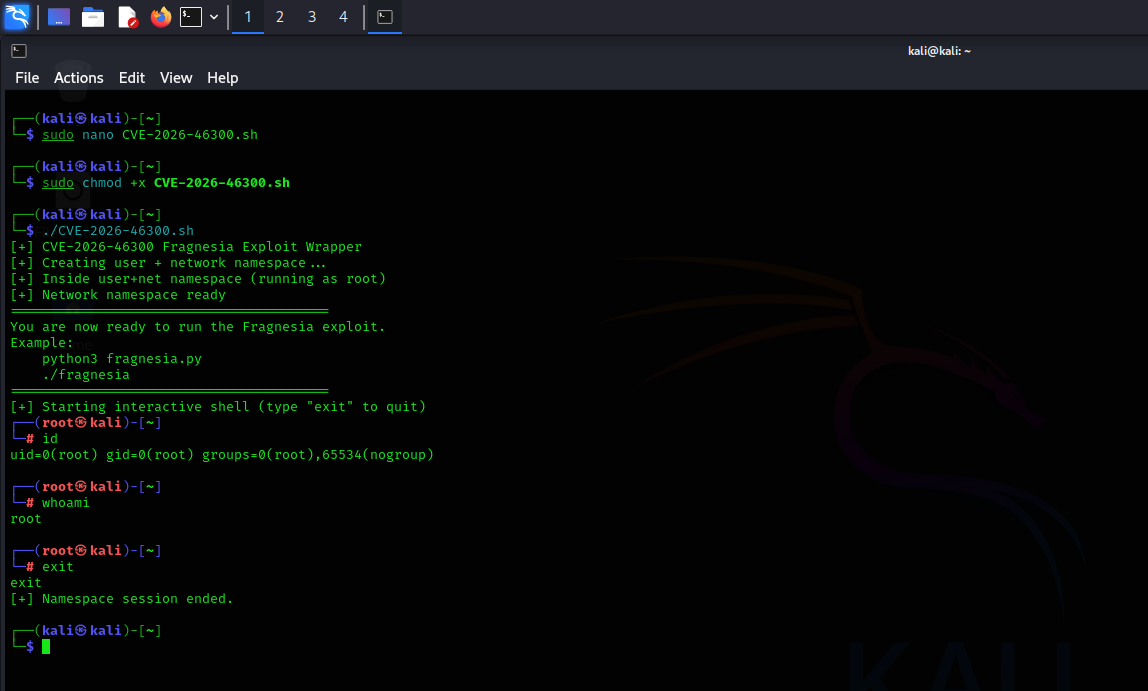
🛠 عرض توضيحي

frangnesia

السبب الجذري: عدم نشر علامة SKBFL_SHARED_FRAG بشكل صحيح عند دمج مخازن المقابس، مما يسمح لفك تشفير يتحكم به المهاجم بإتلاف صفحات ذاكرة التخزين المؤقت للصفحات.


🎯 التأثير

الهدفالتأثيرالخطورة
/usr/bin/su, /bin/sudoتنفيذ كود بصلاحيات الجذرحرجة
أي ملف قابل للقراءةإتلاف صامت في ذاكرة التخزين المؤقت للصفحاتعالية
بيئات الحاوياتإمكانية الهروب من الحاويةعالية

🛡️ التخفيف

1. التحديث (موصى به)

قم بتحديث النواة إلى أحدث إصدار مصحح من توزيعتك.

2. حل مؤقت فوري

sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/fragnesia.conf"
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

3. تفريغ ذاكرة التخزين المؤقت للصفحات (في حالة الشك)

sudo sh -c 'echo 3 > /proc/sys/vm/drop_caches'

📥 إثبات المفهوم

المستودع: v12-security/pocs - Fragnesia

⚠️ لأغراض تعليمية ودفاعية فقط.


📚 المراجع

  • مدونة ألما لينكس الأمنية
  • إشعار أمني من أوبونتو
  • نشرة أمنية من ريد هات
  • نقاش التصحيح على قائمة لينكس netdev البريدية

صُنع بحب ❤️ لمجتمع الأمن

ابقَ آمنًا. طبّق التصحيح بسرعة.

CVE-2026-46300 • مايو 2026

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





