
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-46333 — CVE-2026-46333 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-46333
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائية
GitHub0xblackash/cve-2026-46333

CVE-2026-46333

CVE-2026-46333

عرض المستودع
381232منذ 6 أشهرتمت المراجعة من قبل Kitploit
مشاركة

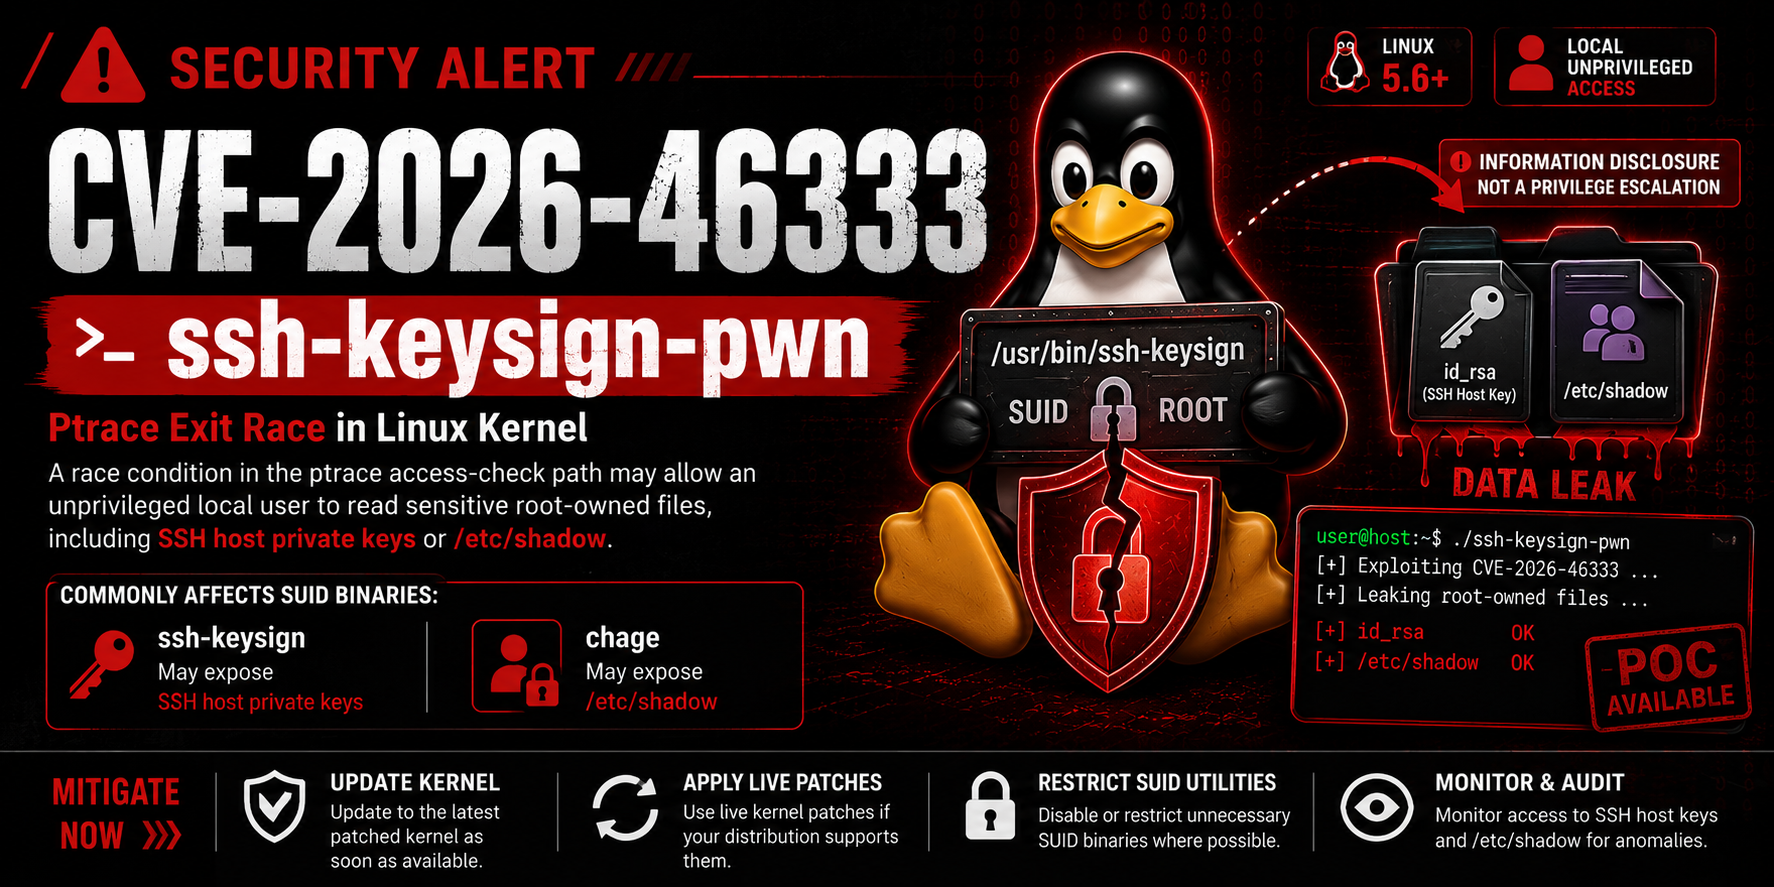
🚀 CVE-2026-46333 - ssh-keysign-pwn

ChatGPT Image May 17, 2026, 11_32_19 AM

إثبات المفهوم عالي الجودة لثغرة سباق (race condition) في نواة لينكس

Linux Kernel Exploit License

إثبات مفهوم نظيف وموثوق لـ CVE-2026-46333 — كشف معلومات محلي عبر سباق (race condition) في مسار خروج العمليات (process exit) لنواة لينكس.


🖼️ لقطة شاشة

CVE-2026-46333

سرقة ناجحة للمفتاح الخاص لـ SSH host ولـ /etc/shadow على Kali Linux


📌 حول الثغرة

CVE-2026-46333 (تُعرف أيضًا بـ ssh-keysign-pwn) هي ثغرة سباق (race condition) في منطق ptrace وخروج العمليات في نواة لينكس (do_exit() → exit_mm() قبل exit_files()).

عندما تكون قيمة mm == NULL لعملية مميزة (privileged process) (مثل SUID ssh-keysign أو chage) أثناء الخروج، يتم تجاوز فحص القابلية للتفريغ (dumpability check)، مما يسمح لمهاجم محلي غير مميز باستخدام pidfd_getfd() لسرقة واصفات الملفات المفتوحة.

التأثير:

  • سرقة المفاتيح الخاصة لـ SSH host (/etc/ssh/ssh_host_*_key)
  • تفريغ /etc/shadow
  • إمكانية شن هجمات إضافية باستخدام بيانات الاعتماد المسروقة

مكتشفة بواسطة: Qualys
تم إصلاحها في: إيداع (commit) النواة 31e62c2ebbfdc3fe3dbdf5e02c92a9dc67087a3a (مايو 2026)


✨ الميزات

  • كود نظيف أصلي (غير منسوخ من مستودعات موجودة)
  • نسبة نجاح عالية
  • اثنان من الاستغلالات العاملة:
    • سارق المفتاح الخاص لـ SSH Host
    • سارق /etc/shadow عبر chage
  • مخرجات نظيفة مع ملاحظات التقدم
  • لا تبعيات خارجية
  • معلّق جيدًا

🛠️ الاستخدام

1. استنساخ وبناء

git clone https://github.com/0xBlackash/CVE-2026-46333.git
cd CVE-2026-46333

2. تشغيل استغلال مفتاح SSH Host

sudo ./CVE-2026-46333

3. تشغيل استغلال ملف Shadow

sudo ./CVE-2026-46333-shadow

📂 الملفات

الملفالوصف
cve-2026-46333.cسارق المفاتيح الخاصة لـ SSH host
cve-2026-46333-shadow.cسارق /etc/shadow عبر chage
README.mdهذا الملف

📖 مثال على المخرجات

سارق مفتاح SSH:

[+] SUCCESS! Stolen fd 3 -> /etc/ssh/ssh_host_ecdsa_key (round 0)
-----BEGIN OPENSSH PRIVATE KEY-----
b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAAB...

سارق Shadow:

[+] SUCCESS! Stolen /etc/shadow (round 0)
root:*:19953:0:99999:7:::
kali:$y$j9T$zY1oKFxJlTgP2WcJhzbNl1$...

🛡️ التخفيف (Mitigation)

  • قم بتحديث نواتك إلى أي إصدار يحتوي على الإيداع 31e62c2ebbfd...
  • الموصى به: استخدم أحدث نواة مستقرة من توزيعتك
  • عطّل EnableSSHKeysign في sshd_config إذا لم يكن ضروريًا

⚠️ إخلاء المسؤولية القانوني

هذا الاستغلال هو لأغراض تعليمية وبحثية أمنية فقط.
استخدمه فقط على أنظمة تمتلكها أو لديك إذن كتابي صريح لاختبارها.
المؤلف غير مسؤول عن أي استخدام خاطئ أو ضرر.


⭐ الإسناد (Credits)

  • الثغرة: Qualys
  • تطوير إثبات المفهوم: Ashraf Zaryouh ""0xBlackash""
  • البحث الأصلي: العديد من باحثي النواة

📜 الترخيص

هذا المشروع مرخص بموجب رخصة MIT — لا تتردد في الاستخدام والتعديل والتوزيع.


صنع بـ ❤️ لمجتمع الأمن

الحفاظ على الأنظمة محدثة هو أفضل دفاع.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →