#1
 mohemiv/tcltools
مجموعة من نصوص TCL لاختبار الاختراق لنظام Cisco IOS
 th3xace/offport_killer
تهدف هذه الأداة إلى أتمتة تحديد الخدمات المحتملة التي تعمل خلف المنافذ المحددة يدويًا إما من خلال المسح اليدوي أو الخدمات التي تعمل محليًا. تكون…
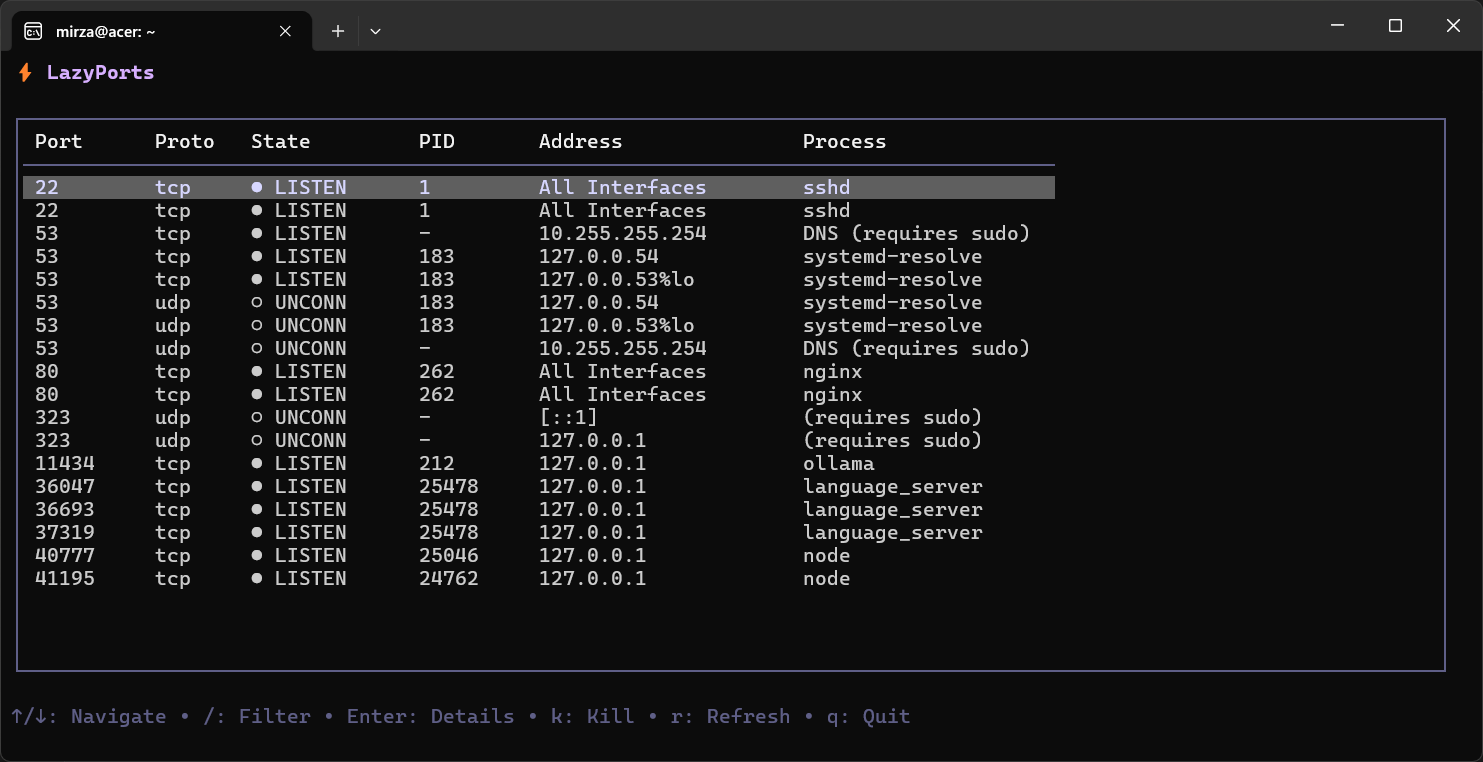 v9mirza/lazyports
lazyports هي أداة واجهة مستخدم طرفية لتصور وإدارة منافذ الشبكة. توفر جدولاً تفاعلياً لفحص العمليات المستمعة وإنهاءها بسهولة.
 exbotanical/brutus
إطار استغلال قابل للتوسيع مبني على بنية معيارية متعددة المهام
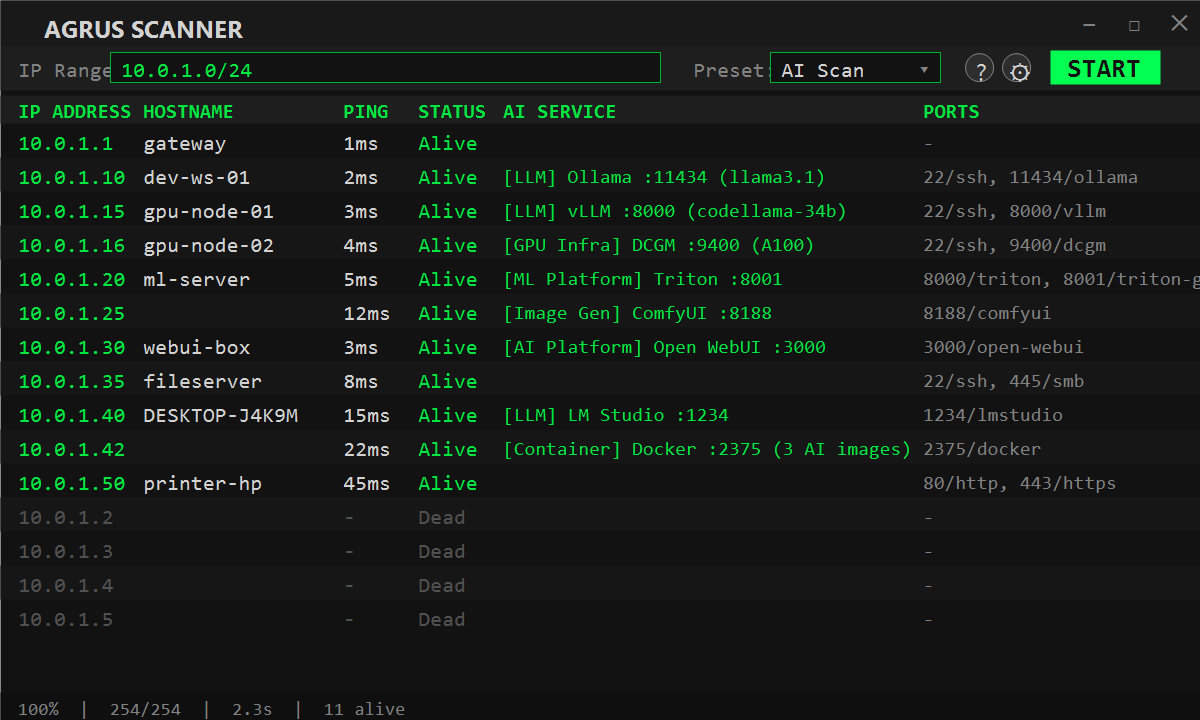 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 morpheuslord/nmap-api
RESTful API تغلف Nmap للمسح الشبكي الآلي، كشف المنافذ، تعداد الخدمات، وتحليل الثغرات مع إمكانية توليد تقارير مدعومة بالذكاء الاصطناعي.
 jasondrawdy/forerunner
مكتبة مسح شبكات سريعة وقابلة للتوسع تتميز بتعدد الخيوط، واستقصاء ping، وجلبات المسح.
 isgroup/openmagic
تجاوز قراءة heartbeat في OpenSSL TLS (CVE-2014-0160)
 0xor0ne/qscan
مكتبة سريعة لماسح الشبكة. https://crates.io/crates/qscan
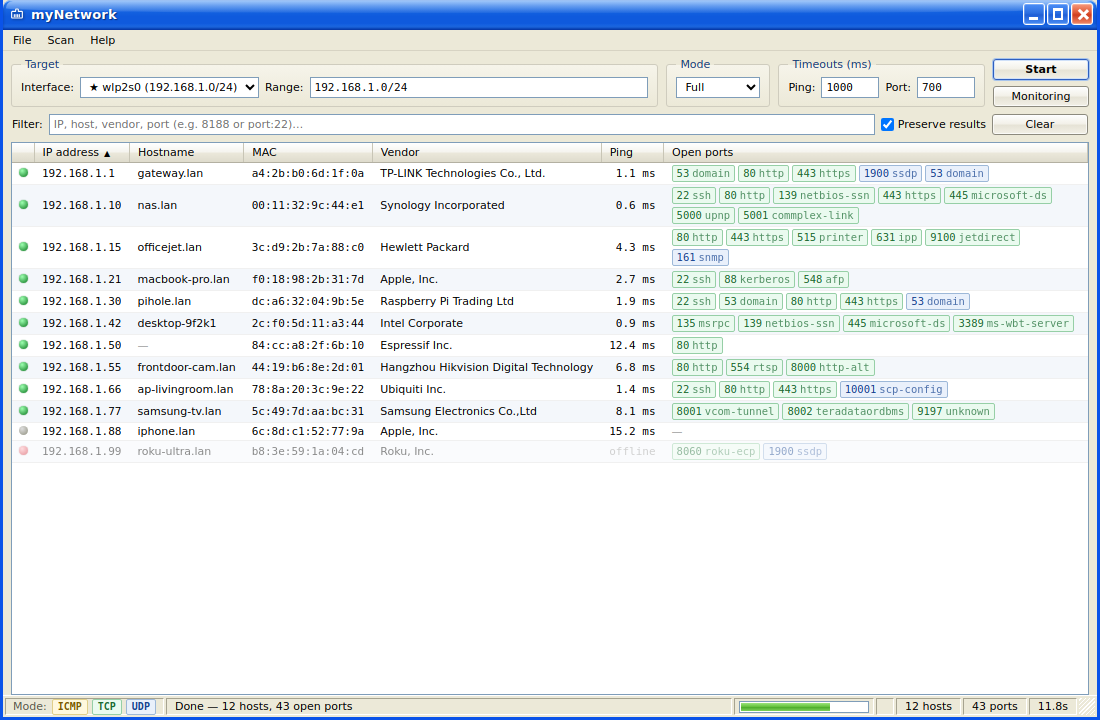 ancaferro/mynetwork
ماسح شبكة ومنافذ متعدد المنصات مع واجهة مستخدم رسومية لسطح المكتب.
 sdnewhop/sdwan-harvester
:globe_with_meridians: تعداد وعرض بصمة عُقد SD-WAN على الإنترنت تلقائيًا
 elevenpaths/siemframework
إطار عمل هجومي معياري بلغة Python3 لأتمتة استغلال منصات SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) عبر سرقة بيانات الاعتماد، ونشر الحمولات، ووحدات…
 hynekpetrak/cve-2019-5544_cve-2020-3992
وحدة Python / scapy تنفّذ بروتوكول SRVLOC/SLP وتفحص عن خدمات OpenSLP المُفعّلة.
 k8gege/pyladon
ماسح Ladon للبايثون، ماسح اختراق الشبكات الكبيرة وCobalt Strike، ثغرة / استغلال / كشف / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 cappricio-securities/ghostrecon
gh0str3con هي أداة Recon للويب قائمة على السحابة وشاملة (All-in-one).
 jhaddix/lazyrecon
تهدف هذه الأداة النصية إلى أتمتة عملية الاستطلاع الخاصة بك بطريقة منظمة.
 yakushstanislav/ultraviolet
محرك اكتشاف وبحث للشبكات ذاتي الاستضافة مع مسح مستمر للمنافذ، وفحص عميق للبروتوكولات عبر حوالي 100 خدمة، ومطابقة محلية لـ CVE، وبحث نصي كامل لجرد…