
 #1

 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
دليل خطوة بخطوة لاستغلال ثغرة MS17-010 EternalBlue على Windows Server 2008 R2، بما في ذلك الاستطلاع والاستغلال وما بعد الاستغلال وتعليمات التصحيح.
 cro-thehacker/v1ew-s0urce
إطار عمل لاختبار الاختراق وأداة استطلاع مبنية على Python، تقدّم وحدات لفحص المنافذ وجمع المعلومات وفحص الشبكات لتقييمات الأمن.
 0xinfection/tidos-framework
إطار اختبار الاختراق اليدوي الهجومي لتطبيقات الويب.
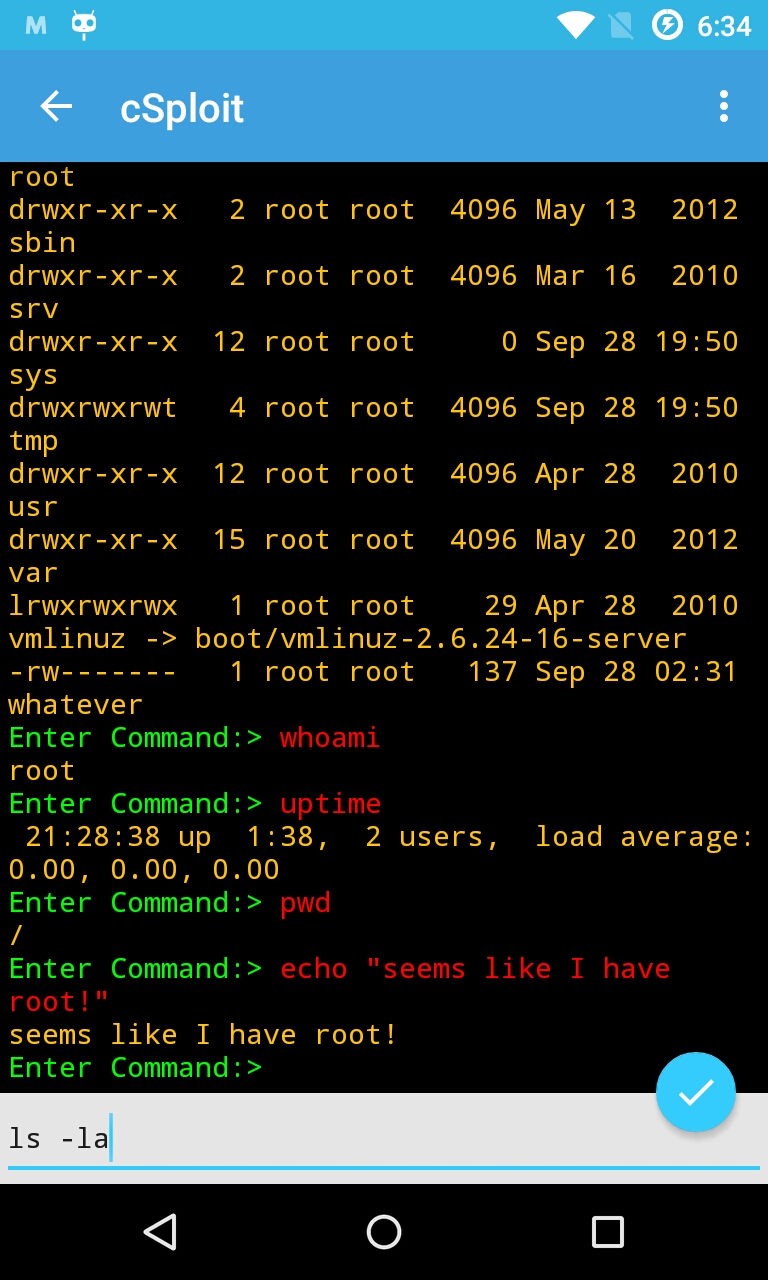 csploit/android
cSploit - مجموعة الأدوات الأكثر اكتمالاً وتطوراً لمحترف أمن تكنولوجيا المعلومات على أندرويد.
 farinap5/a-xex
هذا المشروع جزء من عمل مدرسي يركز على أمن الشبكات.
 noptrix/nullscan
إطار عمل معياري مصمم لتسلسل وأتمتة اختبارات الأمان.
 yukselberkay/asnap
يؤتمت الاستطلاع عن طريق ربط عناوين IPv4/IPv6 بالمنظمات باستخدام قواعد بيانات GeoLite2، مع دمج فحص المنافذ باستخدام nmap ومعالجة الدُفعات عبر ملفات…
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 cldrn/rainmap-lite
Rainmap Lite - واجهة ويب متجاوبة تتيح للمستخدمين إطلاق عمليات فحص Nmap من هواتفهم المحمولة/أجهزتهم اللوحية/متصفحات الويب!
 k8gege/pyladon
ماسح Ladon للبايثون، ماسح اختراق الشبكات الكبيرة وCobalt Strike، ثغرة / استغلال / كشف / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 nhpt/weblogic-ssrf_cve-2014-4210
سكربت استغلال SSRF(CVE-2014-4210) في Weblogic SearchPublicRegistries مبني على Python3
 ascr0b/pcwt
واجهة إدارة مشاريع قائمة على الويب لسير عمل اختبار الاختراق والمكافآت (bug bounty)، تقوم بأتمتة مسح المنافذ باستخدام Nmap/Masscan وتعداد النطاقات…
 x1mdev/reconpi
ReconPi - أداة استطلاع خفيفة الوزن تقوم بمسح شامل باستخدام أحدث الأدوات.
 slsteff/cve-2020-0688-scanner
يفحص إصدارات Microsoft Exchange باستخدام masscan
 jehadalqurashi/blackdir-framework
ماسح ثغرات تطبيقات الويب
 th3xace/offport_killer
تهدف هذه الأداة إلى أتمتة تحديد الخدمات المحتملة التي تعمل خلف المنافذ المحددة يدويًا إما من خلال المسح اليدوي أو الخدمات التي تعمل محليًا. تكون…
 leviathan36/trigmap
غلاف لـ Nmap لتشغيل مسح الشبكات بسرعة
 leviathan36/kaboom
أداة لأتمتة اختبارات الاختراق








