
 #1

 v4d1/dome
أداة تعداد نطاقات فرعية سريعة مبنية على بايثون، تجمع بين استخبارات المصادر المفتوحة السلبية (OSINT) والمسح النشط بالقوة العمياء مع اكتشاف أحرف البدل…
 an00brektn/gopher47
أداة Gopher Assassin تابعة لجهة خارجية لإطار عمل Havoc.
 ghosttroops/scan4all
المستودع الرسمي vuls مسح: أكثر من 15000 من PoCs؛ 23 نوعًا من اختراق كلمات مرور التطبيقات؛ أكثر من 7000 بصمة ويب؛ 146 بروتوكولًا وأكثر من 90000 قاعدة…
 ullaakut/gorsair
يمنح Gorsair وصولاً بصلاحيات الجذر على حاويات docker البعيدة التي تكشف عن واجهاتها البرمجية (API).
 k8gege/ladongo
Ladon for Kali أداة مفتوحة المصدر لاختبار الاختراق الداخلي عبر جميع المنصات، تعمل على Windows/Linux/Mac/أجهزة التوجيه. باستخدامها يمكنك بسهولة وبضغطة…

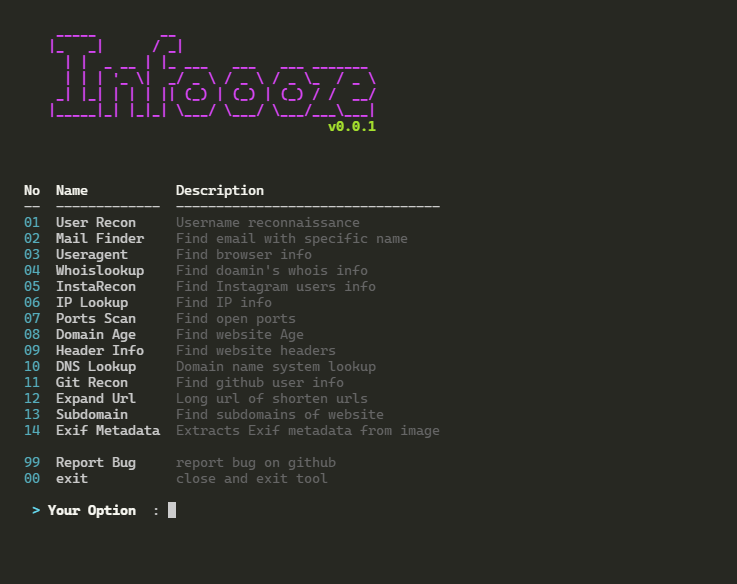 devxprite/infoooze
أداة OSINT تساعدك في العثور على المعلومات بسرعة وفعالية. كل ما عليك فعله هو إدخال البيانات، وستتولى الباقي.
 knowledge-wisdom-understanding/recon
تعداد الهدف بناءً على نتائج Nmap
 nccgroup/ps2
ماسح منافذ مكتوب بلغة PowerShell بالكامل.
 samh4cks/cve-2023-27163-internalprober
أداة لإجراء فحص المنافذ باستخدام Request-Baskets الهشّة
 lcvvvv/kscan
ماسح منافذ متعدد البروتوكولات مع التعرف على البصمات، كشف الخدمات، واختبار المصادقة بالقوة الغاشمة. يدعم أكثر من 1200 بروتوكول، وأكثر من 10000 بصمة،…
 vesche/scanless
أداة كشط لمسح المنافذ عبر الإنترنت
 injectionmethod/windows-zte-loader
Windows ZTE Loader CVE-2014-2321 يتطلب ZMAP ل Windows أو BigEar
 masjohncook/netsec-project
نص مشروع أمن الشبكات - هجوم على CVE-2021-22555
 mttaggart/offensivenotion
نوتيون كمنصة للعمليات الهجومية
 flipkart-incubator/rta
Red team Arsenal - ماسح ذكي لاكتشاف الثغرات الأمنية في أصول الطبقة 7 للشركة.
 0xinfection/logmepwn
مجموعة أدوات فحص وتحقق آلية بالكامل، موثوقة، فائقة السرعة لثغرة Log4J RCE CVE-2021-44228.









