
 #1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit


 owasp/nettacker
إطار اختبار اختراق آلي - ماسح ثغرات مفتوح المصدر - إدارة الثغرات
 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
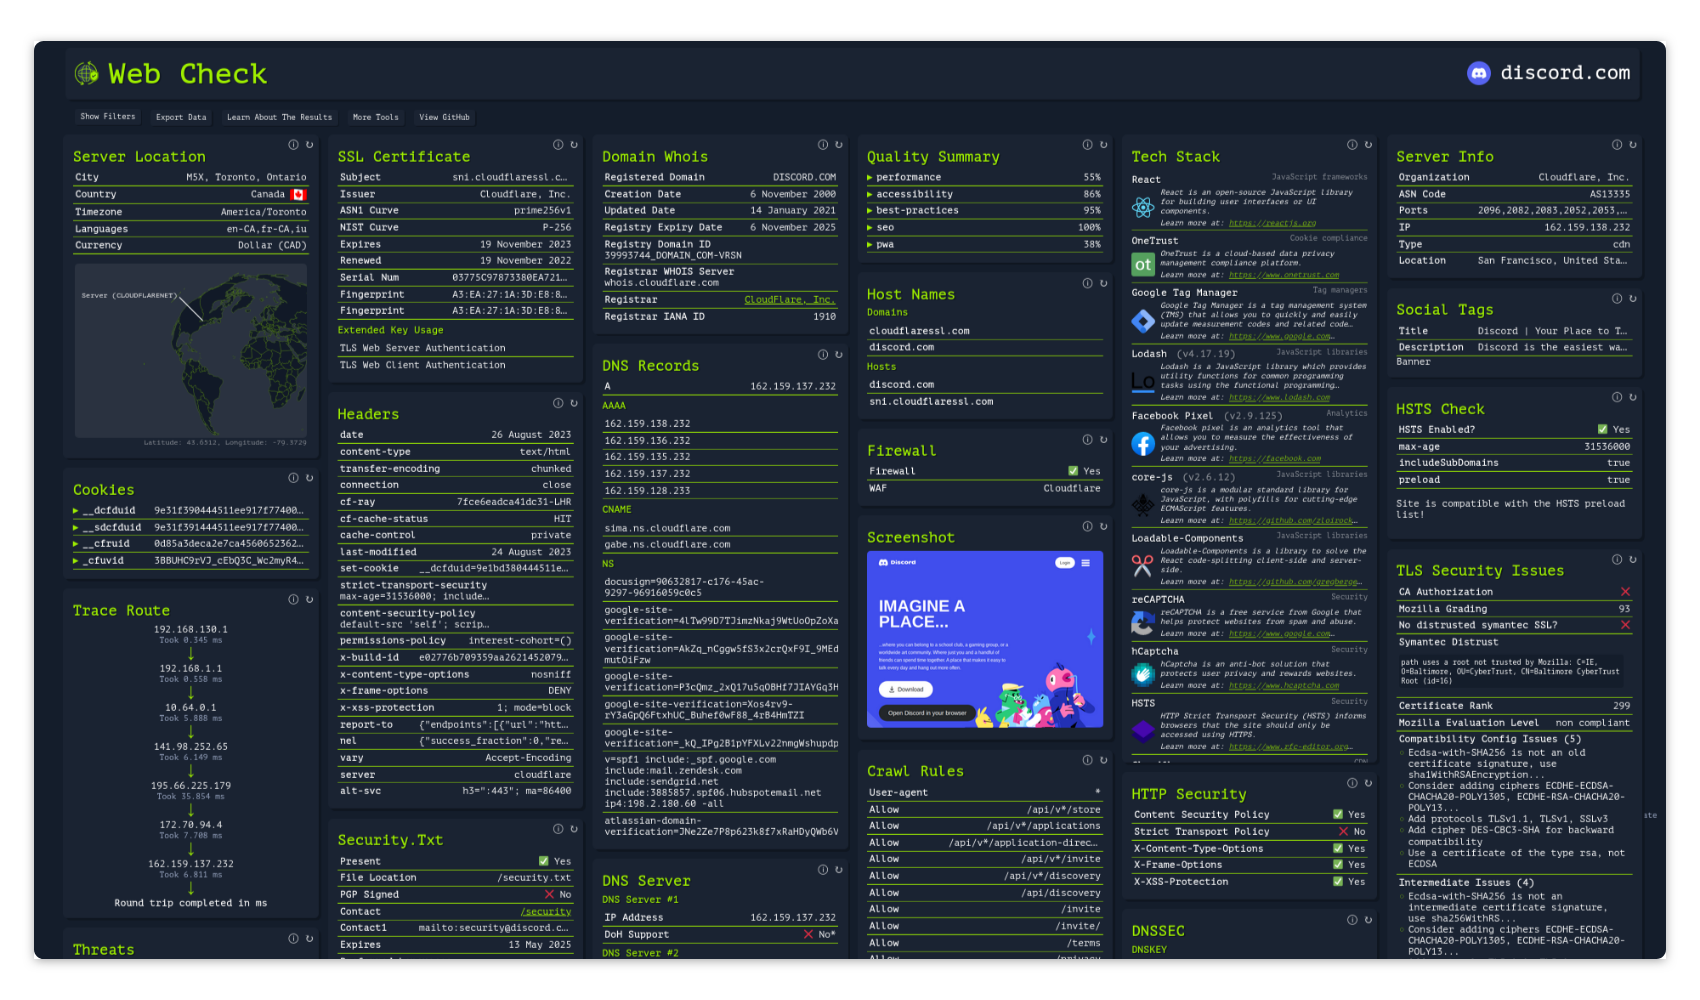 lissy93/web-check
🕵️♂️ أداة OSINT شاملة لتحليل أي موقع ويب
 dmontgomery40/pentest-mcp
ليس للأغراض التعليمية: خادم MCP لمختبر الاختراق المحترفين يدعم STDIO/HTTP/SSE، nmap، go/dirbuster، nikto، JtR، hashcat، بناء قوائم الكلمات، والمزيد.

 yunuscadirci/callstranger
أداة فحص الثغرات الأمنية لـ Callstranger (CVE-2020-12695)
 reanimat0r/bpnd-libssh
ماسح ضوئي موثوق ومتعدد الخيوط لثغرة CVE-2018-10933.
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 thongor77/nmlinux
مجموعة أدوات شبكات موحدة لنظام لينكس — Python 3 + PySide6
 tjnull/cygor
إطار عمل معياري لاكتشاف الأصول مكتوب بلغة بايثون لأتمتة العمل اليدوي المتكرر
 yakushstanislav/ultraviolet
محرك اكتشاف وبحث للشبكات ذاتي الاستضافة مع مسح مستمر للمنافذ، وفحص عميق للبروتوكولات عبر حوالي 100 خدمة، ومطابقة محلية لـ CVE، وبحث نصي كامل لجرد…
nmap/nmapأداة عالية الأداء لاكتشاف الشبكات وتدقيق الأمان، مزوّدة بمسح متقدم للمنافذ، وكشف نظام التشغيل، وكشف إصدارات الخدمات، ومحرك NSE قابل للبرمجة للاستطلاع…
 guppss/vulnscan-pro
⚡ ماسح ثغرات احترافي — فحص المنافذ، اكتشاف ثغرات CVE، تقييم المخاطر وتقارير PDF في لوحة تحكم داكنة بواجهة PyQt6
 cyberintel-labs/insightsnexus
تطبيق التحقيق في الرسوم البيانية لـ OSINT
 alan-baigorria/dscanner
DScanner هي أداة في bash تقوم بأتمتة مرحلة التعرف في تدقيقات أمن الويب، وتدمج العديد من الأدوات (dig, nmap, httpx, curl, whois) في فحص واحد يحدد…
 haishanzheng/cve-2019-0708-generate-hosts
أداة اكتشاف مضيفات تعتمد على CIDR تستخدم nmap لتحديد أجهزة Windows ذات المنفذ المفتوح 3389 (RDP)، مما يقلل من عناوين IP المستهدفة لفحص الثغرة الأمنية…
 isgroup/openmagic
تجاوز قراءة heartbeat في OpenSSL TLS (CVE-2014-0160)







