
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Obscura — منصة إدارة سطح الهجوم وصيد التهديدات، ملف Go ثنائي ثابت واحد للاستطلاع السلبي وشبه الهجومي، والربط بين البيانات، وتقييم المخاطر، والمراقبة المستمرة. | Kitploit
أدوات/GitHubGitHub/security-life-org/obscura
أدوات دفاعيةالاستخبارات مفتوحة المصدر (OSINT)الاستطلاعمسح المنافذتحليل الثغرات الأمنيةجمع المعلوماتاستخبارات التهديداتتعداد النطاقات الفرعيةتحليل DNS
GitHubsecurity-life-org/obscura

Obscura

منصة إدارة سطح الهجوم وصيد التهديدات، ملف Go ثنائي ثابت واحد للاستطلاع السلبي وشبه الهجومي، والربط بين البيانات، وتقييم المخاطر، والمراقبة المستمرة.

1114منذ 4 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودعالموقع الإلكتروني

Obscura Scan

Obscura Scan

منصة Threat Hunter وإدارة سطح الهجوم
ملف Go ثنائي ثابت واحد للاستطلاع السلبي وشبه الهجومي، والربط بين النتائج، وتقييم المخاطر، والمراقبة المستمرة.

version go cgo modules license keys


جدول المحتويات

  • ما هو Obscura Scan؟
  • أبرز الميزات
  • البدء السريع
  • لقطات الشاشة
  • التوثيق
  • البنية المعمارية
  • السلامة والاستخدام المسؤول
  • الترخيص
  • الروابط

ما هو Obscura Scan؟

Obscura Scan هي منصة لإدارة سطح الهجوم والاستطلاع المفتوح (OSINT/recon) تعمل كـملف ثنائي ثابت واحد — بلا Python، وبلا virtualenv، وبلا مكتبات نظام، وبلا خادم قاعدة بيانات. وجّهها إلى نطاق أو URL أو IP فتشغّل العشرات من وحدات الاستطلاع بشكل متزامن، وتربط النتائج ببعضها، وتقيّم المخاطر، وتُثري النتائج اختياريًا باستخدام LLM، ثم تقدّم كل شيء عبر واجهة ويب أنيقة + REST API مع بث مباشر للتقدم.

وهي إعادة كتابة بلغة Go للمنصة المعروفة داخليًا سابقًا باسم AEGIS، وقد أُعيدت هندستها من أجل السرعة والسلامة والنشر كملف واحد.

معظم القيمة لا تحتاج إلى مفاتيح API. 43 من أصل 50 وحدة مكتفية ذاتيًا بالكامل — فهي تتواصل مباشرة مع الهدف ومع بروتوكولات DNS/TLS/HTTP. يعمل Obscura Scan دون أي مفاتيح مُهيّأة؛ أما الوحدات التي تتطلب مفاتيح فتُتخطّى ببساطة مع ذكر السبب.
Obscura

أبرز الميزات

  • 🧩 50 وحدة استطلاع/استخبارات/تحليل — DNS، TLS، الشهادات، النطاقات الفرعية، كشف الاستيلاء، استخراج نقاط نهاية/أسرار JS، كشف source-map، انتحال النطاقات (typosquatting)، JARM، تدقيق التشفير، اصطياد حزم السحابة، وضع مصادقة البريد الإلكتروني، والمزيد.
  • 🔒 مُحصَّن ضد SSRF بحكم التصميم — كل طلب صادر يمر عبر مُتّصل محمي يعيد التحقق من عنوان IP المُحلَّل في وقت الاتصال (يبطل DNS-rebinding وتجاوز إعادة التوجيه). رفض افتراضي للنطاقات الخاصة/loopback/البيانات الوصفية.
  • ⚡ محرك متوازٍ حقيقي — مجموعة عمال محدودة، رسم بياني للاعتماديات (DAG)، عزل الأعطال لكل وحدة، إلغاء السياق، تخزين النتائج مؤقتًا.
  • 📊 تقييم المخاطر + تعلّم الآلة — IsolationForest مكتفٍ ذاتيًا ومُقيِّم شفاف مرجَّح بالثقة يحوّلان النتائج إلى درجة مخاطر من 0 إلى 100. كل نتيجة تحمل درجة ثقة (confirmed/firm/tentative)؛ تُثبَّت الدرجة على أسوأ نتيجة مؤكدة ولا تتأثر إلا بالحجم، لذا لا يمكن لسيل من الاستدلالات منخفضة الثقة أن يثبّت المؤشر عند 100. إزالة التكرار بين الوحدات وكبت الإيجابيات الكاذبة بنقرة واحدة يحافظان على تقرير غني بالإشارات.
  • 🤖 مساعد ذكاء اصطناعي — متعدد المزوّدين (Gemini → OpenAI → Anthropic) مع بديل قائم على القواعد يعمل دون اتصال دائمًا. لا يفشل فشلًا تامًا أبدًا.
  • 🗺️ رسم بياني لسطح الهجوم — خريطة تفاعلية لعلاقات الهدف → النطاق الفرعي → IP → ASN → جهة إصدار الشهادة.
  • 🔁 مراقبة مستمرة — جدولة هدف، وتلقّي تنبيه عند ظهور نتائج جديدة (Slack / Discord / Teams / Telegram).
  • 🚀 الحملات — فحص أهداف متعددة دفعة واحدة وتجميعها في لوحة تحكم واحدة.
  • 🎛️ الملفات الشخصية — قوالب فحص بنقرة واحدة: Quick / Full / Bug Bounty / Compliance.
  • 📤 8 صيغ تصدير — JSON، CSV، STIX 2.1، Splunk-CIM، QRadar-LEEF، Elastic-ECS، PDF، DOCX.
  • 🛡️ ضوابط المؤسسات — مصادقة API اختيارية بـ Bearer-token، تحديد معدل لكل IP، سجل تدقيق.
  • 📈 الرصد — Prometheus /metrics، تسجيل منظّم، إيقاف تشغيل سلس.

البدء السريع

# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build            # -> bin/obscura  (CGO_ENABLED=0, pure Go)

# 2. Run it (every config value is optional)
./bin/obscura

# 3. Open the UI
#    http://127.0.0.1:8080

ثم أدخل هدفًا (مثل example.com)، واختر ملفًا تعريفيًا، واضغط على Start Scan. تُعرض النتائج كتقرير سهل القراءة — مقياس المخاطر، والنتائج، وجداول لكل وحدة — وليس JSON خامًا.

./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)
لقطات الشاشة

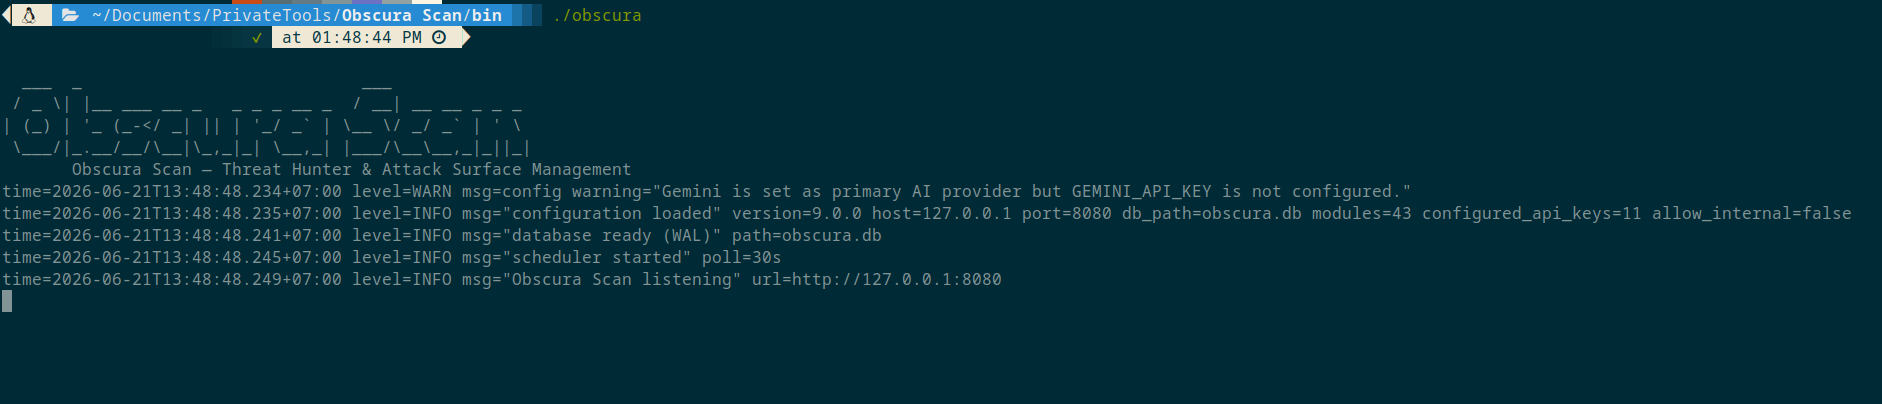
بدء تشغيل CLI

بدء تشغيل CLI — لافتة ASCII، تم تحميل الإعدادات، الخادم يستمع

🖼️ عرض جميع لقطات الشاشة (لوحة التحكم، تقدم الفحص، الفحوصات المجدولة، الحملات، الوحدات، الإعدادات، واجهة Health API)

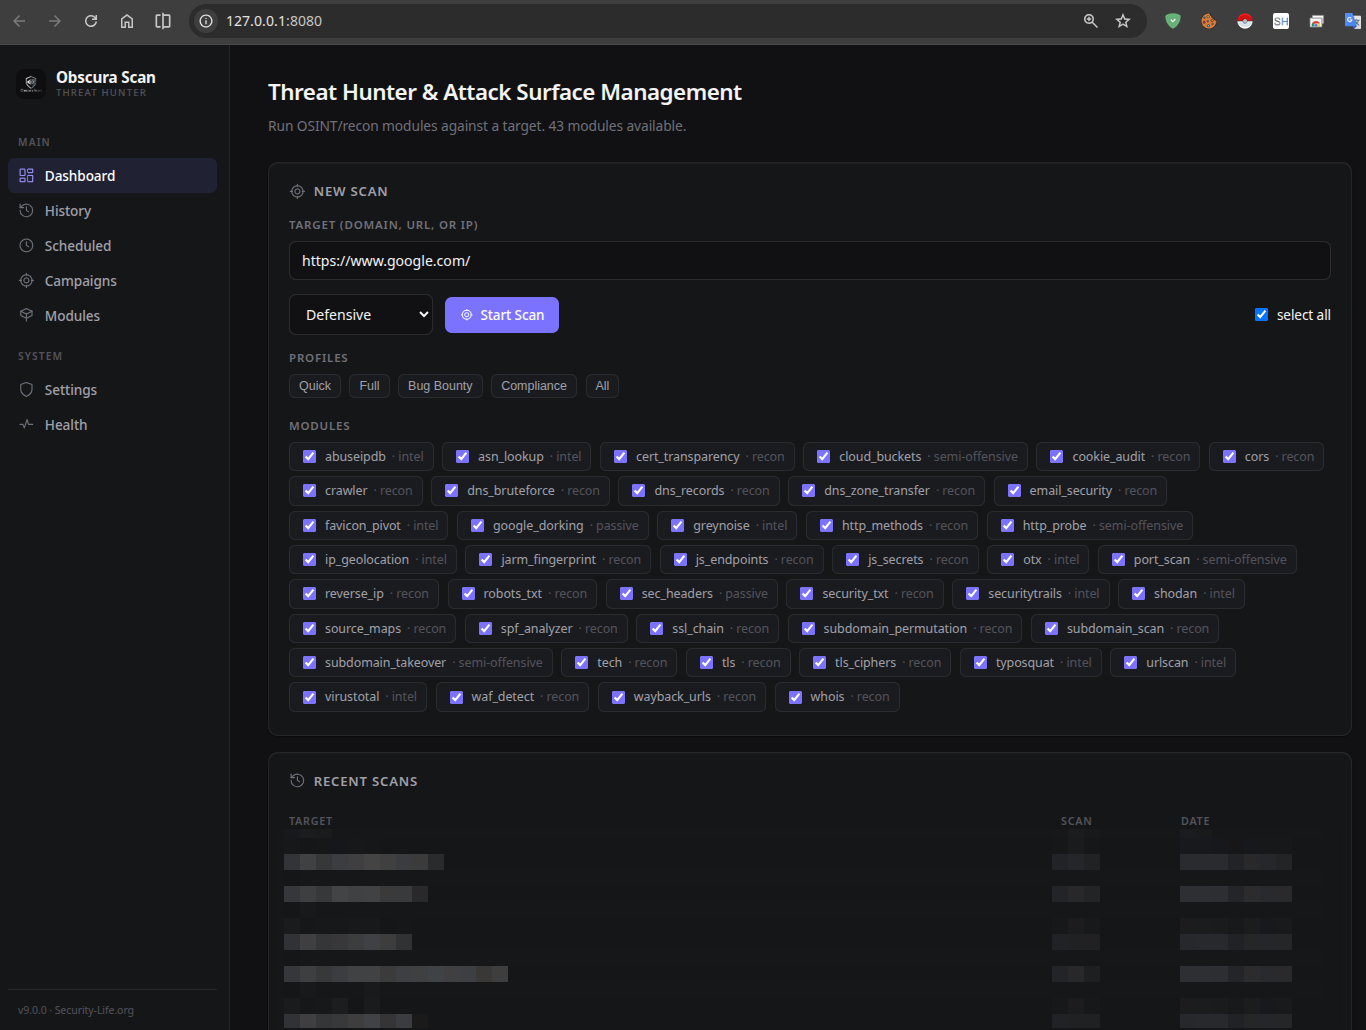
لوحة التحكم — فحص جديد

لوحة التحكم — إدخال الهدف، اختيار الملف التعريفي، 43 مربع اختيار للوحدات، الفحوصات الأخيرة

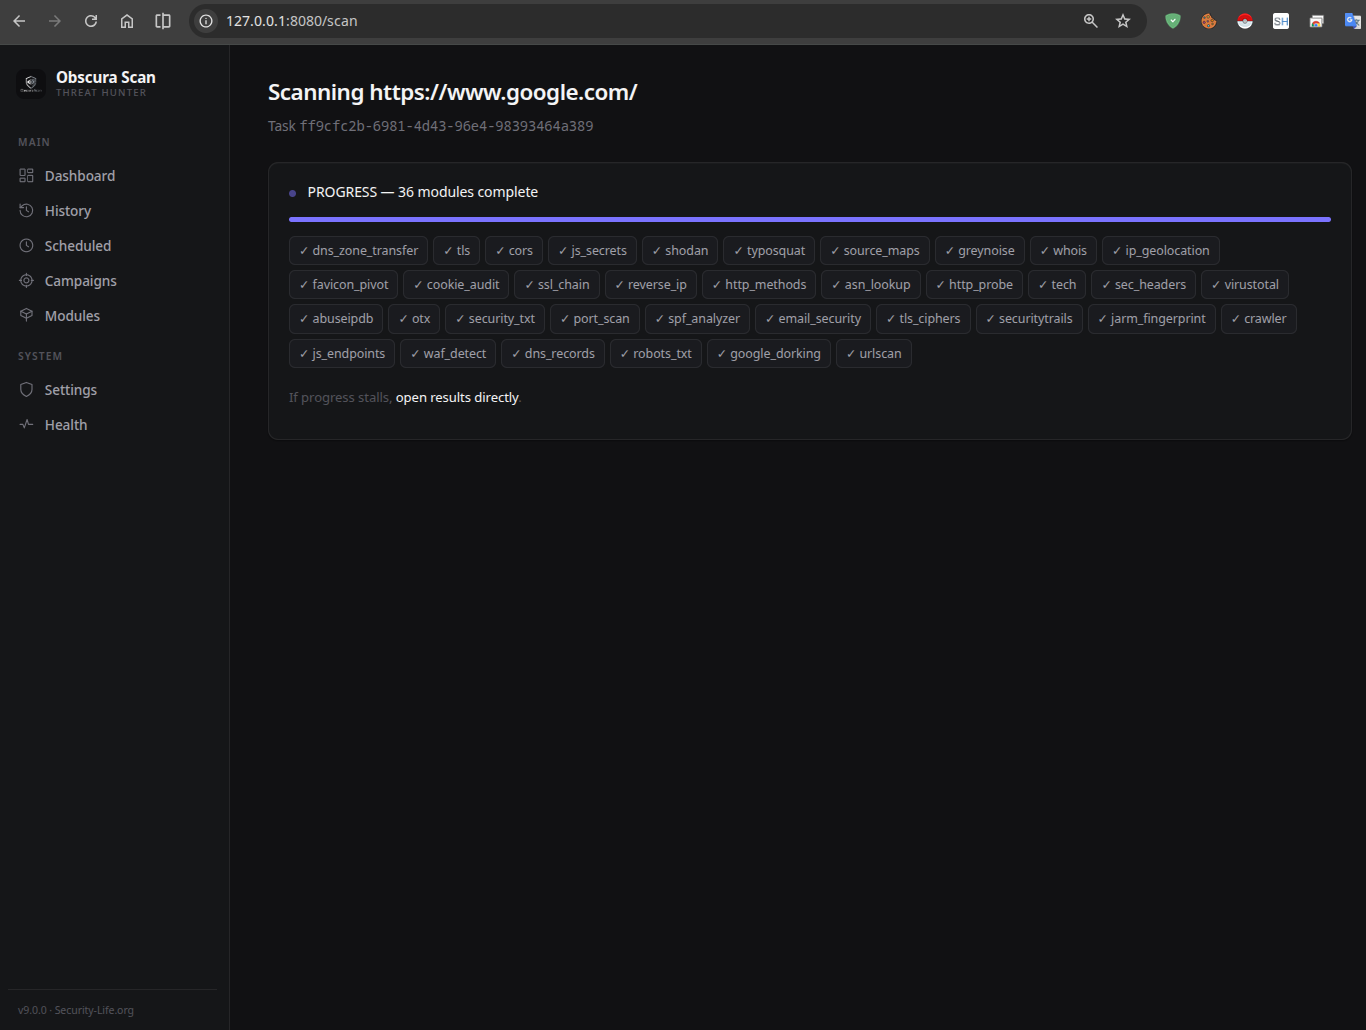
تقدم الفحص (SSE مباشر)

تقدم الفحص المباشر — اكتمال 36 وحدة مع شارات الحالة في الوقت الفعلي

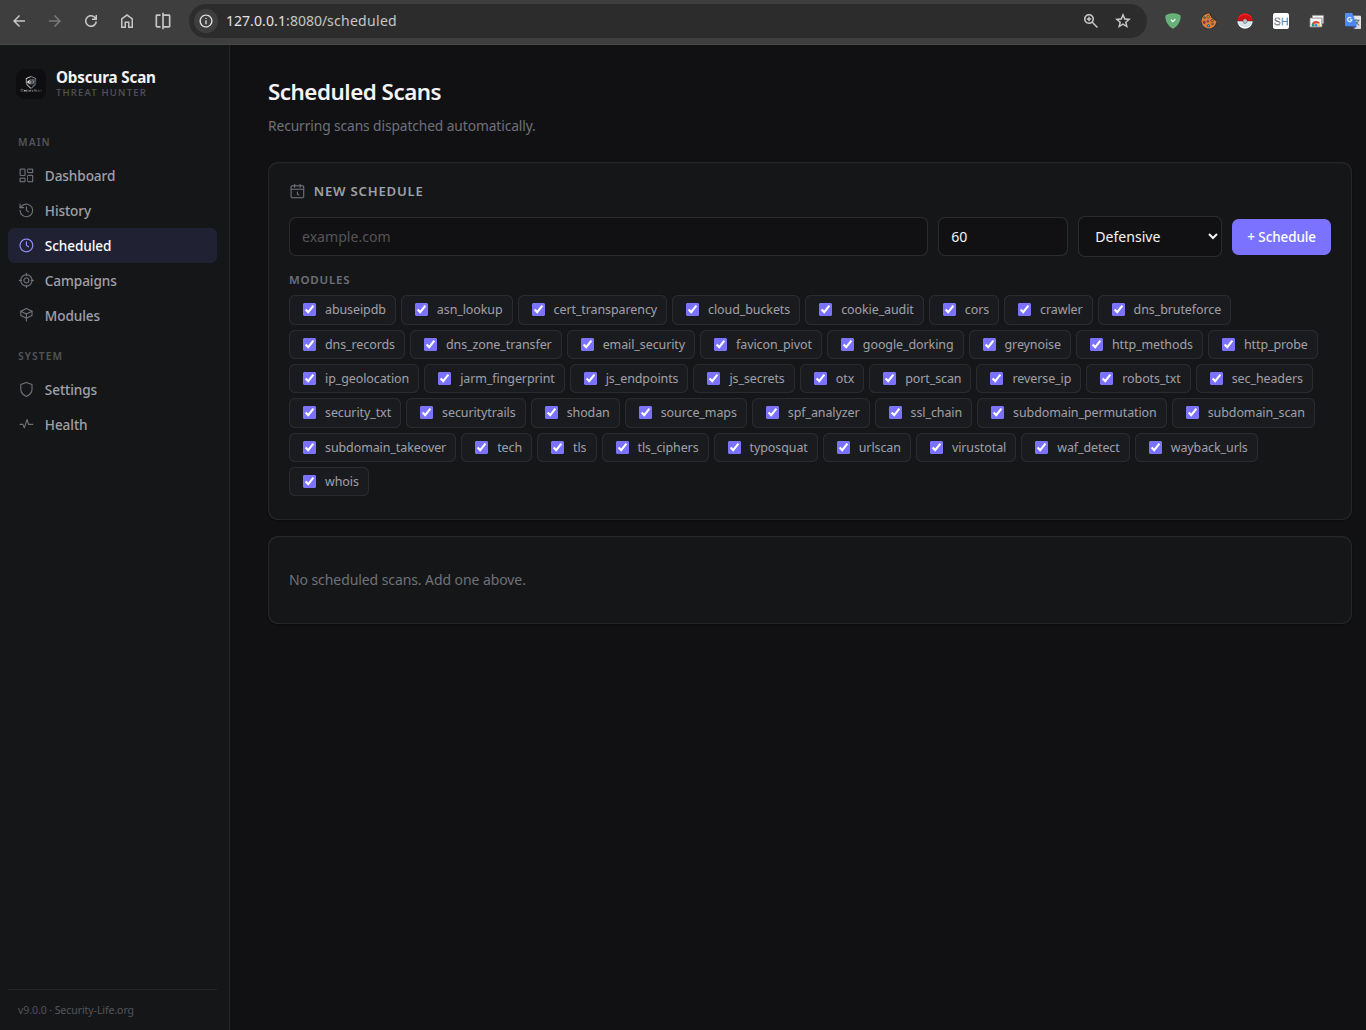
الفحوصات المجدولة

الفحوصات المجدولة — إنشاء جداول فحص متكررة مع اختيار الوحدات

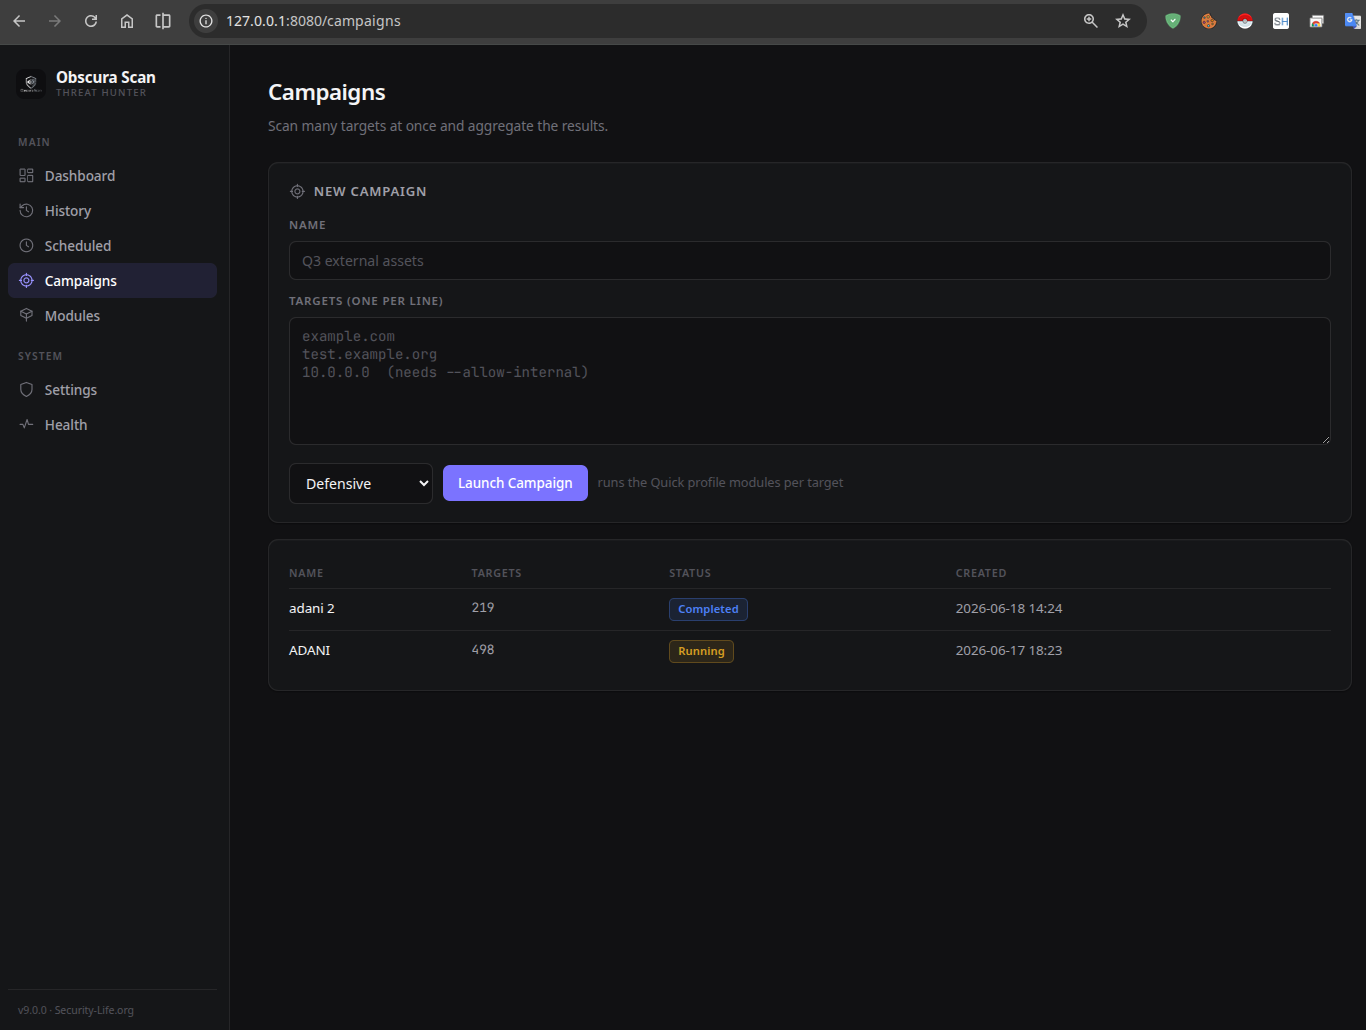
الحملات

الحملات — فحص متعدد الأهداف مع نتائج مجمّعة

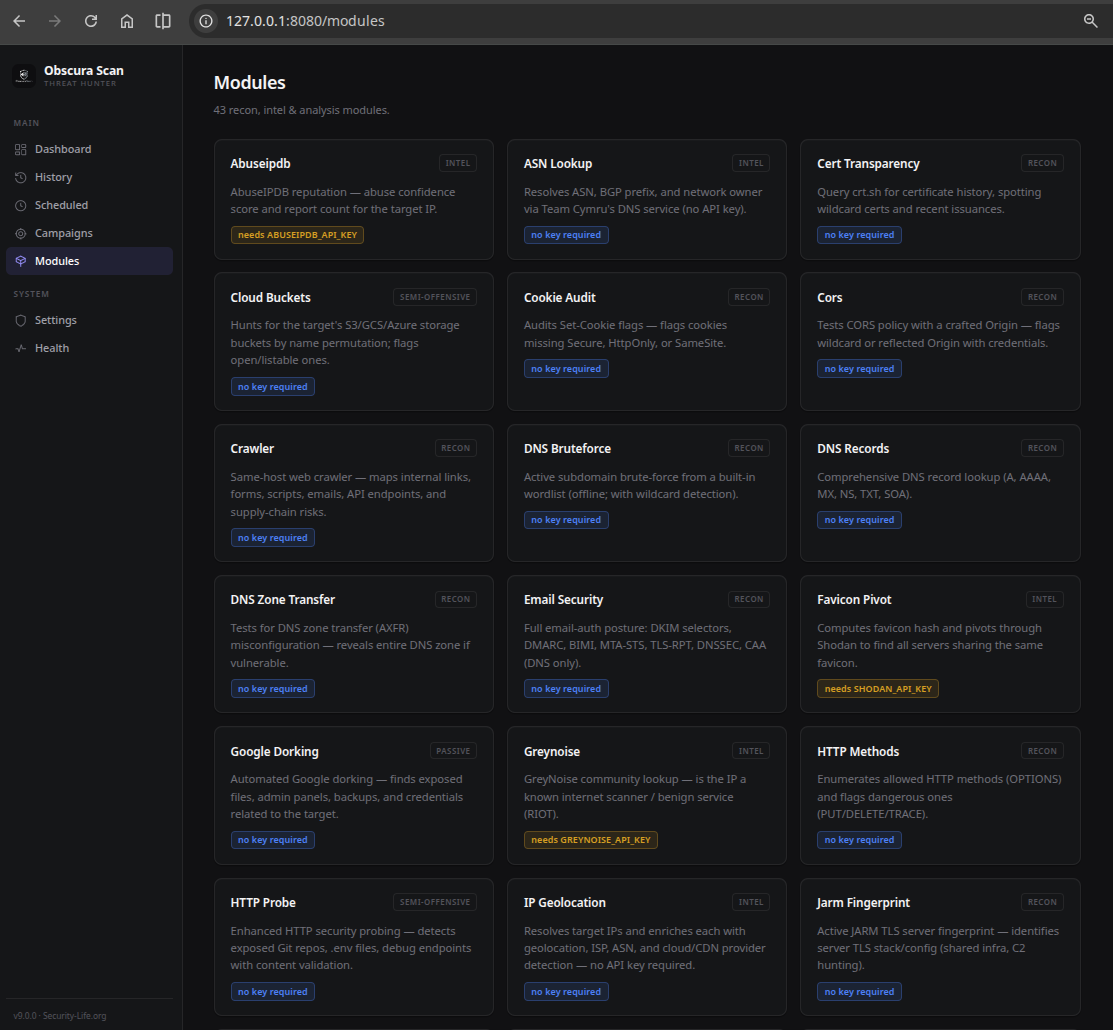
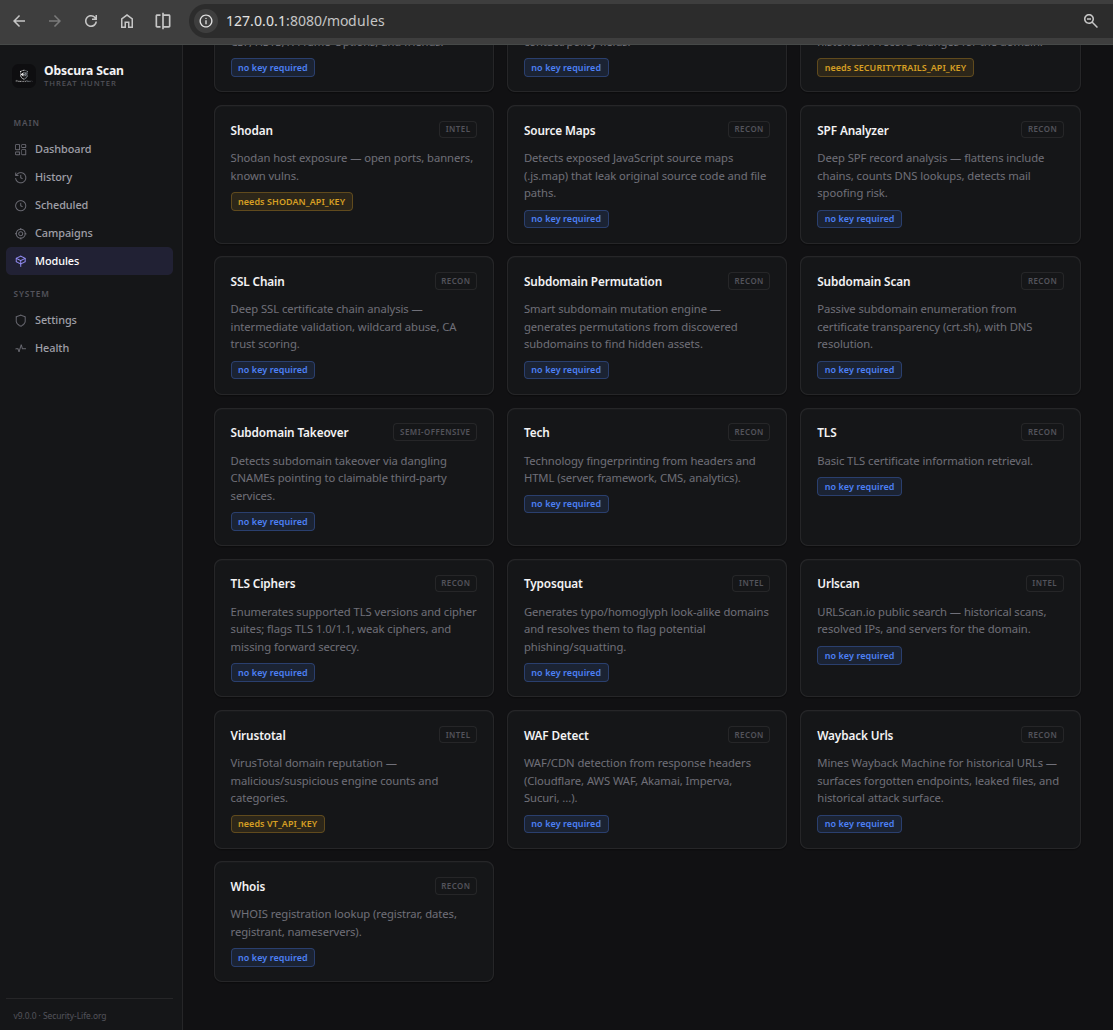
كتالوج الوحدات

كتالوج الوحدات — 50 وحدة استطلاع واستخبارات وتحليل مع الأوصاف والمتطلبات الأساسية (1/2)

تكملة كتالوج الوحدات — الوحدات المتبقية (2/2)

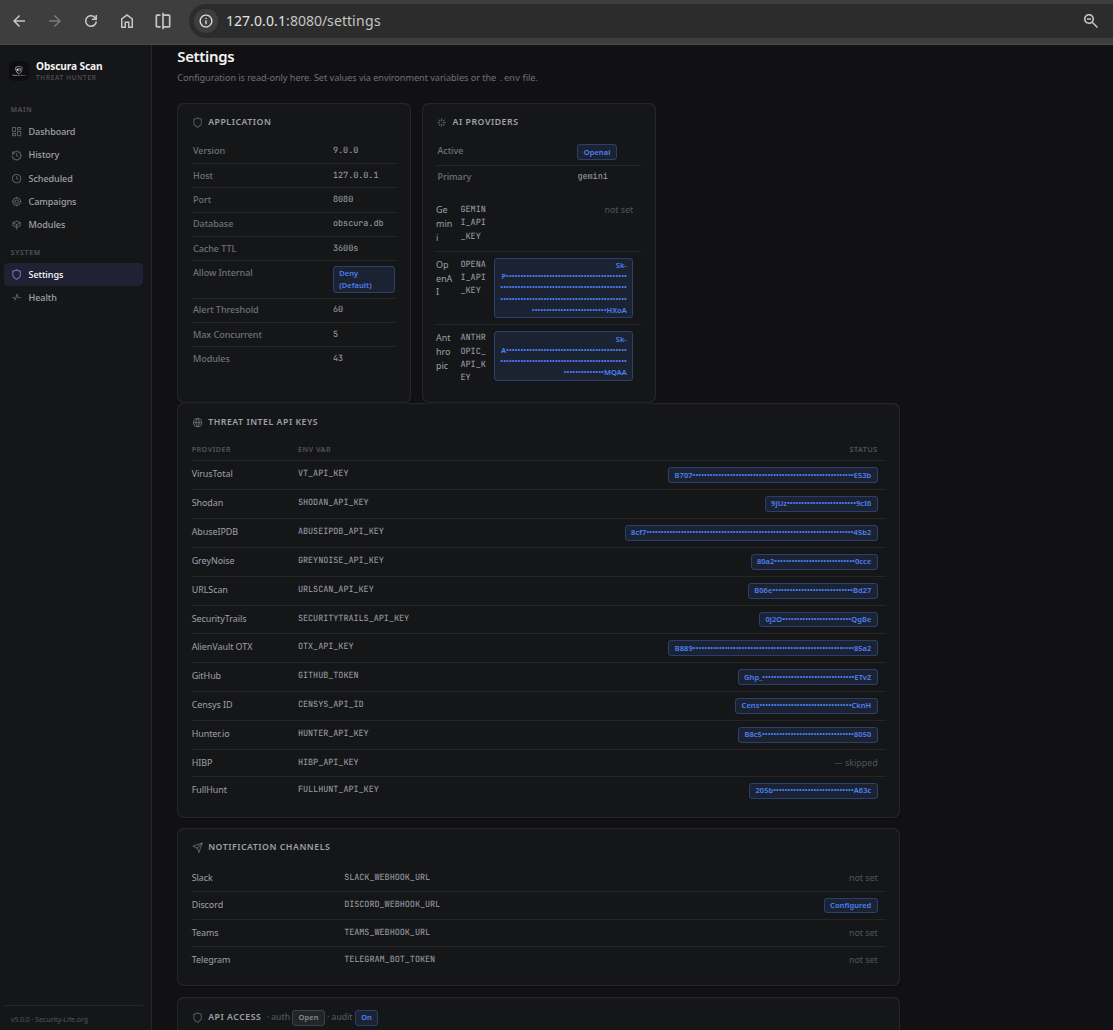
الإعدادات

الإعدادات — إعدادات التطبيق، مزودو الذكاء الاصطناعي، مفاتيح API للاستخبارات حول التهديدات، قنوات الإشعارات

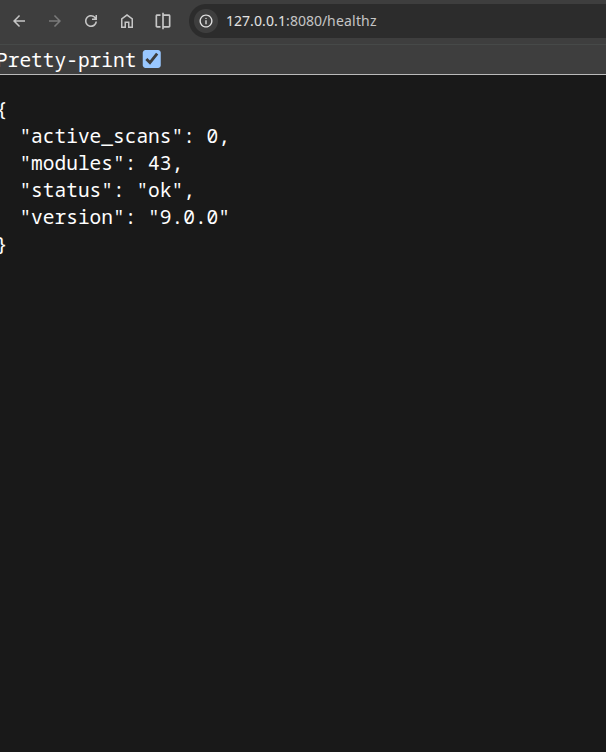
واجهة Health API

نقطة نهاية الصحة — استجابة JSON من /healthz تُظهر الحالة والإصدار وعدد الوحدات

التوثيق

تنزيل الأداة