
 #1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit
 xdavidhu/portspider
🕷 إطار عمل ماسح شبكة متعدد الخيوط سريع للغاية مع وحدات.
 isgroup/openmagic
تجاوز قراءة heartbeat في OpenSSL TLS (CVE-2014-0160)
 nhpt/weblogic-ssrf_cve-2014-4210
سكربت استغلال SSRF(CVE-2014-4210) في Weblogic SearchPublicRegistries مبني على Python3
 internon/inter-recon
سكريبت لإجراء استطلاع أولي تلقائي للويب والثغرات
 nurdilin/cve-2018-16706
أو كيف أطفئ تلفازي عبر cronjob
 znakar/sharktooth
ماسح المنافذ مع تكامل Docker وPrometheus + Grafana. أداة لتدقيق الشبكة مع دعم تعدد الخيوط والمراقبة في الوقت الفعلي.
 r4tw1z/cve-2024-6387
هذا السكربت، الذي أنشأه R4Tw1z، مصمم لفحص عناوين IP للتحقق مما إذا كانت تشغّل إصدارًا يحتمل أن يكون عرضة للثغرات من OpenSSH. تستخدم الأداة تعدد…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
أداة مصرح بها وعالية التأثير من نظام CYBERDUDEBIVASH لاكتشاف CVE-2025-64155 (FortiSIEM phMonitor Command Injection). تقوم بمسح المنافذ المفتوحة…

 rek2/goenumerator
أداة شخصية بلغة GO لخطوات التعداد الأولية المعتادة على هدف
 sairson/yasso
أداة مساعدة قوية لاختراق الشبكات الداخلية - تجعل Yasso سريعًا مثل الريح. تدعم اختراق الخدمات مثل rdp، ssh، redis، postgres، mongodb، mssql، mysql،…
 blindfuzzy/lhf
أداة استطلاع معيارية لاختبار الاختراق
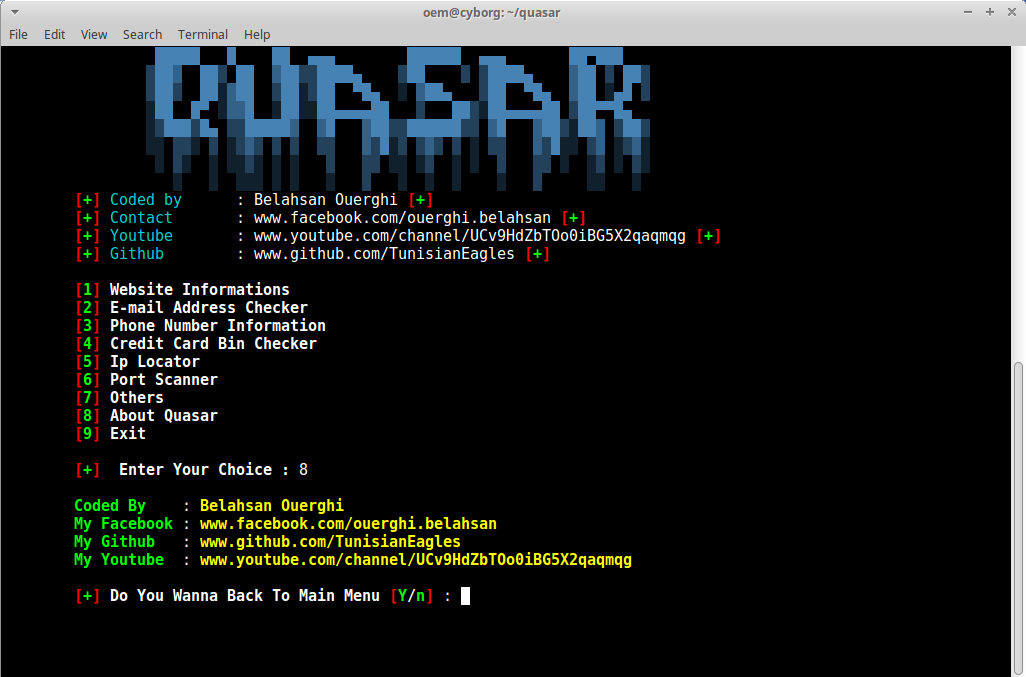 cyb0r9/quasar
إطار عمل معياري لجمع المعلومات لمختبرات الاختراق، يتضمن تحليل المواقع، البحث عن البريد الإلكتروني/الهاتف، فحص رقم BIN لبطاقة الائتمان، تحديد الموقع…
 thegenetic/cve-2024-6387-exploit
استغلال CVE-2024-6387
 hackersonlineclub/hocig1_2
HOCig- أداة جمع معلومات HOC التلقائية V 1.2
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check هي أداة مبسطة وفعالة مصممة لاكتشاف الخوادم التي تعمل بإصدارات ضعيفة من OpenSSH.
 slsteff/cve-2020-0688-scanner
يفحص إصدارات Microsoft Exchange باستخدام masscan
 parbatzone/reconvault
🔍 منظم ملاحظات الاستطلاع لصائدي المكافآت ولاعبي CTF — النطاقات الفرعية، المنافذ، النقاط النهائية، الثغرات، كلها في مكان واحد.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
إنه سكريبت بسيط لأتمتة فحص المنافذ الداخلية بسبب SSRF في requests-baskets v 1.2.1. يمكن لهذا السكريبت أيضًا المساعدة في حل آلة 'SAU' من hackthebox.








