#1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit

 eldraco/domain_analyzer
تحليل أمن أي نطاق من خلال العثور على جميع المعلومات الممكنة. تم تطويره باستخدام بايثون.
 chvancooten/bugbountyscanner
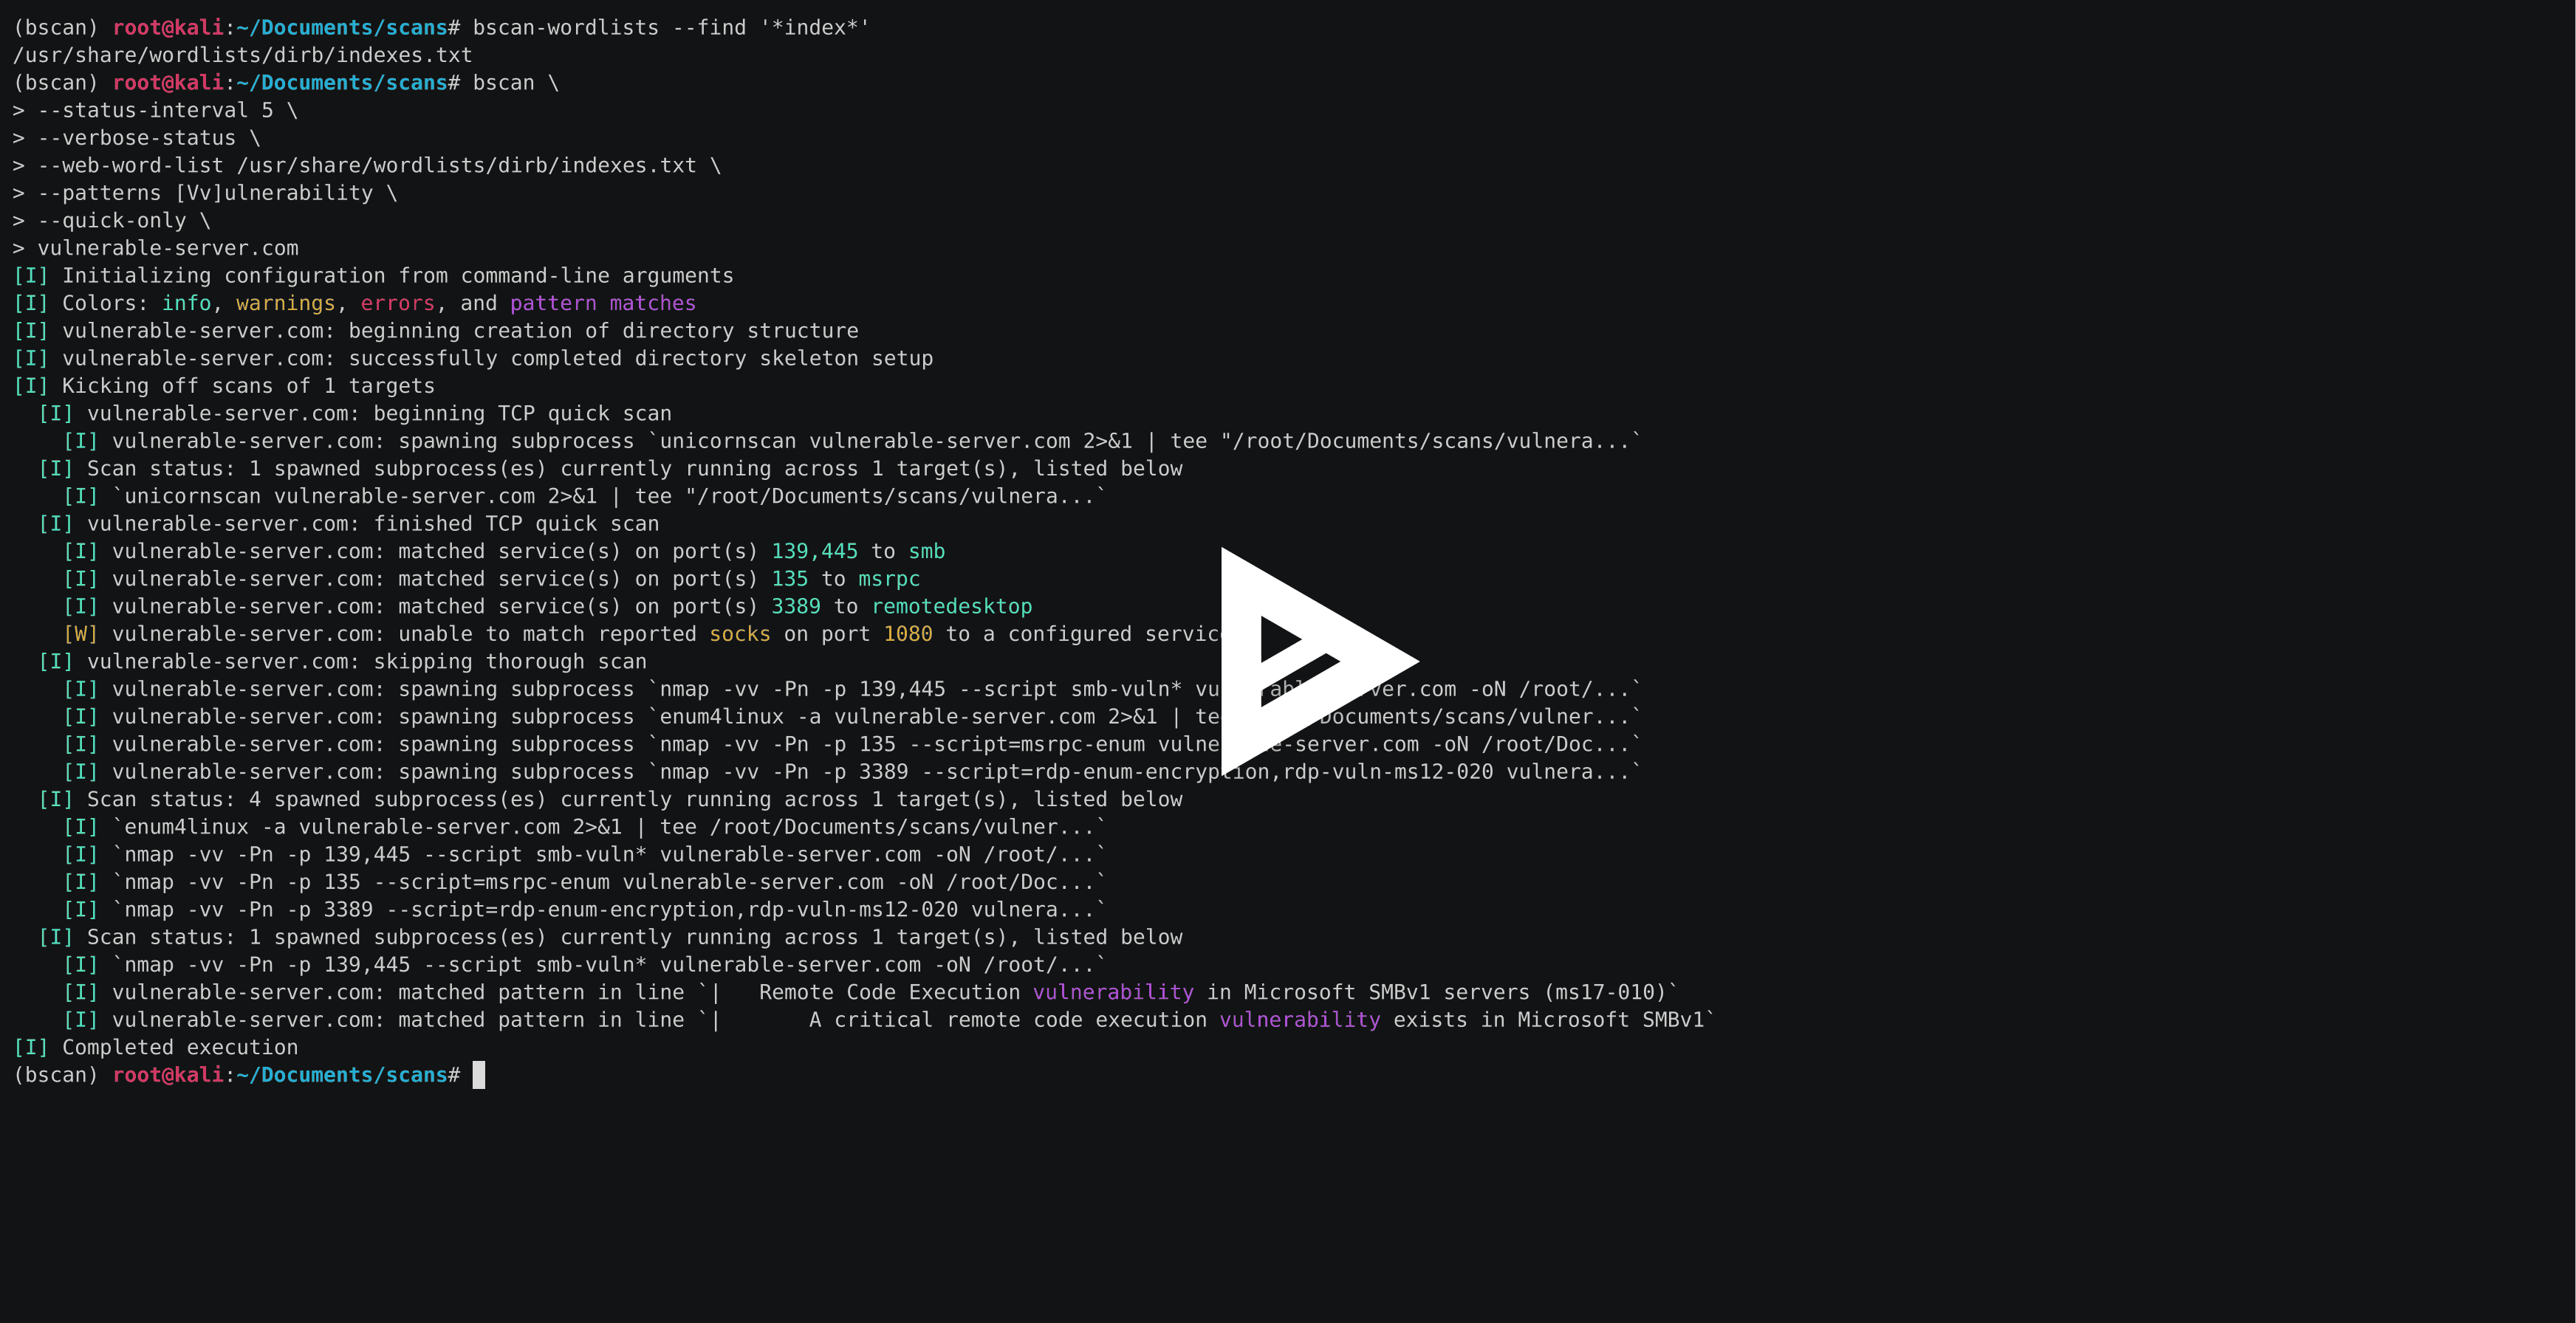
نص Bash وصورة Docker لاستطلاع برامج المكافآت. مصممة للاستخدام بدون واجهة رسومية.
 nullt3r/jfscan
JF⚡can - فحص سريع جدًا للمنافذ واكتشاف الخدمات باستخدام Masscan و Nmap. امسح الشبكات الكبيرة باستخدام Masscan واستخدم قدرات Nmap في السكريبتات…
 ginjachris/pentmenu
نص برمجي بلغة باش لعمليات الاستطلاع وهجمات حجب الخدمة
 reddyyz/astsu
أداة مسح الشبكة، تم تطويرها باستخدام Python 3 و scapy.
 enenumxela/ps.sh
نص باشي يقوم بأتمتة مسح المنافذ على المضيف (المضيفين) المستهدف المحدد. الهدف من النصوص هو تقليل وقت المسح، زيادة كفاءة المسح، وأتمتة سير العمل.
 j0ey17/exploit_cve-2023-27163
إثبات مفهوم لاستغلال ثغرة تزوير الطلبات من جانب الخادم (SSRF) في Requests Basket v1.2.1 وما قبله.
 nonosticisiguzo-command/nmap-scan-results
تم العثور على أكثر من 200 ثغرة أمنية على scanme.nmap.org بما في ذلك CVE-2023-38408 (9.8 حرجة)
 artofscripting/masscan-report
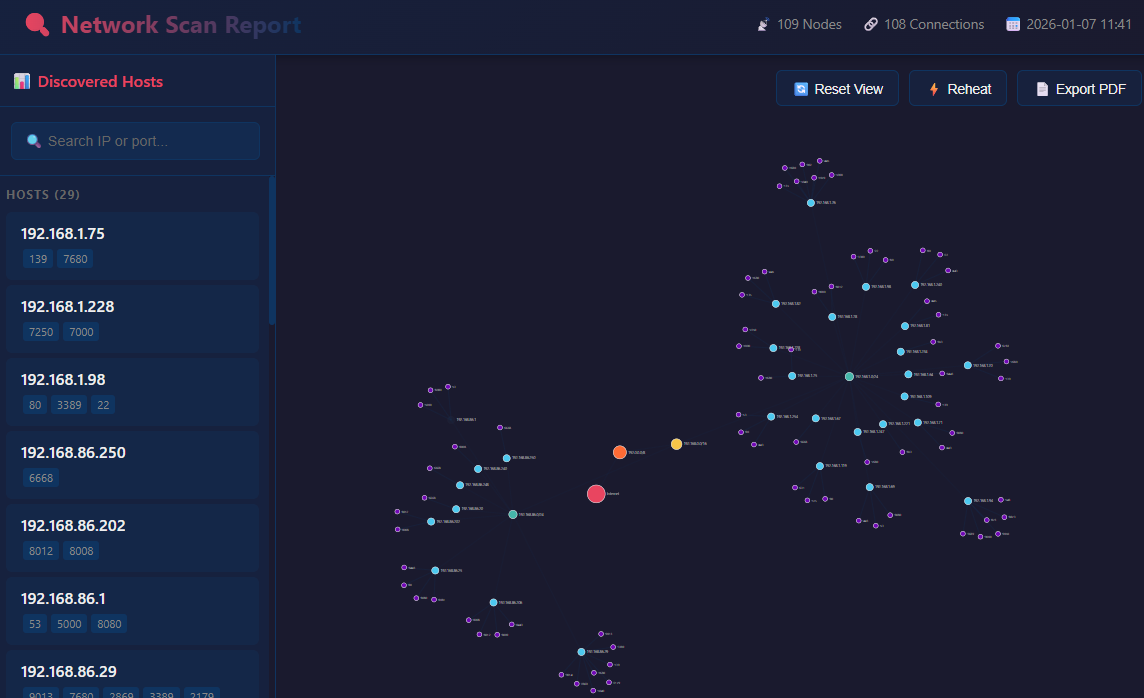
أداة بلغة بايثون تُنشئ تصورات تفاعلية بتنسيق HTML قائمة على React من مخرجات masscan بتنسيق JSON، وتتضمن رسمًا بيانيًا شبكيًا بالقوى الموجهة باستخدام…
 besimorhino/powercat
ميزات netshell جميعها في الإصدار 2 من PowerShell
 ekultek/zeus-scanner
أداة استطلاع متقدمة
 infosecmatter/minimalistic-offensive-security-tools
مستودع أدوات لاختبار الاختراق للبيئات المقيدة والمعزولة.

 milesrichardson/docker-onion-nmap
.مسح الخدمات المخفية .onion باستخدام nmap عبر Tor وproxychains وdnsmasq في حاوية Docker صغيرة تعمل بنظام Alpine.

 flipkart-incubator/rta
Red team Arsenal - ماسح ذكي لاكتشاف الثغرات الأمنية في أصول الطبقة 7 للشركة.
 spyboy-productions/omnisci3nt
Omnisci3nt هي أداة مفتوحة المصدر للاستطلاع وجمع المعلومات الاستخباراتية على الويب، لاستخراج رؤى تقنية عميقة من النطاقات، بما في ذلك النطاقات الفرعية،…