
 #1
أدوات محاكاة التصيد والكشف والتحليل والتدريب على الوعي الأمني.
موصى به من Kitploit
 rpgsec/roundcube-cve-2024-42008-poc
إثبات مفهوم لاستغلال CVE-2024-42008، وهي ثغرة برمجة نصية عبر المواقع (XSS) في بريد RoundCube الإلكتروني على الويب. يسلّم حمولات XSS عبر نماذج جهات…
 imthecopilotnow/cve-2025-4102025
نشرة أمنية تفصّل ثغرة أمنية حرجة في Copilot AI حيث يتم تزوير روابط الاستشهاد المستندة إلى RAG إلى نطاق طرف ثالث، مما يتيح تحريف المصدر والتصيد…
 1h3ll/cve-2025-50363_bxss_cve
إثبات المفهوم لثغرة XSS عمياء في Maid Hiring Management System v1.0، يلتقط ملفات تعريف الارتباط لجلسة المسؤول عبر نموذج طلب مصمم لتصعيد الامتيازات.
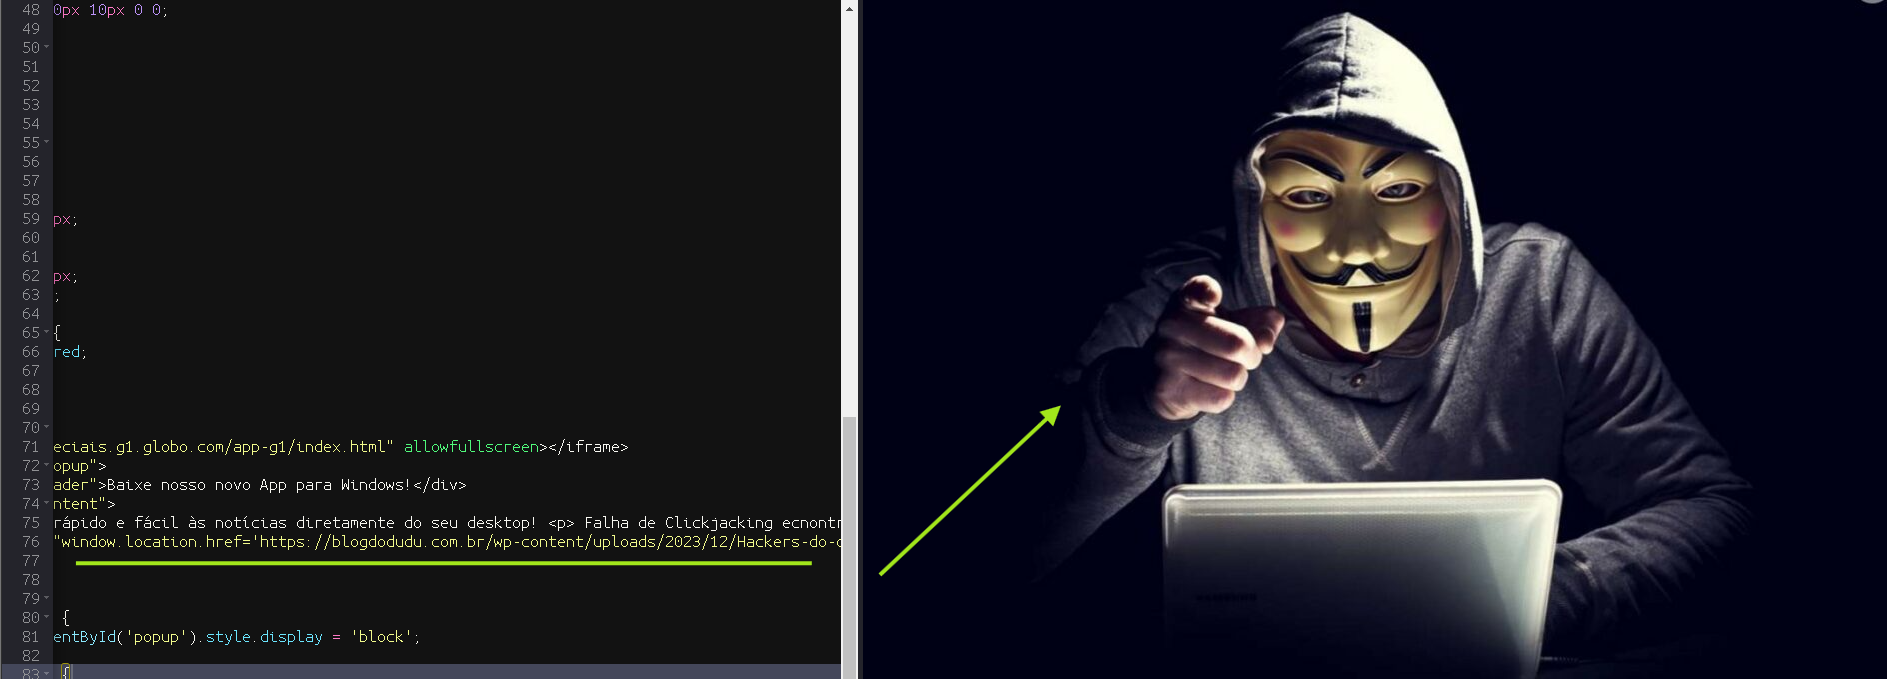 k9-modz/cve-2023-38873-g1
إثبات مفهوم يوضح ثغرة اختطاف النقرات (Clickjacking) على موقع G1، مع طبقة iframe ضارة ونافذة منبثقة للهندسة الاجتماعية لأغراض البحث الأمني التعليمي.
 shellkraft/cve-2025-3568
تم تحديد ثغرة أمنية في Krayin CRM <=2.1.0 تسمح لمستخدم ذي صلاحيات منخفضة بتصعيد الصلاحيات عن طريق خداع المسؤول لفتح ملف SVG ضار.
 dead1nfluence/leantime-poc
CVE-2024-27474, CVE-2024-27476, CVE-2024-27477
 echo-devim/cve-2022-48429_poc
استغلال إثبات المفهوم لـ CVE-2022-48429، وهي ثغرة برمجة نصية عبر المواقع مخزنة في لوحات معلومات JetBrains YouTrack تمكن مستخدمًا منخفض الامتياز من…
 mlniumm/cve-2025-28073
إثبات مفهوم لثغرة XSS انعكاسية في phpList 3.6.15 عبر نقطة النهاية /lists/dl.php، ما يتيح اختطاف الجلسات وتنفيذ JavaScript عشوائي.
 c4cnm/cve-2024-3867
يعرض لك هذا المستودع بعض المعلومات حول هذه الثغرة، والتي تم اكتشافها بواسطتي.
 abdurahmon3236/cve-2024-6529
إثباتات مفهوم (PoC) تُظهر ثغرة XSS المنعكسة في إضافة Ultimate Classified Listings الخاصة بووردبريس وسرقة ملفات تعريف الارتباط الخاصة بالمشرف عبر…
 mbadanoiu/cve-2021-46366
CVE-2021-46366: هجوم القوة الغاشمة على بيانات الاعتماد عبر CSRF + إعادة توجيه مفتوحة في Magnolia CMS
 security-avs/cve-2020-16270
إثبات المفهوم لـ CVE-2020-16270، وهي ثغرة XSS في OLIMPOKS قبل الإصدار 3.3.39، توضح حقن JavaScript ضار عن بُعد لسرقة ملفات تعريف الارتباط للمسؤول…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
يوضح التقاط تجزئات NTLM عبر Responder وتنفيذ رسائل تصيد تستغل ثغرة CVE-2024-21413 لاختراق الأنظمة.
 jm-lemmi/cve-2019-17497
ملفات POC لـ CVE-2019-17497
 mbadanoiu/cve-2020-12625
CVE-2020-12625: البرمجة النصية عبر المواقع عبر مرفق HTML ضار في بريد Roundcube الإلكتروني
 ahrixia/cve-2024-57428
CVE-2024-57428: نظام حجز السينما PHPJabbers الإصدار 2.0 يعاني من ثغرة XSS مخزنة، مما يتيح حقن JavaScript دائم لهجمات التصيد والبرامج الضارة.
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 معرضة لثغرة البرمجة النصية عبر المواقع (XSS). يمكن لمستخدم عادي سرقة كوكيز الجلسة الخاصة بالمستخدمين المسؤولين من خلال الإشعار…
 security-avs/cve-2019-13633
إثبات مفهوم لثغرة XSS عمياء/مستمرة في مكتب مساعدة Blinger.io، يوضح تنفيذ التعليمات البرمجية عن بُعد في لوحات الإدارة عبر رسائل مصممة.








