
 #1
أدوات محاكاة التصيد والكشف والتحليل والتدريب على الوعي الأمني.
موصى به من Kitploit
 rat5ak/cve-2025-59382-qnap-password-reset-account-takeover
إثبات المفهوم والكتابة الفنية لـ CVE-2025-59382، ثغرة حقن رابط إعادة تعيين كلمة المرور غير موثقة في QNAP NAS تتيح سلسلة من التصيد إلى الاستيلاء على…
 romain-deperne/cve-2026-33715
استغلال إثبات المفهوم لثغرة SSRF غير المصادق عليها وترحيل البريد الإلكتروني المفتوح في Chamilo LMS عبر install.ajax.php، مما يسمح باستكشاف الشبكة…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - نظام أتمتة المكتبات Yordam - حقن HTML منعكس في ثلاث نقاط منفصلة، والاستيلاء على إجراء النموذج وسرقة بيانات الاعتماد (CWE-79)
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
استغلال إثبات المفهوم لـ CVE-2026-11113، يوضح حقن ترويسات SMTP في نموذج اتصال مبني بـ Flask عبر إدخال بريد إلكتروني غير منقّى؛ يتضمن خادمًا قابلًا…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
مشروع فريق أرجواني يستغل ثغرة CVE-2023-23397 لتسريب NTLM في Outlook عبر تسليم تصيّد احتيالي، بالإضافة إلى قواعد كشف Sigma/Wazuh مرتبطة بـ MITRE…
 roxanne_ardary/emailxpose
EmailXpose هو نظام أمان بريد إلكتروني مفتوح المصدر مدعوم بالذكاء الاصطناعي، يكتشف التصيد الاحتيالي والبريد العشوائي والاحتيال والبرمجيات الخبيثة…
 toxy4ny/bl00dym4ry
محاكي حصان طروادة تعليمي للتدريب على الأمن السيبراني، يحاكي هجمات التصيد الاحتيالي مع الهندسة الاجتماعية، واستطلاع النظام، والتهرب من بيئات العزل…
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
جولة في غرفة TryHackMe لثغرة CVE-2024-21413، تغطي تجاوز العرض المحمي لرابط Outlook Moniker، وتسريب تجزئة NTLM، والتقاط بيانات الاعتماد باستخدام…
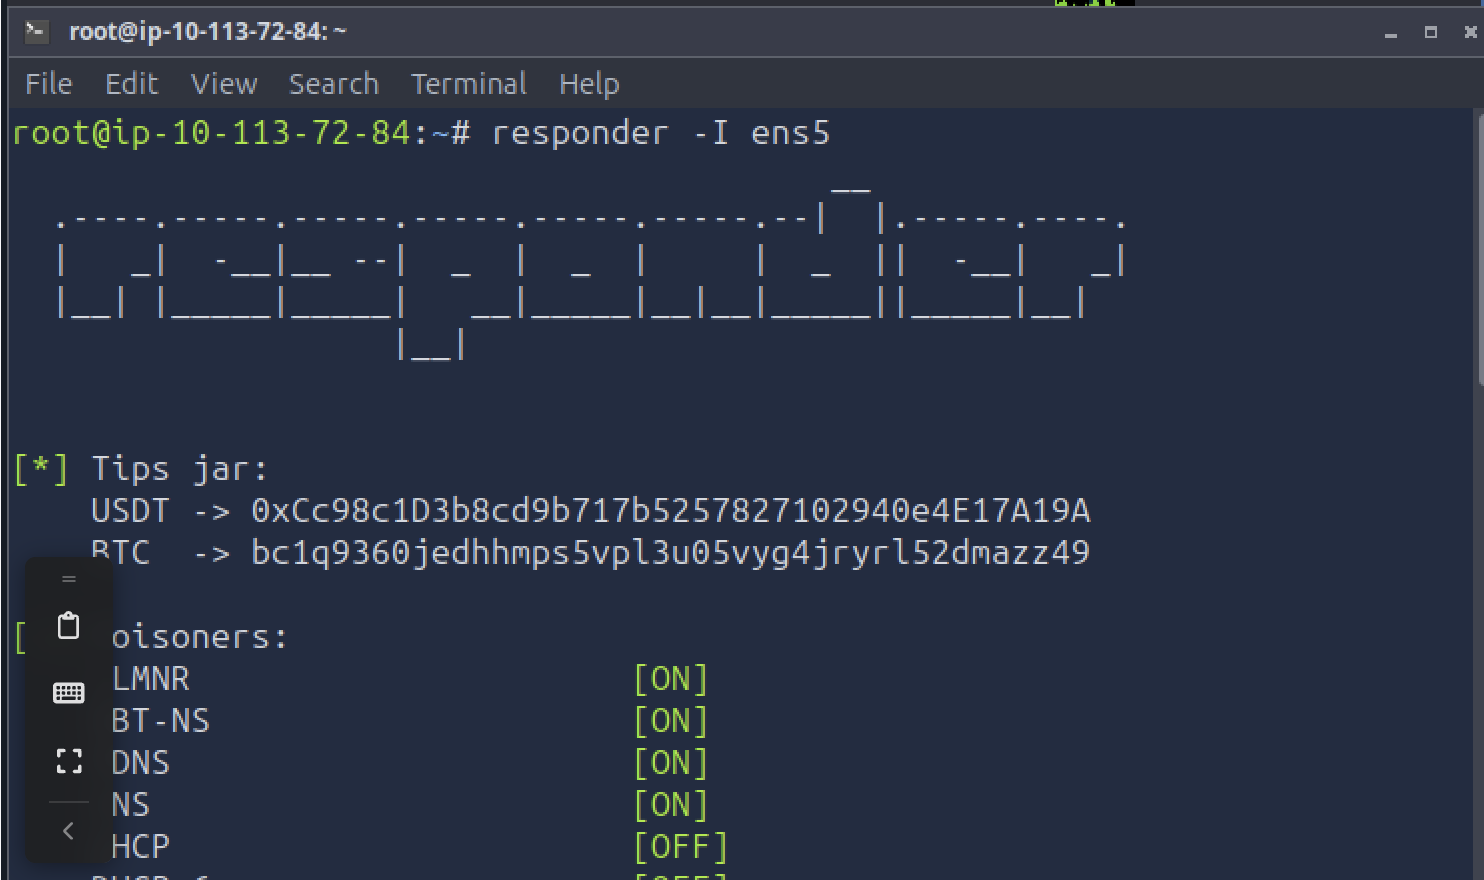 omarmahmoud1024/tryhackme-monikerlink-writeup
شرح تمرين TryHackMe لثغرة Moniker Link (CVE-2024-21413): تجاوز العرض المحمي في Outlook مما يؤدي إلى التقاط هاش NTLMv2 عبر رابط moniker مُصمَّم خصيصًا.
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
تقرير مخبري يحلل استغلال CVE-2024-21413 في روابط Moniker الخاصة بـ Outlook، وتسريب بيانات الاعتماد NetNTLMv2 عبر SMB، والكشف باستخدام YARA/Wireshark،…
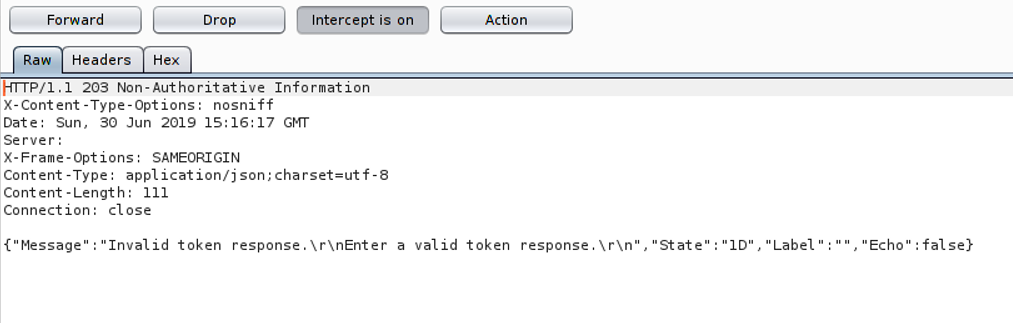 furqankhan1/cve-2019-13496
استغلال إثبات المفهوم يوضح تجاوز OTP في One Identity Cloud Access Manager 8.1.3 عبر هجوم MITM/تجريد SSL، وإعادة تشغيل استجابة SAML، وJavaScript…
 atn1ght/fakeauth
ينشئ موجه مصادقة وهمي لالتقاط كلمات المرور النصية الصريحة للمستخدمين
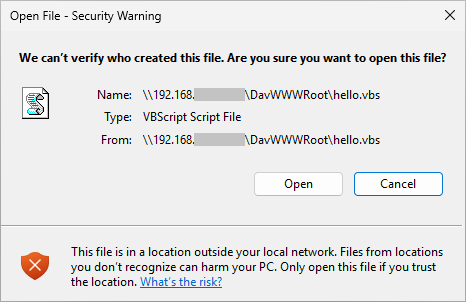 tangent65536/cve-2026-20841
PoC لثغرة «Windows Notepad RCE»
 mcorybillington/suitecrm-rce
تحليل حول CVE-2020-28328: تنفيذ تعليمات برمجية عن بُعد عبر ملف سجل SuiteCRM مع بعض ثغرات البرمجة النصية عبر المواقع (XSS) كمكافأة إضافية
 brodsbytes/cyberpup
تطبيق مجاني ومفتوح المصدر للأمن السيبراني للأشخاص غير التقنيين.
 v35hr4j/cve-2021-24545
لا يقوم الملحق بتعقيم HTML المسموح به في حقل السيرة الذاتية (Bio) للمستخدمين، مما يسمح لهم باستخدام أكواد JavaScript خبيثة، والتي سيتم تنفيذها عند…
 nictjh/threatdemos
عروض توضيحية شاملة لثغرات أمان أندرويد تتضمن CVE-2017-13156 (Janus)، واستغلال مستقبلات البث، وتهديدات التخزين الخارجي، وهجمات الأجهزة المجذرة. PoCs…
 gluxon/cve-2018-13257
إثبات مفهوم لاستغلال CVE-2018-13257 يوضح انتحال مضيف CAS في Blackboard Learn لاختطاف جلسات المستخدم عبر موقع وسيط ضار.








