
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit

 ghostvectoracademy/dllhijackhunter
اكتشاف اختطاف DLL الآلي، والتحقق منه، والتأكيد عليه. تحويل الأخطاء المحلية في التهيئة إلى مسارات هجوم مؤكدة ومسلحة.
 wh0amitz/sharpadws
استطلاع واستغلال Active Directory لفرق Red Teams عبر خدمات ويب Active Directory (ADWS).
 malwaretech/edr-preloader
تجاوز لحلول EDR يمنع حلول EDR من ربط (Hooking) أو تحميل مكتبات DLL في عمليتنا عبر اختطاف طبقة AppVerifier
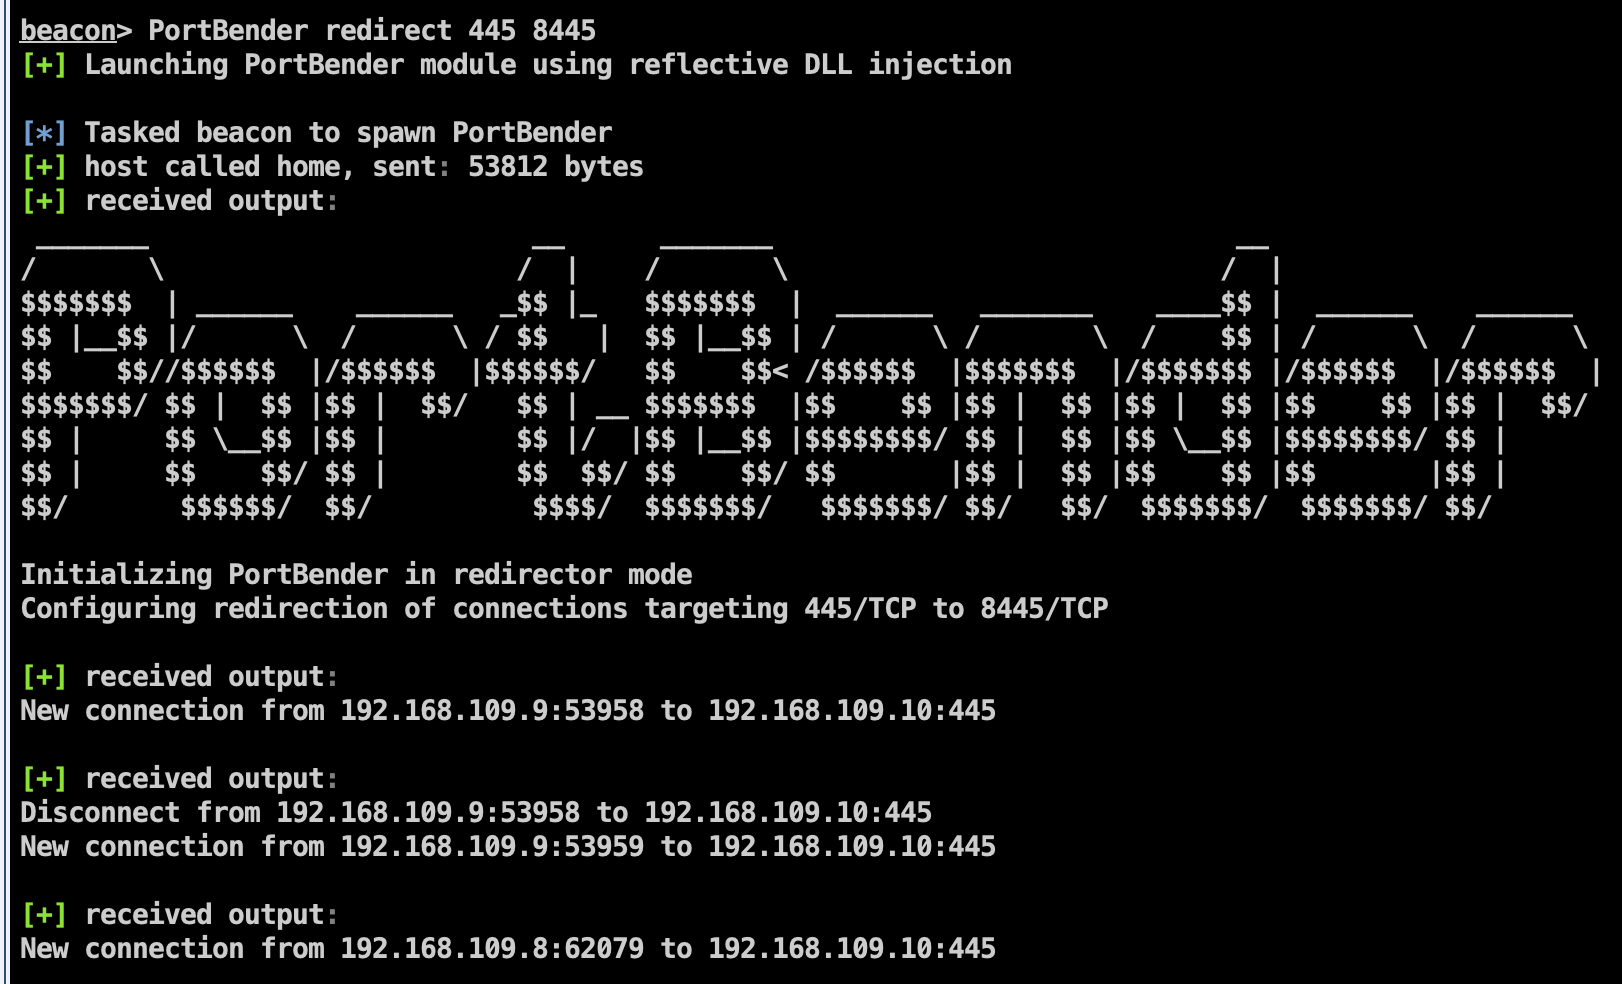 praetorian-inc/portbender
أداة إعادة توجيه منافذ TCP
 persistence-info/persistence-info.github.io
مرجع منسّق لآليات الاستمرارية (Persistence) في ويندوز عبر السجل (Registry)، والمهام المجدولة، والخدمات، وغيرها، مصمم لتحسين الحماية والكشف.
 pushpenderindia/thorse
THorse هو مولد RAT (حصان الإدارة عن بعد) لأنظمة ويندوز/لينكس مكتوب بلغة Python 3.
 machine1337/gmailc2
خادم C2 غير قابل للاكتشاف تمامًا يتواصل عبر Google SMTP لتجنب حماية مضادات الفيروسات وقيود حركة مرور الشبكة.
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) هو حصان طروادة يستخدم تويتر كخادم للقيادة والتحكم (C&C).
 treehacks/botnet-hackpack
بناء بوت نت أساسي للقيادة والتحكم بلغة C

 0xthirteen/staykit
إضافة لـ Cobalt Strike للاستمرارية بعد الاختراق باستخدام تجميع SharpStay .NET. توفر استمرارية عبر واجهة رسومية باستخدام مفاتيح التسجيل، المهام…
 daem0nc0re/vectorkernel
PoCs لأبحاث تقنيات rootkit في Kernelmode.
 boku7/venom
Venom C2 هو إطار عمل Command & Control مكتوب بلغة Python3 وخالٍ من التبعيات (dependency‑free)، مصمم لتحقيق الثبات (persistence) في عمليات الفريق…
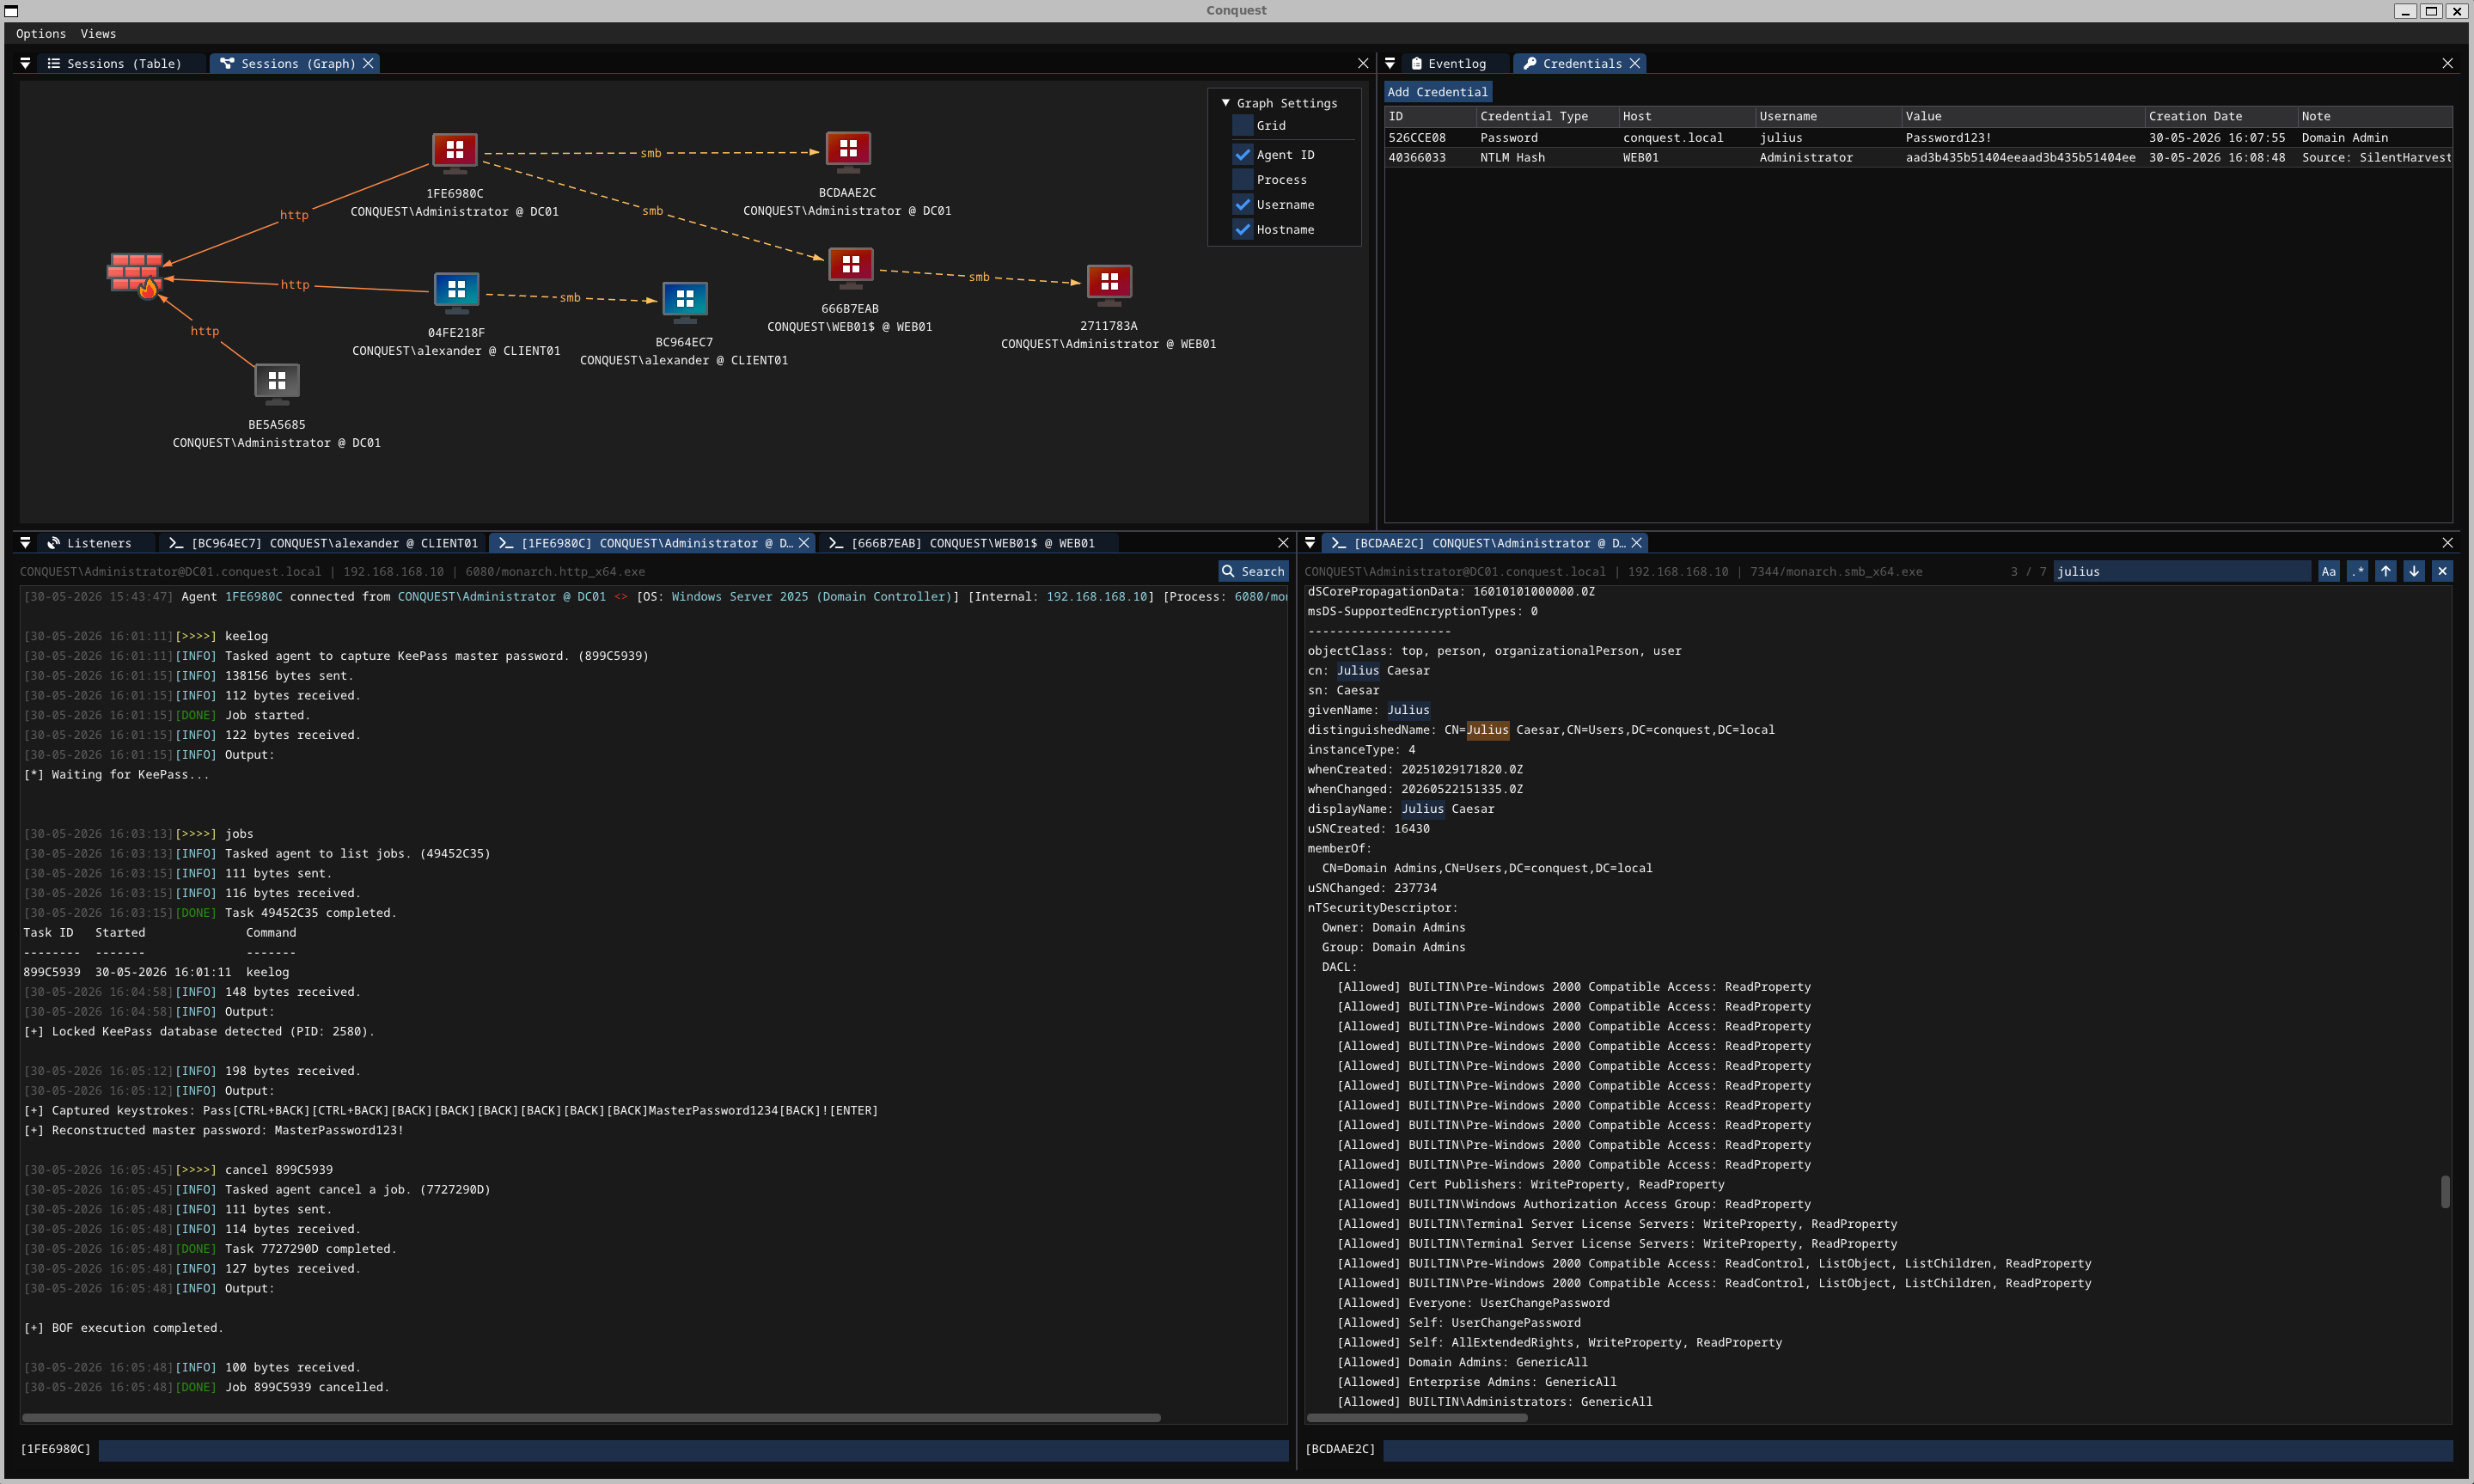 jakobfriedl/conquest
Conquest هو إطار عمل للقيادة والتحكم/ما بعد الاستغلال، غني بالميزات وقابل للتشكيل، مطوَّر بلغة نيم.
 xm0kht4r/ven0m-ransomware
برنامج فدية غير قابل للاكتشاف تمامًا ومتجنب، مكتوب بلغة Rust، يستفيد من تقنية BYOVD لتعطيل حلول مكافحة الفيروسات واكتشاف نقطة النهاية (AV/EDR) على…
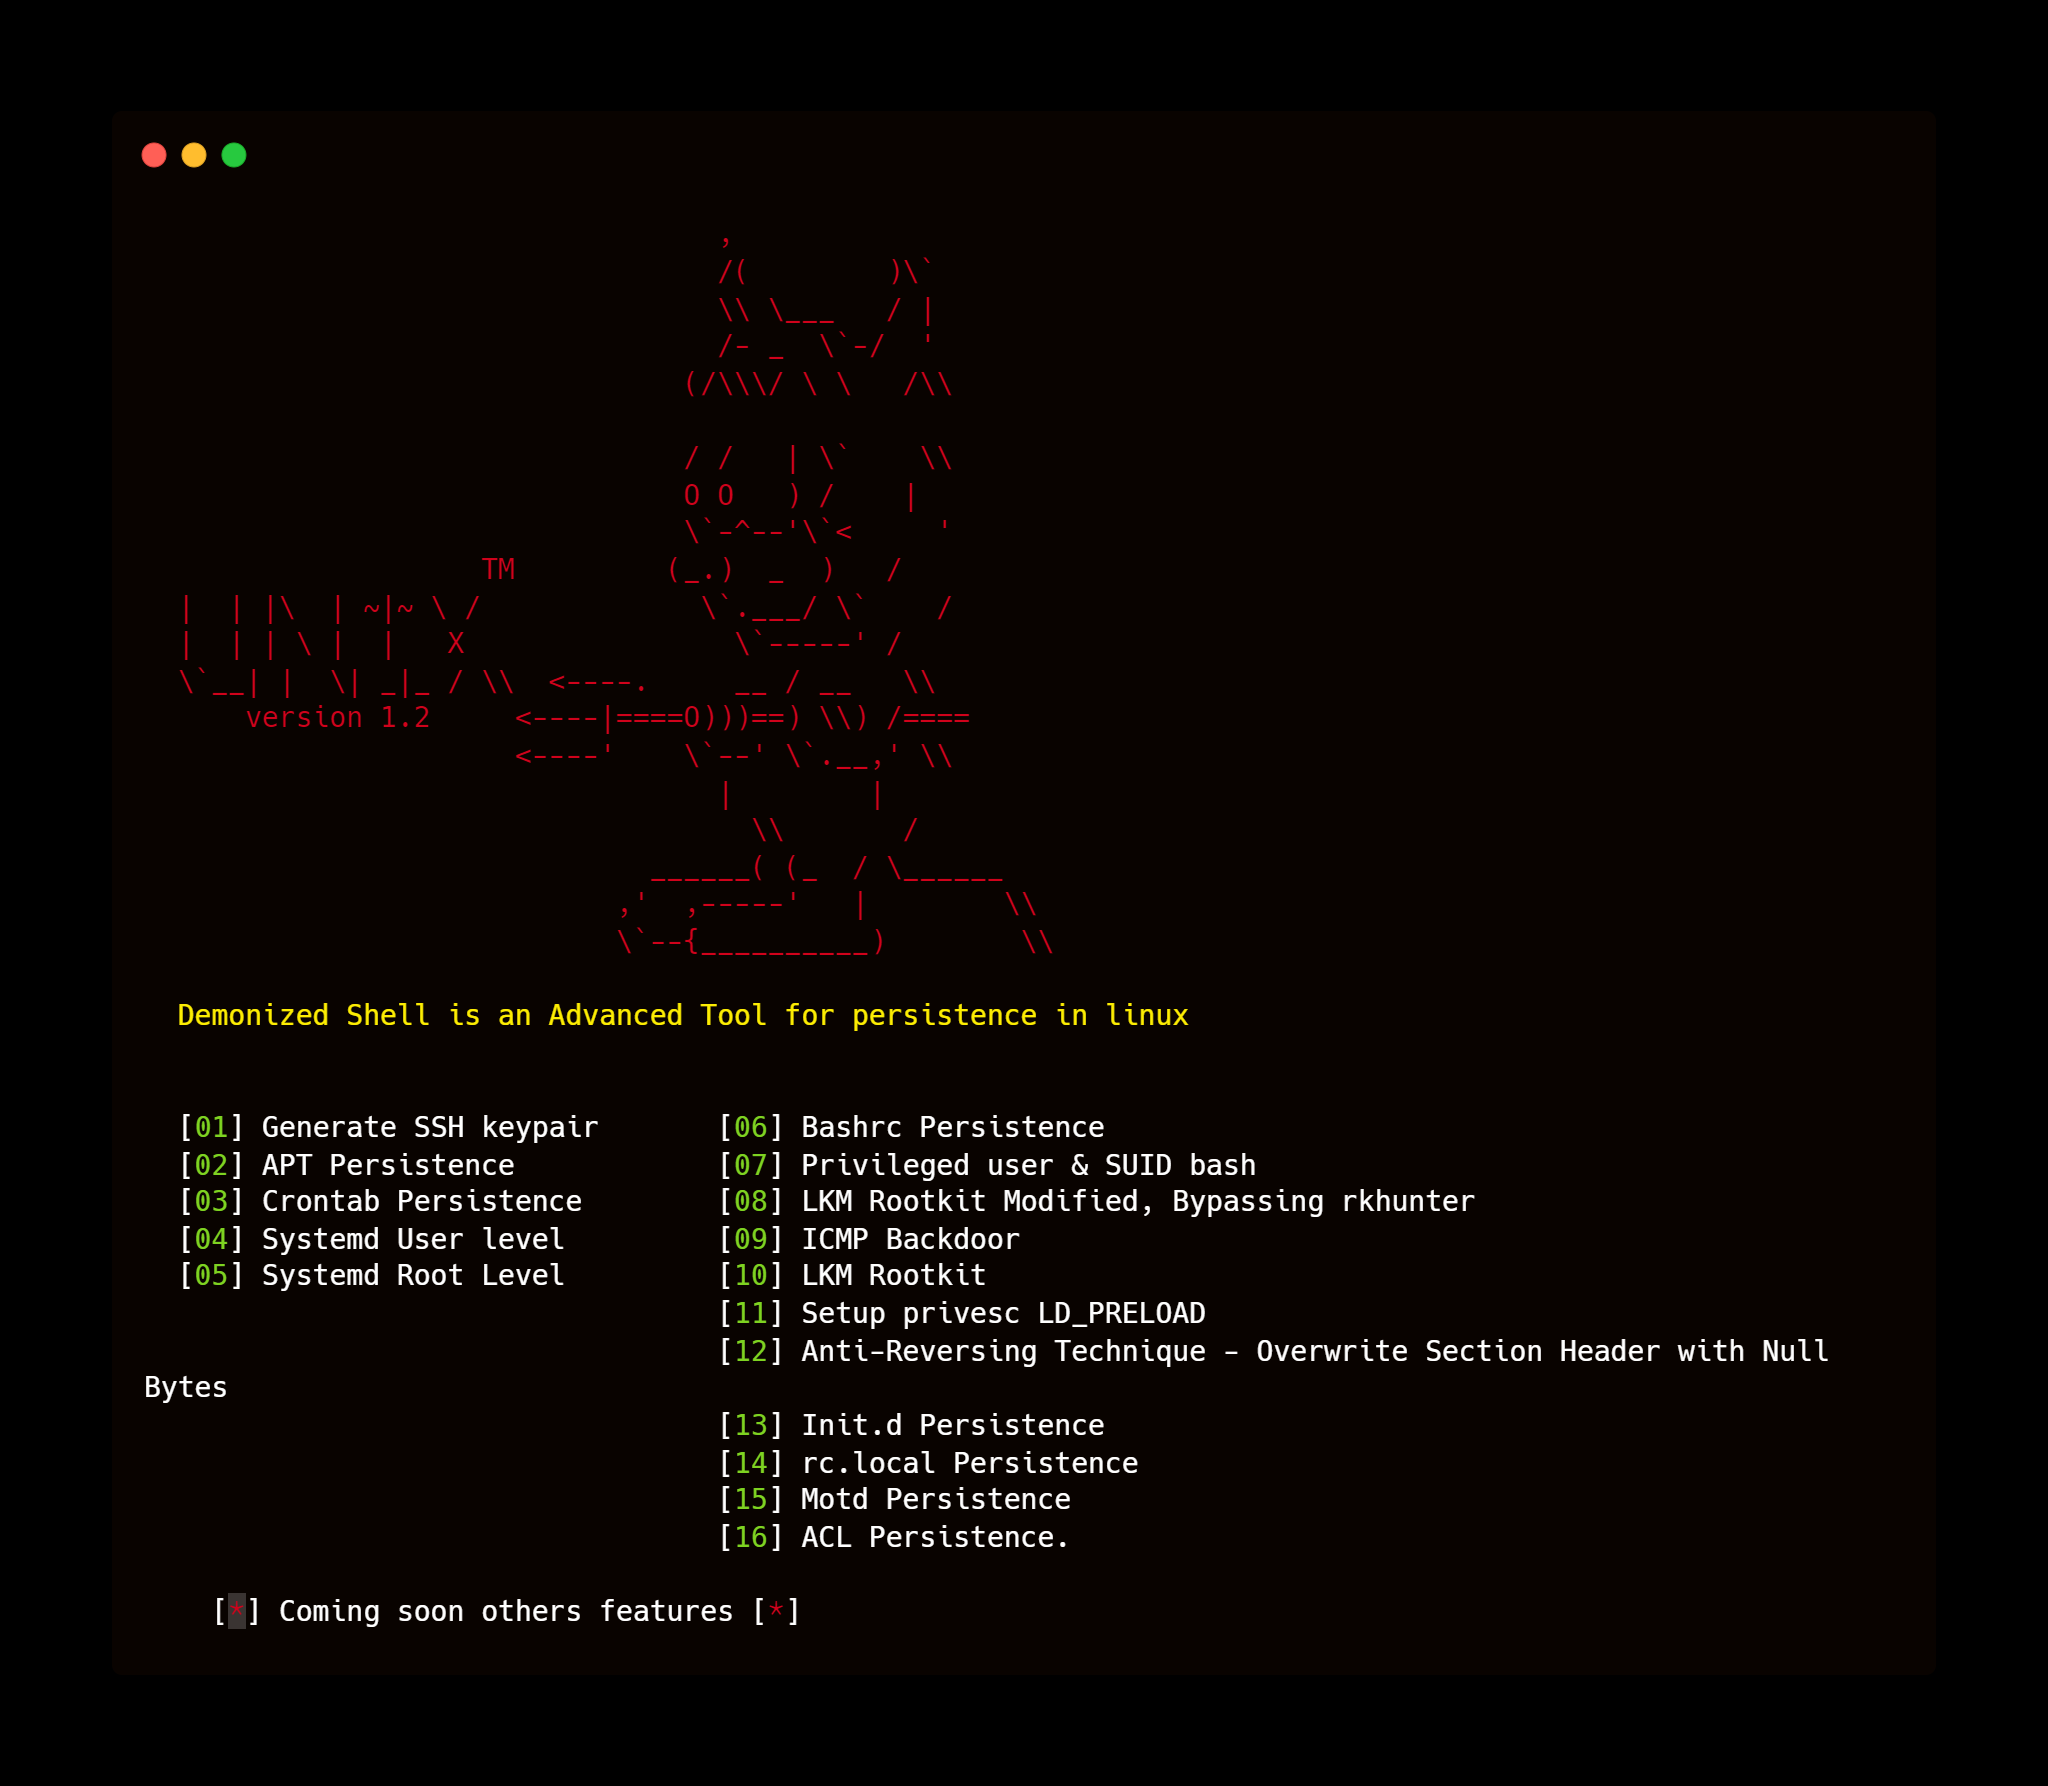 matheuzsecurity/d3m0n1z3dshell
Demonized Shell هي أداة متقدمة للثبات في لينكس.
 darkcodersc/subseven
# مستودع الكود المصدري الرسمي لـ SubSeven Legacy
 darkoperator/mimikatz-missing-manual
دليل شامل للتعلم الذاتي حول هوية ويندوز، وكيربيروس، وداخلية PKI، يغطي تفريغ بيانات الاعتماد، وتزوير التذاكر، واستمرارية المجال، واستراتيجيات الكشف…








