
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit
 oddcod3/phantom-evasion
أداة تفادي برامج مكافحة الفيروسات المكتوبة بلغة بايثون
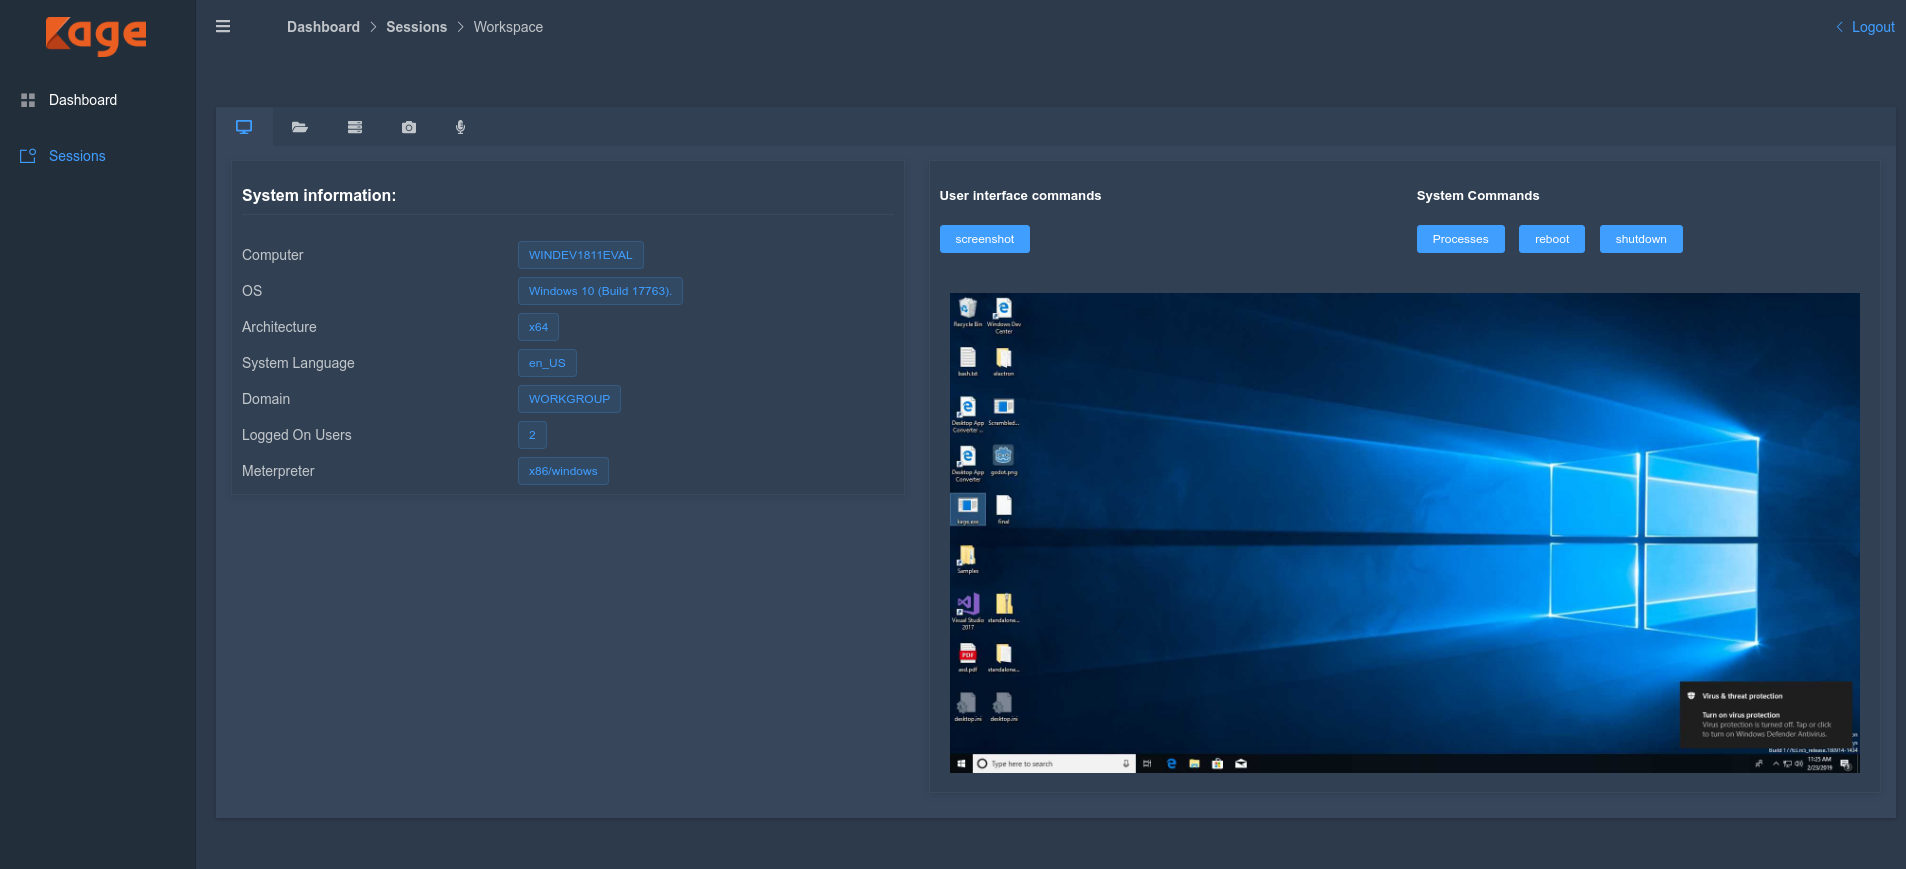 zerx0r/kage
Kage هي واجهة مستخدم رسومية لـ Metasploit و Meterpreter و Session Handler.
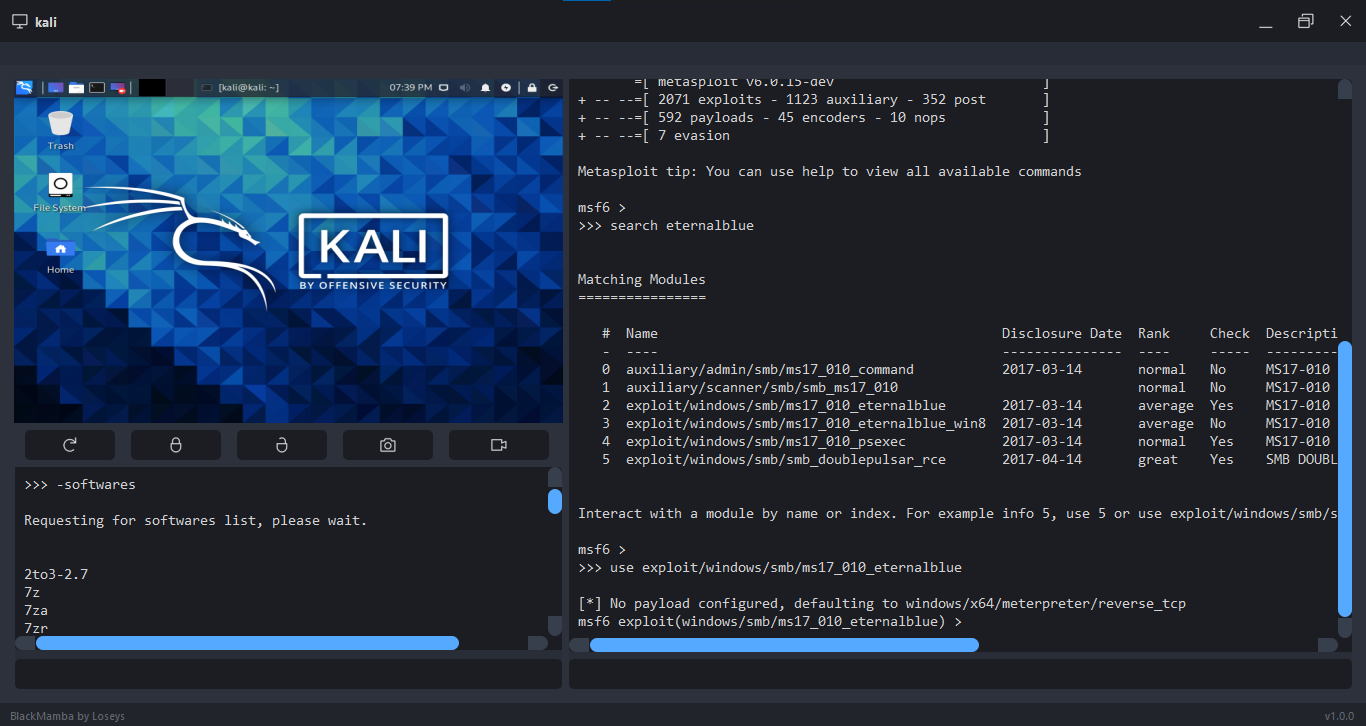 loseys/blackmamba
C2/إطار عمل ما بعد الاستغلال
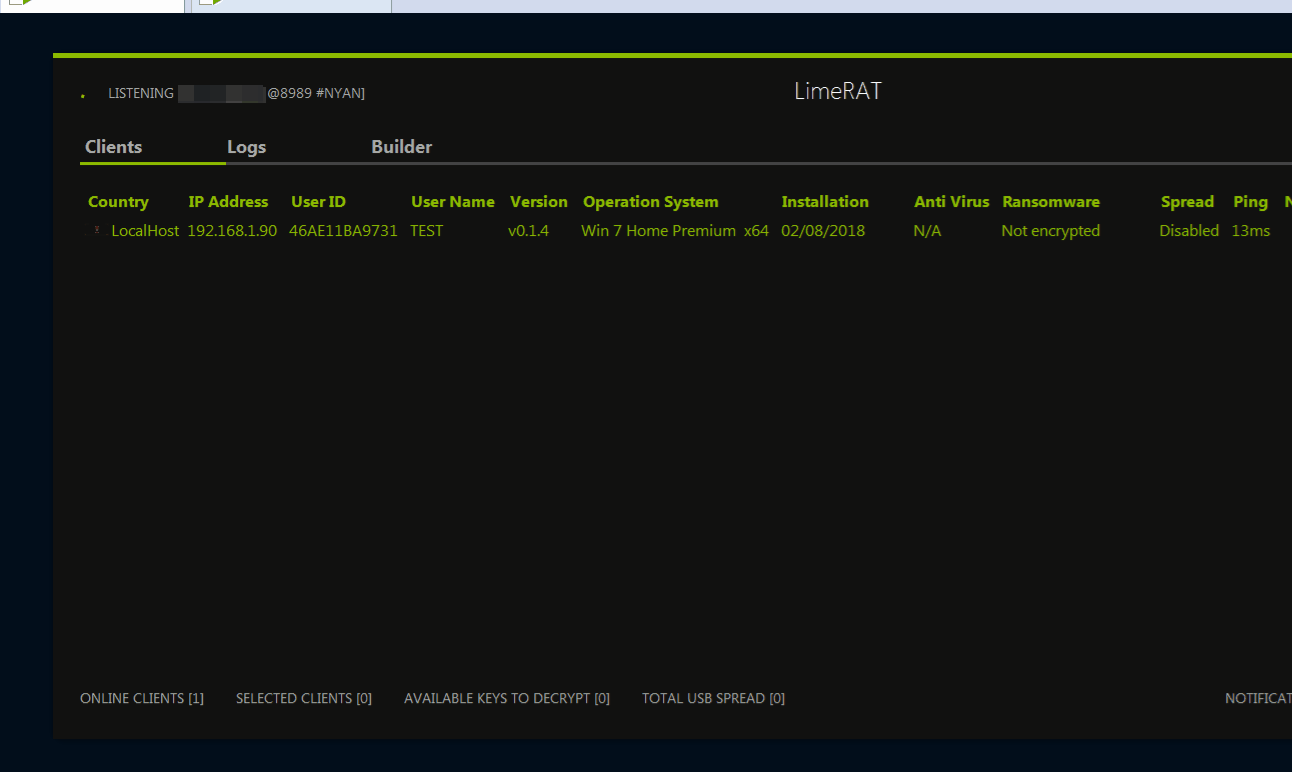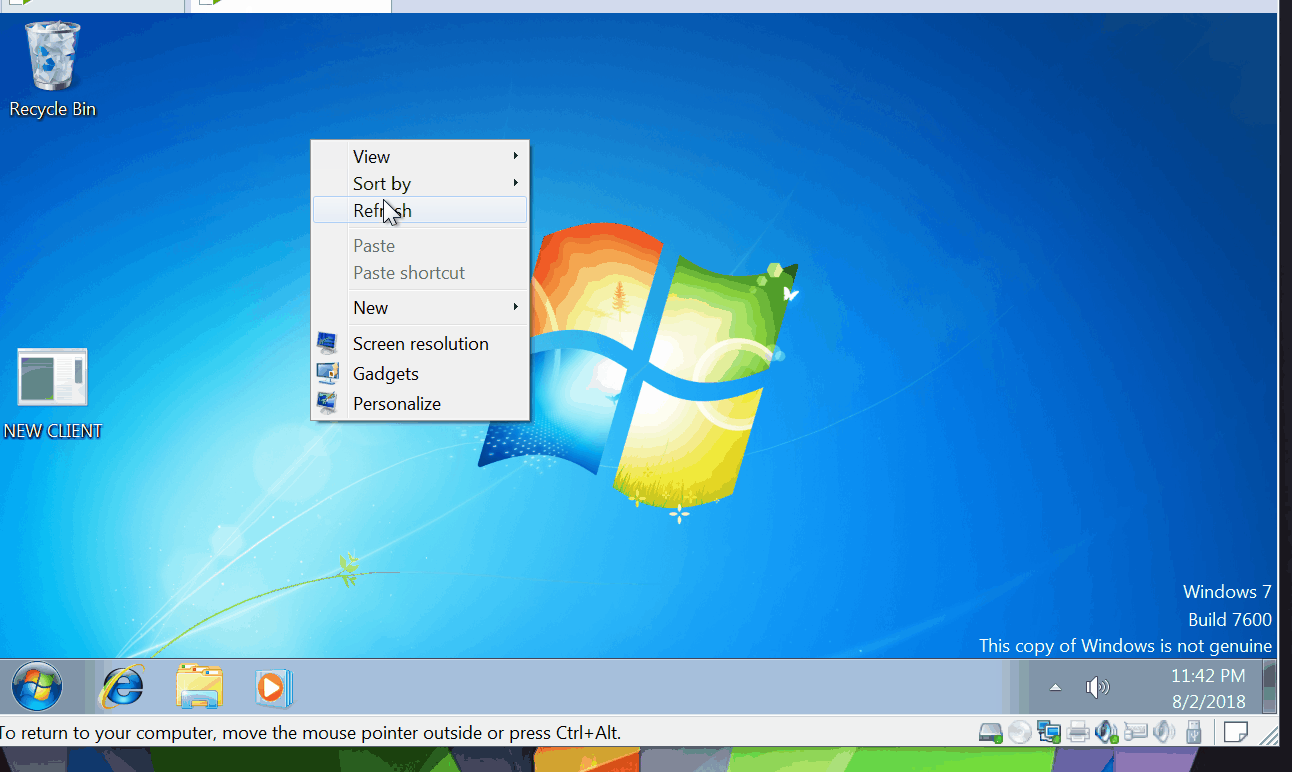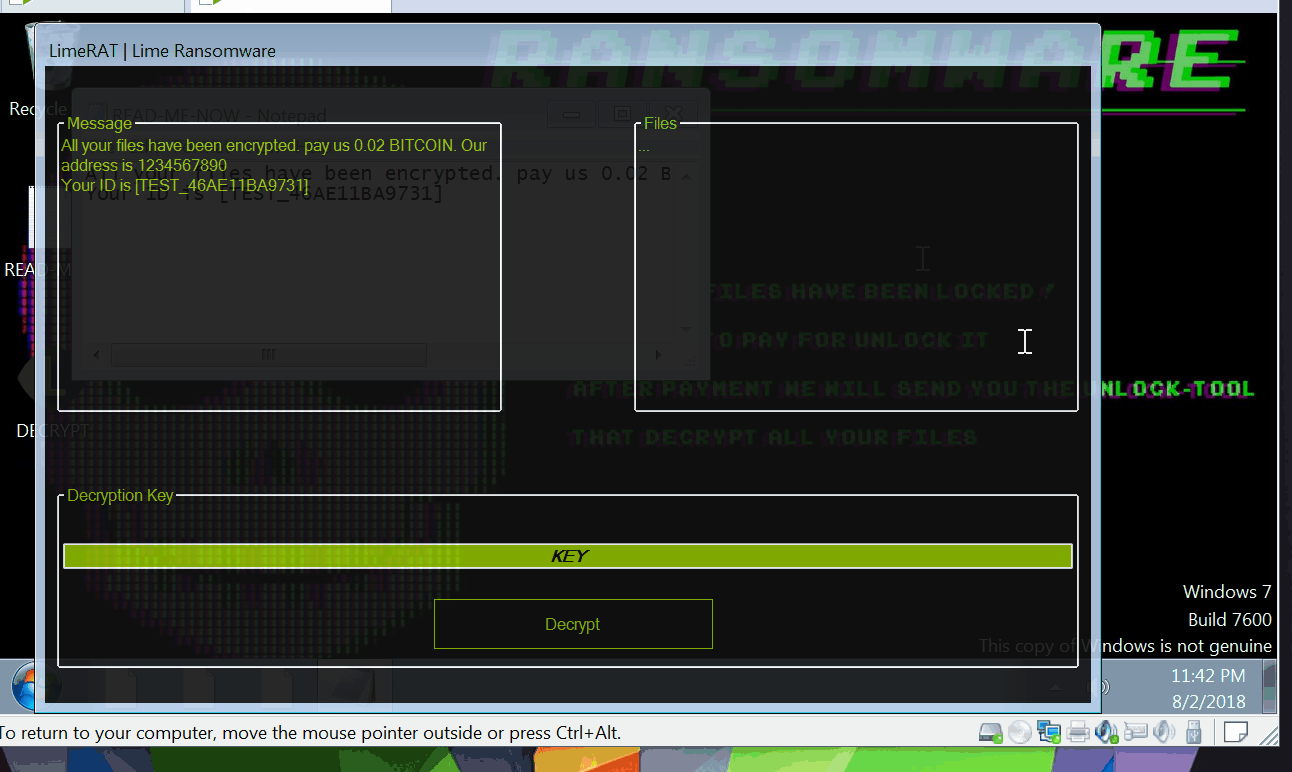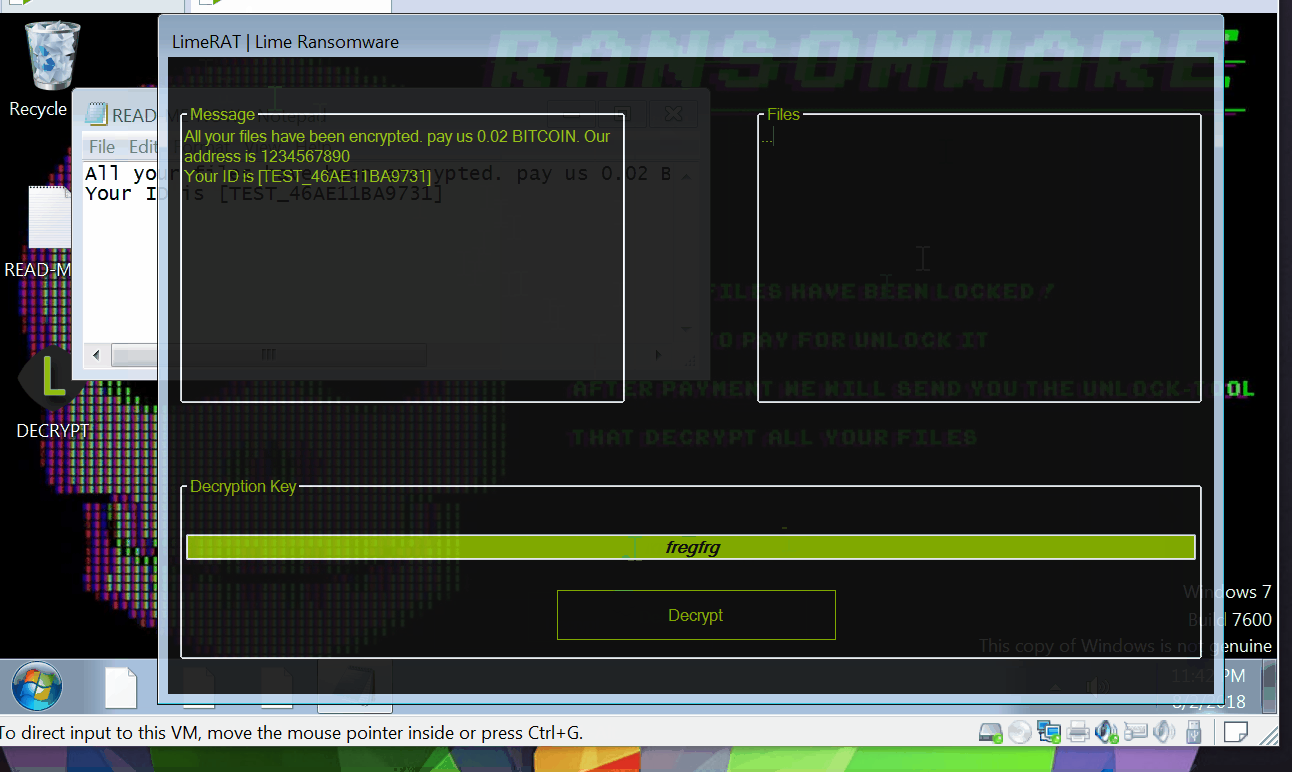 nyan-x-cat/lime-rat
LimeRAT | أداة إدارة عن بُعد بسيطة لكنها قوية لنظام ويندوز (RAT)
 luantak/torat
ToRat هي أداة إدارة عن بُعد مكتوبة بلغة Go تستخدم Tor كآلية نقل و RPC للاتصال.
 qwqdanchun/dcrat
أداة عن بُعد بسيطة مكتوبة بلغة C#.
 xaff-xaff/cronos-rootkit
Cronos هو روتكيت من نوع ring 0 لأنظمة Windows 10/11 x64. يستطيع Cronos إخفاء العمليات وحمايتها ورفع صلاحياتها عبر التلاعب بالـ Token.
 tiagorlampert/saint
👁️ (s)AINT هو مُولِّد برمجيات تجسس لأنظمة ويندوز مكتوب بلغة Java. [متوقف]
 facebookarchive/weasel
أداة اختراق قناة DNS خفية لفرق الاختبار الأحمر.
 mehulj94/braindamage
خدمة إدارة عن بعد تستخدم تويتر كخادم أوامر وتحكم.
 mvrozanti/rat-via-telegram
أداة إدارة عن بُعد لنظام ويندوز عبر تيليغرام
 egebalci/hercules
HERCULES هو مولّد حمولات (Payload) خاص يمكنه تجاوز برامج مكافحة الفيروسات.
 mehulj94/radium
مسجل بايثون مع ميزات متعددة.
 hlldz/reflexxion
RefleXXion هي أداة مصممة للمساعدة في تجاوز خطافات وضع المستخدم التي تستخدمها برامج مكافحة الفيروسات (AV) وأنظمة حماية نقطة النهاية (EPP) وأدوات كشف…
 mthbernardes/sshlooter
نص برمجي لسرقة كلمات المرور من ssh.
 sp00kyskelet0n/discordrat
أداة إدارة عن بُعد لـ Discord مكتوبة بالكامل بلغة Python3










