Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BlackMamba — C2/إطار عمل ما بعد الاستغلال | Kitploit
أدوات/GitHubGitHub/loseys/blackmamba
أدوات التشفير/فك التشفيرتوليد الحمولةآليات الاستمراريةتسريب البياناتما بعد الاستغلالالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعدArchived
GitHubloseys/blackmamba

BlackMamba

C2/إطار عمل ما بعد الاستغلال

1.2k17855منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع


BlackMamba
BlackMamba

القيادة والتحكم

ما هو BlackMamba؟

Black Mamba هو أداة قيادة وتحكم (C2) تعمل مع اتصالات متعددة في نفس الوقت. تم تطويره باستخدام Python وإطار Qt ويحتوي على ميزات متعددة لمرحلة ما بعد الاستغلال.

بعض الميزات

  • عملاء متعددون.
  • اتصال فوري.
  • اتصال مشفر.
  • التقاط لقطة شاشة.
  • التقاط فيديو فوري.
  • قفل فأرة العميل.
  • تحميل وتنزيل الملفات.
  • مسجل ضغطات المفاتيح.
  • منزل ويب.

دعوة للمساهمة ⚠️

مرحباً، قبل أن تذهب إلى المعرض، يجب أن تعلم أن BlackMamba هو مشروع مفتوح، لذا إذا وجدت هذه الأداة مفيدة وتريد إضافة بعض الوظائف، أو تحسين أداء الكود، أو تحسين شيء في BlackMamba، فإن أفضل طريقة لإضافته هي تقديم طلب سحب (Pull Request) <3
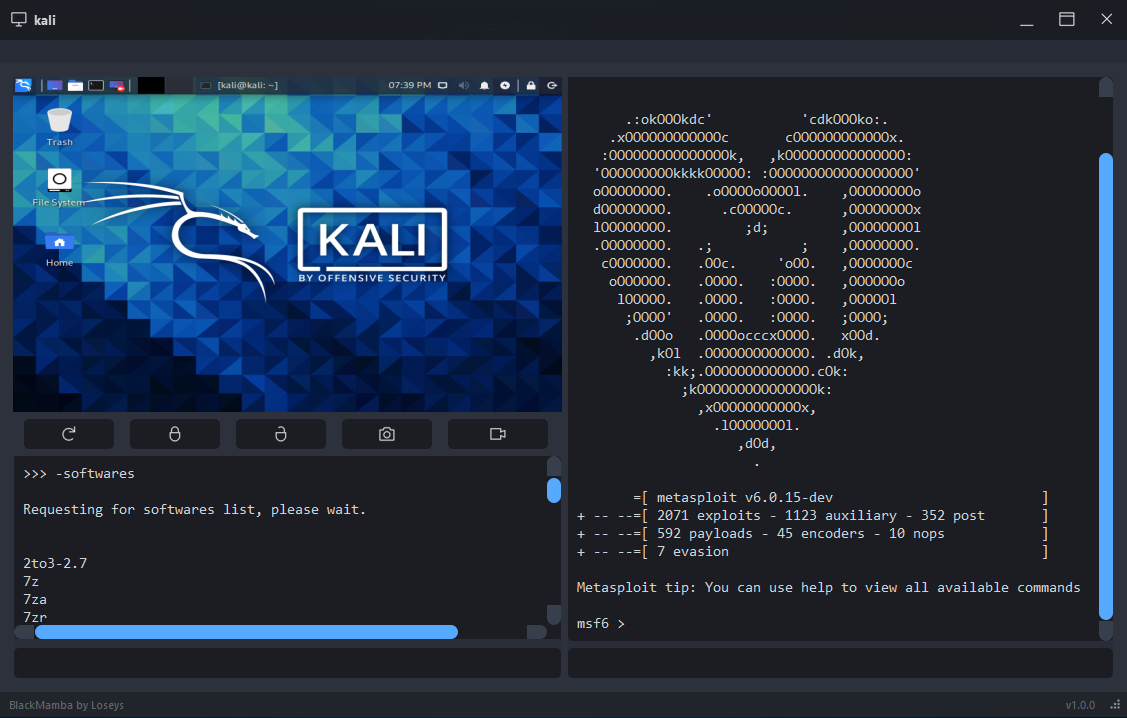
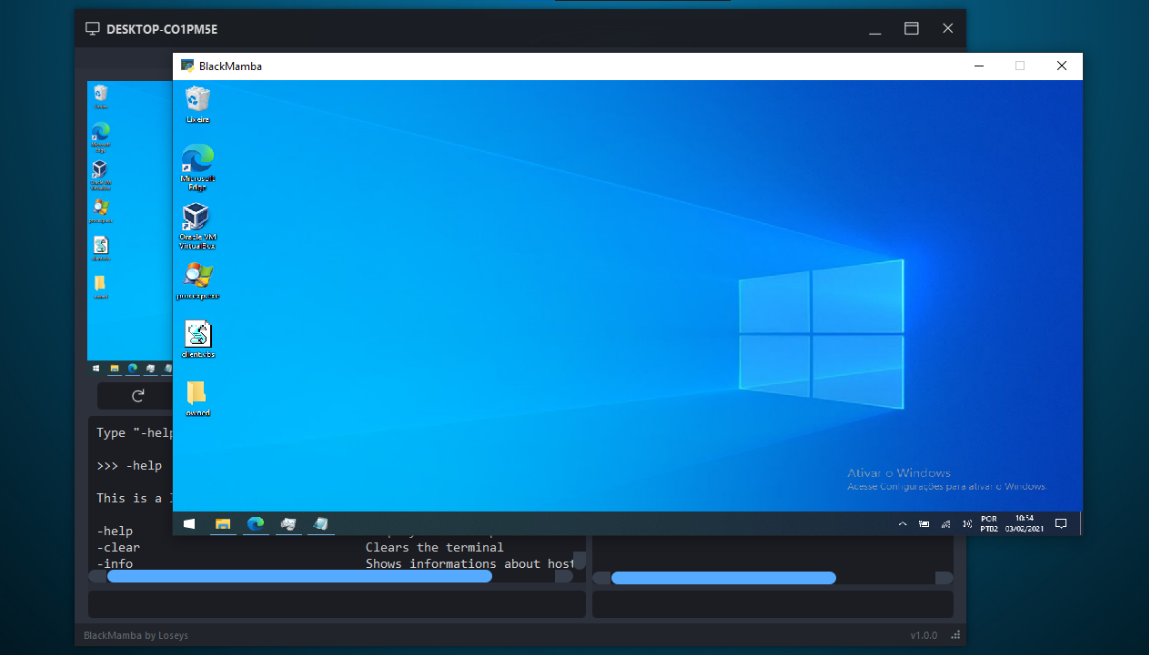
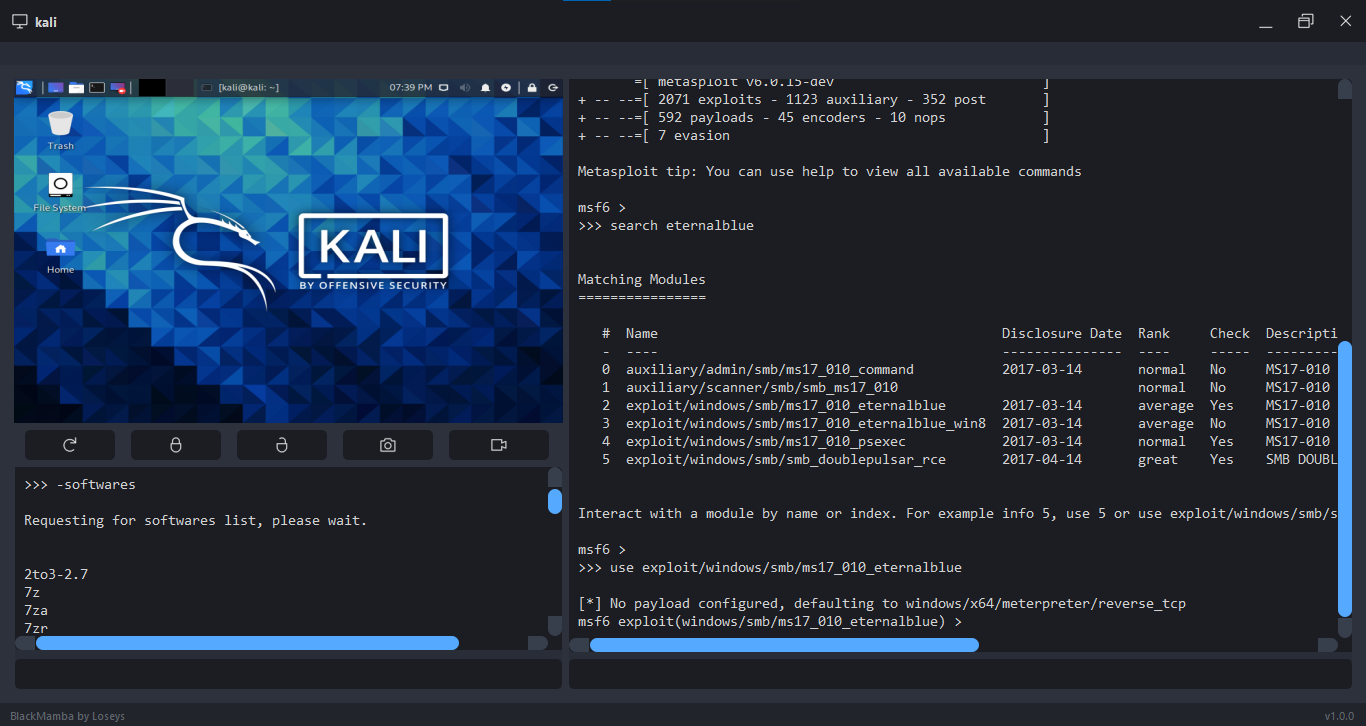
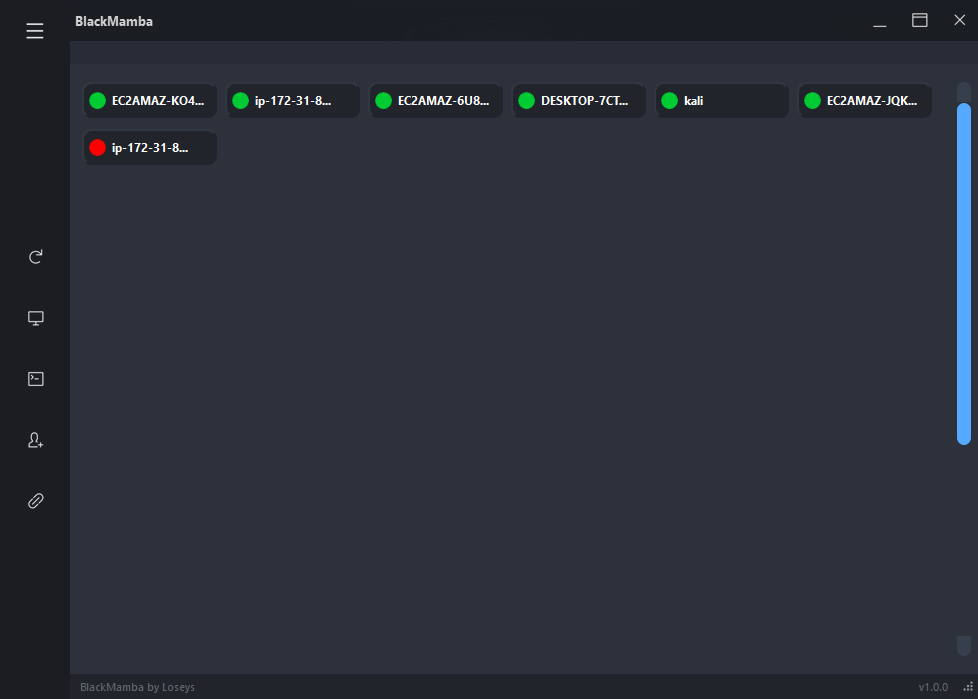
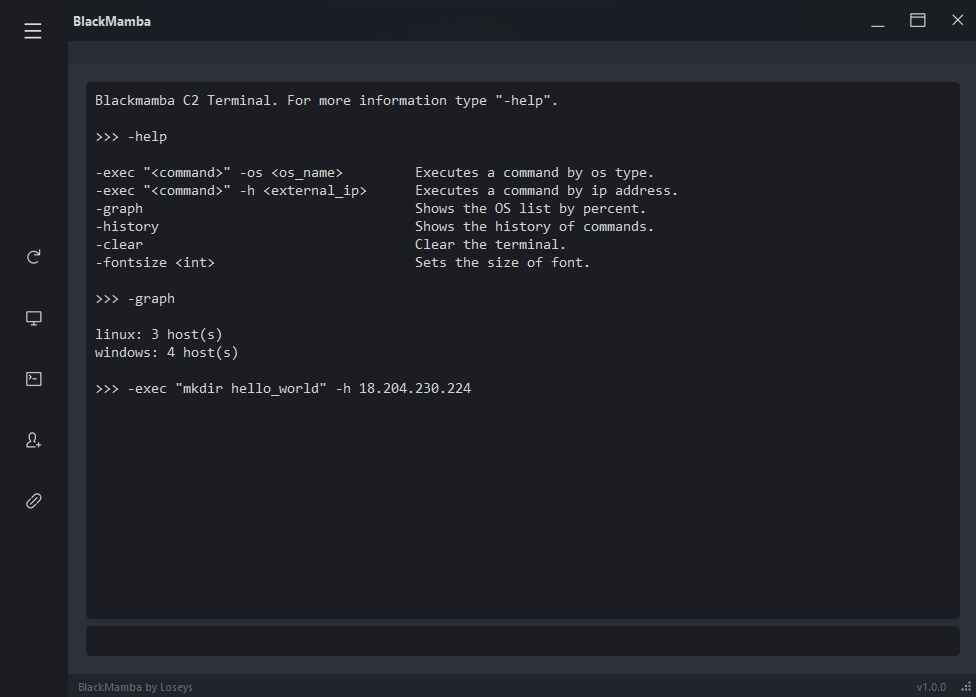
المعرض

التثبيت

1º - قم بتنزيل BlackMamba;

2º - قم بتثبيت حزم PIP;

 pip install -r requirements.txt  

3º - افتح المنفذ 65000 و 65005 في البوابة أو جهاز التوجيه الخاص بك (رقم المنفذ اختياري);

4º - أنشئ استثناءً في جدار الحماية لـ BlackMamba أو قم بتعطيله;

5ª - اذهب إلى "BlackMamba/bin/profile/socket.txt" وأدخل رقم المنفذ المفتوح;

 SERVER_IP=0.0.0.0
 PORT=65000
 PORT_VIDEO=65005

هام: لا تقم بتغيير 0.0.0.0.

6º (اختياري) - اذهب إلى مجلد BlackMamba وافتح ملف "keygen.py". انسخ المفتاح الناتج والصقه في "BlackMamba/bin/profile/crypt_key.py" ;

يستخدم BlackMamba مفتاح تشفير افتراضي. من الجيد أن تقوم بتغييره.

7º - عد إلى المجلد الجذر لـ BlackMamba وافتح ملف "main.py";

WINDOWS
python main.py

KALI LINUX
(sudo chmod 777 main.py)
(sudo python3 main.py)

LINUX آخر
sudo chmod 777 main.py
sudo python3.8 main.py

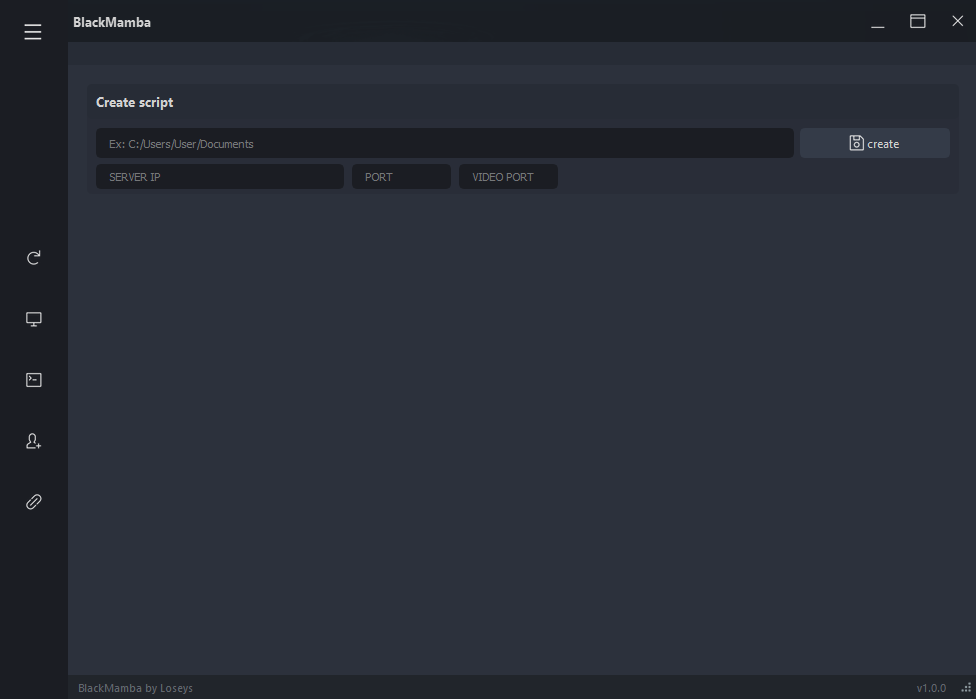
8º - انقر على الزر الذي يحوي أيقونة شخص وإشارة زائد;

9º - أدخل المسار الذي سيتم إنشاء ملف Python فيه، وأدخل رقمي المنفذين وعنوان IP (خارجي أو محلي) للمضيف الخاص بك، ثم انقر على زر "إنشاء".

تثبيت العميل

بعد إنشاء سكريبت العميل، ستحتاج إلى تشغيل السكريبت على المضيف المستهدف:

WINDOWS

python script.py

GNU/LINUX

1º قم بتنزيل الحزم:

scrot -y
python3-pip -y
python3-tk -y
python3-dev -y

2º sudo python3.8 script.py

KALI LINUX
(sudo python3 script.py)

هام: سكريبت العميل لا يحتوي على استمرارية. إذا كنت تريد الاستمرارية، ستحتاج إلى إنشائها بنفسك. نقطة مهمة أخرى هي أن سكريبت العميل قد يتأخر بضع ثوانٍ أو دقائق للاتصال/إعادة الاتصال.

المؤلف

Gustavo (Loseys)

شكر وتقدير، المساهمون والمساهمون غير الطوعيين

(بدون ترتيب معين)

  • Random Davis
  • Wanderson-Magalhaes
  • @byt3bl33d3r
  • Vitor
  • cybernobie
  • w0rk3r
  • wesley587
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    388
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →