
 #1
 hosch3n/msmap
مولد ويب شيل وحدوي يعمل بالذاكرة يدعم حاويات Java (Tomcat, Spring, WebLogic) مع أنواع متعددة من الشيلات، ومشفرات، وتجميع تلقائي لاختبار الاختراق بعد…
 garatc/bitunlocker
هجوم خفض الإصدار لـ CVE-2025-48804
 abedalqaderswedan1/aswcrypter
نص Bash وPython لإنشاء حمولات تخترق جميع برامج مكافحة الفيروسات حتى الآن [FUD]
 teknogeek/ssrf-sheriff
شريف بسيط لاختبار SSRF مكتوب بلغة Go
 soltanali0/cve-2025-53770-exploit
أداة استغلال حقن WebPart في SharePoint
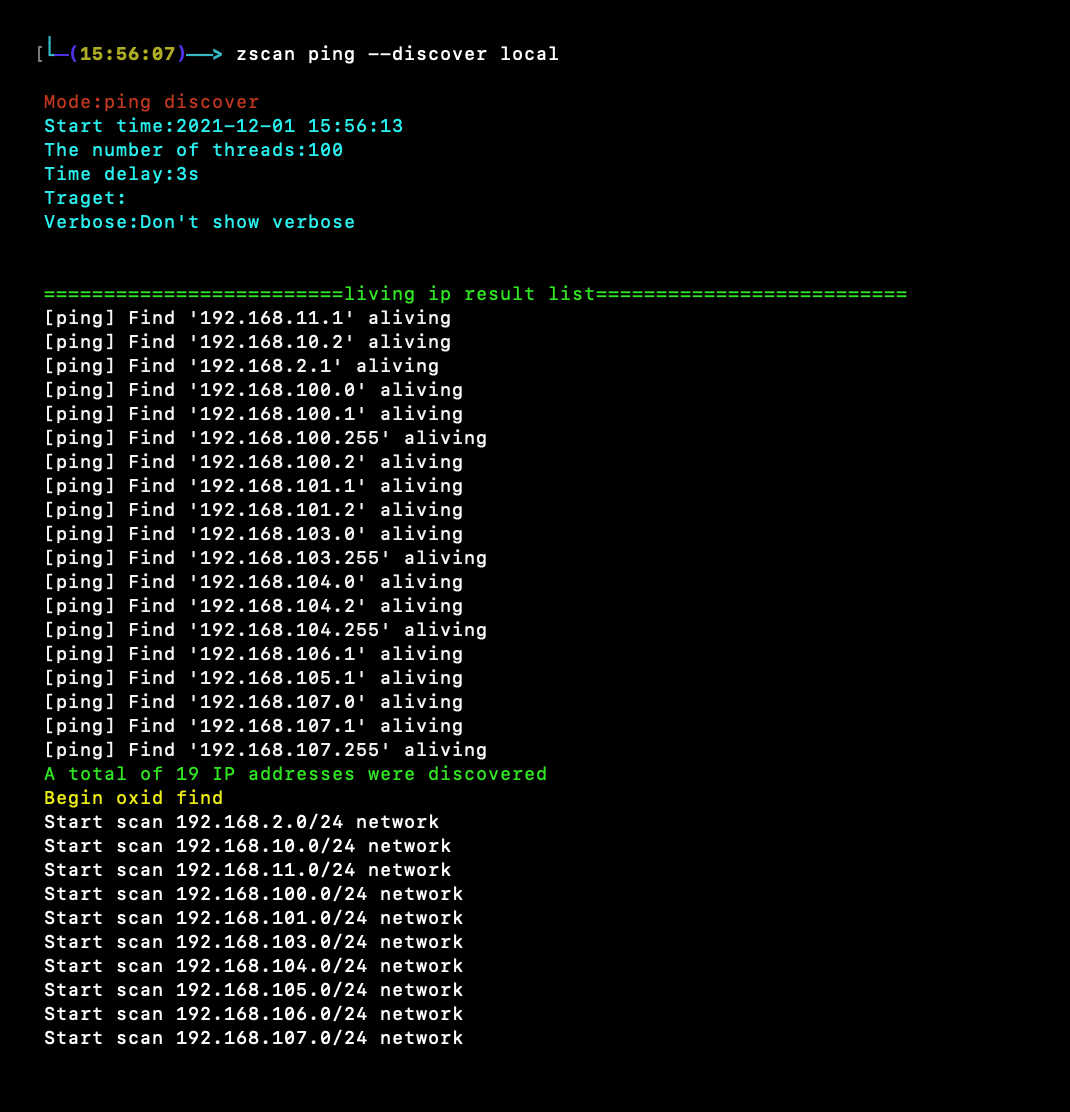
 ccob/lsarelayx
أداة ترحيل NTLM على مستوى النظام تقوم بربط واجهات برمجة تطبيقات المصادقة في Windows لترحيل اتصالات NTLM الواردة، وتخفيض Kerberos، واستخراج تجزئات…
 momenbasel/htb-writeups
مجموعة منظمة لأكثر من 500 تقرير تفصيلي لأجهزة Hack The Box، وأكثر من 400 حل للتحديات، وأدوات تعلم تفاعلية تشمل رسوم بيانية للمعرفة، ومخططات لمسارات…
 tarlogicsecurity/chankro
أداة لتجاوز disable_functions و open_basedir
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 ethicalhackingplayground/ssrf-king
إضافة SSRF لـ burp تقوم بأتمتة اكتشاف SSRF في جميع الطلبات
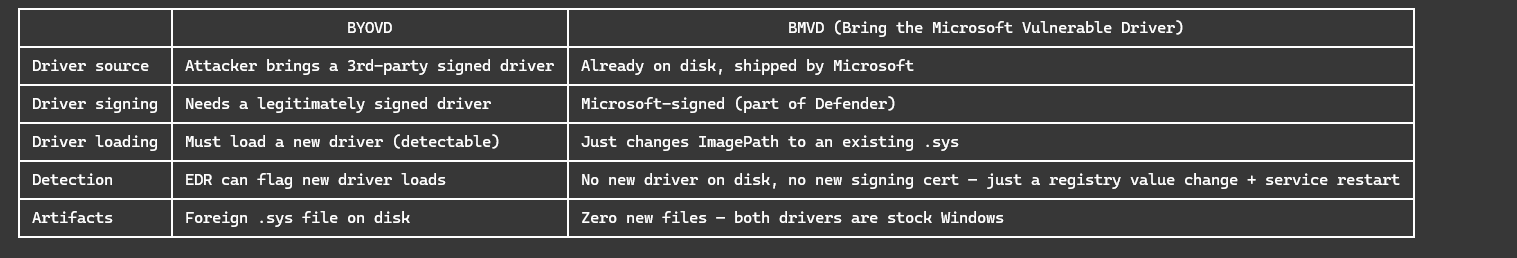 andreisss/ksldump
KslDump — لماذا تحضر سكينك الخاص بينما ديفندر قد ترك واحدة في المطبخ؟
 evict/poc_cve-2018-1002105
إثبات مفهوم لاستغلال CVE-2018-1002105 يستهدف خادم واجهة برمجة تطبيقات Kubernetes. يدعم تصعيد الامتيازات المصادق عليه وغير المصادق عليه لاستخراج…
 cravaterouge/autobloody
أداة لاستغلال مسارات تصعيد الامتيازات في Active Directory بشكل تلقائي كما تظهرها BloodHound

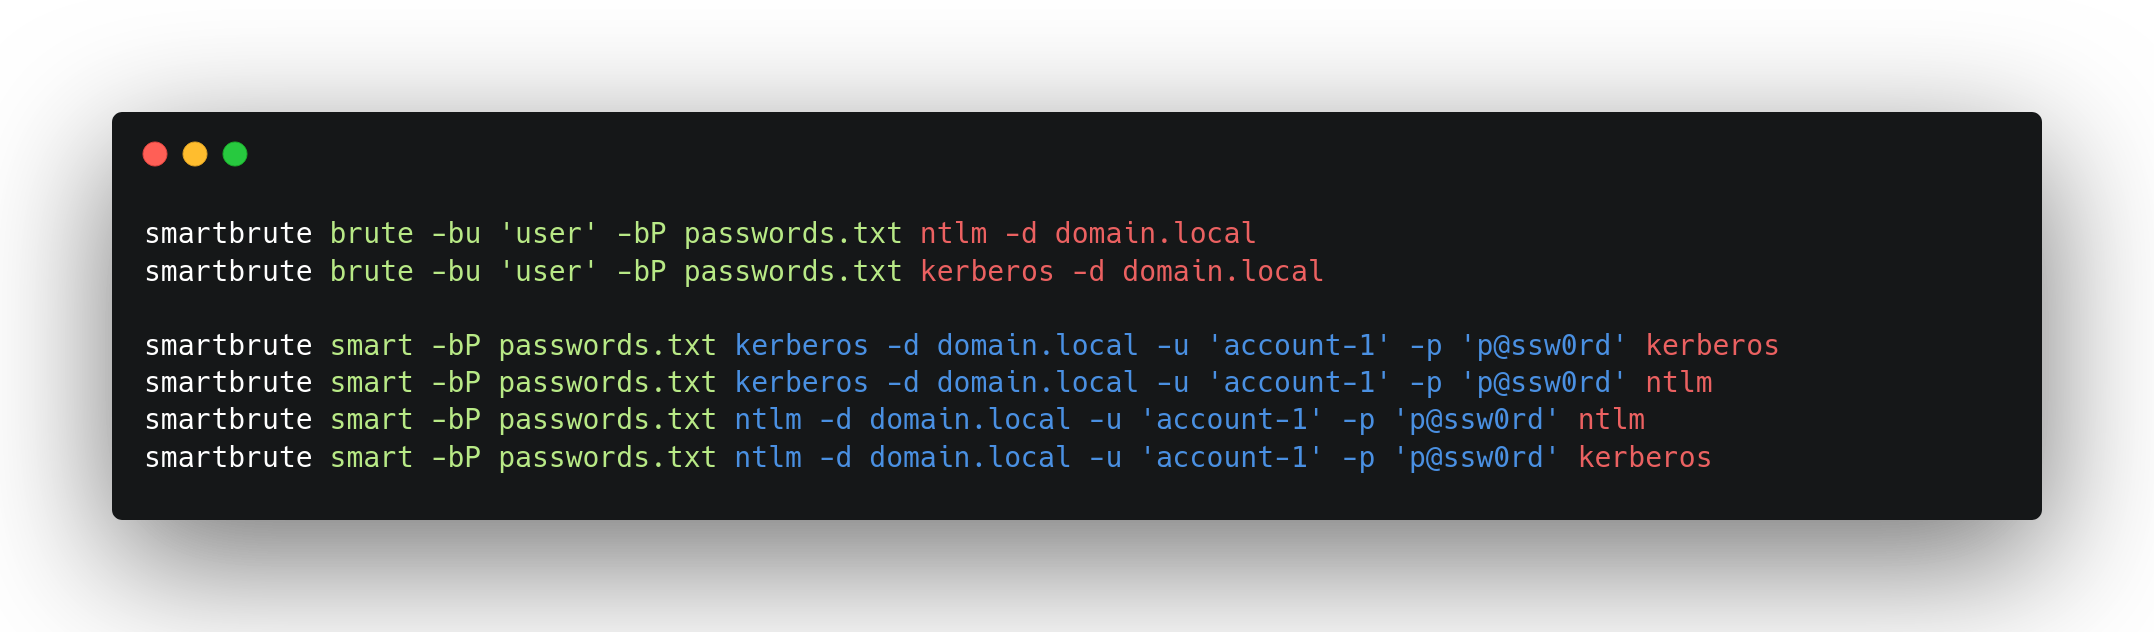 shutdownrepo/smartbrute
أداة رش كلمات المرور والقوة الغاشمة لخدمات مجال Active Directory









