
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
أداة الكشف الجماعي لثغرة تنفيذ التعليمات البرمجية عن بعد CVE-2019-0708 لمنفذ 3389 (Rdpscan Bluekeep Check)
 emptymonkey/revsh
شل عكسي مع دعم الطرفية، ونفق بيانات، وقدرات تنقل متقدمة.
 bb1nfosec/information-security-tasks
قاعدة معرفية منسّقة للأمن المعلوماتي تضم ملاحظات الممارسين والمنهجيات وملخصات يومية محدّثة للثغرات (CVE) والأخبار والأدوات، منظّمة حسب موضوعات الهجوم…
 nccgroup/steppingstones
أداة قائمة على الويب لتسجيل أنشطة الفريق الأحمر وإعداد التقارير والوعي الظرفي، مع تكامل مع Cobalt Strike وBloodHound.
 blacknbunny/cve-2018-10933
أداة استغلال لـ CVE-2018-10933 (تجاوز المصادقة في LibSSH) تتيح وصولاً غير موثَّق لصدفة الأوامر على خوادم SSH الضعيفة مع كشف الإصدار وتكامل مع Shodan.
 mvelazc0/purplesharp
PurpleSharp هي أداة محاكاة خصم مكتوبة بلغة C#، تقوم بتنفيذ تقنيات الخصم بهدف توليد تتبع هجومي في بيئات Windows المراقبة.
 nccgroup/loggerplusplus
إضافة تسجيل متقدمة لـ Burp Suite
 phillips321/adaudit
نص باورشيل لأتمتة تدقيق النطاق
 hashview/hashview
واجهة أمامية ويب لاختراق كلمات المرور والتحليلات
 six2dez/wahh_extras
دليل القراصنة لتطبيقات الويب - محتوى إضافي
 fozavci/viproy-voipkit
VIPROY - مجموعة اختبار اختراق VoIP لإطار Metasploit
 vah13/extracttvpasswords
أداة لاستخراج كلمات المرور من ذاكرة TeamViewer باستخدام Frida
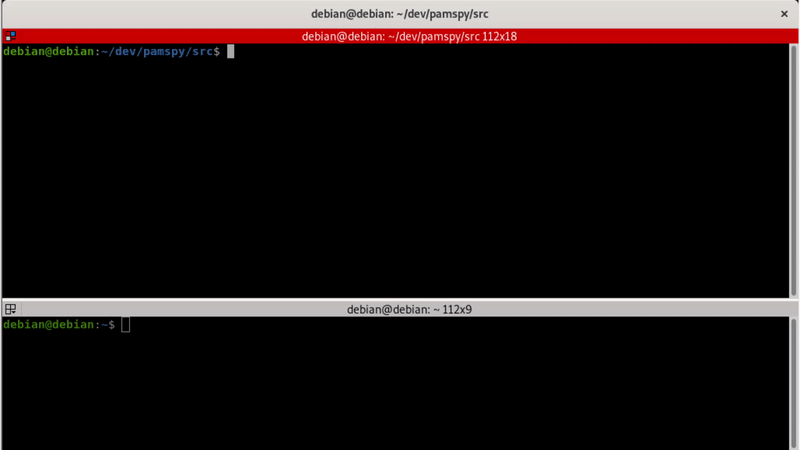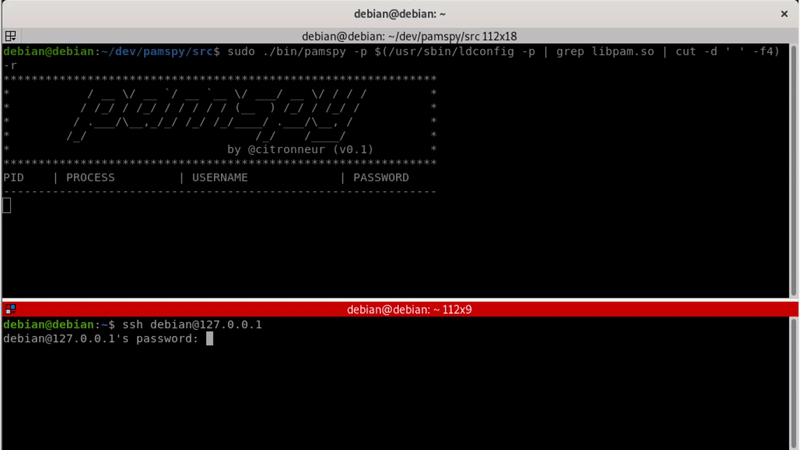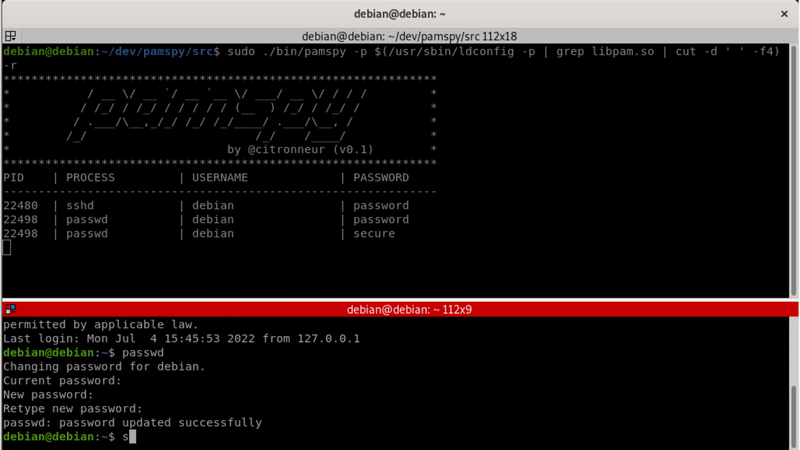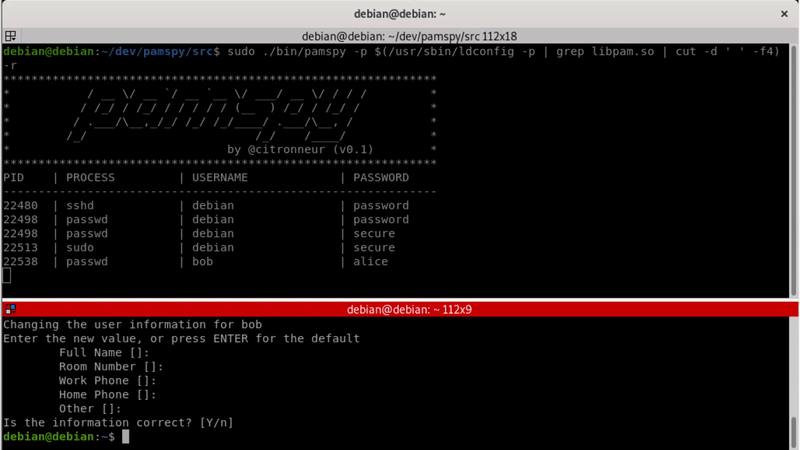 citronneur/pamspy
أداة تفريغ بيانات الاعتماد لأنظمة Linux باستخدام eBPF
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: قم بتشغيل أي نظام تشغيل أو ملف .efi دون تعطيل UEFI Secure Boot
 zgzhang/cve-2024-6387-poc
حالة سباق في معالج الإشارة في خادم OpenSSH (sshd)
 d4vinci/pyflooder
سكربت بايثون لفيضان HTTP يمكنه إيقاف موقع ويب عادي خلال 10 ثوانٍ
 rizemon/exploit-writing-for-oswe
نصائح حول كيفية كتابة سكربتات الاستغلال (بشكل أسرع!)








