
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PurpleSharp — PurpleSharp هي أداة محاكاة خصم مكتوبة بلغة C#، تقوم بتنفيذ تقنيات الخصم بهدف توليد تتبع هجومي في بيئات Windows المراقبة. | Kitploit
أدوات/GitHubGitHub/mvelazc0/purplesharp
تصعيد الامتيازاتآليات الاستمراريةالحركة الجانبيةاختبار الاختراقالتعلم والتعليمالفريق الأحمرالهجوم العدائي
GitHubmvelazc0/purplesharp

PurpleSharp

PurpleSharp هي أداة محاكاة خصم مكتوبة بلغة C#، تقوم بتنفيذ تقنيات الخصم بهدف توليد تتبع هجومي في بيئات Windows المراقبة.

عرض المستودع
84711557منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

PurpleSharp

Open_Threat_Research Community BlackHat Arsenal 2021 BlackHat Arsenal 2023

PurpleSharp Logo

لا يزال الدفاع عن شبكات المؤسسات ضد المهاجمين يشكل تحدياً صعباً لفرق الدفاع (Blue Teams). لقد قصرت الوقاية؛ وقد أثبت تحسين قدرات الكشف والاستجابة أنه خطوة في الاتجاه الصحيح. ومع ذلك، بدون التليمترية الناتجة عن سلوك الخصم، سيكون بناء قدرات كشف جديدة واختبار القدرات الحالية محدوداً.

PurpleSharp هي أداة محاكاة خصم مفتوحة المصدر مكتوبة بلغة C# تنفذ تقنيات الخصم داخل بيئات Active Directory في Windows. يمكن الاستفادة من التليمترية الناتجة لقياس وتحسين فعالية برنامج هندسة الكشف. تستفيد PurpleSharp من إطار MITRE ATT&CK وتنفذ تقنيات مختلفة عبر دورة حياة الهجوم: التنفيذ، الثبات، تصعيد الامتيازات، الوصول إلى بيانات الاعتماد، الحركة الجانبية، إلخ. وهي تدعم حالياً 47 تقنية فريدة من ATT&CK.
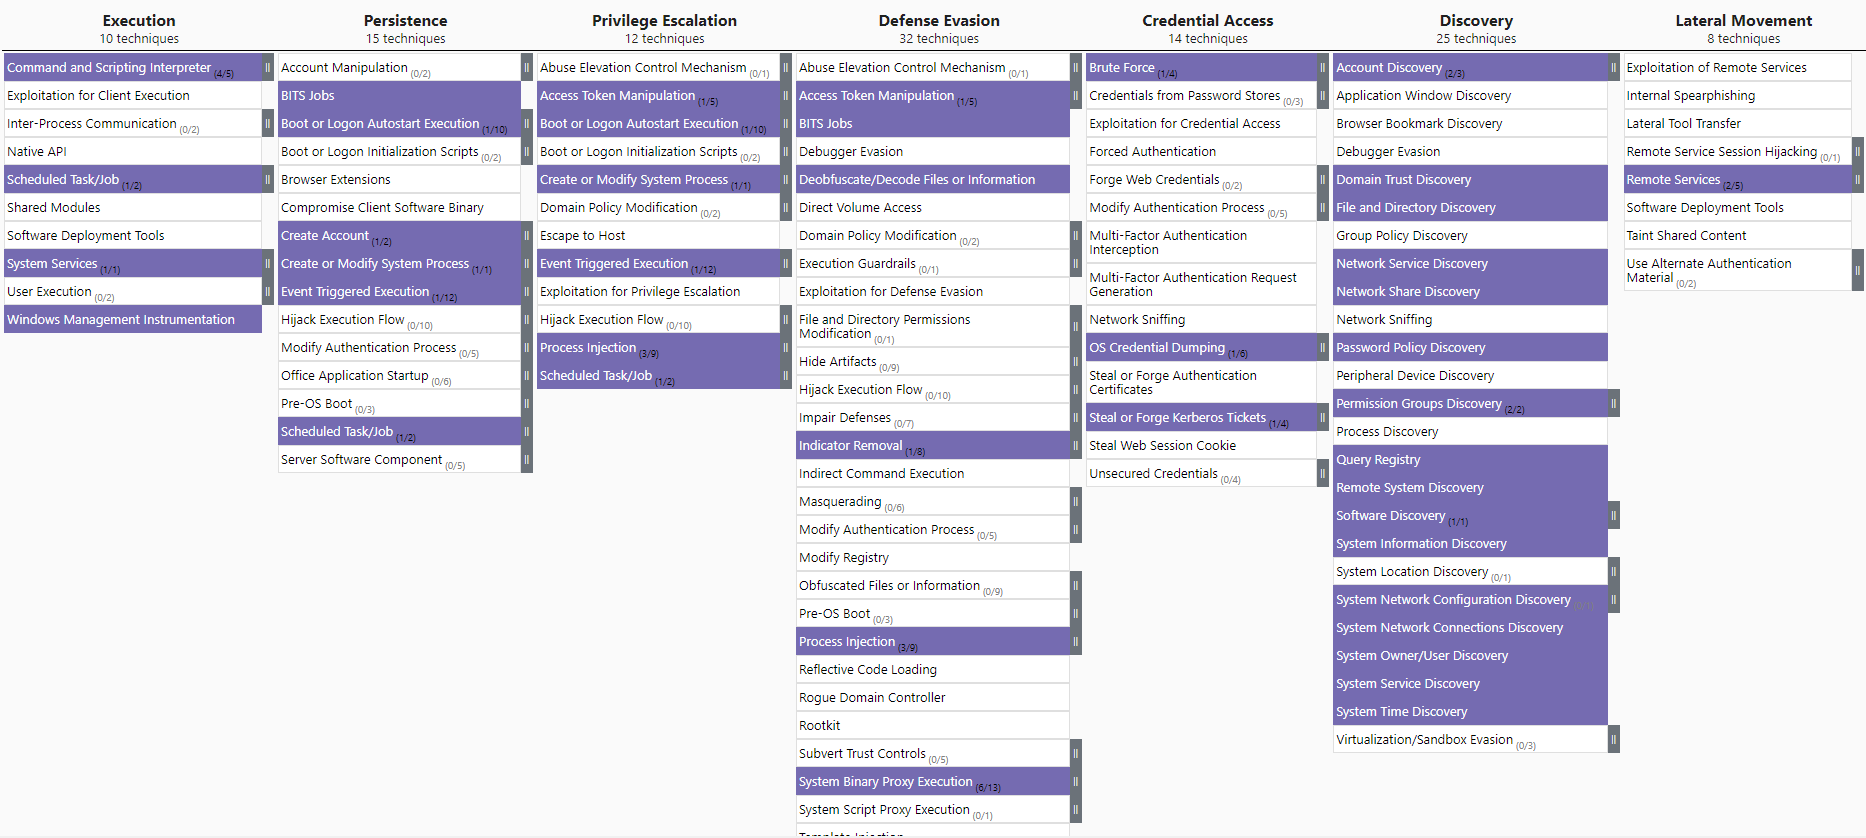
تم تقديم PurpleSharp لأول مرة في Derbycon IX في سبتمبر 2019.

تم إصدار نسخة محدثة في 6 أغسطس 2020 كجزء من BlackHat Arsenal 2020. تم إصدار أحدث نسخة في أغسطس 2021 كجزء من BlackHat Arsenal 2021.

قم بزيارة قسم العروض التوضيحية لرؤية PurpleSharp وهي تعمل.

الأهداف / حالات الاستخدام

تساعد التليمترية الهجومية الناتجة عن محاكاة التقنيات باستخدام PurpleSharp فرق البحث والكشف في:

  • بناء تحليلات كشف جديدة
  • اختبار تحليلات كشف موجودة
  • التحقق من مرونة الكشف
  • تحديد الفجوات في الرؤية
  • تحديد المشكلات في خط أنابيب تسجيل الأحداث

دليل البدء السريع

البناء من المصدر

يمكن بناء PurpleSharp باستخدام Visual Studio Community 2019 أو 2020.

تحميل أحدث إصدار

تحميل أحدث إصدار ثنائي جاهز للاستخدام لتنفيذ محاكاة TTP.

مطلوب .NET Framework 4.5.

المحاكاة

كل ما تحتاجه لبدء محاكاة الهجمات هو مجموعة PurpleSharp.

للحصول على أفكار للمحاكاة، راجع دليل لعب الفريق الأرجواني لـ Active Directory، وهو مستودع لملفات JSON الجاهزة للاستخدام لـ PurpleSharp.

التوثيق

https://www.purplesharp.com/

المؤلفون

  • Mauricio Velazco - @mvelazco

الشكر والإقرارات

المجتمع مصدر رائع للأفكار والملاحظات. شكراً لكم جميعاً.

  • Olaf Hartong
  • Roberto Rodriguez
  • Matt Graeber
  • Jonny Johnson
  • Keith McCammon
  • Andrew Schwartz

الترخيص

هذا المشروع مرخص بموجب رخصة BSD ثلاثية البنود - راجع ملف LICENSE للتفاصيل.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





