
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 vanhoefm/fragattacks
أداة آلية لاختبار الثغرات في عملاء Wi-Fi ونقاط الوصول، تكتشف عيوب التجزئة/التجميع في هجمات FragAttacks من خلال حقن الإطارات، والاختبار بالوضع…
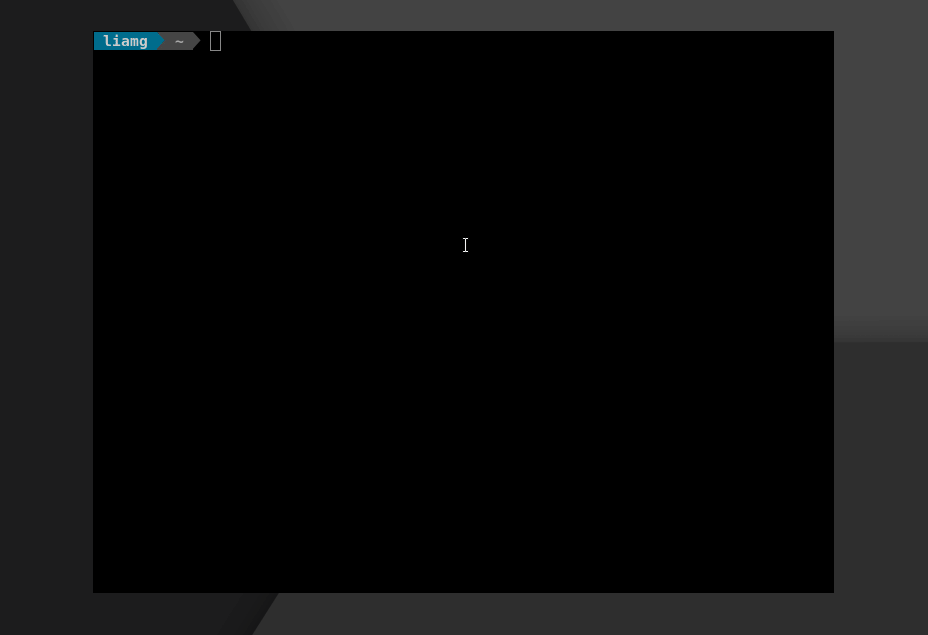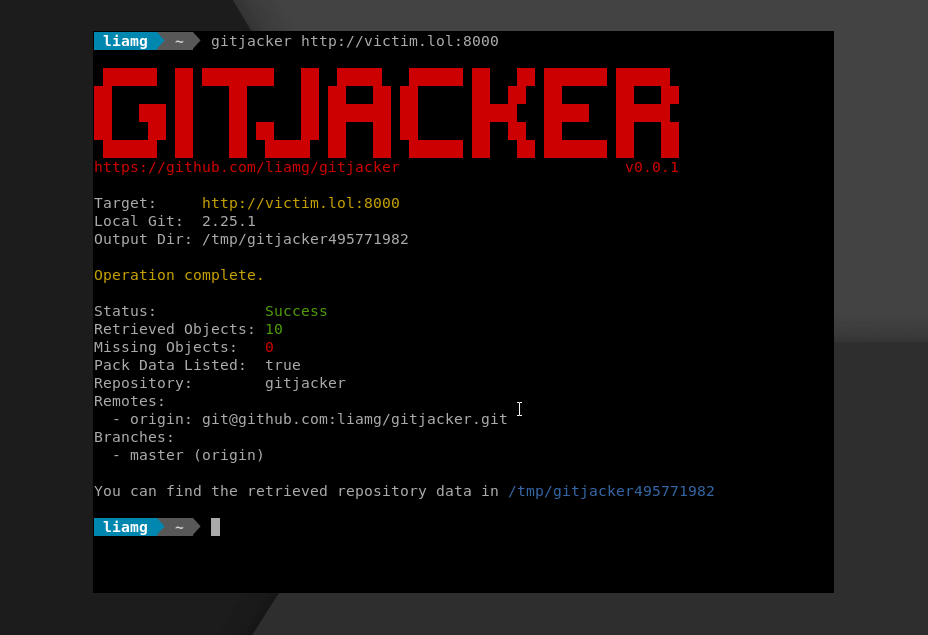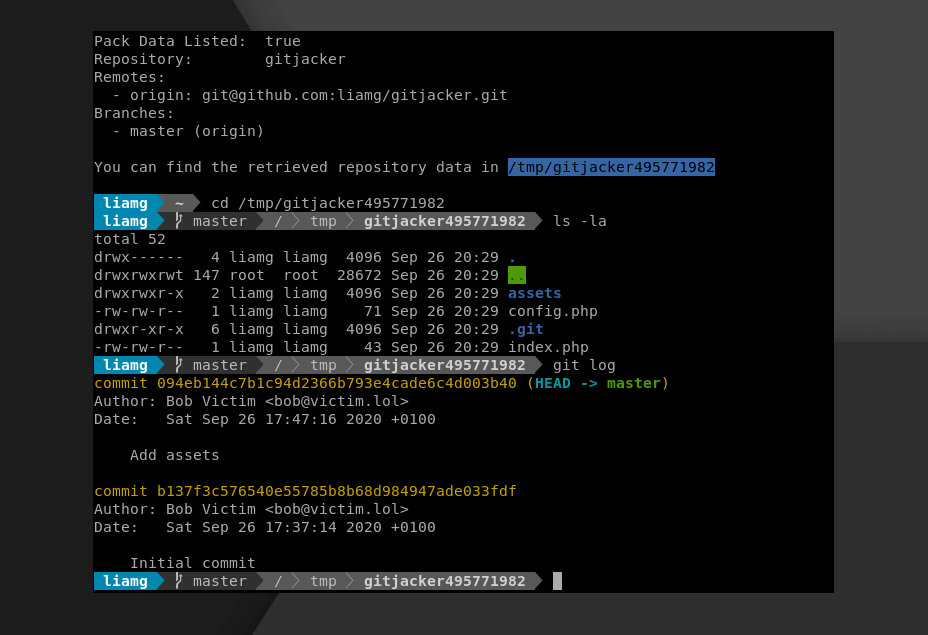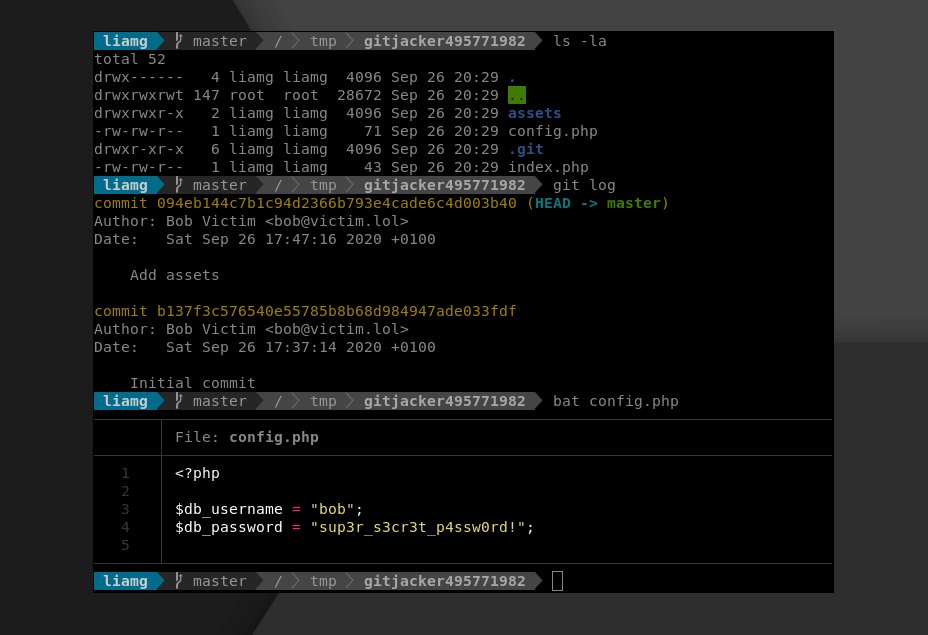 liamg/gitjacker
🔪 :octocat: تسريب مستودعات git من مواقع الويب غير المهيأة بشكل صحيح
 ly4k/spoolfool
استغلال لثغرة CVE-2022-21999 - ثغرة رفع الامتيازات في Windows Print Spooler (LPE)
 synacktiv/php_filter_chain_generator
واجهة سطر أوامر لتوليد سلاسل تصفية PHP لتنفيذ التعليمات البرمجية عن بُعد عبر معلمات include/require المتحكم فيها. ينتج تجاوزات تصفية معقدة قائمة على…
 nickvourd/windows-local-privilege-escalation-cookbook
كتاب طبخ تصعيد الامتيازات المحلية في ويندوز
 jovanbulck/sgx-step
إطار عمل هجومي عملي للتحكم الدقيق في تنفيذ المنطقة المحمية
 flangvik/teamfiltration
إطار عمل متعدد المنصات لتعداد حسابات O365، ورش كلمات المرور، واستخراج بيانات البريد الإلكتروني/Teams/OneDrive، واختراق حسابات EntraID عبر التلاعب…
 factionsecurity/faction
توليد تقارير اختبار الاختراق والتعاون في التقييم
 bishopfox/bfinject
حقن Dylib لنظام iOS 11.0 - 11.1.2 مع كسر حماية LiberiOS وElectra
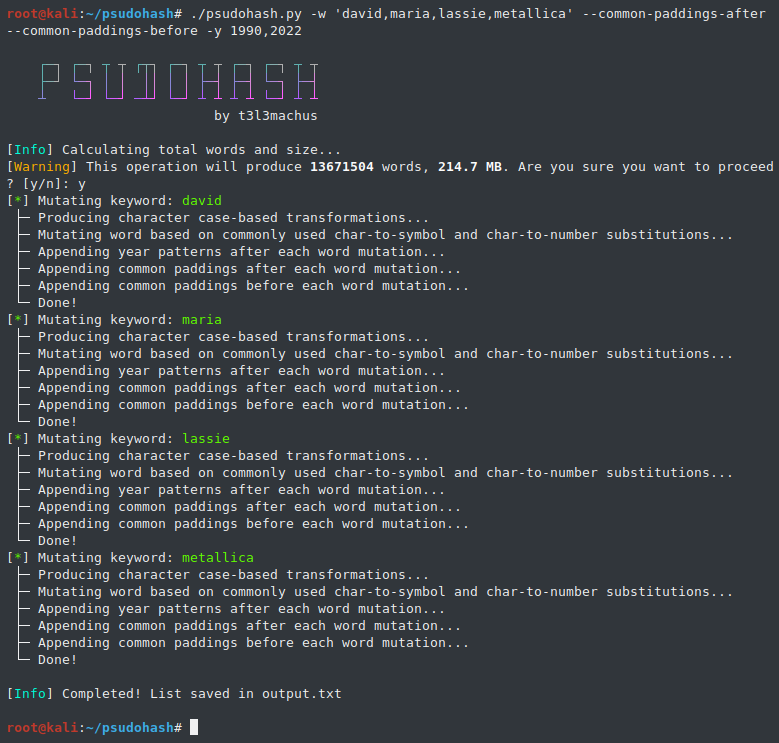 t3l3machus/psudohash
يولد ملايين من تحوّلات كلمات المرور المستندة إلى الكلمات المفتاحية في ثوانٍ.
 bishopfox/h2csmuggler
تهريب طلبات HTTP عبر HTTP/2 بنص واضح (h2c)
 brainfucksec/kalitorify
وكيل شفاف عبر Tor لنظام Kali Linux
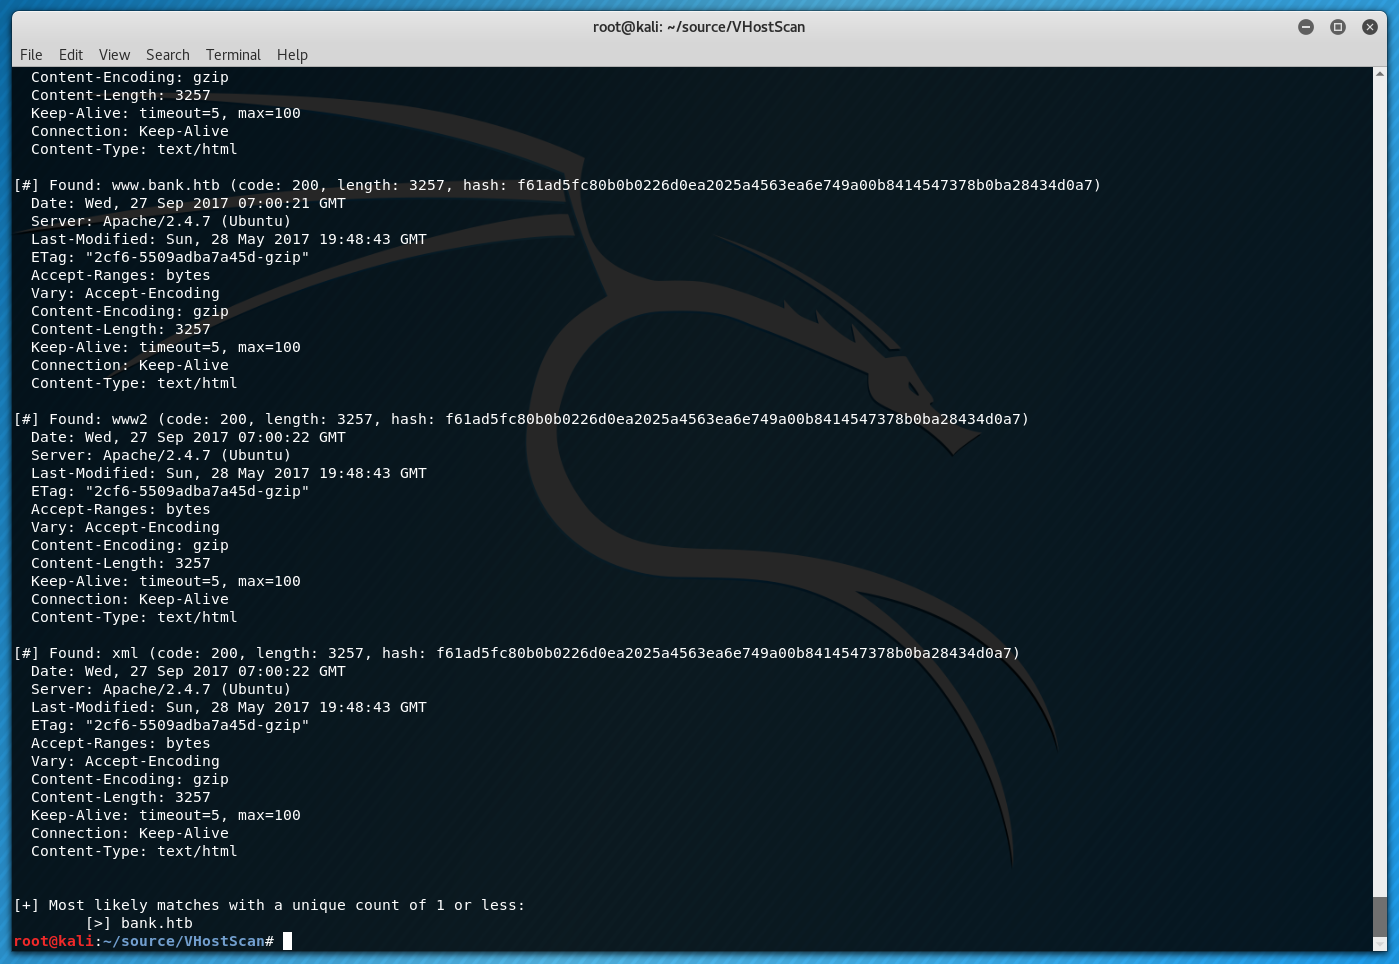 codingo/vhostscan
ماسح مضيف افتراضي يقوم بإجراء عمليات بحث عكسية، يمكن استخدامه مع أدوات المحور، ويكتشف سيناريوهات الالتقاط الشامل، ويتعامل مع أحرف البدل والأسماء…
 meliht/mr.sip
إطار تقييم أمان SIP لمختبري اختراق VoIP. عُرض في DEFCON و BlackHat و Offzone.
 p0dalirius/windows-coerced-authentication-methods
قائمة بأساليب لإجبار جهاز ويندوز على المصادقة على جهاز يتحكم فيه المهاجم عبر استدعاء إجراء بعيد (RPC) ببروتوكولات متنوعة.
 diversenok/tokenuniverse
أداة متقدمة للعمل مع رموز الوصول وسياسة أمان ويندوز.
 leoloobeek/lapstoolkit
أداة لتدقيق ومهاجمة بيئات LAPS
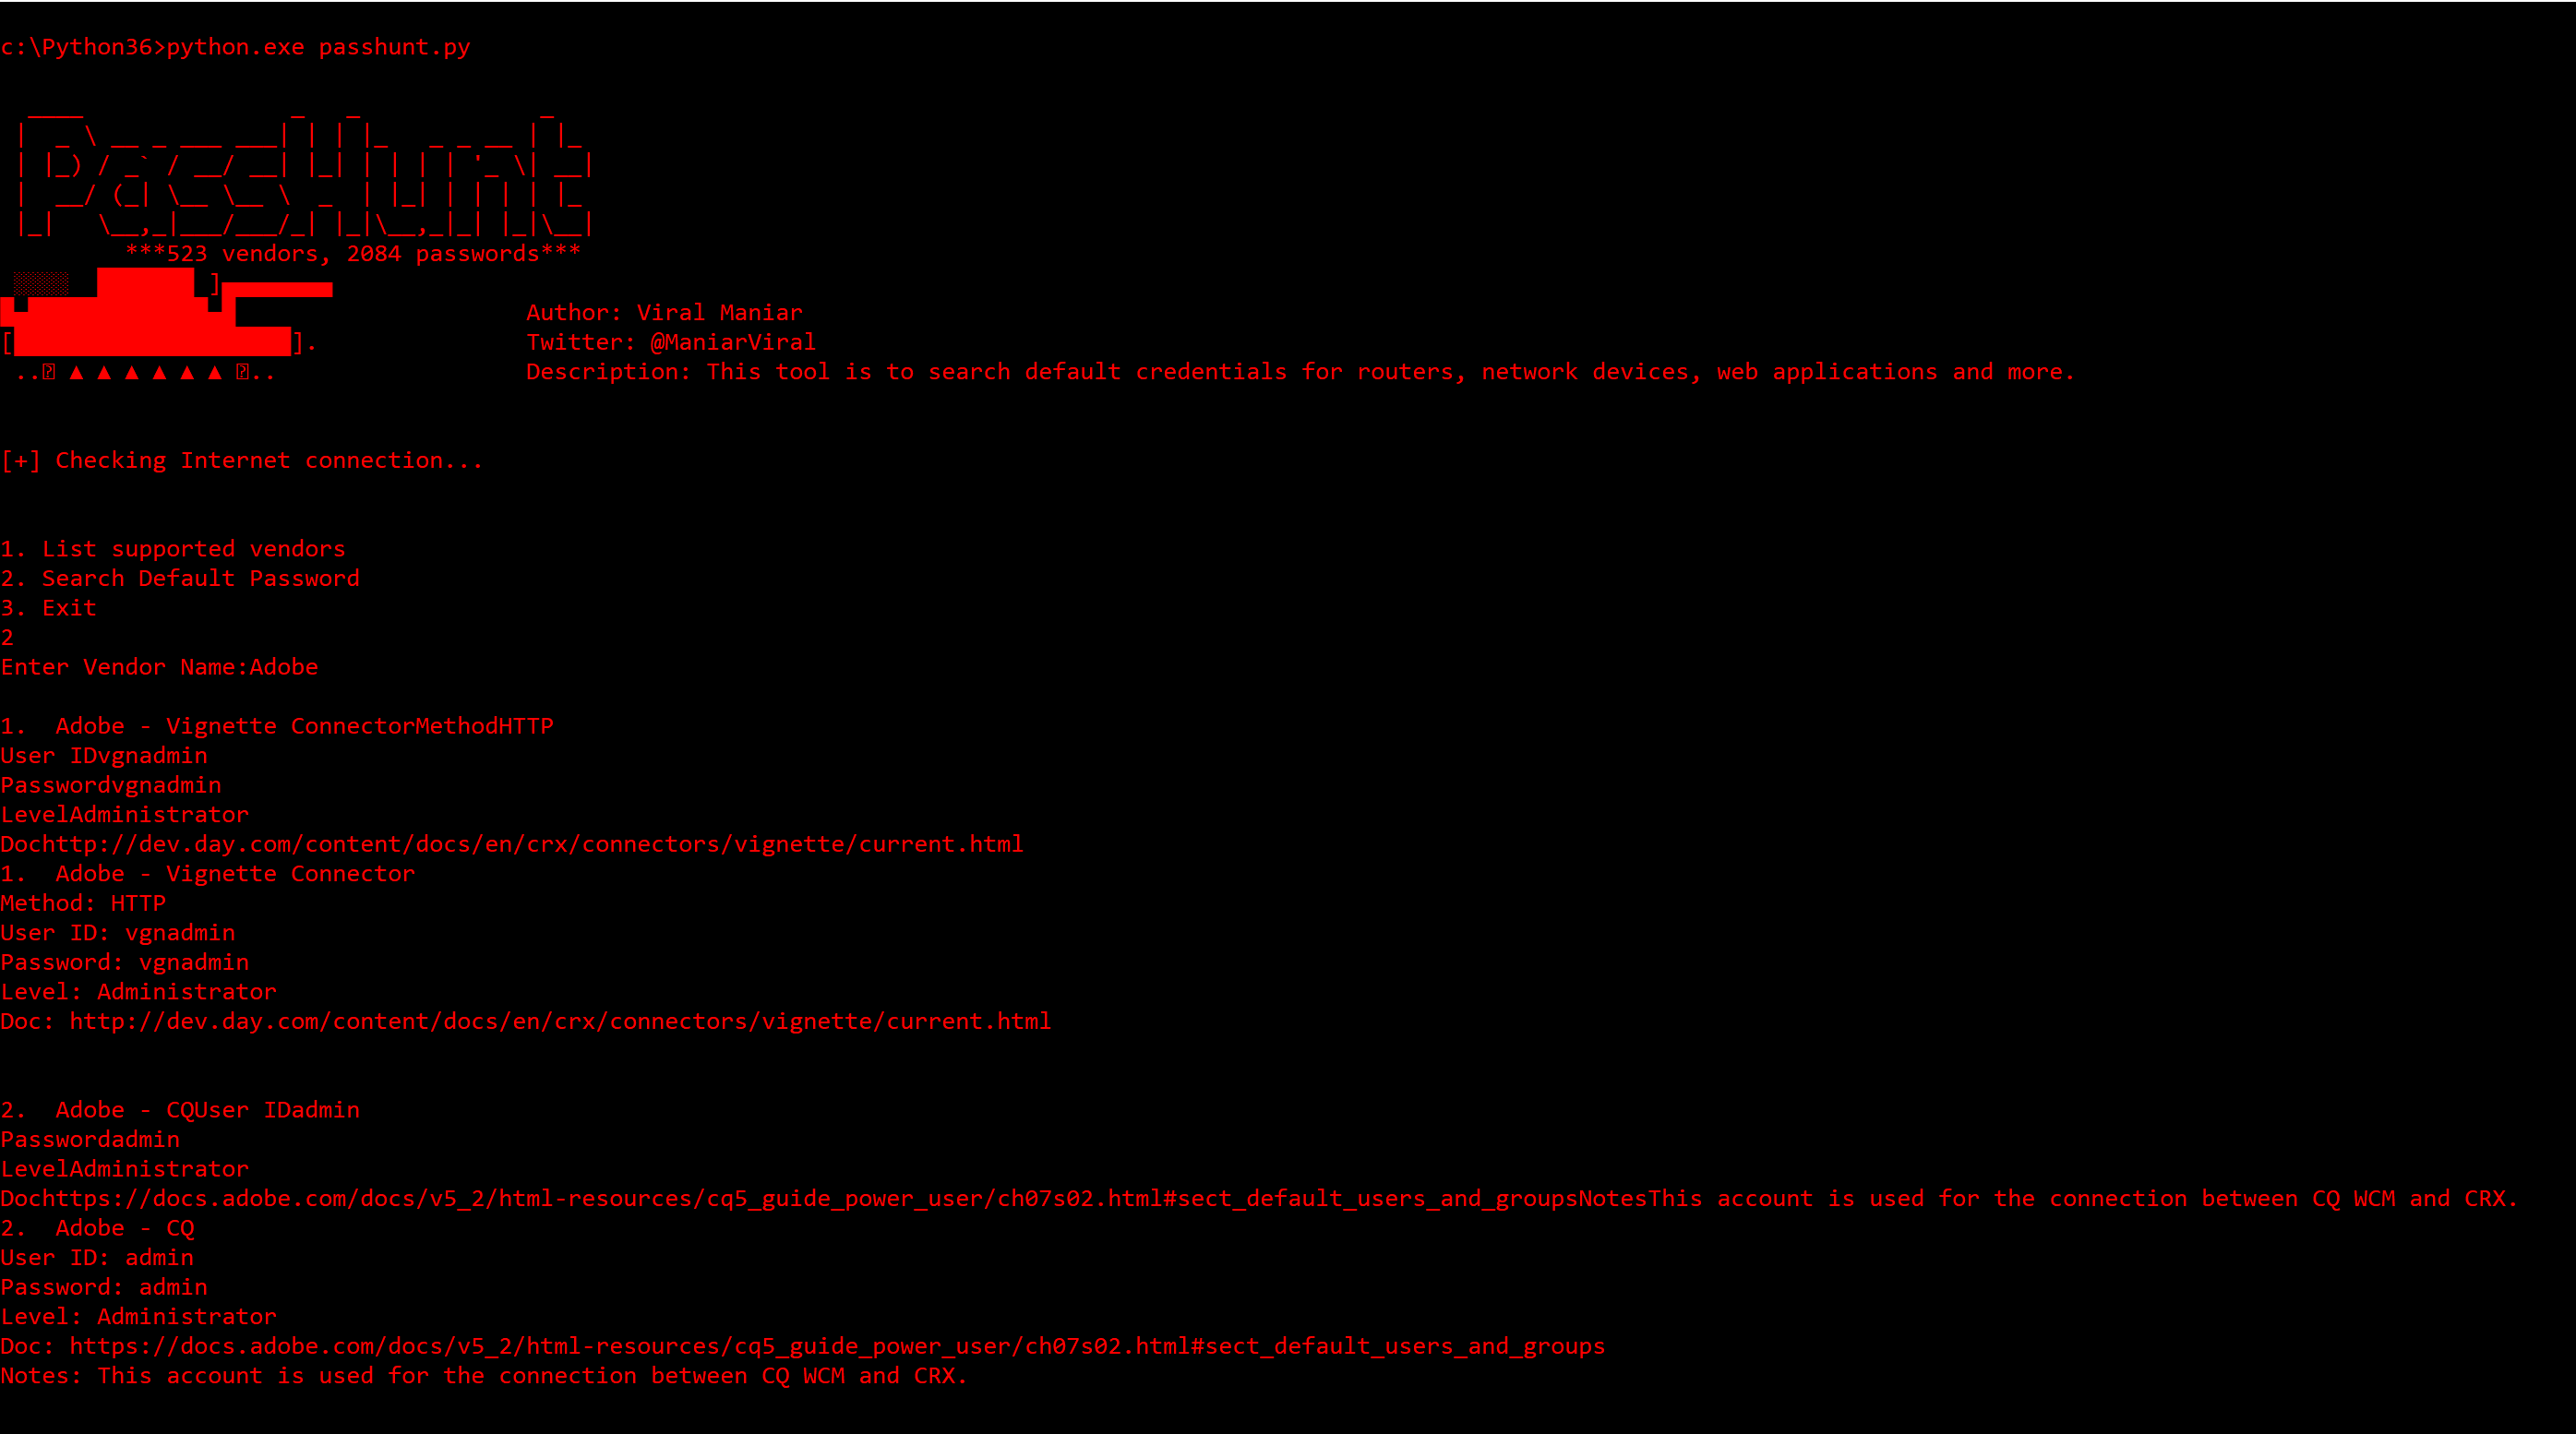 viralmaniar/passhunt
Passhunt هي أداة بسيطة للبحث عن بيانات الاعتماد الافتراضية لأجهزة الشبكة وتطبيقات الويب والمزيد. ابحث عبر 523 بائعًا وكلمات المرور الافتراضية الخاصة…








