
 jovanbulck/sgx-step
إطار عمل هجومي عملي للتحكم الدقيق في تنفيذ المنطقة المحمية


SGX-Step هو إطار عمل مفتوح المصدر لتسهيل أبحاث هجمات القنوات الجانبية على معالجات Intel x86 بشكل عام ومنصات Intel SGX بشكل خاص. يتكون SGX-Step من برنامج تشغيل Linux خبيث ومكتبة نظام تشغيل صغيرة في مساحة المستخدم تتيح تكوين إدخالات جداول الصفحات غير الموثوقة و/أو مقاطعات مؤقت x86 APIC بالكامل من مساحة المستخدم. وقد تم الاستفادة من SGX-Step في أبحاثنا الخاصة، وكذلك من قبل باحثين مستقلين، لتمكين العديد من هجمات التنفيذ داخل الـ Enclave الجديدة والمحسّنة التي تجمع ملاحظات القنوات الجانبية بأقصى دقة زمنية (أي عن طريق مقاطعة الـ Enclave الضحية بعد كل تعليمة واحدة).
الترخيص. SGX-Step برنامج حر، مرخّص بموجب GPLv3. شعار SGX-Step مشتق من سلسلة صور Eadweard Muybridge الأيقونية "Sallie Gardner at a Gallop" التي تنتمي إلى الملكية العامة، والتي، مثل هدفنا في التنفيذ خطوة بخطوة داخل الـ Enclave، تفكك ديناميكيات الحصان الراكض إلى سلسلة من الإطارات الفوتوغرافية الفردية لكشف خصائص مشية الحصان الإجمالية.
| إصدار SGX-Step | ميزات سجل التغييرات |
|---|---|
| v1.5.0 | إصلاحات الاستقرار (KPTI، تعيين ISR للنواة)؛ منفذ Gramine (تجريبي)؛ دعم IPI. |
| v1.4.0 | بوابات المقاطعة/الاستدعاء ذات الامتيازات (Plundervolt). |
| v1.3.0 | دعم التنفيذ العابر (Foreshadow). |
| v1.2.0 | معالجة المقاطعات في مساحة المستخدم وتصفية حتمية للخطوات الصفرية (Nemesis). |
| v1.1.0 | دعم IA32. |
| v1.0.0 | التلاعب بجداول الصفحات في مساحة المستخدم والتنفيذ خطوة بخطوة عبر مؤقت APIC. |
المنشورات. تم استخدام SGX-Step من قبل عدة مجموعات بحثية مستقلة ومكّن خطًا جديدًا من هجمات SGX عالية الدقة. تتضمن القائمة الكاملة المحدّثة للمشاريع المعروفة التي تستخدم SGX-Step في أسفل ملف README هذا. نسخة من الورقة البحثية الأصلية متاحة هنا.
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
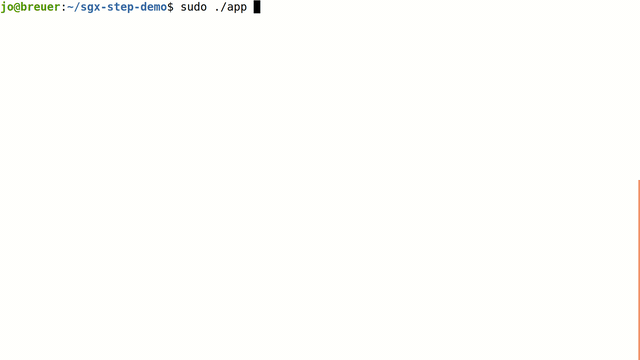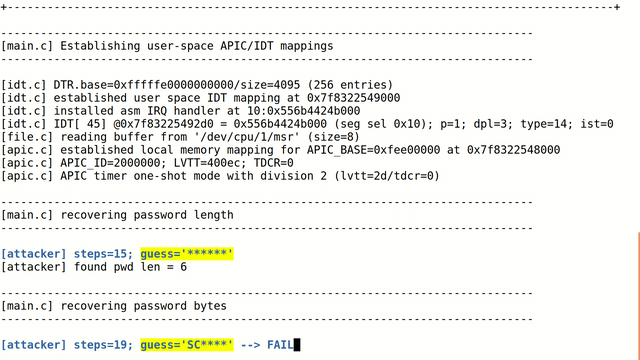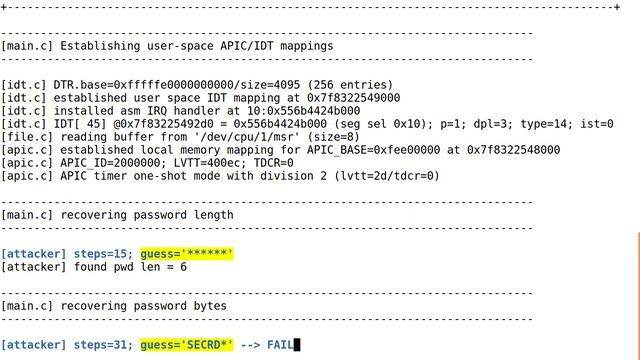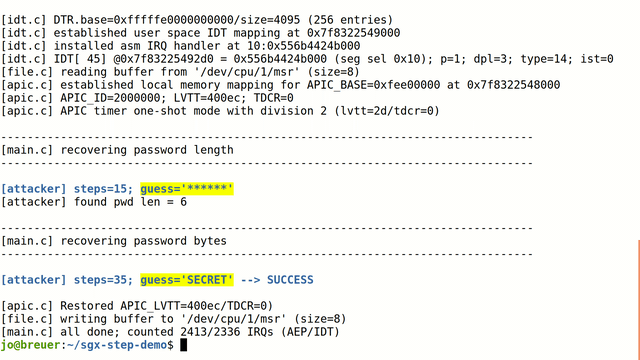
عرض توضيحي. يحتوي الدليل app/memcmp على تطبيق عرض توضيحي صغير
يوضّح قوة هجمات SGX-Step من خلال التنفيذ خطوة بخطوة (single-stepping) لعيّنة من
الـ enclave تحتوي على منطق مقارنة كلمات مرور memcmp دقيق وغير ثابت الزمن.
وعلى النقيض من هجمات التوقيت التقليدية المشهورة بضجيجها، يستطيع SGX-Step
أن يكسر كلمة المرور حرفًا بحرف بشكل حتمي في زمن خطي:
يكمن الجانب الحاسم في تصميم SGX-Step، على النقيض من مقترحات الاستباق السابقة للـ enclave، في إنشاء تعيينات ذاكرة افتراضية في فضاء المستخدم لمواقع الذاكرة الفيزيائية التي تحمل مدخلات جداول الصفحات، وكذلك لسجلات التكوين الخاصة بـ الذاكرة المعيَّنة للإدخال/الإخراج (memory-mapped I/O) الخاصة بـ local APIC وجدول واصفات المقاطعات x86 (IDT). يتيح ذلك لعملية مضيف غير موثوقة يتحكم بها المهاجم أن تقوم بسهولة بـ (i) تتبّع أو تعديل مدخلات جداول صفحات الـ enclave، و(ii) تكوين مصدر المقاطعة أحادية الطلقة/الدورية لمؤقت APIC، و(iii) إطلاق مقاطعات بين المعالجات، و(iv) تسجيل معالجات مقاطعات مخصصة بالكامل داخل فضاء المستخدم.
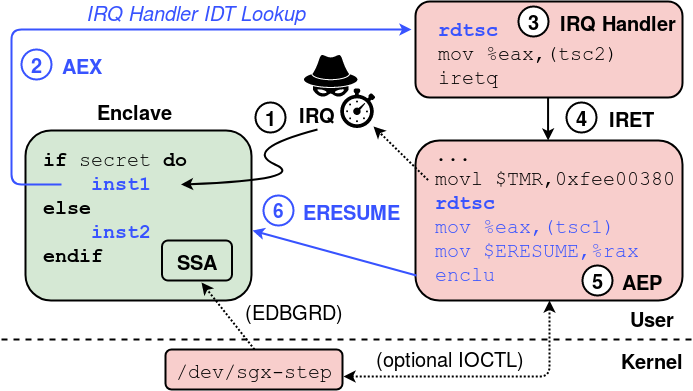
يلخّص الشكل أعلاه تسلسل خطوات العتاد والبرمجيات عند مقاطعة واستئناف الـ SGX enclave من خلال إطار عملنا.
/proc/self/mem في Linux وتعليمة
EDBGRD).ERESUME مباشرة.ينظَّم هذا المستودع على النحو التالي:
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
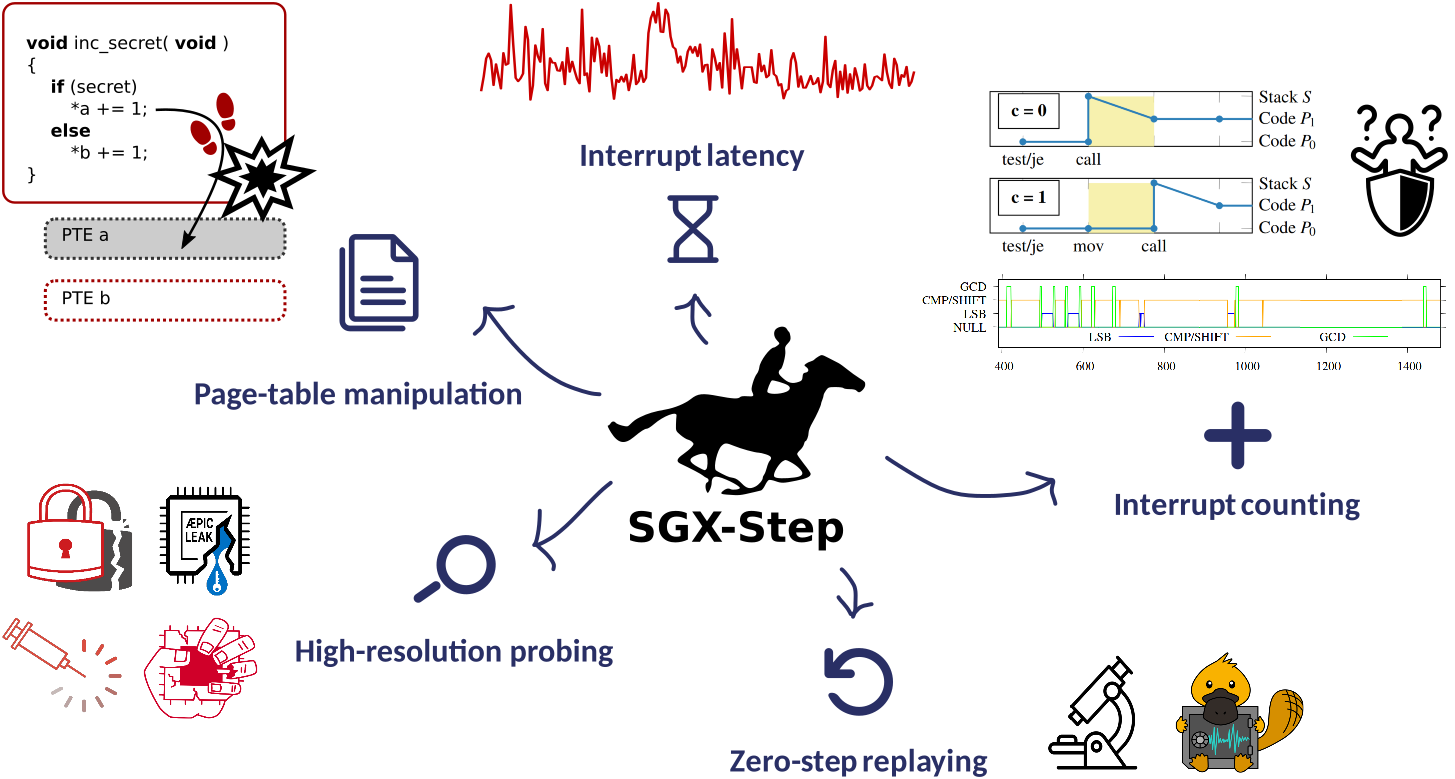
SGX-Step هو إطار عمل عالمي للتحكم في التنفيذ يتيح التداخل الدقيق لتعليمات حاضنة الضحية (victim enclave) مع شيفرة المهاجم العشوائية. يتم تلخيص بعض حالات الاستخدام الرئيسية لإطار SGX-Step في الشكل أدناه (انظر أيضًا إلى أسفل ملف README هذا للحصول على قائمة محدّثة بالمنشورات التي تستخدم SGX-Step).
يتطلب SGX-Step معالج Intel قادرًا على SGX، ونواة Linux جاهزة. أُجري تقييمنا الأصلي على معالجات i7-6500U/6700، تعمل بنظام Ubuntu 18.04 مع نواة Linux 4.15.0 القياسية. كما تُدعم نوى وتوزيعات Linux الأحدث. نلخّص معاملات نواة Linux أدناه.






