
 #1


 h4x0r-dz/leaked-credentials
كيفية البحث عن بيانات الاعتماد المسربة!
 s1ckb0y1337/cobalt-strike-cheatsheet
بعض الملاحظات والأمثلة حول وظائف cobalt strike
 bishopfox/sj
أداة لتدقيق نقاط النهاية المُعرفة في ملفات تعريف (Swagger/OpenAPI) المكشوفة.
 arno0x/dnsexfiltrator
تسريب البيانات عبر قناة خفية لطلبات DNS
 cyberark/skyark
يساعد SkyArk في اكتشاف وتقييم وتأمين الكيانات الأكثر امتيازًا في Azure و AWS
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) استغلال نواة لأجهزة أندرويد ذات مُحمّل إقلاع مقفل
 entropy1337/infernal-twin
اختراق لاسلكي - هذه أداة اختراق لاسلكي آلية
 breenmachine/rottenpotatong
إصدار جديد من RottenPotato كـ DLL بلغة C++ وثنائي مستقل بلغة C++ - لا حاجة لـ meterpreter أو أدوات أخرى.
 spinkham/skipfish
ماسح أمان لتطبيقات الويب من إنشاء lcamtuf لصالح google - مرآة غير رسمية
 ghostpack/sharpdpapi
SharpDPAPI هو منفذ بلغة C# لبعض وظائف DPAPI من Mimikatz.
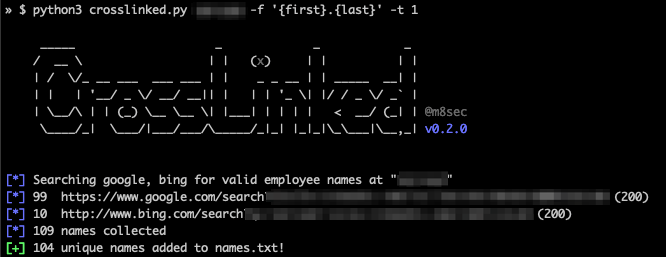 m8sec/crosslinked
أداة تعداد LinkedIn لاستخراج أسماء الموظفين الصحيحة من مؤسسة عبر كشط محركات البحث
 krisnova/boopkit
باب خلفي لـ eBPF على لينكس عبر TCP. تشغيل الصدى العكسي، تنفيذ الأوامر عن بعد، على وصول مميز سابق. أقل من الضوضاء، وأكثر من الفعل.
 fkasler/cuddlephish
متصفح وسيط مسلح (BitM) لمختبري الاختراق
 lachlan2k/react2shell-cve-2025-55182-original-poc
إثباتات مفهوم أصلية لثغرة React2Shell (CVE-2025-55182)، توضح تنفيذ الأكواد عن بُعد في تطبيقات Next.js عبر ثغرات تحليل أجزاء Webpack.
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
 0xinfection/xsrfprobe
أداة التدقيق والاستغلال الرئيسية لتزوير الطلبات عبر المواقع (CSRF).









