
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 requie/ai-red-teaming-guide
دليل شامل للاختبار العدائي والتقييم الأمني لأنظمة الذكاء الاصطناعي، يساعد المؤسسات على تحديد الثغرات قبل أن يستغلها المهاجمون.
 bhassani/eternalbluec
مجموعة EternalBlue المعاد بناؤها بلغة C/C++ والتي تتضمن: ثغرة MS17-010، كاشف ثغرة EternalBlue، كاشف DoublePulsar ورافع شيل كود و DLL لـ DoublePulsar
 saadahla/filelesspeloader
تحميل PE المشفّر بتشفير AES عن بُعد في الذاكرة، فك تشفيره وتشغيله
 archstrike/archstrike
مستودع Arch Linux للمحترفين والمتحمسين في مجال الأمان. تم إنتاجه على طريقة Arch ومُحسَّن لمعماريات i686 وx86_64 وARMv6 وARMv7 وARMv8.
 wgpsec/fofa_viewer
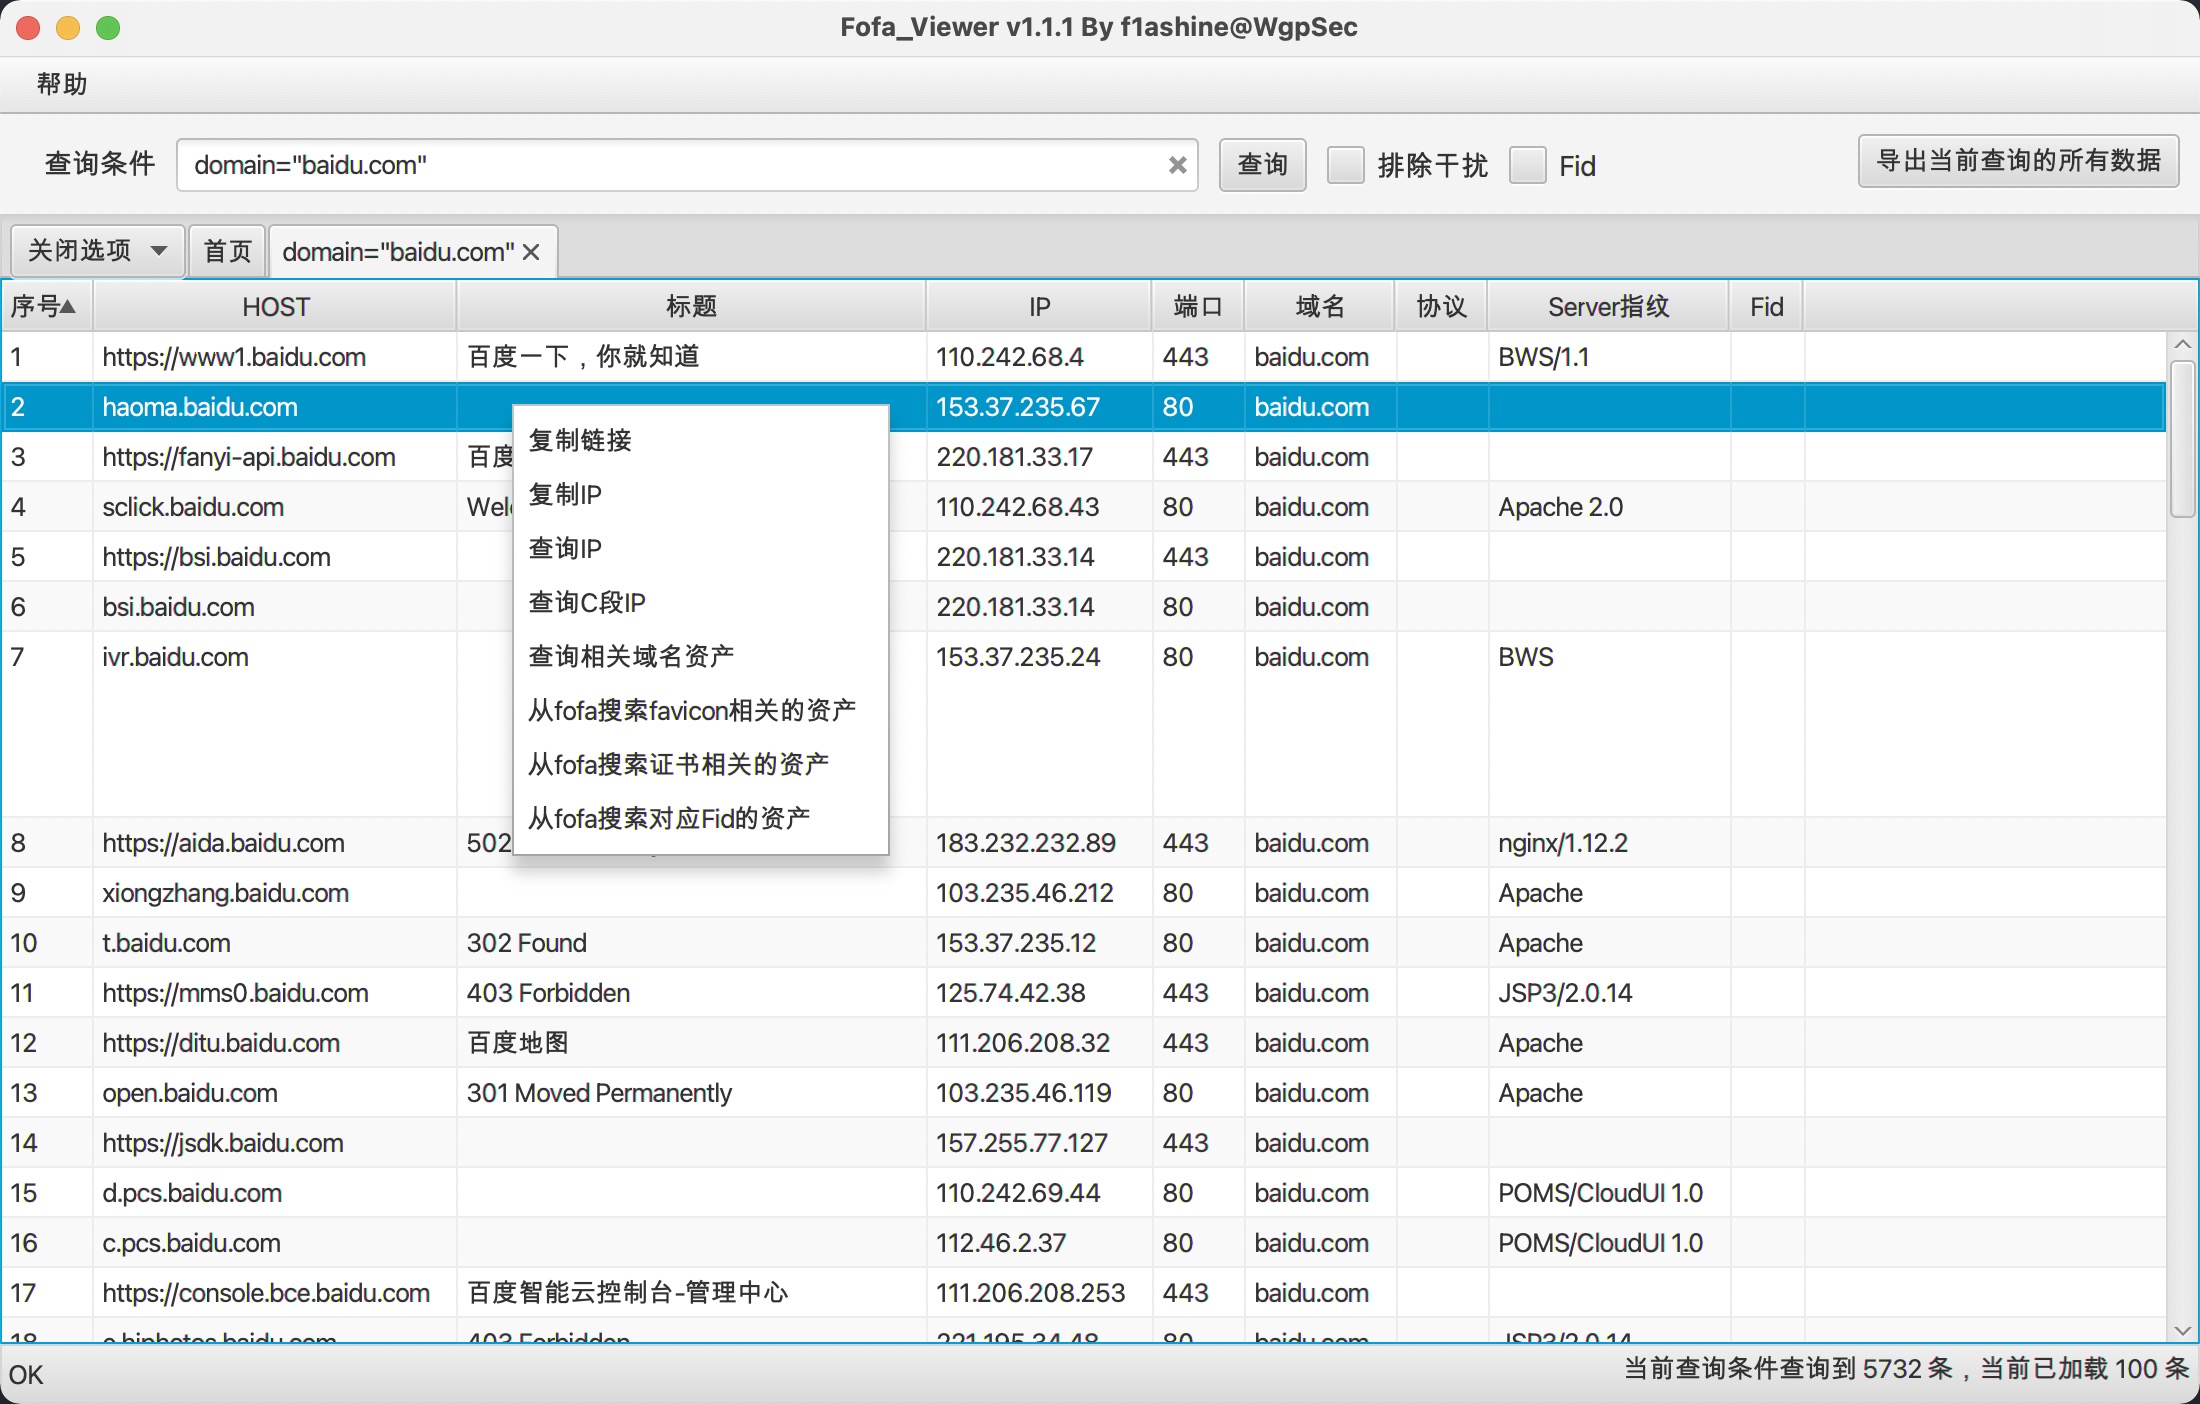
عميل FOFA بسيط مكتوب بلغة JavaFX. من إنتاج WgpSec، وصيانة من f1ashine.
 ajinabraham/cmsscan
ماسح أنظمة إدارة المحتوى: فحص مواقع ووردبريس، دروبال، جوملا، vBulletin للكشف عن المشكلات الأمنية
 projectdiscovery/urlfinder
أداة عالية السرعة لجمع عناوين URL بشكل سلبي، محسّنة لاكتشاف أصول الويب بكفاءة وشمولية دون فحص نشط.
 xsscx/fuzz
توقيعات حقن السلع، المدخلات الخبيثة، XSS، حقن رؤوس HTTP، XXE، RCE، Javascript، XSLT
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 k8gege/ladongo
Ladon for Kali أداة مفتوحة المصدر لاختبار الاختراق الداخلي عبر جميع المنصات، تعمل على Windows/Linux/Mac/أجهزة التوجيه. باستخدامها يمكنك بسهولة وبضغطة…
 sensepost/det
(قابلة للتوسيع) أداة استخراج البيانات (DET)
 ztgrace/changeme
ماسح بيانات اعتماد افتراضية.
 evilsocket/legba
الأسرع والأشمل في اختراق بيانات الاعتماد عبر بروتوكولات متعددة / أداة رش كلمات المرور والتعداد. 🥷
 p3nt4/powershdll
تشغيل PowerShell باستخدام rundll32. تجاوز قيود البرامج.
 viralmaniar/bigbountyrecon
أداة BigBountyRecon تستخدم 58 تقنية مختلفة باستخدام Google dorks المختلفة وأدوات مفتوحة المصدر لتسريع عملية الاستطلاع الأولي على المنظمة المستهدفة.
 almondoffsec/passthecert
أداة إثبات مفهوم للمصادقة على خادم LDAP/S باستخدام شهادة عبر Schannel
 t3l3machus/powershell-obfuscation-bible
مجموعة من التقنيات والأمثلة والقليل من النظريّة لإخفاء سكربتات PowerShell يدويًا لتحقيق التهرب من برامج مكافحة الفيروسات، جُمّعت لأغراض تعليمية.…
 rosesecurity/anti-virus-evading-payloads
خلال مرحلة الاستغلال في اختبار الاختراق أو مهمة القرصنة الأخلاقية، ستحتاج في النهاية إلى محاولة تشغيل الكود على أجهزة الأنظمة المستهدفة. إليك طريقة…








