
 #1

 blackarrowsec/redteam-research
مجموعة من PoC والتقنيات الهجومية التي يستخدمها فريق BlackArrow Red Team
 hahwul/jwt-hack
JSON Web Token Hack Toolkit
 horizon3ai/vcenter_saml_login
أداة لاستخراج شهادة IdP من النسخ الاحتياطية لـ vCenter وتسجيل الدخول كمسؤول.
 ullaakut/nmap
مكتبة Go اصطلاحية لاستدعاء البرنامج الثنائي لماسح الشبكة، تتيح اكتشاف المضيفين، وفحص المنافذ، وكشف الخدمات/نظام التشغيل، وتنفيذ فحوصات الثغرات…
 virtualabs/btlejack
سكين الجيش السويسري لتقنية بلوتوث منخفض الطاقة
 wh1te4ever/super-tart-vphone-writeup
دليل لبناء آيفون افتراضي باستخدام مكونات VPHONE600AP من برنامج PCC الخاص بشركة أبل، مع تصحيح البرامج الثابتة (firmware)، وتعديل سلسلة الإقلاع…
 uber-common/metta
أداة استعداد لأمن المعلومات لإجراء محاكاة الخصوم.
 jxy-s/herpaderping
إثبات المفهوم والأداة والغوص التقني العميق لـ Process Herpaderping. يعمل Process Herpaderping على تجاوز منتجات الأمان عن طريق إخفاء نوايا العملية.
 assetnote/nowafpls
إضافة Burp لتجاوز أنظمة WAF عبر إدراج بيانات غير مرغوبة
 pentoo/pentoo-overlay
Gentoo overlay لأدوات الأمن بالإضافة إلى قلب Pentoo Livecd
 netlas-io/netlas-cookbook
هدف هذا الدليل بسيط جدًا - تعليم أي شخص مهتم بالأمن السيبراني، بغض النظر عن مستوى معرفته، كيفية الاستفادة القصوى من Netlas.io.
 syslifters/offsec-reporting
أداة إعداد تقارير الامتحانات والمختبرات وتدوين الملاحظات لشهادات Offensive Security: OSCP+، OSEP، OSWP، OSWA، OSWE، OSED، OSMR، OSEE، OSDA، OSIR، OSTH
 andresriancho/enumerate-iam
عدّ الأذونات المرتبطة بمجموعة بيانات اعتماد AWS
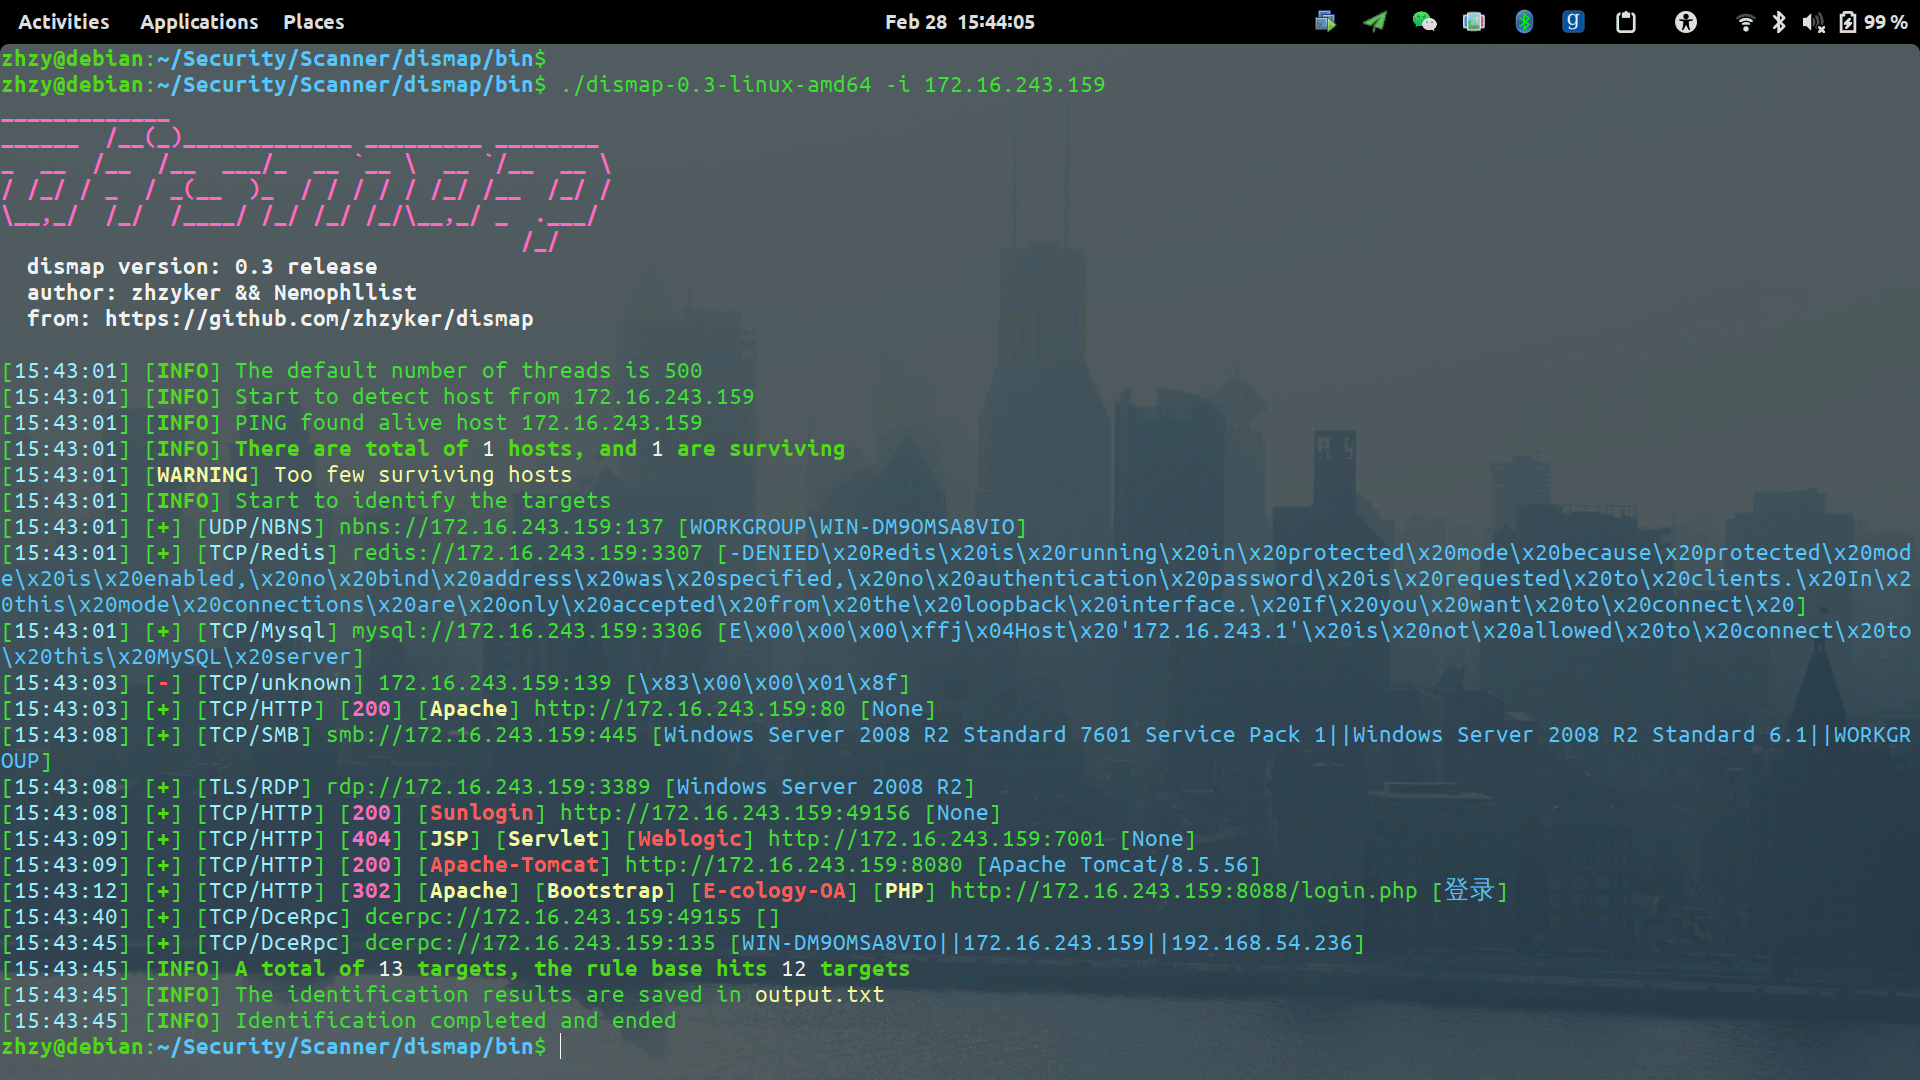 zhzyker/dismap
أدوات اكتشاف وتحديد الأصول التعرف السريع على معلومات بصمة الويب وتحديد نوع الأصول. تساعد الفريق الأحمر في تحديد معلومات الأصول المستهدفة بسرعة،…
 j3ssie/metabigor
أداة استطلاع OSINT لاكتشاف الشبكات، وتعداد النطاقات الفرعية، وإثراء عناوين IP، وكشف الأسرار عبر سجلات الشهادات، وShodan، والبحث في أكواد GitHub—كل…
 fsociety-team/fsociety
إطار اختبار اختراق معياري
 blasty/cve-2021-3156
استغلال لـ CVE-2021-3156 (Baron Samedit)، تجاوز سعة المخزن المؤقت المستند إلى الكومة في sudo، يتيح تصعيد الامتيازات المحلية. يتضمن قائمة الأهداف ووضع…









