
 #1
 samyk/slipstream
يسمح NAT Slipstreaming للمهاجم بالوصول عن بُعد إلى أي خدمات TCP/UDP مرتبطة بجهاز الضحية، متجاوزًا NAT/firewall الخاص بالضحية، فقط بمجرد أن يزور أي…
 crimsonforge-io/king-phisher
محاكاة حملات تصيد احتيالي واقعية مع جمع بيانات الاعتماد، وتتبع البريد الإلكتروني، واستنساخ صفحات الهبوط لتدريب الوعي الأمني واختبار الاختراق المصرح…
 kevin-robertson/invoke-thehash
PowerShell Pass The Hash Utils
 jaeles-project/jaeles
السكين السويسري لاختبار تطبيقات الويب الآلي
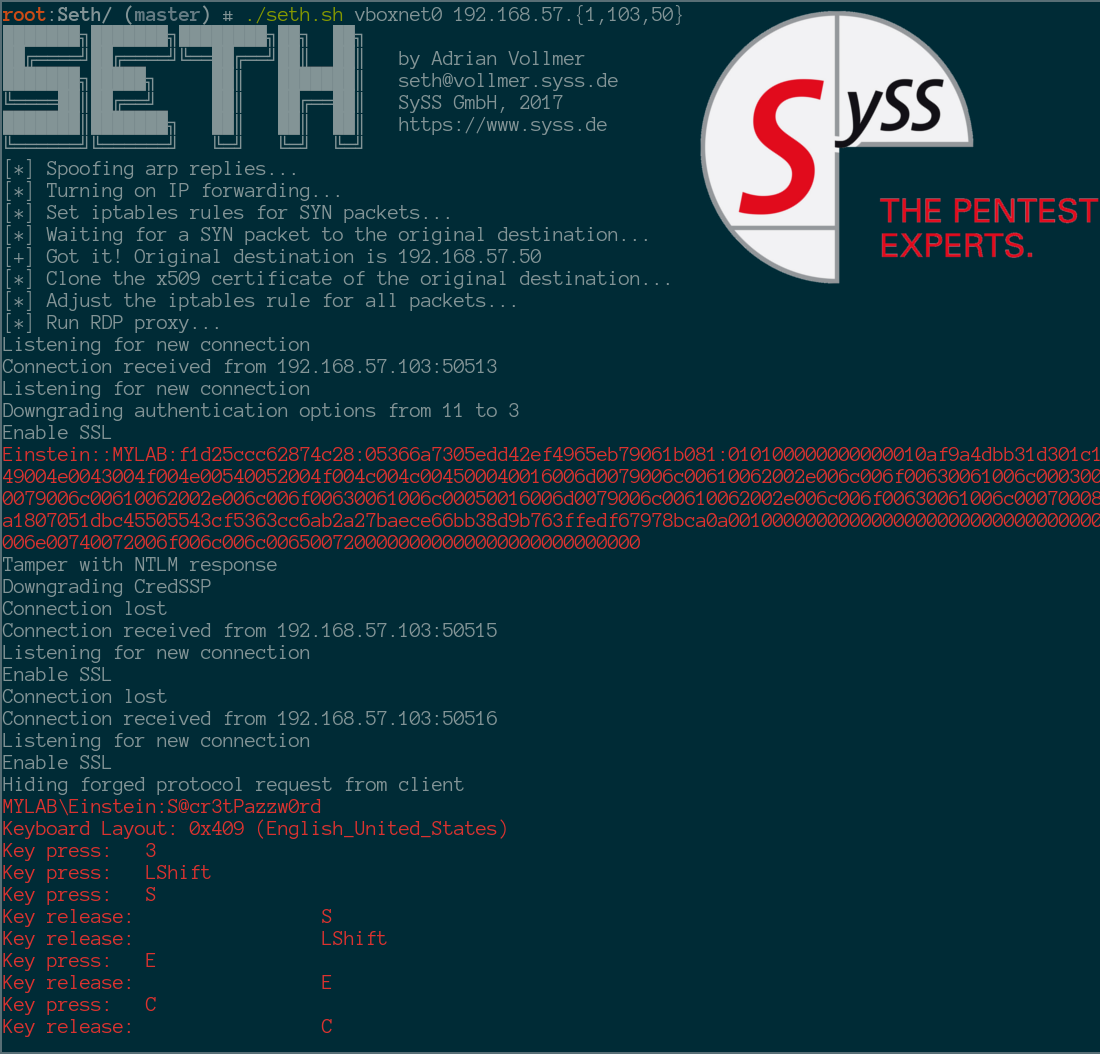 syss-research/seth
نفذ هجوم MitM واستخرج بيانات اعتماد نصية واضحة من اتصالات RDP
 fortra/nanodump
سكين الجيش السويسري لـ LSASS dumping
 cn33liz/p0wnedshell
PowerShell Runspace مجموعة أدوات استغلال ما بعد الاختراق
 lionsec/xerosploit
إطار عمل فعّال ومتقدم لهجمات الرجل في المنتصف
 ascotbe/kernelhub
:palm_tree:مجموعة ثغرات تصعيد الامتيازات في نواة Linux وmacOS وWindows، مع بيئة الترجمة، وخريطة GIF توضيحية، وتفاصيل الثغرات، والملف القابل للتنفيذ…
 govolution/avet
أداة التهرب من برامج مكافحة الفيروسات
 ihebski/a-red-teamer-diaries
ملاحظات RedTeam/Pentest وتجارب تم اختبارها على عدة بنى تحتية مرتبطة بالمهام المهنية.
 matrixleons/evilwaf
evilwaf هي أداة اختبار اختراق مصممة لاكتشاف وتجاوز جدران حماية تطبيقات الويب الشائعة (WAFs).
 six2dez/onelistforall
مولّد قوائم كلمات منظمة ومصنفة لاختبار الاختراق عبر الويب، وتعداد الدلائل، واكتشاف النطاقات الفرعية. يقوم تلقائياً بمزامنة أكثر من 36 مصدراً، ويصنف…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 أول بيئة اختبار اختراق لنظام Windows على شرائح Mac M
 mandatoryprogrammer/xsshunter
خدمة XSS Hunter - نسخة محمولة من XSSHunter.com
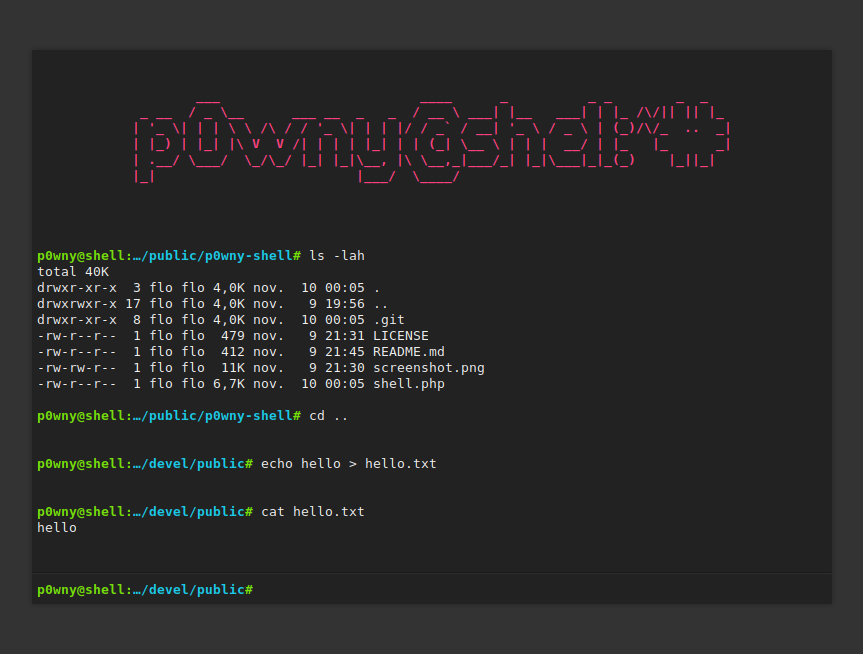 flozz/p0wny-shell
شل PHP بملف واحد
 enjoiz/xxeinjector
أداة للاستغلال التلقائي لثغرة XXE باستخدام طرق مباشرة ومختلفة out of band.









