p0wny@shell:~# -- PHP Shell بملف واحد
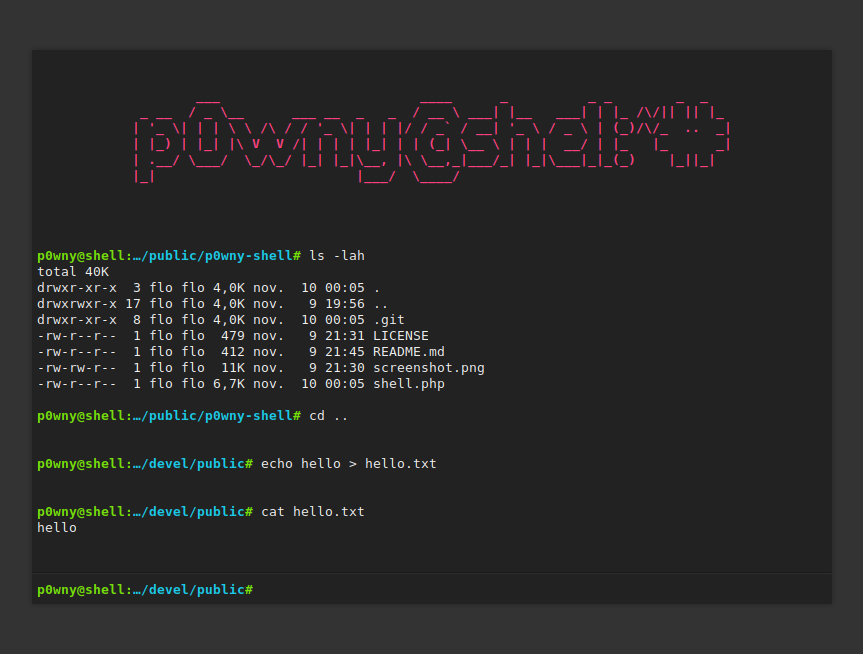
p0wny@shell:~# هي PHP Shell بسيطة جدًا ومكوّنة من ملف واحد. يمكن استخدامها لتنفيذ الأوامر بسرعة على الخادم عند اختبار اختراق تطبيق PHP. استخدمه بحذر: هذا السكربت يمثل خطرًا أمنيًا على الخادم.
الميزات:
- سجل الأوامر (باستخدام مفاتيح الأسهم
↑ ↓)
- الإكمال التلقائي لأسماء الأوامر والملفات (باستخدام مفتاح
Tab)
- التنقل في نظام الملفات البعيد (باستخدام أمر
cd)
- رفع ملف إلى الخادم (باستخدام أمر
upload <destination_file_name>)
- تنزيل ملف من الخادم (باستخدام أمر
download <file_name>)
تحذير: هذا السكربت ثغرة أمنية. لا ترفعه على خادم إلا إذا كنت تعرف ما تفعله!
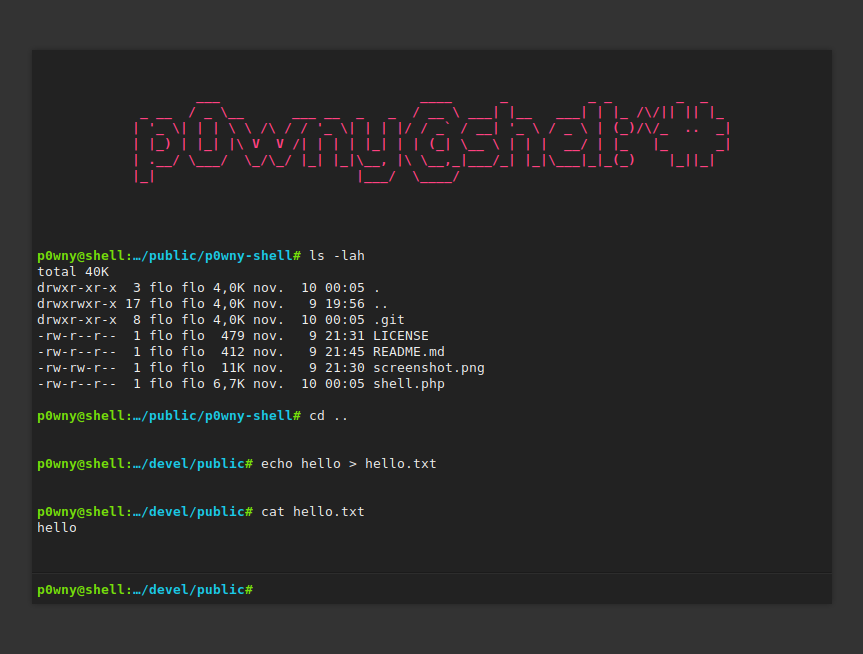
عرض توضيحي مع Docker:
docker build -t p0wny .
docker run -it -p 8080:8080 -d p0wny
# open with your browser http://127.0.0.1:8080/shell.php
المساهمة
الأسئلة
إذا كانت لديك أي أسئلة، يمكنك:
الأخطاء
يرجى فتح issue على GitHub مع أكبر قدر ممكن من المعلومات إذا وجدت خطأً:
- نظام التشغيل / توزيعة لينكس لديك (وإصدارها)
- إصدار PHP الذي تستخدمه (مثال:
PHP-FPM 8.1, Apache mod_php 7.4,...)
- خادم الويب الذي تستخدمه وإصداره (مثال:
Nginx 1.23, Apache 2.4.55,...)
- جميع السجلات والرسائل المُخرجة من البرنامج
- إلخ.
طلبات السحب
يرجى التفكير في فتح issue قبل البدء في العمل على ميزة جديدة؛ سيسمح لنا ذلك بمناقشة أفضل طريقة لتنفيذها. من الواضح أن هذا غير ضروري إذا كنت تريد فقط إصلاح خطأ مطبعي أو أخطاء صغيرة في الكود.
ادعم هذا المشروع
هل تريد دعم هذا المشروع؟
سجل التغييرات
- v2023.08.10:
- اجعل p0wny@shell متوافقًا مع PHP 5.3 (@FrancoisCapon, #38)
- v2023.05.28:
- قم بترميز جميع حقول البيانات كـ base64 لتجنب أخطاء الترميز، خاصة على Windows (@cli-ish, #8, #35)
- v2023.05.22:
- اعرض اسم المستخدم واسم المضيف في الموجه (@cli-ish, #33, #7)
- v2023.05.10:
- جرّب دوال تنفيذ مختلفة (
exec, shell_exec, system, passthru, popen, proc_open) لتشغيل الأوامر لتجاوز الدوال المعطّلة (@cli-ish, #31, #32)
- v2023.02.27:
- اجعل نافذة الطرفية قابلة لتغيير الحجم (@FrancoisCapon, #27)
- v2023.02.13:
- حجم طرفية أكبر على الشاشات الكبيرة (@psyray, #26)
- لا مزيد من التمرير الأفقي على الشاشات الصغيرة (@flozz)
- v2022.09.19:
- توسيع المسار في أمر
cd (cd ~, cd ~username,...)
- الانتقال إلى المجلد الرئيسي عند تشغيل cd بدون وسيط.
- → شكرًا @FrancoisCapon على الاقتراح (#25)
- v2021.01.24:
- تحسينات في التنسيق:
- شريط تمرير أفضل مظهرًا على webkit (@nakamuraos)
- عرض شعار أصغر على الجوال (@nakamuraos)
- تحسينات في الاستخدام:
- تركيز حقل الأوامر عند النقر على الصفحة (@nakamuraos)
- وضع المؤشر في نهاية حقل الأوامر أثناء التنقل في السجل (@nakamuraos)
- v2019.06.07:
- إضافة أمر
clear لمسح الطرفية (@izharaazmi #12)
- v2018.12.15:
- ميزة رفع وتنزيل الملفات (@Oshawk #5)
- v2018.06.01:
- الإكمال التلقائي لأسماء الأوامر والملفات (@lo001 #2)
- التكيف مع الأجهزة المحمولة (متجاوب) (@lo001 #2)
- تحسين معالجة stderr (@lo001 #2)
- v2018.05.30:
- التوافق مع ES5 (@lo00l #1)
- إزالة الاعتماد على JQuery (@lo00l #1)
- سجل الأوامر باستخدام مفاتيح الأسهم (@lo00l #1)
- إبقاء حقل الأوامر في حالة التركيز عند الضغط على مفتاح tab
- v2017.10.30:
- CSS: إصلاح اللون غير الصالح
- v2016.11.10:
 flozz/p0wny-shell







