
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 ghostpack/certify
أداة بلغة C# لاستكشاف واستغلال الأخطاء في التكوين في خدمات شهادات Active Directory (AD CS)، مما يتيح إساءة استخدام قوالب الشهادات، تصعيد الامتيازات،…
 tarunkant/gopherus
تُنشئ هذه الأداة رابط gopher لاستغلال ثغرة SSRF وتحقيق RCE في مختلف الخوادم.

 thewover/donut
يُولّد شيلكود مستقل عن الموقع (position-independent shellcode) من نوع x86 أو x64 أو AMD64+x86 يُحمّل تجميعات .NET وملفات PE وغيرها من تحميلات Windows…
 impact-i/reflutter
يقوم بتصحيح مكتبات محرك Flutter لتمكين هندسة عكسية أثناء التشغيل، واعتراض حركة المرور، وتجاوز تثبيت SSL لتطبيقات Android وiOS بدون جذر أو تثبيت شهادة.
 maxchehab/css-keylogging
إضافة كروم وخادم إكسبريس يستغلان قدرات تسجيل المفاتيح في CSS.
 monoxgas/srdi
تنفيذ شيلكود لحقن DLL الانعكاسي. تحويل DLLs إلى شيلكود مستقل عن الموقع.
 harishsg993010/damn-vulnerable-mcp-server
خادم MCP ضعيف للغاية
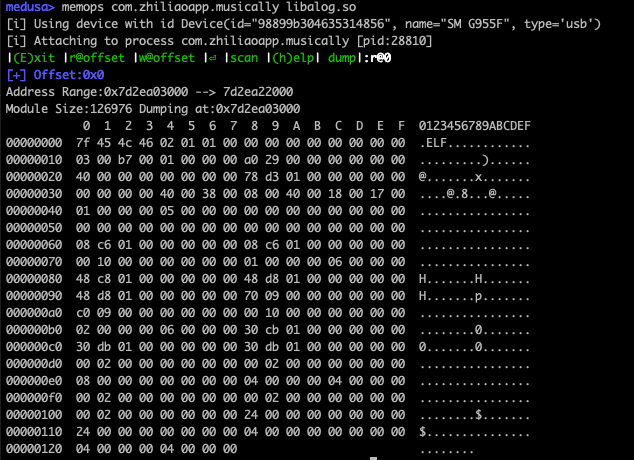 ch0pin/medusa
تحليل أمني موحد ديناميكي للحافة المحمولة
 r4j0x00/exploits
مجموعة استغلالات إثبات المفهوم تستهدف ثغرات تصعيد الامتيازات المحلية (LPE) في نواة لينكس، وتجاوز سعة الكومة في sudo، وثغرات الكتابة خارج النطاق في…

 christophetd/cloudflair
🔎 ابحث عن الخوادم الأصلية لمواقع الويب الموجودة خلف CloudFlare باستخدام بيانات المسح الشامل للإنترنت من Censys.
 cdk-team/cdk
📦 جعل اختبار الأمان لـ K8s و Docker و Containerd أسهل.
 owasp/securityshepherd
Web and mobile application security training platform
 m14r41/pentestingeverything
الحل الكامل لـ VAPT/AppSec ودليل اختبار الاختراق: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting…
 integration-it/active-directory-exploitation-cheat-sheet
ورقة غش تحتوي على أساليب شائعة للتعداد والهجوم على Windows Active Directory.
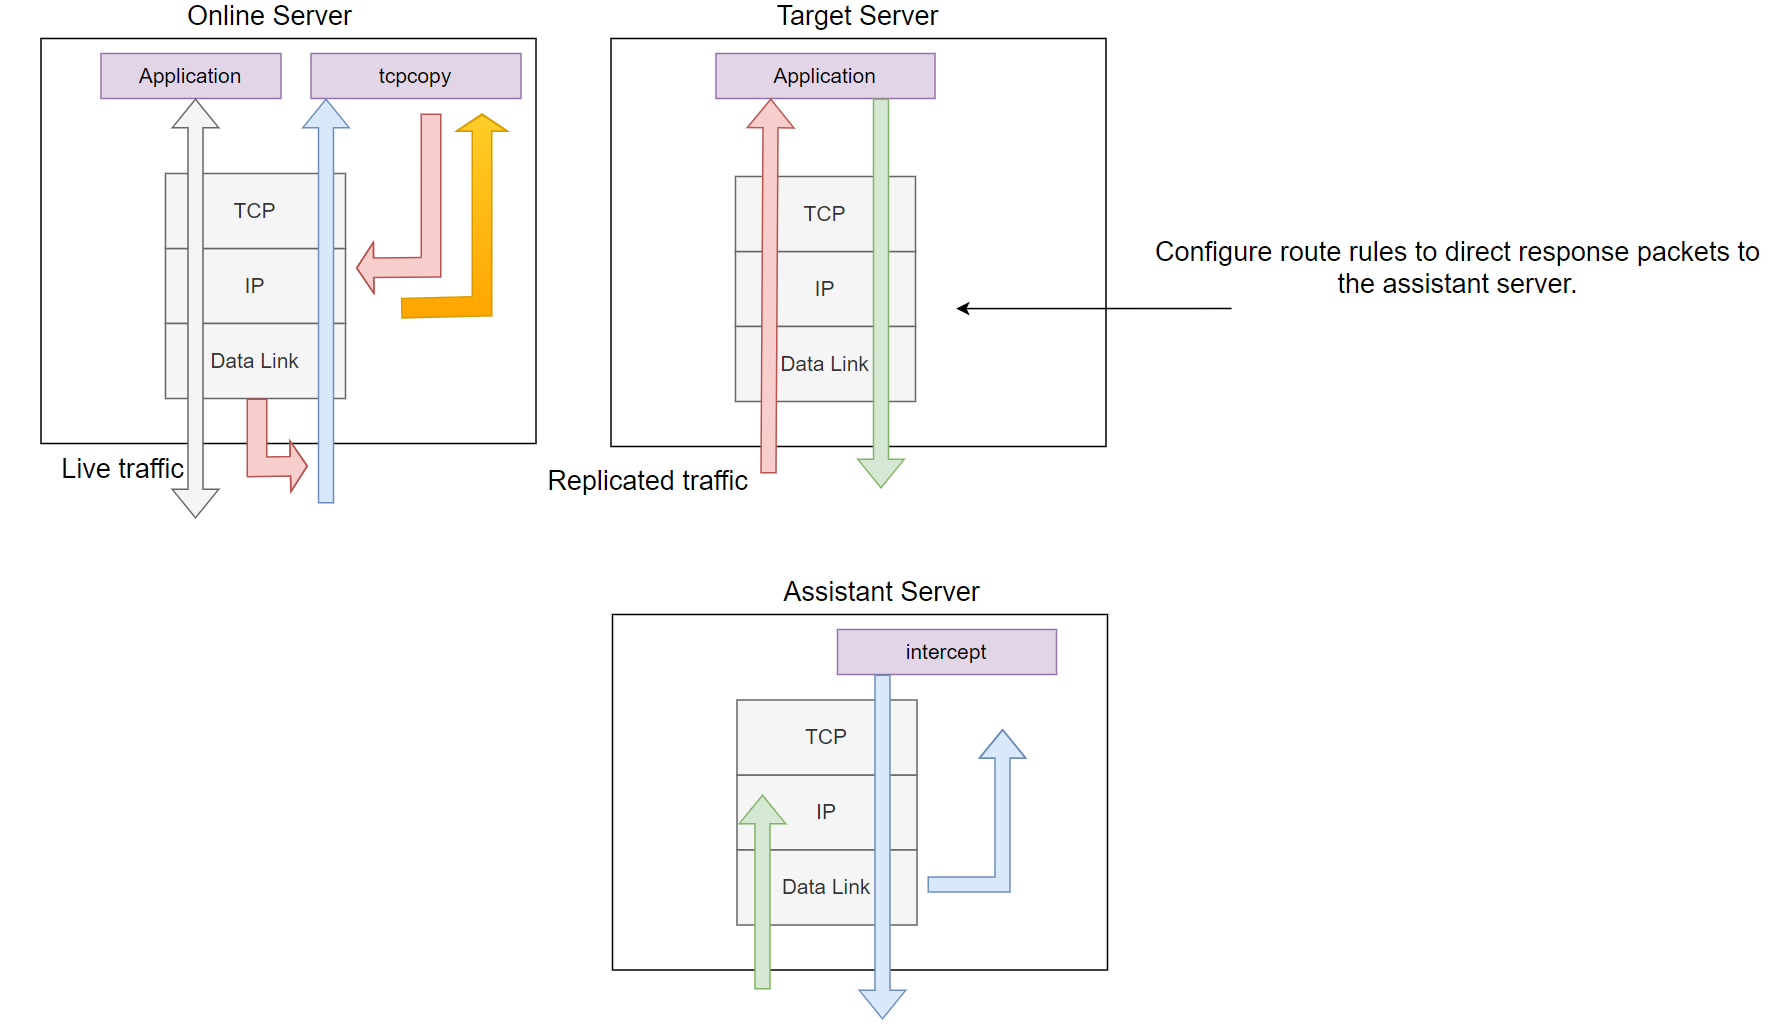 session-replay-tools/tcpcopy
أداة لتكرار الطلبات عبر الإنترنت وإعادة تشغيل تدفقات TCP، مثالية للاختبار الحقيقي، اختبار الأداء، اختبار الاستقرار، اختبار الإجهاد، اختبار الحمل،…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
إثبات مفهوم (PoC) لاستغلال ثغرة php2shell (CVE-2026-109618 / CVE-2026-109619)، يوضّح تنفيذ التعليمات البرمجية عن بُعد في بيئات PHP المعرّضة للخطر.…








