Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
WEF — إطار استغلال شبكات Wi-Fi | Kitploit
أدوات/GitHubGitHub/d3ext/wef
تدقيق Wi-Fiتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الشبكات اللاسلكيةاختبار الاختراقالفريق الأحمر
GitHubd3ext/wef

WEF

إطار استغلال شبكات Wi-Fi

عرض المستودع
3.2k31669منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة
WEF

إطار استغلال شبكات Wi-Fi

تمت البرمجة بـ 💙 من قبل D3Ext

مقدمة • الهجمات • الميزات • التثبيت • الاستخدام


README باللغة الإسبانية

مقدمة

هذه الأداة مصممة لباحثي الأمن ومختصي الاختراق لتحليل واستغلال الثغرات في شبكات Wi-Fi. توفر واجهة سهلة الاستخدام مع مجموعة واسعة من تقنيات الهجوم الآلية واليدوية لاختبار أمان WPA/WPA2 و WPS و WEP. تدعم شبكات 2.4 GHz و 5 GHz، وتسجيل مفصّل، وخيارات هجوم قابلة للتخصيص، مما يوفر مرونة لسيناريوهات اختبار مختلفة. هذه الأداة ليست أداة احترافية.

إذا وجدت خطأ، يرجى فتح مشكلة (يمكنك كتابتها بالإنجليزية أو الإسبانية، كما تريد).

الهجمات المدعومة

  • DoS (التقاط المصافحة اختياري):
    • هجوم إلغاء المصادقة/فك الارتباط
    • هجوم تشويش WIDS
    • هجوم المصادقة
    • هجوم فيضان المنارة
    • هجوم TKIP (استغلال تعطيل مايكل)
  • WPS:
    • هجوم Pixie Dust
    • هجوم القوة العمياء على PIN
    • هجوم Null Pin
  • WEP:
    • هجوم إعادة تشغيل ARP
    • هجوم HIRTE
    • هجوم Caffe Latte
    • هجوم المصادقة المزيفة
  • المصافحة:
    • هجوم مصافحة WPA
    • هجوم مصافحة PMKID
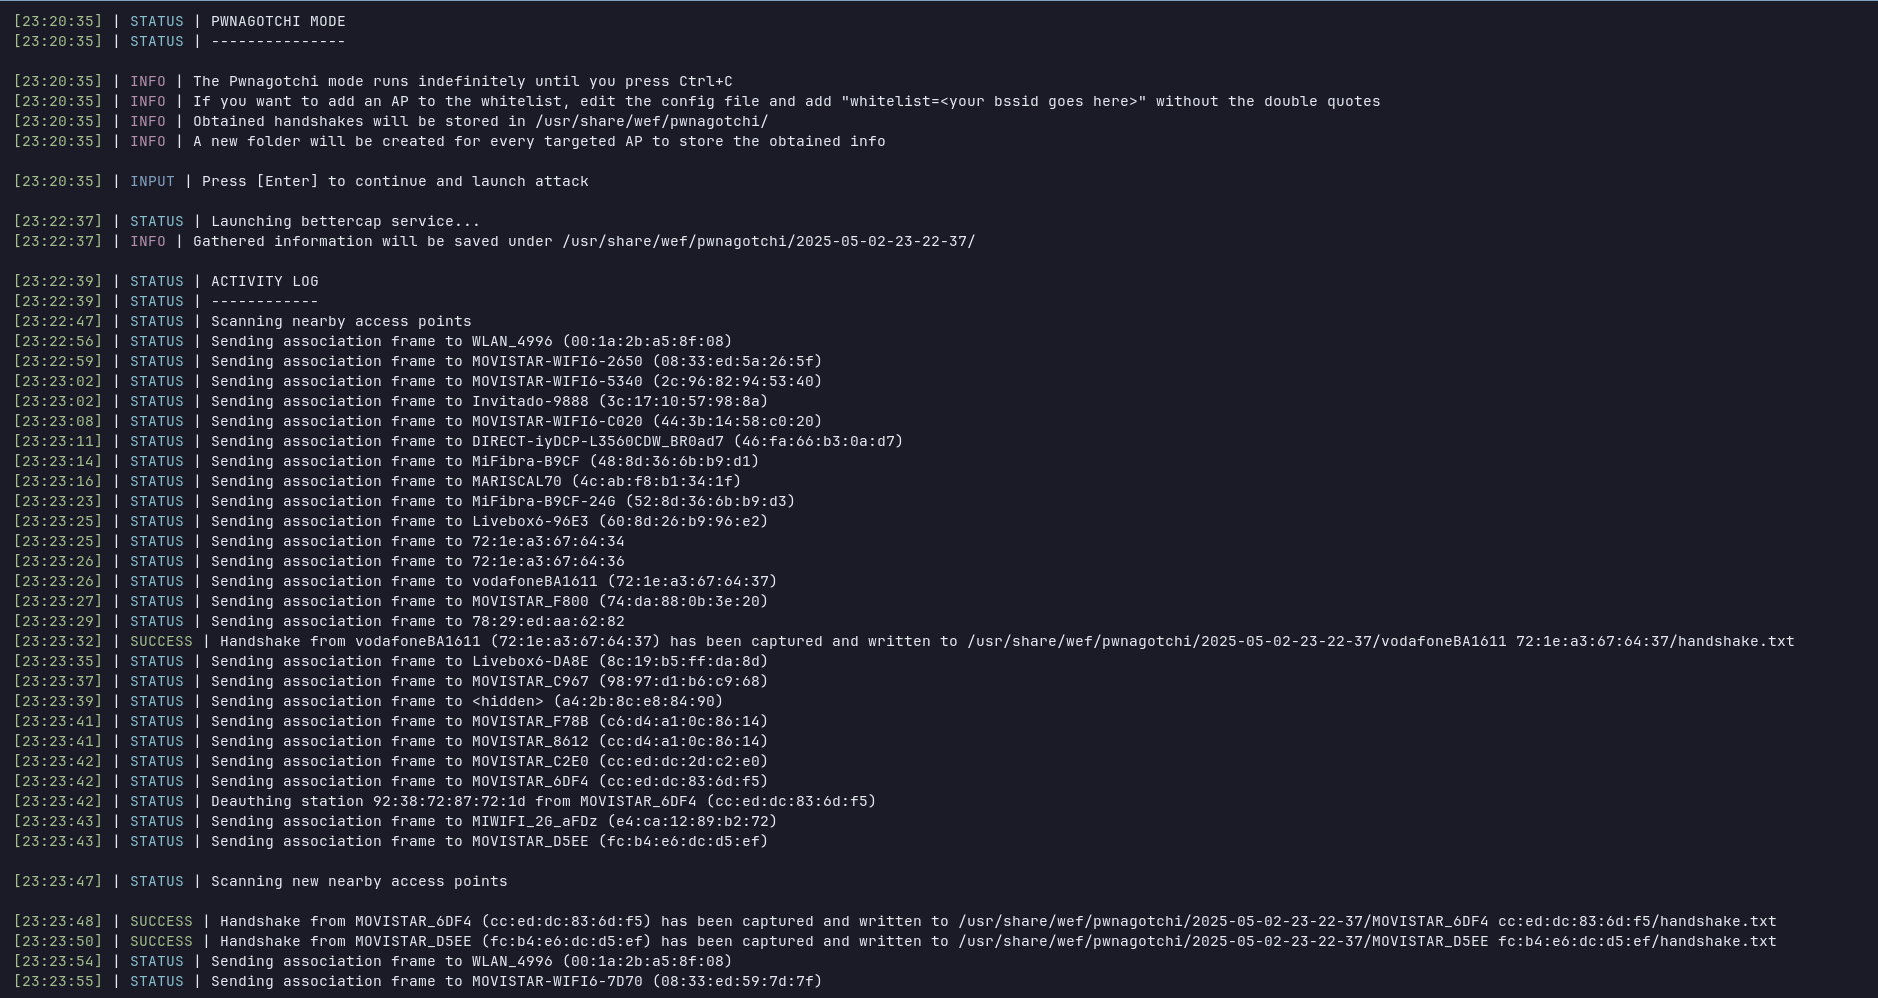
    • وضع Pwnagotchi
  • نقطة وصول وهمية:
    • هجوم التوأم الشرير
      • انتحال BSSID
      • وضع Karma
      • دعم WPA للمؤسسات
      • دعم إلغاء المصادقة
  • هجمات أخرى:
    • وضع الهجوم التلقائي (Auto PWN)
    • هجوم القاموس على WPA3

جميع الهجمات/التقنيات المذكورة مشروحة هنا في الويكي

الميزات

هذه بعض الميزات البارزة:

☑️ هجمات WPA/WPA2/WPA3 و WPS و WEP ونقطة الوصول الوهمية والمصافحة

☑️ وضع هجوم تلقائي بناءً على ميزات نقطة الوصول

☑️ التقاط المصافحة تلقائياً

☑️ كسر المصافحة عبر الإنترنت ودون اتصال

☑️ قالب تسجيل دخول بسيط لهجوم التوأم الشرير (يدعم عدة لغات)

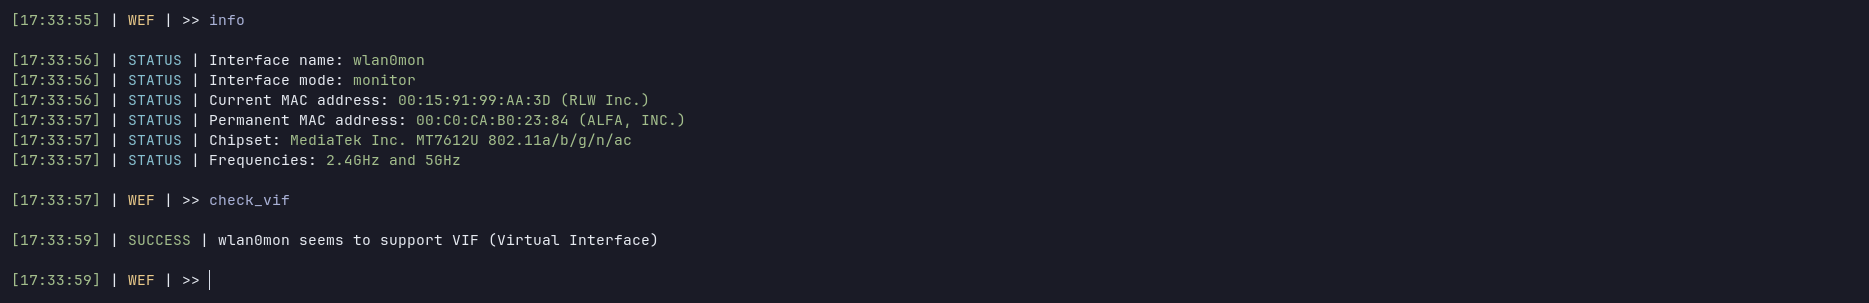
☑️ تفعيل وضع المراقبة وعرض معلومات حول واجهة الشبكة (الترددات، الشريحة، إلخ)

☑️ دعم 2.4 GHz و 5 GHz

☑️ تقارير معلوماتية باستخدام قوالب HTML

☑️ سكريبت مستقل

☑️ دعم الإنجليزية والإسبانية

التثبيت

كجذر

git clone --depth 1 https://github.com/D3Ext/WEF
cd WEF
bash wef

ألق نظرة على الويكي حيث لدي معلومات إضافية عن الأداة

الاستخدام

الاستخدام الشائع للإطار (قد يكون لبطاقتك اسم آخر)

wef -i wlan0

لوحة المساعدة

 __      _____ ___
 \ \    / / __| __|
  \ \/\/ /| _|| _|
   \_/\_/ |___|_|

[WEF] WiFi Exploitation Framework 1.6

[*] Interfaces:
    wlan0

Required parameters:
    -i, --interface)    The name of your network adapter interface in managed mode

Optional parameters:
    -h, --help)         Show this help panel
    --version)          Print the version and exit

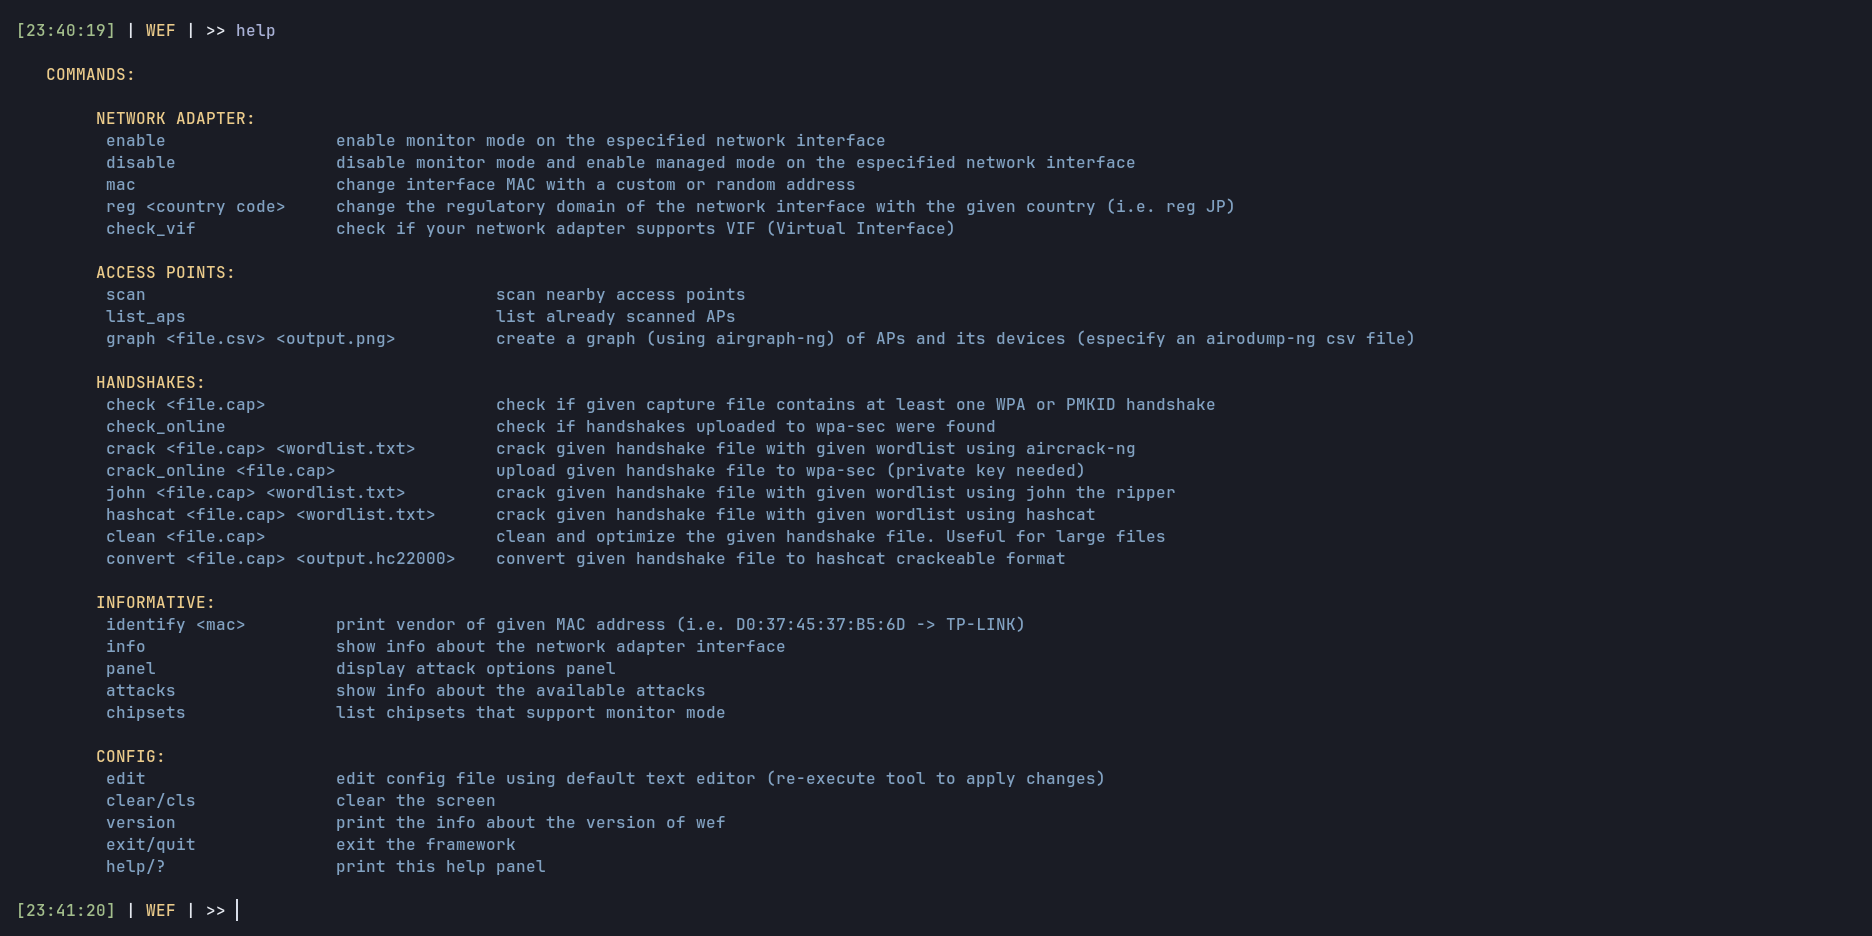
انظر هنا لمزيد من المعلومات حول كيفية استخدام الأداة ومواضيع أخرى ذات صلة
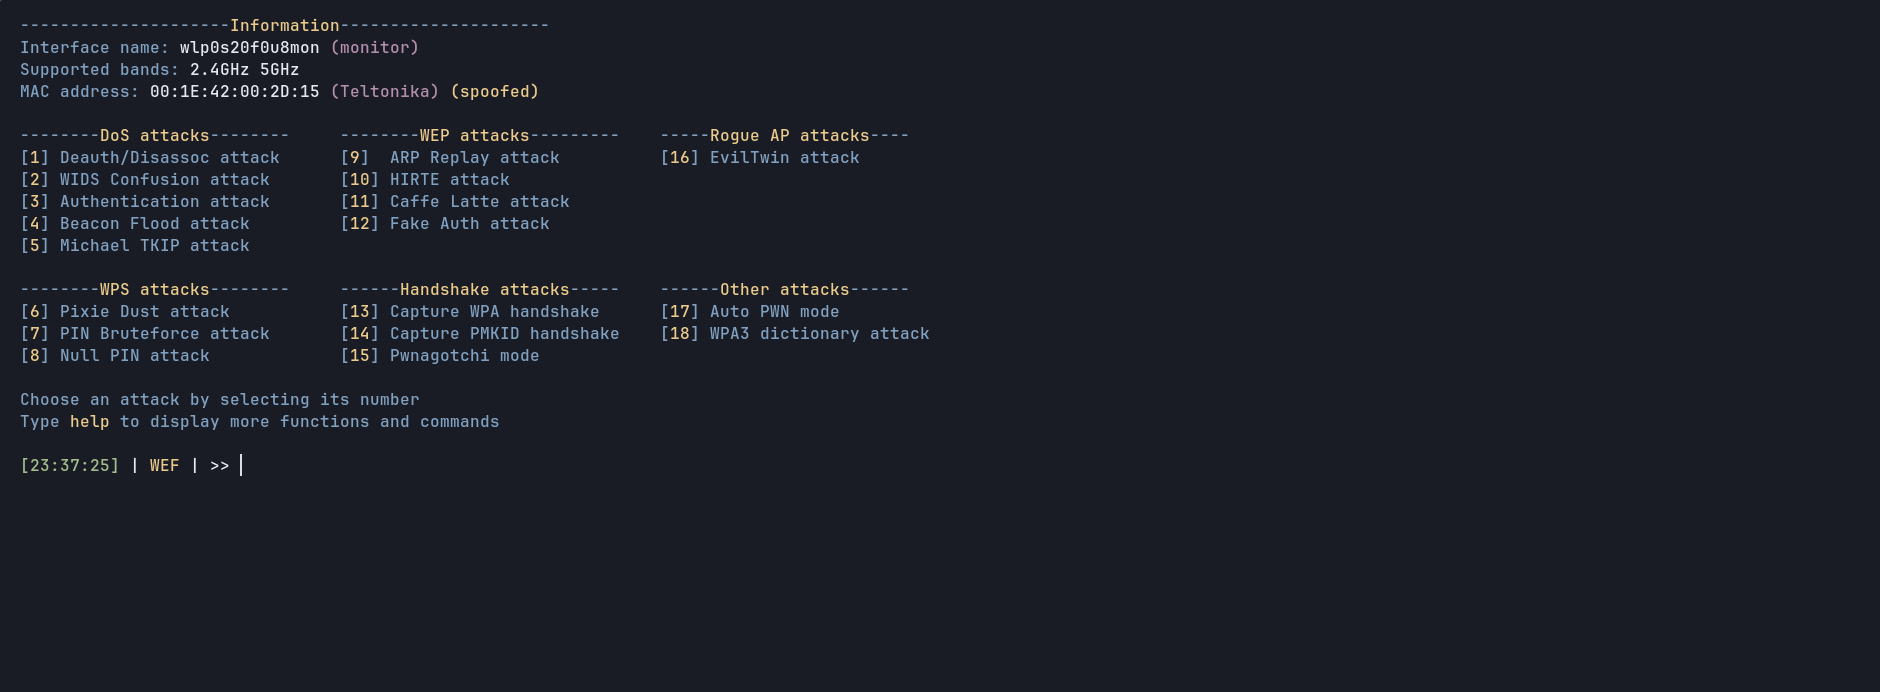
عرض توضيحي

قائمة المهام

  • قوالب توأم شرير مخصصة بناءً على الشركة المصنعة لنقطة الوصول المستهدفة (TP-Link، Netgear، إلخ)
  • المزيد من اللغات لقوالب التوأم الشرير
  • المزيد من هجمات WPA3: خفض المستوى، Dragondrain
  • ترتيب نقاط الوصول افتراضياً حسب القوة لإظهار أيها أقرب
  • يعمل WEF الآن كسكريبت مستقل
  • فك الارتباط مدعوم الآن بالإضافة إلى إلغاء المصادقة
  • لم يعد يتم تحليل البائعين من ملف محلي
  • تم تحسين مسح نقاط الوصول، الآن تظهر نقاط الوصول ذات العملاء بلون أخضر
  • التوأم الشرير يدعم الآن مصافحة PMKID للتحقق من كلمات المرور الملتقطة
  • تحسين عشوائية/انتحال MAC
  • مرشحات لـ WPS و WPA3 عند مسح نقاط الوصول
  • إعادة صياغة و/أو تحسين معظم الهجمات، تتوفر خيارات جديدة
  • إعادة صياغة الجلسة الرسومية والنوافذ
  • تحسين الاستخدام غير الرسومي
  • تثبيت الاعتماديات تلقائياً على التوزيعات الرئيسية
  • اختبار عميق على التوزيعات المدعومة (Manjaro، Fedora، Parrot، Debian، إلخ)
  • تحديث المتطلبات. تمت إضافة البعض الآخر على الرغم من أنه يجب تثبيتها على معظم التوزيعات
  • تحسين هجوم WPA3
  • الآن يتم إنشاء ملفات الشهادات اللازمة للتوأم الشرير للمؤسسات تلقائياً
  • المزيد من اللغات المدعومة في قوالب التوأم الشرير (التشيكية والدنماركية والرومانية)
  • لم تعد قوائم الكلمات مطلوبة كاعتماديات
  • معالجة أفضل للأخطاء في معظم السيناريوهات
  • إصلاح العديد من الأخطاء

سجل التغييرات

انظر CHANGELOG.md

المراجع

https://github.com/aircrack-ng/aircrack-ng
https://github.com/aircrack-ng/mdk4
https://github.com/v1s1t0r1sh3r3/airgeddon
https://github.com/FluxionNetwork/fluxion
https://github.com/P0cL4bs/wifipumpkin3
https://github.com/s0lst1c3/eaphammer
https://github.com/derv82/wifite2
https://github.com/wifiphisher/wifiphisher
https://github.com/ZerBea/hcxtools
https://github.com/ZerBea/hcxdumptool
https://github.com/Tylous/SniffAir
https://github.com/blunderbuss-wctf/wacker
https://github.com/evilsocket/pwnagotchi
https://github.com/koutto/pi-pwnbox-rogueap
https://github.com/koutto/pi-pwnbox-rogueap/wiki/01.-WiFi-Basics

إخلاء مسؤولية

المُنشئ ليس لديه أي مسؤولية عن أي نوع من الاستخدام غير القانوني للمشروع.

الترخيص

هذا المشروع مرخص تحت رخصة MIT

حقوق النشر © 2025، D3Ext

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →