
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 vaib25vicky/awesome-mobile-security
جهد لإنشاء مكان واحد يجمع كل ما يتعلق بأمان أندرويد و iOS من مواد مفيدة. جميع المراجع والأدوات تعود لأصحابها. أنا فقط أقوم بصيانتها.
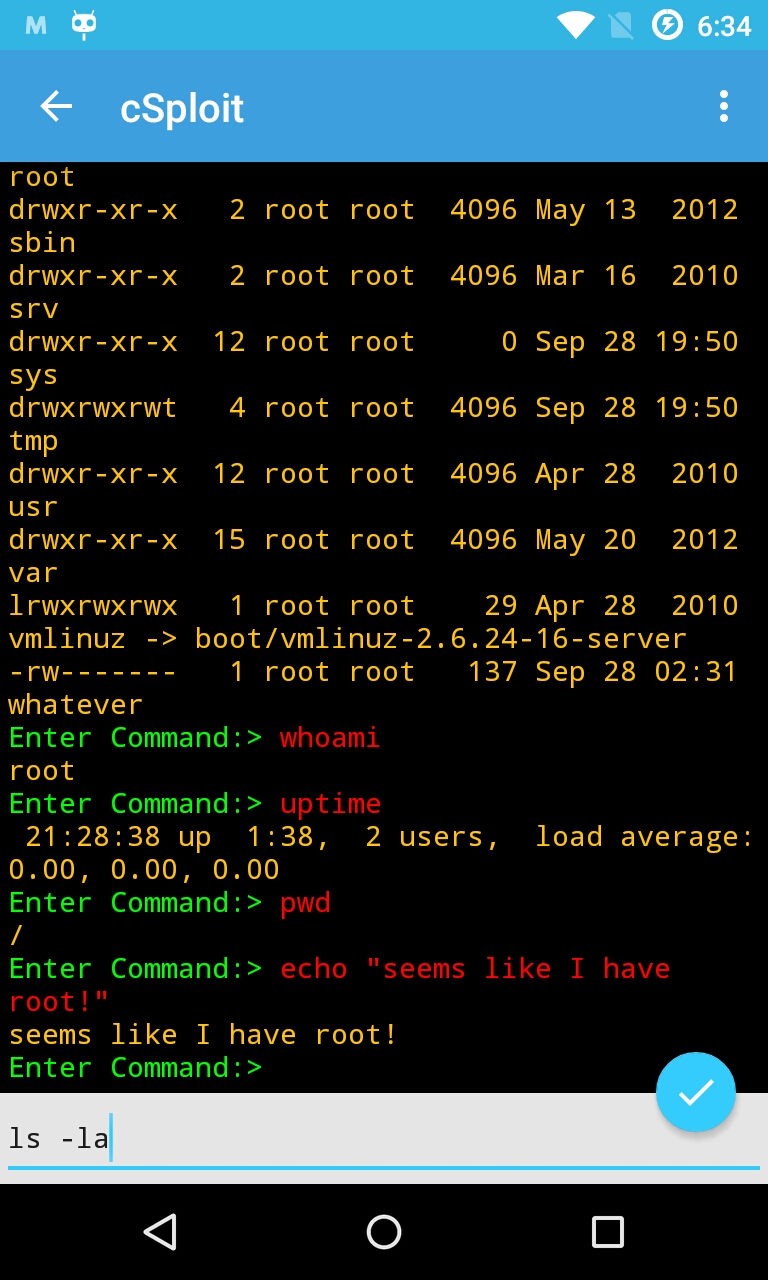 csploit/android
cSploit - مجموعة الأدوات الأكثر اكتمالاً وتطوراً لمحترف أمن تكنولوجيا المعلومات على أندرويد.
 nebusec/cybermeowfia
PoCs واستغلالات لثغرات CVE التي اكتشفتها NebuSec.
 ghostpack/rubeus
محاولة ترويض الكلب ذو الرؤوس الثلاثة.
 dwisiswant0/awesome-oneliner-bugbounty
مجموعة من النصوص البرمجية الرائعة one-liner المخصصة تحديدًا لنصائح bug bounty.
 aydinnyunus/keylogger
احصل على مدخلات لوحة المفاتيح، الفأرة، لقطة الشاشة، والميكروفون من الكمبيوتر الهدف وأرسلها إلى بريدك الإلكتروني.
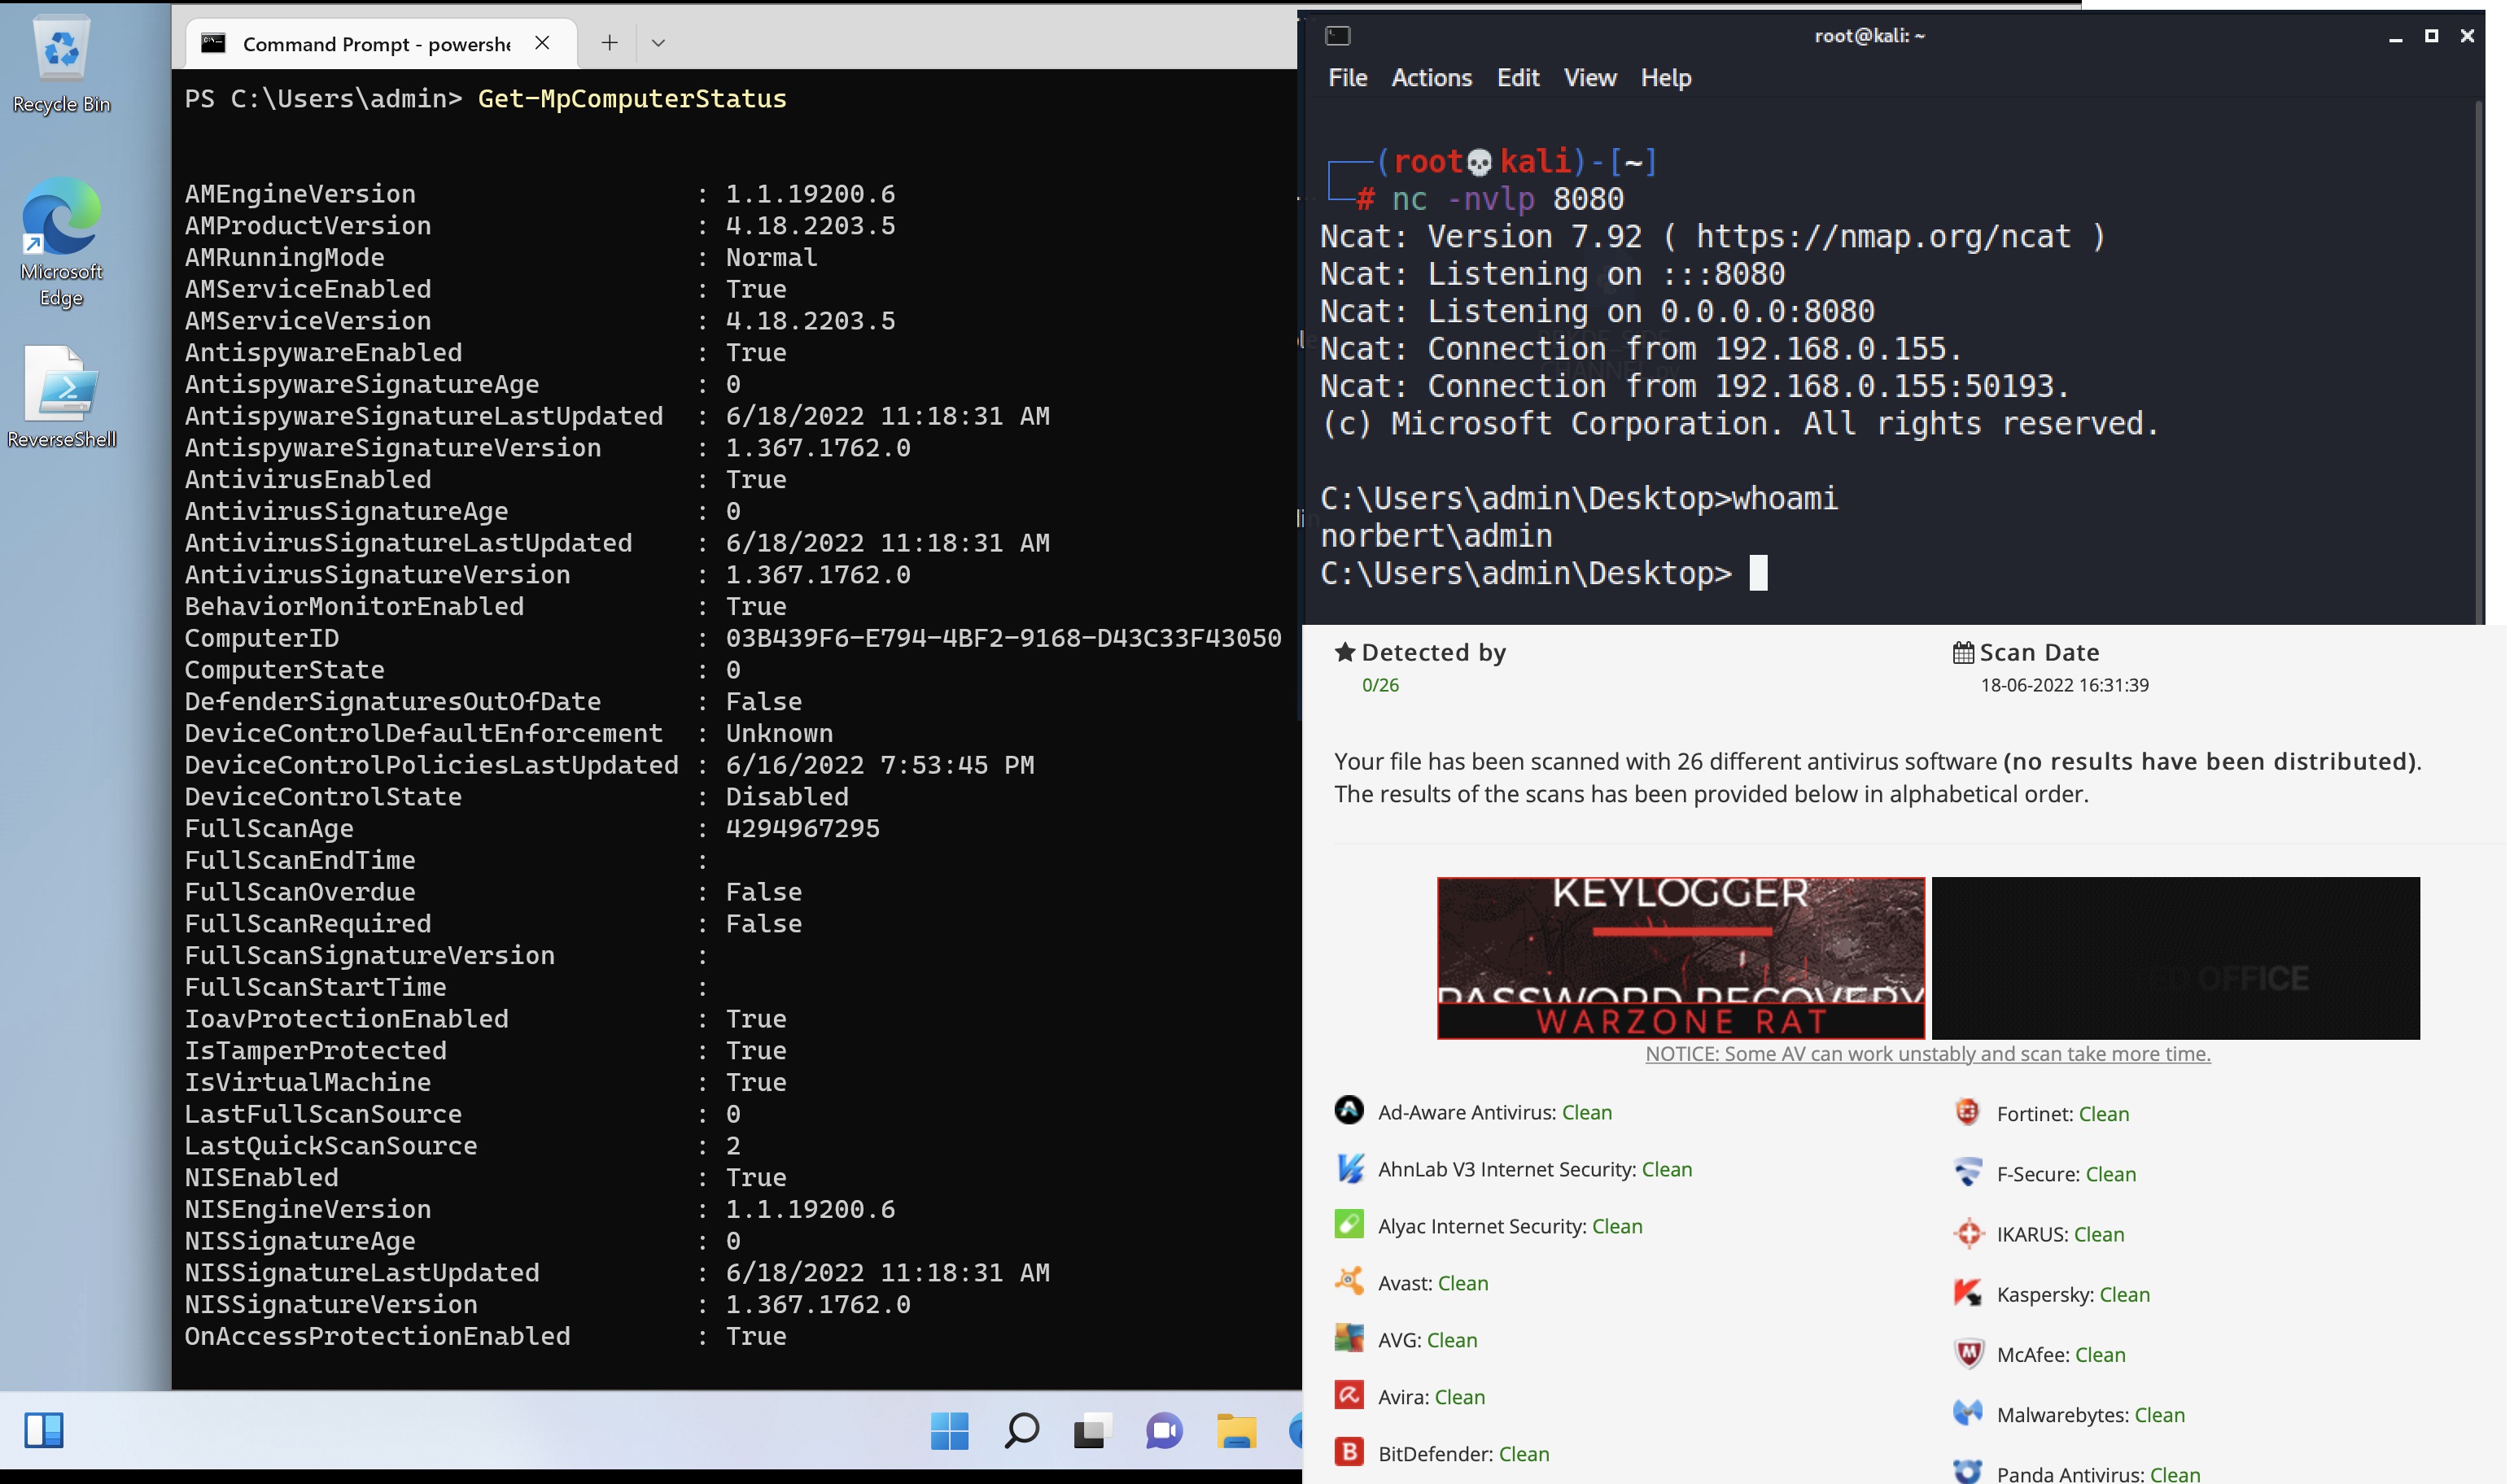 tihanyin/pssw100avb
قائمة من سكربتات Powershell المفيدة مع تجاوز 100% لمضاد الفيروسات (في وقت النشر).
 gkbrk/slowloris
أداة DoS ذات نطاق ترددي منخفض. إعادة كتابة Slowloris بلغة Python.
 k8gege/ladon
Ladon ماسح اختراق ضخم للشبكات الداخلية، مع إضافات لـ PowerShell وCobalt Strike، وتحميل في الذاكرة، وفحص بدون ملفات. يتضمن فحص المنافذ، والتعرف على…
 kleiton0x00/advanced-sql-injection-cheatsheet
ورقة غش تحتوي على استعلامات متقدمة لجميع أنواع حقن SQL.
 x0rz/eqgrp_lost_in_translation
المحتوى بعد فكّ التشفير لـ odd.tar.xz.gpg و swift.tar.xz.gpg و windows.tar.xz.gpg
 ghosttroops/scan4all
المستودع الرسمي vuls مسح: أكثر من 15000 من PoCs؛ 23 نوعًا من اختراق كلمات مرور التطبيقات؛ أكثر من 7000 بصمة ويب؛ 146 بروتوكولًا وأكثر من 90000 قاعدة…
 techgaun/github-dorks
ابحث عن الأسرار المسربة عبر البحث في GitHub
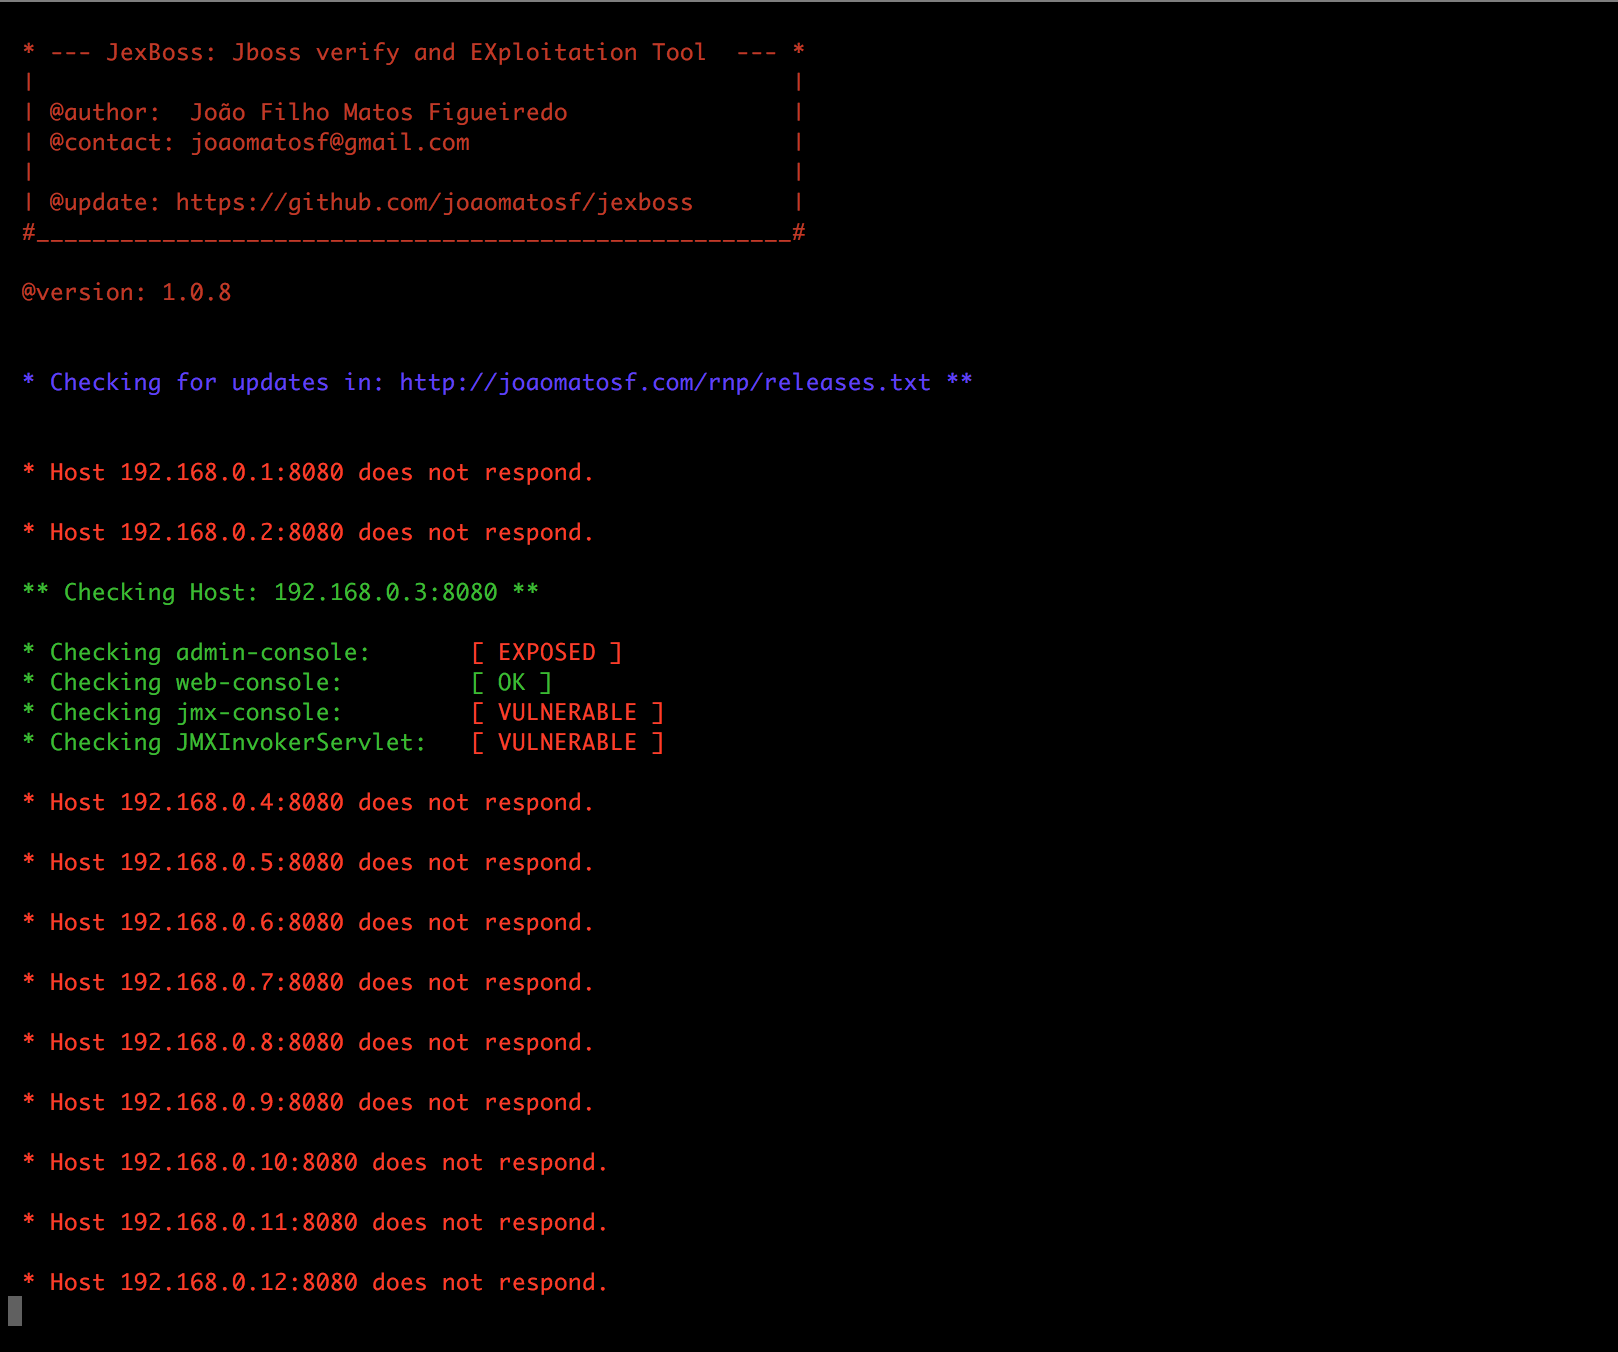 joaomatosf/jexboss
JexBoss: أداة التحقق من واستغلال Jboss (وثغرات إلغاء التسلسل في Java)
 projectdiscovery/proxify
وكيل متعدد الاستخدامات ومحمول لالتقاط حركة مرور HTTP/HTTPS ومعالجتها وإعادة تشغيلها أثناء التنقل.
 mgeeky/penetration-testing-tools
مجموعة تضم أكثر من 170+ أداة وسكربت وأوراق غش (cheatsheets) وغنائم أخرى قمت بتطويرها على مر السنين لأغراض اختبار الاختراق (Pentesting) وعمليات الفريق…








