Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
AppInfoScanner — 一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。 أداة مسح لجمع المعلومات مخصصة للهواتف المحمولة (Android، iOS، الويب، H5، المواقع الثابتة) في سيناريوهات عمليات HW / الفرق الحمراء / فرق اختبار الاختراق. تساعد مهندسي اختبار الاختراق وأعضاء فرق الهجوم والفرق الحمراء على جمع معلومات الأصول الحيوية بسرعة من الأجهزة المحمولة أو مواقع الويب الثابتة، وتوفير مخرجات معلومات أساسية مثل: العنوان، النطاق، CDN، معلومات البصمة، حالة الاستجابة، وغيرها. | Kitploit
أدوات/GitHubGitHub/kelvinben/appinfoscanner
أمان أندرويدالاستخبارات مفتوحة المصدر (OSINT)الاستطلاعالتحليل الثابتأمان iOSجمع المعلوماتأمن الويباختبار الاختراقأمن الجوال

حول

一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。 أداة مسح لجمع المعلومات مخصصة للهواتف المحمولة (Android، iOS، الويب، H5، المواقع الثابتة) في سيناريوهات عمليات HW / الفرق الحمراء / فرق اختبار الاختراق. تساعد مهندسي اختبار الاختراق وأعضاء فرق الهجوم والفرق الحمراء على جمع معلومات الأصول الحيوية بسرعة من الأجهزة المحمولة أو مواقع الويب الثابتة، وتوفير مخرجات معلومات أساسية مثل: العنوان، النطاق، CDN، معلومات البصمة، حالة الاستجابة، وغيرها.

GitHubkelvinben/appinfoscanner

AppInfoScanner

عرض المستودع
3.5k40762منذ شهر واحدتمت المراجعة من قبل Kitploit
مشاركة

License Language License HitCount

اللغة/Language: 简体中文 | English

هذا المشروع في الوقت الحالي ليس سوى قمة جبل الجليد من مشروع مخطط له، إذا كنت مهتمًا بهذا المشروع أو ترغب في المشاركة في تطوير المشاريع اللاحقة أو في أعمال الترجمة، يُرجى إرسال بريد إلكتروني إلى [email protected] موضحًا فيه قدراتك ومتطلباتك.

AppInfoScanner

أداة لجمع المعلومات وفحصها على الأجهزة المحمولة (Android وiOS وWEB وH5 والمواقع الثابتة) مناسبة لسيناريوهات عمليات HW/الفريق الأحمر/فرق اختبار الاختراق، تساعد مهندسي اختبار الاختراق وأعضاء فرق الهجوم وأعضاء الفريق الأحمر على جمع معلومات الأصول الحيوية من الأجهزة المحمولة أو مواقع WEB الثابتة بسرعة، وتوفر مخرجات معلومات أساسية مثل: Title وDomain وCDN ومعلومات الحالة وغيرها.

الموقع الرسمي/موقع التوثيق: https://blog.52zhuanke.cn/AppInfoScanner-Site/

مقدمة

  • مطوّر هذا المشروع حاليًا مطوّر فردي ولديه وظيفته الخاصة، لذا تُطوَّر الميزات أو المتطلبات الجديدة في وقت الفراغ، وتُعالَج الأخطاء ذات الأولوية.
  • إذا واجهت مشكلة أثناء الاستخدام أو كانت لديك متطلبات جديدة، يُرجى تقديم بلاغ عن الخطأ في issues، ويُرجى قراءة "الأسئلة الشائعة" في النهاية قبل تقديم البلاغ.
  • إذا وجدت هذا المشروع مفيدًا لك، يُرجى النقر على زر "star" في الزاوية العلوية اليمنى من هذا المشروع.
  • إذا كنت ترغب في متابعة مستجدات الإصدارات الجديدة باستمرار، يُرجى النقر على زر "Watch" في الزاوية العلوية اليمنى من هذا المشروع.
  • إذا كنت ترغب في المشاركة في تطوير هذا المشروع، يُرجى النقر على زر "Fork" في الزاوية العلوية اليمنى من هذا المشروع، وإلا فيُرجى عدم النقر على زر "Fork".

إخلاء المسؤولية

يُرجى عدم استخدام تقنيات أو أكواد هذا المشروع في أغراض غير قانونية مثل إنشاء البرمجيات الخبيثة أو سرقة حقوق النشر البرمجية/الملكية الفكرية أو تحقيق أرباح غير مشروعة. إن القيام بالأفعال المذكورة أعلاه أو استخدام هذا المشروع لاستنشاق بيانات برامج لا تملك حقوق نشرها يُعدّ مخالفًا لأحكام المادة 217 والمادة 286 من "قانون العقوبات لجمهورية الصين الشعبية"، و"قانون الأمن السيبراني لجمهورية الصين الشعبية"، و"لائحة حماية برمجيات الحاسوب لجمهورية الصين الشعبية" وغيرها من الأحكام القانونية. لا يجوز استخدام التقنيات المذكورة في هذا المشروع إلا في السيناريوهات القانونية مثل التعلم والاختبار الخاص، وأي مسؤولية جنائية أو مدنية ناتجة عن أي استخدام غير لائق لهذه التقنيات لا علاقة لها بمؤلف هذا المشروع.
سيناريوهات الاستخدام

  • جمع معلومات الأصول الحيوية لتطبيقات APP أثناء اختبار الاختراق اليومي، مثل جمع عناوين URL وعناوين IP والكلمات المفتاحية وغيرها.
  • جمع معلومات الأصول الحيوية لتطبيقات APP في سيناريوهات مناورات الهجوم والدفاع الكبيرة، مثل جمع عناوين URL وعناوين IP والكلمات المفتاحية وغيرها.
  • جمع المعلومات من الشيفرة المصدرية لمواقع WEB (سواء كانت شيفرة مفتوحة المصدر أو الشيفرة المصدرية المحفوظة من صفحة ويب).
  • جمع عناوين URL وعناوين IP والكلمات المفتاحية وغيرها من معلومات صفحات H5.
  • جمع المعلومات الموجّهة لتطبيق APP معيّن وغيرها.

وصف الوظائف:

  • يدعم الفحص الدفعي على مستوى الدليل
  • يدعم جمع المعلومات من ملفات DEX وAPK وIPA وMach-O وHTML وJS وSmali وغيرها
  • يدعم التنزيل التلقائي لملفات APK وIPA وH5 وغيرها وجمع المعلومات بنقرة واحدة
  • يدعم تخصيص رؤوس الطلبات وحزم الطلبات وأساليب الطلبات
  • تخصيص القواعد: مساحة العمل config.toml
  • يدعم تخصيص تجاهل ملفات الموارد
  • كشف تحصين Android: التعرف على بائعي التحصين والكشف عنهم عبر مكتبة بصمات موحدة
  • كشف مكونات CVE/RCE: يدعم الكشف عن مكونات CVE وRCE لـ 20 تطبيق Android و22 تطبيق iOS
  • كشف الأذونات الحساسة: يدعم الكشف عن الأذونات عالية الحساسية لـ 49 تطبيق Android و22 تطبيق iOS
  • كشف بيانات الاعتماد الحساسة (AK/SK): تغطية شاملة للكشف عن بيانات الاعتماد العامة مثل Alibaba Cloud/Tencent Cloud/AWS/Google/GitHub/GitLab/Slack/Stripe/JWT/المفاتيح الخاصة/كلمات المرور المضمنة في URL وغيرها
  • كشف المعلومات الشخصية/الشركات الحساسة: يدعم الكشف عن المعلومات الحساسة مثل رقم الهاتف/بطاقة الهوية/البريد الإلكتروني/البطاقة المصرفية/لوحة السيارة/الاسم/جواز السفر/VIN/IMEI/رمز الائتمان الاجتماعي الموحد وغيرها
  • جمع البروتوكولات الشائعة: يدعم جمع البروتوكولات الشائعة مثل http(s)/ws/jdbc/redis/mysql وغيرها
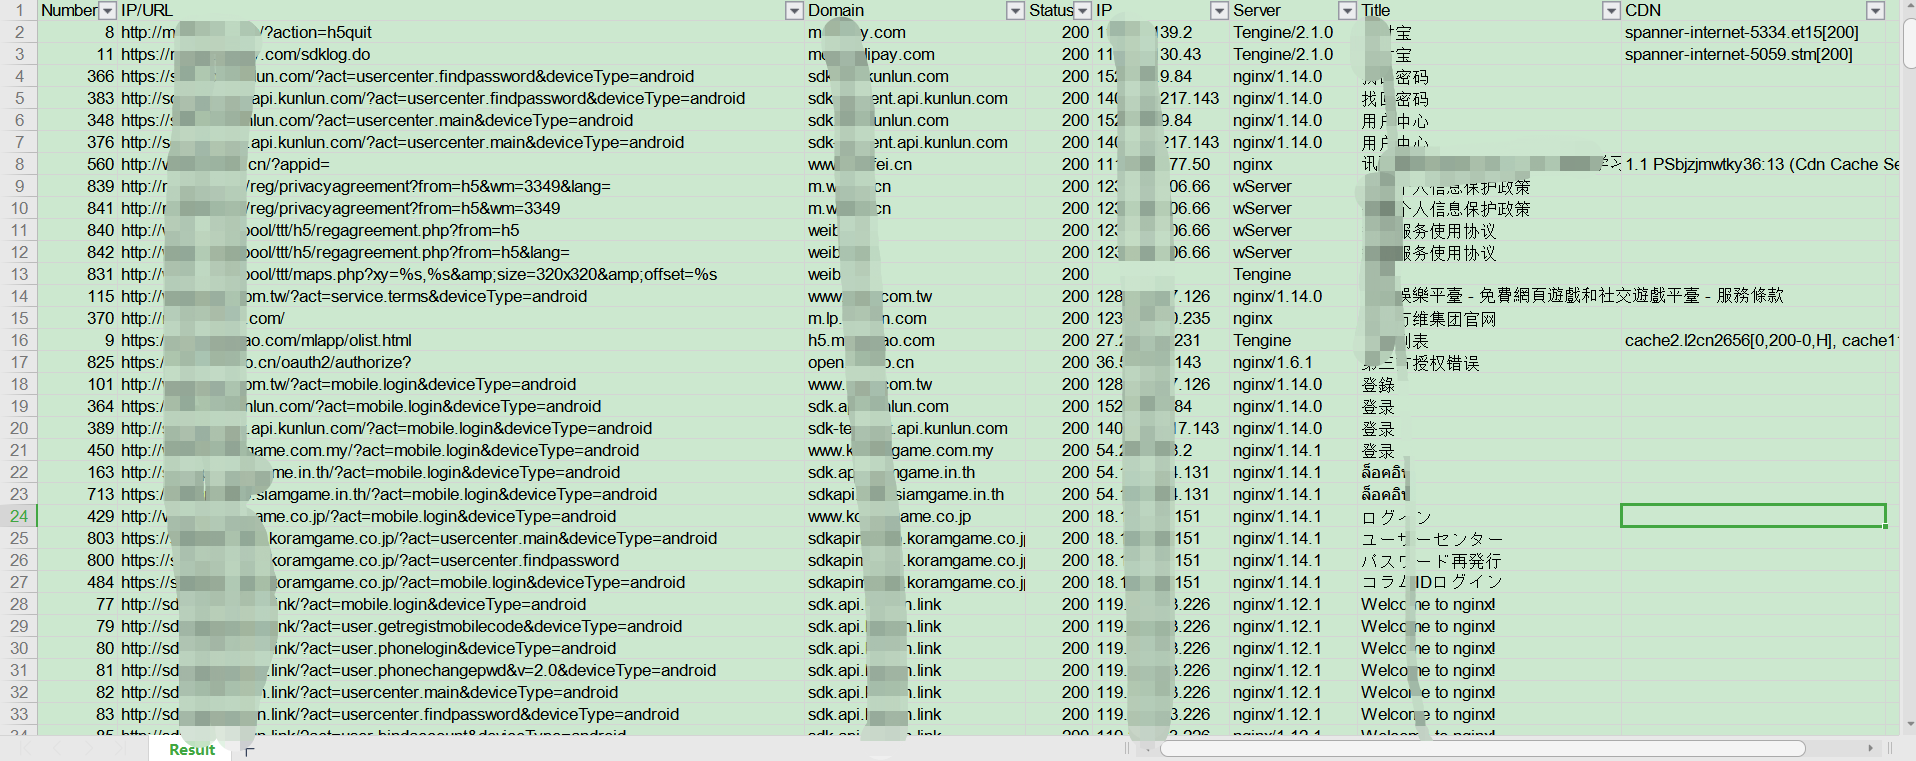
  • استنشاق الشبكة الأساسي: يدعم استنشاق المعلومات الأساسية مثل رمز الحالة/العنوان/Server/CDN/IP المحلول (يُفعَّل صراحةً عبر --sniffer، ويحدد --scope نطاق التفويض)
  • ملفات فئات الإخراج المتعددة: يدعم إخراج ملفات النتائج بصيغ json وtxt وxlsx وغيرها
  • دعم التدويل: إخراج تلقائي للتلميحات باللغات الصينية/الإنجليزية وغيرها وفقًا للغة النظام
  • متوافق مع أنظمة التشغيل الشائعة مثل Windows/macOS/Linux
  • يدعم الإصلاح التلقائي للرقم السحري لملفات APK
  • كشف إصدار المكونات: استخراج رقم إصدار المكون ومقارنته بنطاق تأثير CVE لإعطاء نتيجة متأثر/آمن
  • استنشاق التفويض: يدعم ملف قائمة النطاقات لتحديد نطاق الاستنشاق (--scope)
  • التحديث التلقائي: يدعم الكشف/التنزيل/التحقق من MD5 والتحديث التلقائي من GitHub Release (أمر فرعي update)
  • إدارة إصدارات الإعدادات: config.toml يحمل رقم إصدار، مع ترحيل تلقائي عند الترقية عبر الإصدارات والحفاظ على القواعد المخصصة للمستخدم
  • وحدة التعرف على البصمات (إطار Web/CDN/WAF/CMS)
  • تحليل ELF/.so وFlutter (libapp.so)، ودعم تحليل حزم التثبيت مثل HarmonyOS/HyperOS وغيرها
  • تكامل AI Agent (MCP Server/وضع --agent/عقد الإخراج المنظم)

لقطة شاشة جزئية

وصف البيئة

  • بيئة تشغيل Python 3.11+ (تم التحقق منها على 3.14)
  • سلسلة الأدوات التابعة والإصدارات (عند غيابها يتم التثبيت التلقائي على macOS/Linux، أما Windows فيستخدم الملفات الثنائية المرفقة بالمستودع أو التثبيت اليدوي):
الأداةالإصدارطريقة الحصول
Java11+(تم التحقق من Zulu 11)تثبيت يدوي على Windows؛ تثبيت تلقائي عبر brew/apt وغيرها على macOS/Linux
adbالإصدار الحالي من platform-toolsعلى Windows يأتي مع المستودع في tools/unpacker؛ على macOS/Linux يُثبَّت تلقائيًا عند تفعيل فك الحماية
frida17.18.0تثبيت عبر pip، مع الحفاظ على توافق الإصدار مع frida-server على الجهاز
frida-tools14.10.4تثبيت عبر pip
frida-dexdump2.0.1تثبيت عبر pip
apktool3.0.3يأتي مع المستودع في tools/apktool.jar، ويُنشر تلقائيًا في مساحة العمل
baksmali2.5.2-devيأتي مع المستودع في tools/baksmali.jar
smali3.0.9-devمدمج في apktool (يُستخدم عند إعادة بناء dex)

شرح الدليل

AppInfoScanner
    |-- libs  程序的核心代码
        |-- core
            |-- __init__.py 全局配置与工作区/日志初始化(Bootstrapper)
            |-- default_config.py 内置默认配置与 config.toml 生成/迁移
            |-- parses.py 静态信息解析与提取(过滤规则/AK/PII)
            |-- report.py 结果分类聚合与 json/txt/xlsx 报告输出
            |-- download.py 文件自动下载
            |-- net.py 网络嗅探
            |-- i18n.py 多语言提示
            |-- provision.py 工具链自动安装与 frida 版本一致性
            |-- fix_magic.py dex/zip/AndroidManifest 魔数检测与修复
        |-- task
            |-- base_task.py 统一任务调度中心
            |-- android_task.py Android 相关任务
            |-- ios_task.py iOS 相关任务
            |-- web_task.py Web/H5 相关任务
            |-- net_task.py 网络嗅探任务
            |-- download_task.py 自动下载任务
    |-- tools 程序需要依赖的第三方工具
        |-- apktool.jar / baksmali.jar 反编译工具
        |-- strings.exe / strings64.exe Windows 下提取字符串
        |-- unpacker Windows 脱壳工具(adb/aapt/frida-server)
    |-- tests 单元测试(python3 -m unittest discover -s tests)
    |-- app.py 主运行程序
    |-- requirements.txt 核心依赖清单(显式版本)
    |-- requirements-unpack.txt 脱壳依赖(frida 三件套, 仅 --unpack 需要)
    |-- README.md / README_EN.md 使用说明(中英)
    |-- update.md / update_EN.md 版本历史(中英)


تعليمات الاستخدام

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →