
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 v1s1t0r1sh3r3/airgeddon
هذا نص برمجي bash متعدد الاستخدامات لأنظمة Linux لتدقيق الشبكات اللاسلكية.
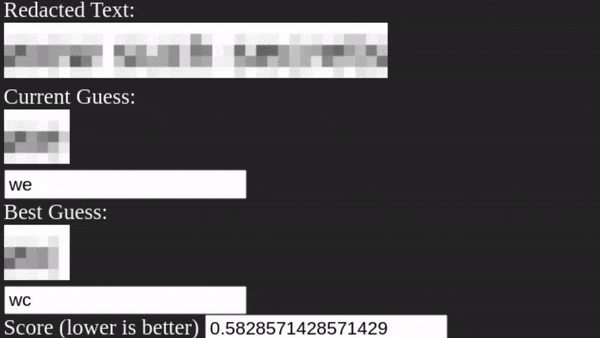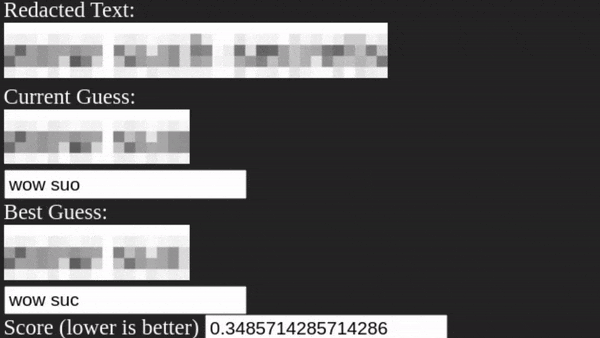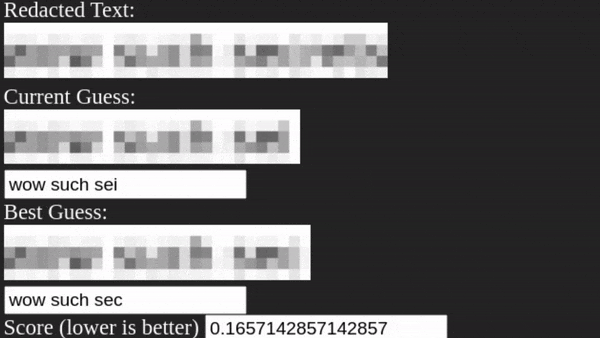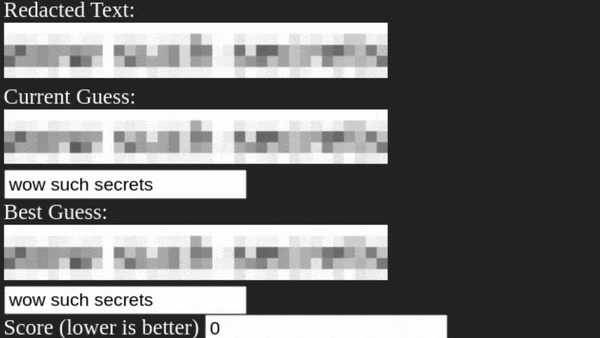 bishopfox/unredacter
لا تستخدم البكسل أبدًا أبدًا أبدًا كأسلوب للتنقيح
 aboul3la/sublist3r
أداة سريعة لتعداد النطاقات الفرعية لمختبرات الاختراق
 autorecon/autorecon
أداة استطلاع شبكي متعددة الخيوط تقوم بأتمتة تعداد الخدمات ومسح المنافذ وجمع المعلومات لاختبار الاختراق وبيئات CTF.
 alessandroz/lazagne
أداة متعددة المنصات لاستعادة بيانات الاعتماد، تقوم باستخراج كلمات المرور المخزنة من المتصفحات، عملاء البريد الإلكتروني، قواعد البيانات، آليات النظام،…
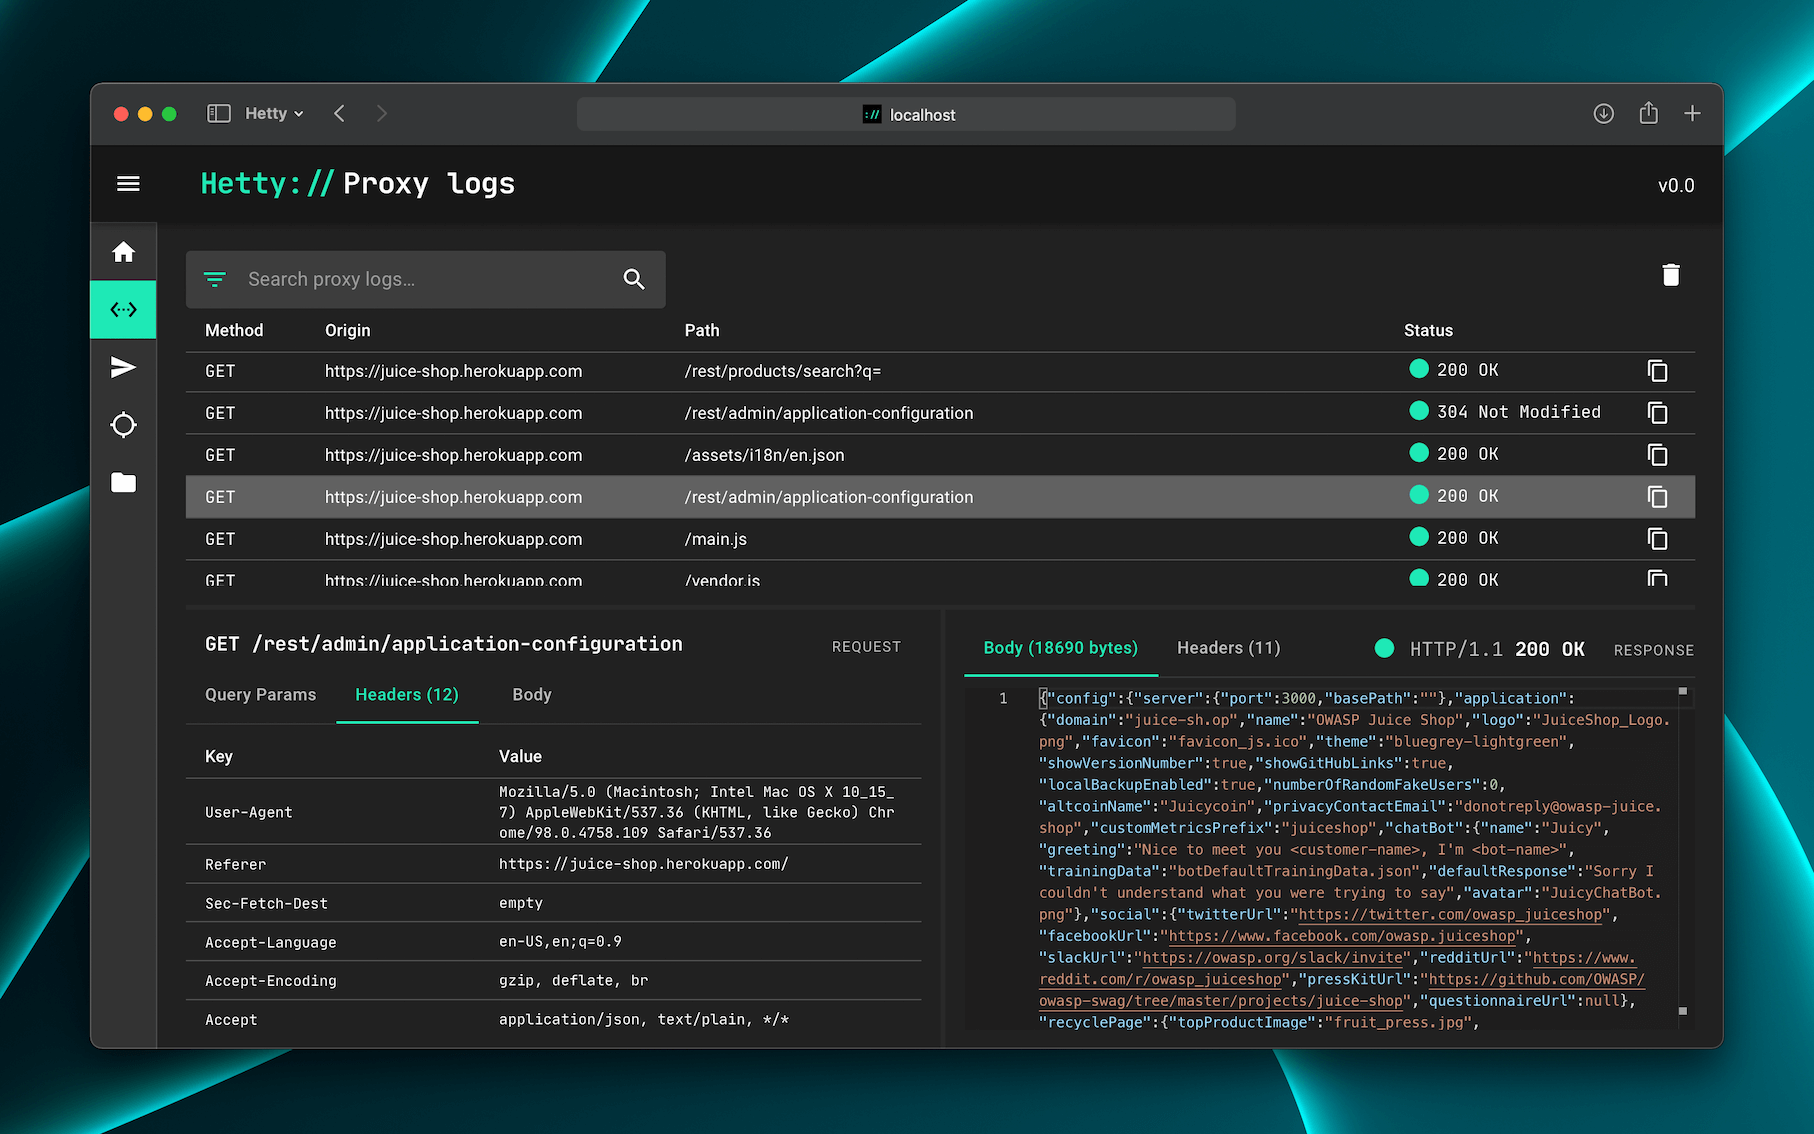 dstotijn/hetty
مجموعة أدوات HTTP للبحث الأمني.
 chaitin/xray
أداة تقييم أمنية شاملة تم تطويرها ذاتيًا بواسطة 长亭، تدعم فحص مشكلات أمان الويب الشائعة و POC المخصصة | يرجى قراءة الوثائق قبل الاستخدام.
 shmilylty/oneforall
أداة تعداد نطاقات فرعية متعددة المصادر تضم أكثر من 50 وحدة جمع، وهجوم القوة الغاشمة على DNS، وتحليل DNS سلبي، وشفافية الشهادات، وكشط محركات البحث،…
 commixproject/commix
أداة آلية شاملة لاستغلال ثغرات حقن أوامر نظام التشغيل.
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 noraj/oscp-exam-report-template-markdown
:orange_book: قوالب ماركداون لتقرير امتحان شهادات Offensive Security: OSCP, OSWE, OSCE, OSEE, OSWP
 six2dez/reconftw
reconFTW هي أداة مصممة لإجراء استطلاع آلي على نطاق مستهدف عن طريق تشغيل أفضل مجموعة من الأدوات لإجراء المسح واكتشاف الثغرات.
 x0rz/eqgrp
المحتوى المفكوك لـ eqgrp-auction-file.tar.xz
 cliffe/secgen
إنشاء أجهزة افتراضية غير آمنة عشوائياً
 ihebski/defaultcreds-cheat-sheet
مكان واحد لجميع بيانات الاعتماد الافتراضية لمساعدة فرق الأزرق/الأحمر في تحديد الأجهزة ذات كلمة المرور الافتراضية 🛡️
 olivierlaflamme/cheatsheet-god
بنك مرجعي لاختبار الاختراق - مرجع سريع لـ OSCP / PTP & PTX
 projectdiscovery/naabu
ماسح منافذ سريع مكتوب بلغة Go مع التركيز على الموثوقية والبساطة. مصمم لاستخدامه مع أدوات أخرى لاكتشاف سطح الهجوم في مكافآت الثغرات واختبارات الاختراق.
 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.








