

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/bishopfox/unredacter
تحليل الثغرات الأمنيةجمع المعلوماتالتحاليل الرقمية الجنائيةاختبار الاختراقالخصوصيةالتعلم والتعليمالهجوم العدائي
GitHubbishopfox/unredacter

unredacter

لا تستخدم البكسل أبدًا أبدًا أبدًا كأسلوب للتنقيح

عرض المستودع
8.4k80850منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Unredacter

يُظهر لك لماذا لا يجب عليك أبداً، أبداً، أبداً استخدام البكسلة (pixelation) كأسلوب للتنقيح. للحصول على شرح أكثر اكتمالاً لكيفية عمل ذلك، اطّلع على منشور مدونتي هنا.
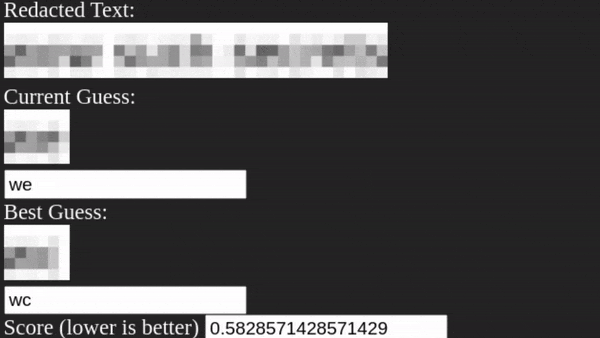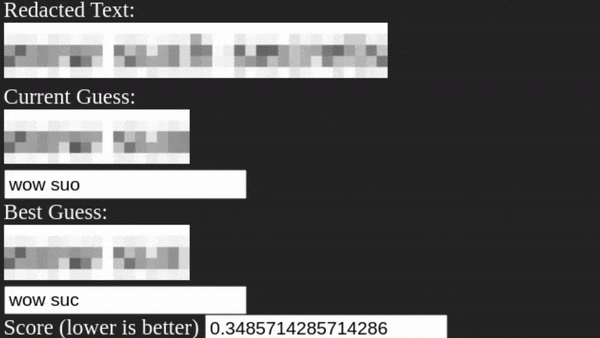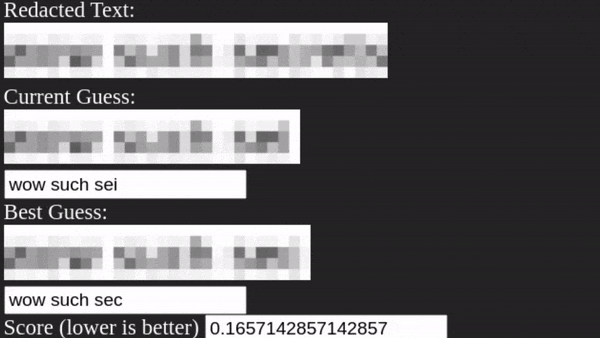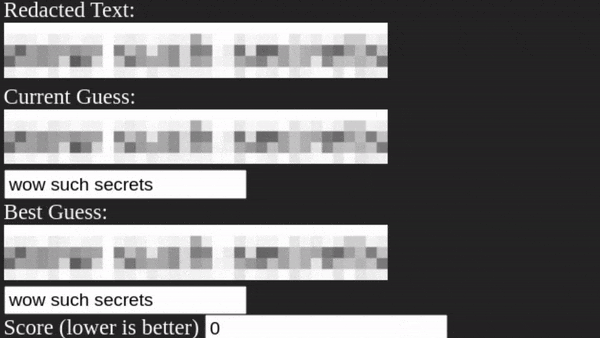
wow such secrets

كيفية تجربته

ثبّت التبعيات:

npm install

ثم ابدأ باستخدام

npm start

هذا كل شيء.

كيفية كسر صورتك المبكسلة

هذه العملية يدوية بعض الشيء وغير مبسّطة إطلاقاً. أعتقد أنك سترى السبب. إذا كان لدى أحدهم رغبة في المحاولة لجعل هذه العملية مدمجة داخل التطبيق، فأنا آذان صاغية. هل أبدو لك مطوّر Electron؟ لكن حسناً، هذه هي الخطوات:

  1. قصّ صورتك بحيث تبقى على المنطقة المبكسلة فقط. بدون حدود أو نصوص أخرى. استبدل secret.png بتلك الصورة. أنصح بالقيام بذلك في برنامج GiMP.

  2. سجّل حجم الكتلة (block size) (وهو ببساطة حجم كل كتلة مبكسلة). استبدل blockSize في الكود بهذه القيمة.

  3. اضبط CSS بدقة. هذا هو الجزء الأصعب والأكثر استهلاكاً للوقت. جرّب إدخاله في test.html وعاينه في Chrome. عدّل عليه حتى تتمكن من إعادة إنتاج بعض النصوص التجريبية بأقصى دقة ممكنة. انتبه بشكل خاص إلى التباعد بين الكلمات والحروف. إذا انحرف التباعد، فسيفسد كل شيء. وانتبه أيضاً إلى وزن الخط (font-weight)، وإلا ستصبح النتائج باهتة جداً أو داكنة جداً. لا أستطيع التأكيد بما يكفي على مدى أهمية هذه الخطوة، لأن الأمر برمته يعتمد حقاً على القدرة على إعادة إنتاج الأحرف المحجوبة بدقة.

  4. حدّد مجموعة الأحرف التي تريد تجربتها. وهي موجودة في أعلى ملف preload.ts.

  5. اضغط زر التشغيل وشاهد إن كان الأمر يعمل!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





