
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 audrise/javaflood
أداة DoS متعددة الخيوط بلغة Python تُغرق خوادم Minecraft Java بحزم مصافحة مزوّرة، وإعادة استخدام الاتصالات، وحشو الحمولة، وانتحال إصدار البروتوكول.
 rajanagori/nightingale
Nightingale Docker for Pentesters هي بيئة حاويات شاملة مصممة خصيصًا لاختبار الاختراق وتقييم الثغرات الأمنية. تأتي مُعدة مسبقًا بجميع الأدوات والمرافق…
 murrez/cve-2026-19658
مدقق Python 3 ومساعد استغلال لـ CVE-2026-19658، وهي ثغرة حقن كائنات PHP في إضافة WordPress Give Tributes، مع اكتشاف الأهداف عبر FOFA واستغلال نموذج…
 murrez/cve-2026-13355
ماسح PoC واستغلال بلغة Python لـ CVE-2026-13355، وهو تصعيد صلاحيات إداري غير مُصادق عليه في إضافات Meta Box AIO لـ WordPress، مع فحص جماعي عبر FOFA.
 sarthak4126/web-app-pentesting
مختبر اختبار اختراق تطبيقات الويب — تطبيق Flask قابل للاستغلال، وماسح ضوئي آلي، وتقرير اختبار اختراق احترافي. يغطي OWASP Top 10، وSQLi، وXSS، وحقن…
 nxploited/cve-2026-91097-cve-2026-91106
HPLIP < 3.26.6 — استيلاء كامل على صلاحيات المسؤول عبر واجهة PAPPL الويب (بدون مصادقة). مرتبط بـ CVE-2026-91097 حتى CVE-2026-91106 (CVSS 9.3)
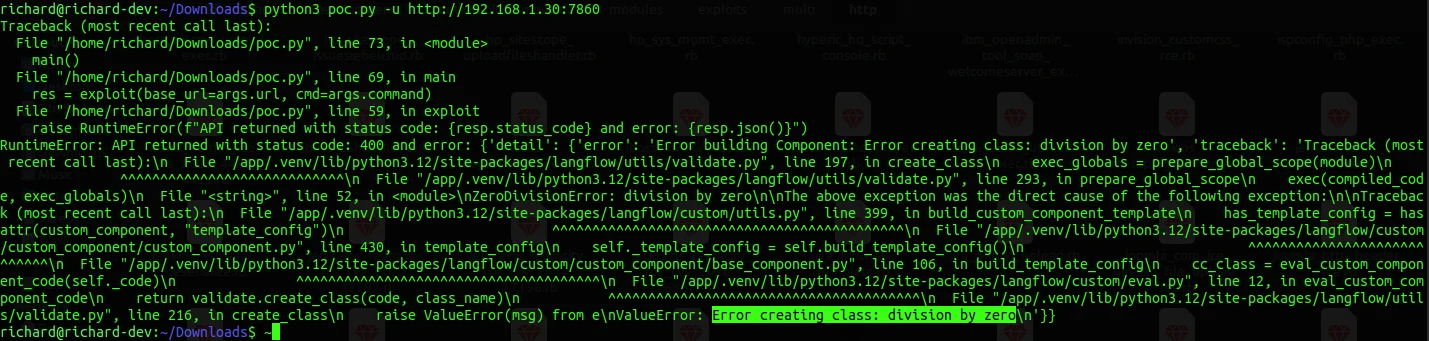 rmhowe425/poc-cve-2026-0769
إثبات مفهوم لاستغلال CVE-2026-0769 في Langflow، مما يسمح بتنفيذ التعليمات البرمجية عن بُعد عبر طلبات مصممة خصيصًا. يوضح تنفيذ التعليمات البرمجية مع…
 rmhowe425/poc-cve-2026-93680
إثبات مفهوم استغلال لـ CVE-2026-93680 يوضح تجاوز مصادقة MCP SSE وتسريب البيانات عبر استدعاء الأدوات.
 rmhowe425/poc-cve-2026-93674
استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-93674، وهي حقن أوامر أعمى يتطلب مصادقة في Langflow، مما يتيح تنفيذ أوامر shell عن بُعد عبر طلبات…
 kuleuven-cosic/whisperpair
التنفيذ المرجعي الرسمي والتحقق من الثغرة الأمنية لهجومنا WhisperPair (CVE-2025-36911) الذي يؤثر على بروتوكول Fast Pair من جوجل.
 madfxr/xss2shell-poc
XSS2Shell: سلسلة XSS قبل المصادقة إلى RCE في ووردبريس (CVE-2026-64638)
 mitsu-bis/security-portfolio
محفظة أمنية من نتائج الإفصاح المسؤول الأصلية، وكتابات CTF والمختبرات، وملاحظات المنهجية، وأدوات اختبار الاختراق المصممة خصيصًا والتي تغطي الويب،…
 joaovicdev/exploit-cve-2026-33634
مختبر Docker م vulnerabil عمدًا يعيد إنتاج CVE-2026-33634: ثغرة SSRF في بوابة LiteLLM عبر api_base بالإضافة إلى تبعية مُحصّنة بحصان طروادة، مع…
 ivancabrera02/srhollow
يستخرج أسرار LSA ومفاتيح DPAPI من خلايا سجل Windows عبر نسخ VSS الظلية الموجودة أو المنشأة حديثًا، مع محلل regf مضمّن وفك تشفير AES-256.
 trx-0/cve-2026-33157-craftcms-rce
Craft CMS CVE-2026-33157 إثبات استغلال RCE عبر حقن السلوك في filter-hud
 trx-0/cve-2026-55794-craftcms-ssti
أداة إثبات مفهوم (PoC) بلغة Python تعمل بنمط التجربة الأولية (dry-run) لثغرة CVE-2026-55794 من نوع SSTI عبر المُحيل الموقّع (signed-referrer) في…
 murrez/hp-hplip-mass-cve-checker-2026-09-
فحص/بحث جماعي عن استغلال ثغرات HP HPLIP CVE-2026-91097–91106 (<3.26.6)، وفحوصات PAPPL :8000 IPP + قوالب hpssd
 mindsflee/winflesher
إطار عمل آلي لتقييم سطح الهجوم لـ Active Directory والبنى التحتية المحلية، يربط الثغرات بمسارات الهجوم المؤدية إلى اختراق النطاق، وتصعيد الامتيازات،…








