
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 686f6c61/poc-wp-core-cve-2026-93485
مختبر تعليمي لـ CVE-2026-93485 (Comment2Shell): XSS مخزّن غير مُصادَق عليه في نواة WordPress عبر wpautop -> RCE، مع عرض توضيحي للسبب الجذري مُتحقَّق…
 tc4dy/cve-2026-0073-poc-exploit
استغلال تجاوز المصادقة بدون نقر لتصحيح أخطاء ADB اللاسلكي في Android (CVE-2026-0073). يوفر صدفة تفاعلية وتنفيذ الأوامر ومسح الشبكة لاختبارات الأمان…
 ffuf/ffuf
مفاجئ ويب سريع مكتوب بلغة Go
 murrez/cve-2026-18143
Python PoC يتحقق من CVE-2026-18143 ويستغلها، وهي ثغرة رفع ملفات عشوائية بدون مصادقة في Addify Request a Quote for WooCommerce ≤ 2.9.2 عبر معالج AJAX…
 udyz/cve-2026-22812-exp
استغلال لثغرة CVE-2026-22812، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في OpenCode، مما يسمح للمهاجمين بتنفيذ أوامر عشوائية على الخوادم…
 langz337/cve-2026-14281
ماسح ضخم واستغلال لهدف واحد لـ CVE-2026-14281، وهو تصعيد صلاحيات غير مُصادَق عليه في إضافة WordPress Automation Web Platform عبر تسجيل REST.
 witaqua-tools/root-my-device
مثبّت KSU للبرامج الثابتة المدعومة مع CVE-2026-43499
 josemour8/cve-2026-93399
ماسح استغلال جماعي بلغة Python للثغرة CVE-2026-93399 في إضافة Bookly لـ WordPress: كشف الإصدار، وتعداد رموز الطلبات عبر IDOR دون مصادقة، واستخراج…
 hackspeak/cve-2026-67279
نصوص إثبات مفهوم بلغة Python لسلسلة الاستيلاء على SSH في MikroTik RouterOS الخاصة بـ MikroTrick (CVE-2026-67279، CVE-2026-86060، CVE-2026-67276)…
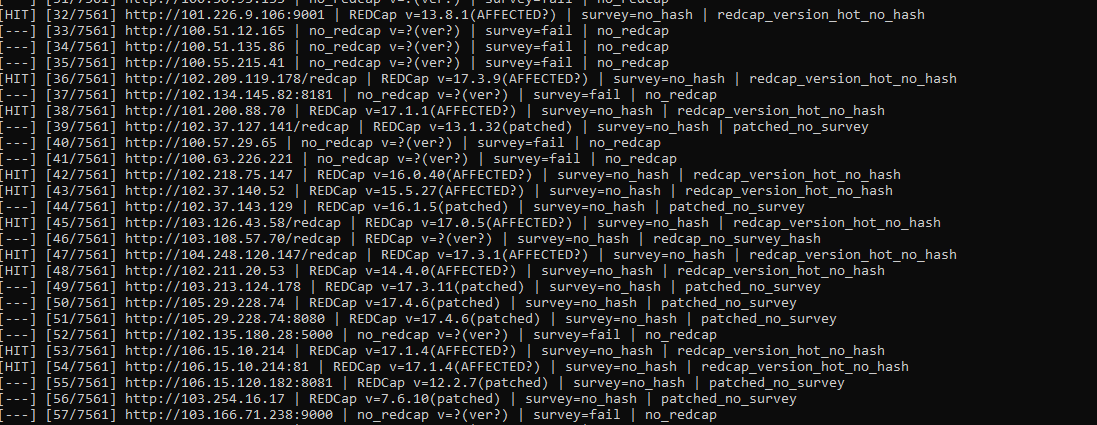 farih123/cve-2026-90817
مدقق Python وخطاف استغلال قابل للتهيئة لـ CVE-2026-90817، لبصم إصدارات REDCap، والتحقق من صحة تجزئات الاستبيان، وفحص مسارات RCE في __passthru Data…
 alzeaty1/security-writeups
شروحات CTF وسكربتات تعليمية لأمن الويب وتقنيات مكافآت الثغرات وتحليل الأدلة الجنائية للشبكات، مع نسخ بقيم فارغة للممارسة العملية.
 mister-iks/pcybox-attackgraph
مختبر متصفح مفتوح المصدر لبناء بنية تحتية محاكاة، ومشاهدة هجوم يتحرك عبرها، والتحقق مما إذا كان دفاعك يعمل.
 h4ckxel/cve-2025-2005
استغلال إثبات المفهوم لـ CVE-2025-2005، وهي ثغرة رفع ملف عشوائي في إضافة WordPress Front-End Users Plugin (<=3.2.32). يتضمن نصوص HTTP يدوية وبايثون…
 ermensonx/sudotimewarp-cve-2026-96512-
نصوص إعادة الإنتاج وPoC لـ CVE-2026-96512 (SudoTimeWarp)، حيث يؤدي تغيير TZ الخاص بالمستدعي إلى إزاحة نوافذ NOTBEFORE/NOTAFTER في sudoers، بالإضافة…
 morpheuslord/gpt_vuln-analyzer
يستخدم واجهة برمجة تطبيقات ChatGPT وواجهة برمجة تطبيقات Bard وLlama2 ووحدات Python-Nmap وDNS Recon وPCAP وJWT recon، ويستعمل نموذج GPT3 لإنشاء تقارير…
 crowsec-edtech/cve-2026-87902
Python PoC يستغل CVE-2026-87902، وهو اجتياز مسار غير مصادق عليه في WordPress locate_template() يؤدي إلى LFI وRCE قائم على PEAR، مع وضع كشف آمن.
 nicocha30/ligolo-ng
أداة متقدمة، لكنها بسيطة، للأنفاق/المحورية تستخدم واجهة TUN.
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…







